007-基础入门-抓包技术&全局协议&封包监听&网卡模式&APP&小程序&PC应用

知识点
在模拟器WLAN配置代理指向物理机上的Burp监听端口,会发现有时抓不到数据包,这是由于Burp只能捕获HTTP/S的数据包,一些APP的流量并非使用HTTP/S协议。同理的,Charles和Fiddler都只能捕获HTTP/S协议,也无法抓取非HTTP/S协议的数据包。因此我们需要其他工具抓取其他协议数据包,即科来网络分析系统和Wireshark
本节主要讲其他协议的流量抓取,主要针对APP和小程序流量。Web属于HTTP/S,本节不赘述
并且介绍科来和Wireshark两款工具使用
1、抓包技术-全局-APP&小程序&PC应用
2、抓包工具-Wireshark&科来分析&封包
渗透测试和逆向破解
渗透测试
Step1、抓包得到应用的资产信息-IP、域名等
Step2、IP和域名上面的服务做测试,如
- Web:web攻防
- 端口:数据库第三方软件等其他服务攻防
- API接口:oss资源、云安全
逆向破解:
Step1、反编译源码中去找资产信息,这和渗透测试思路一致
Step2、源码中泄漏的配置key去测试安全性
Step3、逆向代码和产品的设计逻辑安全(不规范的加密、可以绕过的策略、自己删除验证重打包绕过验证等)
演示案例
封包监听工具-通讯发送-APP应用
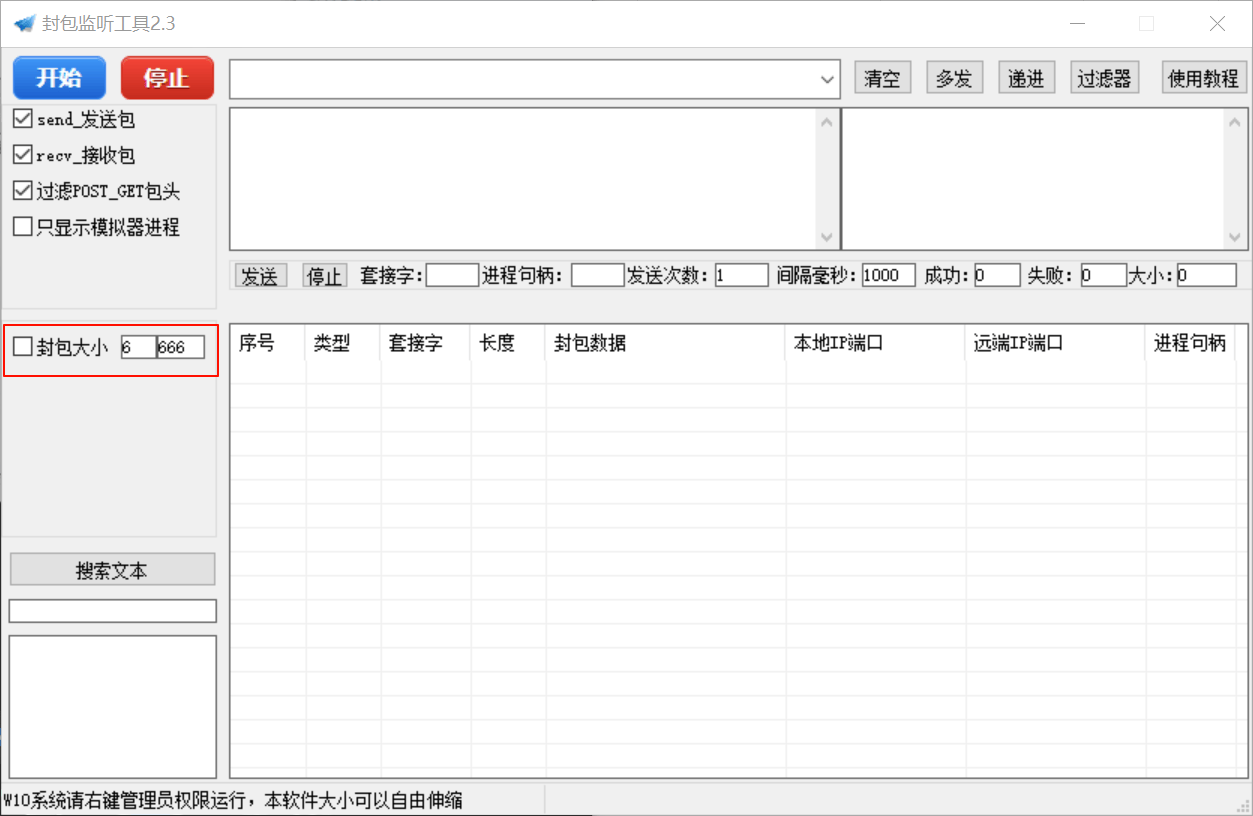
封包监听工具能够指定进程并抓取该进程流量,先取消勾选封包大小
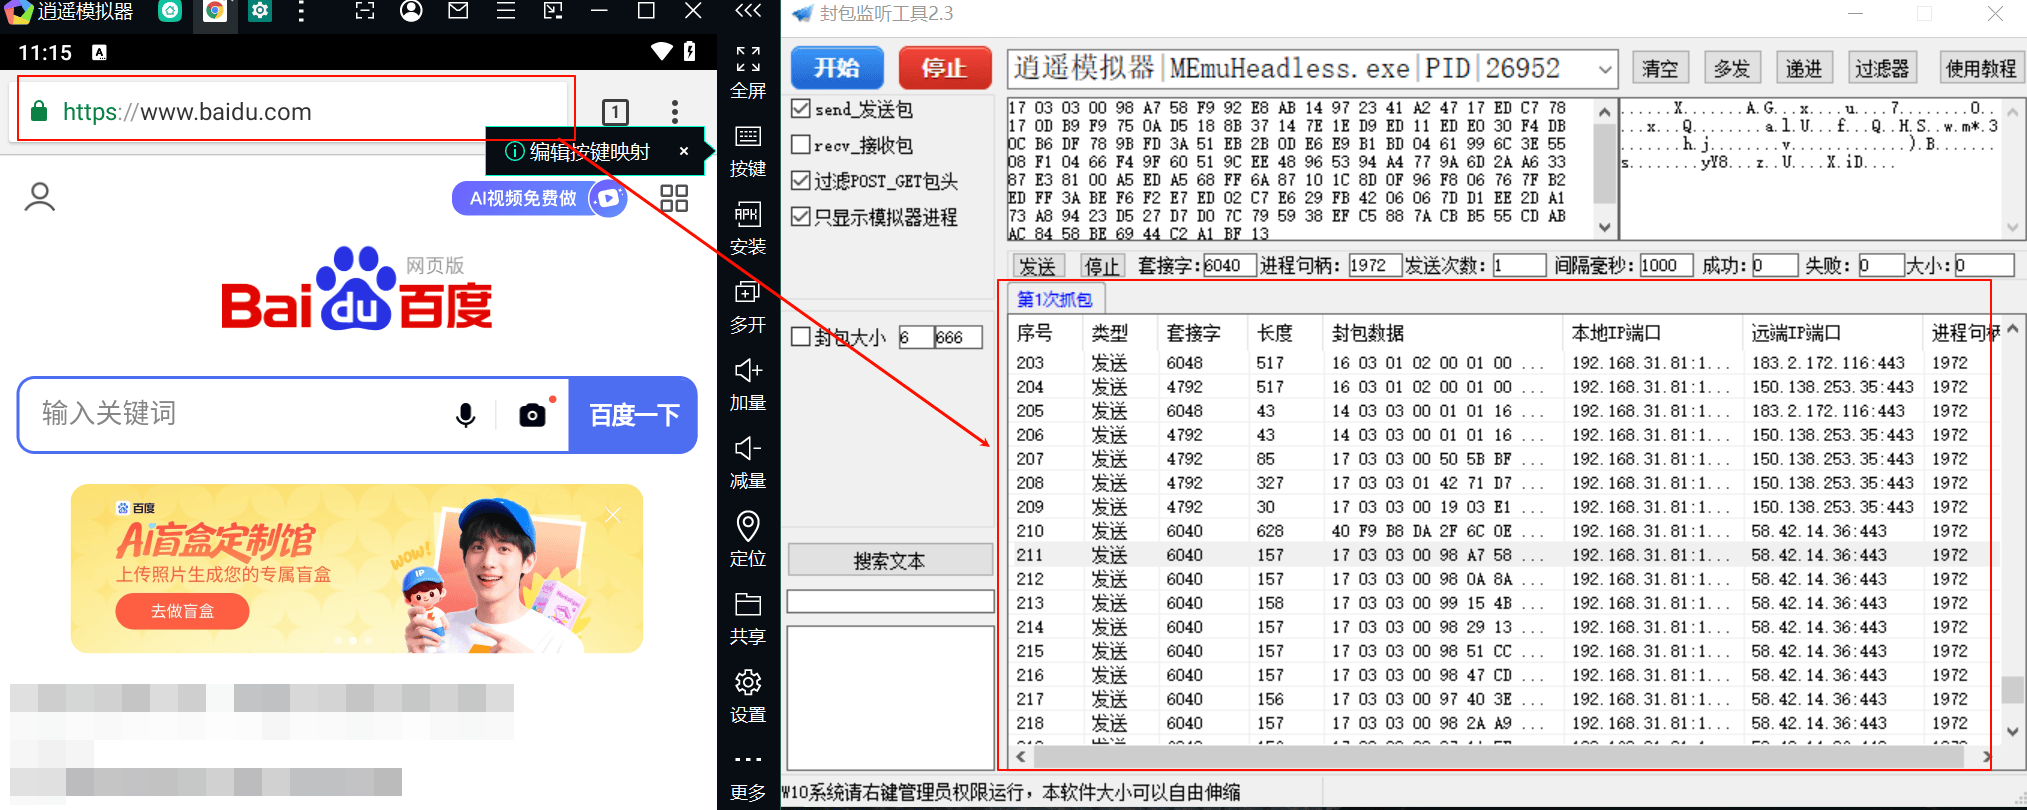
模拟器无需配置WLAN代理,封包监听工具中勾选只显示模拟器进程并选中逍遥模拟器,不勾选响应包,测试开始抓包
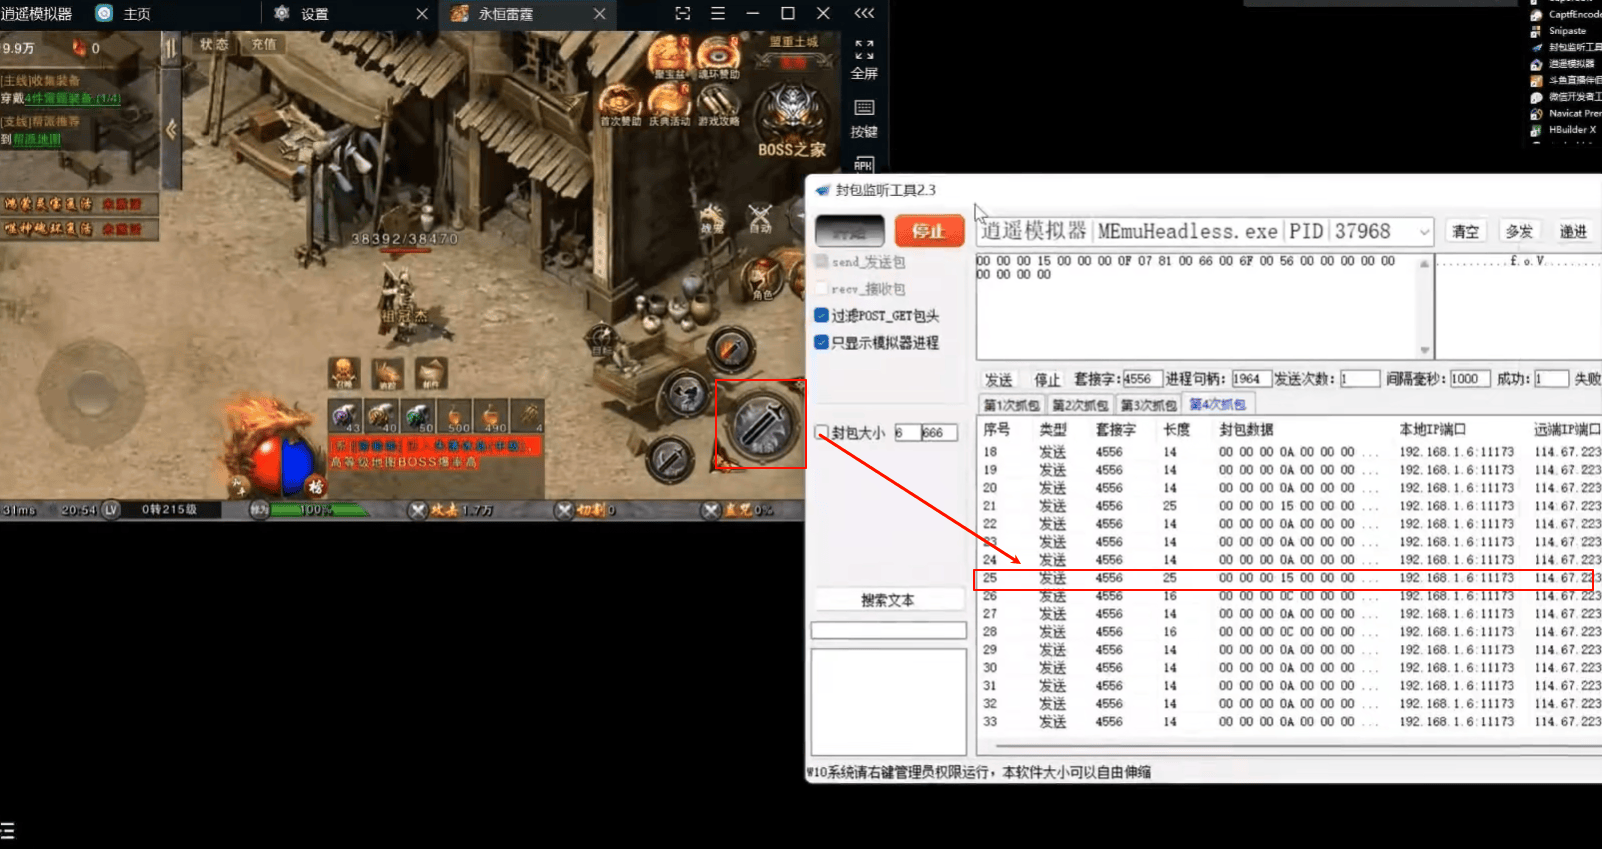
以课程中的案例,我们发现平A操作的包长是25,异于其他,因此当我们选中该25长度的数据包并点击发送后(即重放),游戏界面会出现一次平A动作
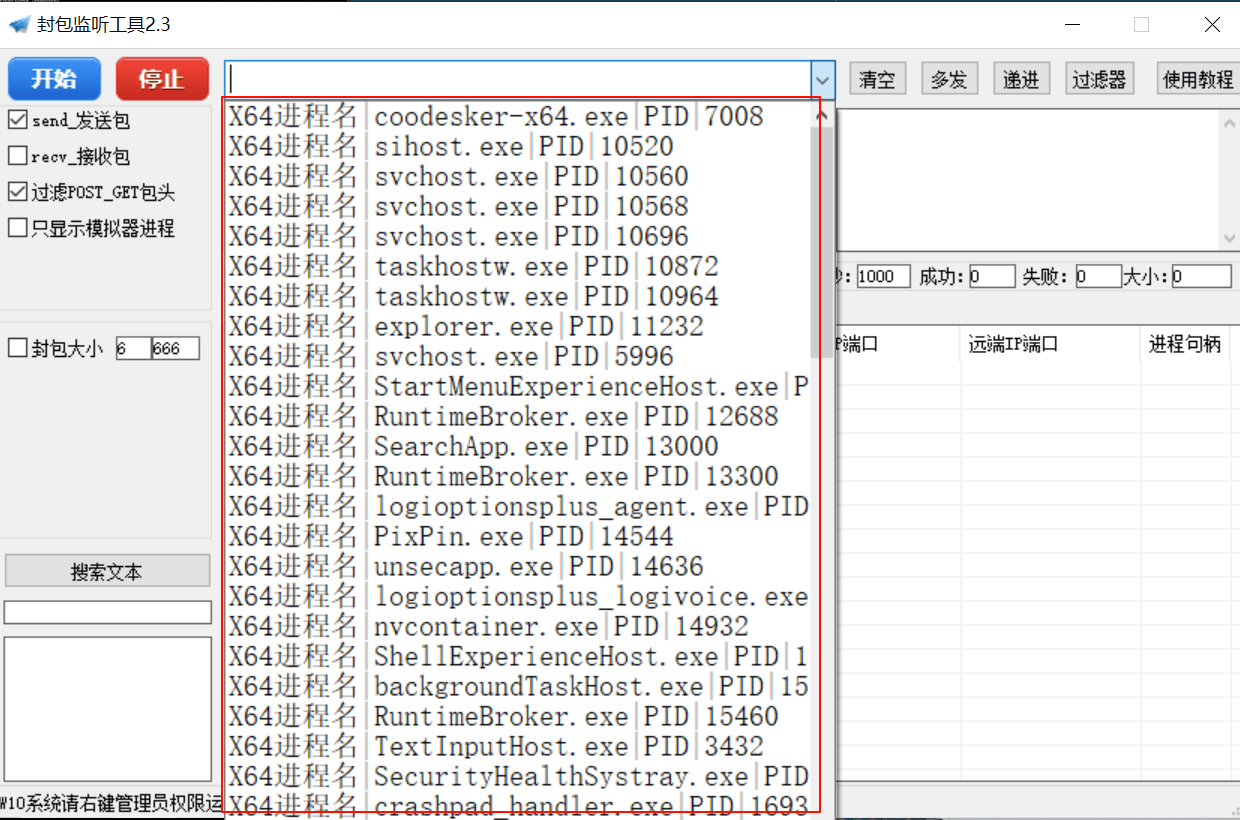
同理,封包监听工具也可抓取其他本机应用的数据包,并进行一些简单操作如重放等
科来分析-APP&小程序&PC应用
APP
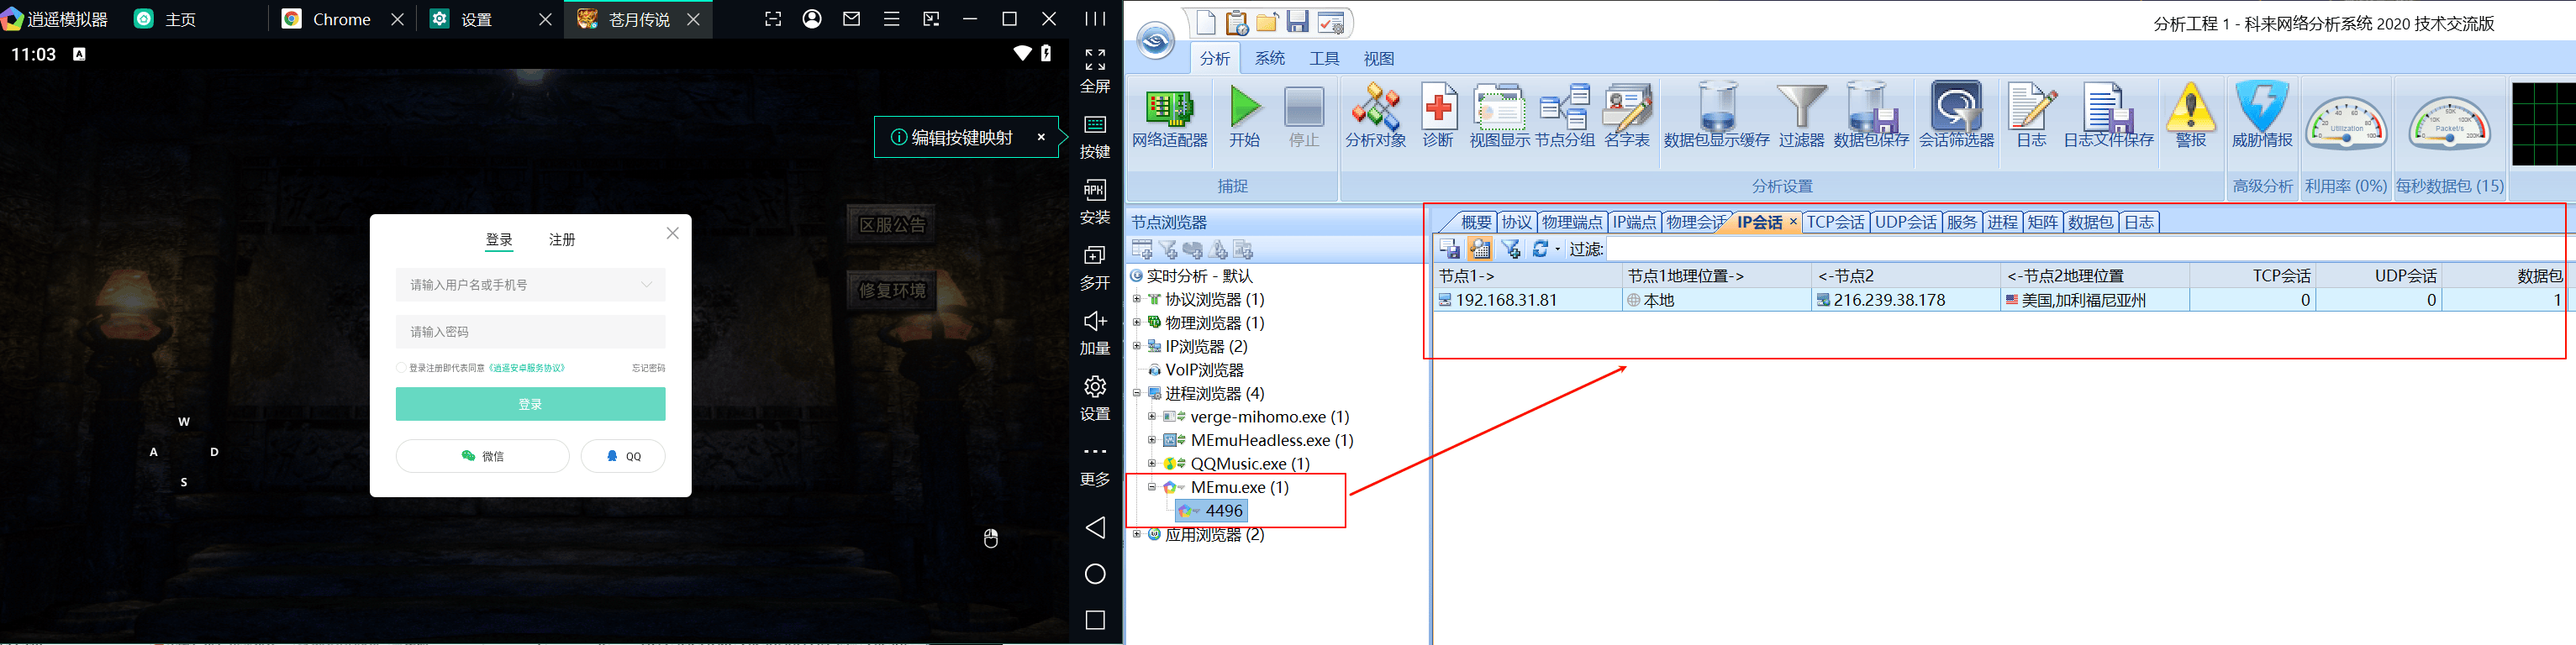
模拟器无需配置WLAN代理,科来系统勾选要抓取流量的网卡,开始抓包,在模拟器中启动APP并点击测试,停止抓包后可以在科来系统中勾选模拟器进程,查看模拟器产生的流量,即APP相关流量
小程序
微信小程序抓包和APP抓包类似,微信小程序的进程名为WeChatAppEx.exe,演示略
PC应用
和上面类似,找到对应进程即可,演示略
科来数据包重放操作
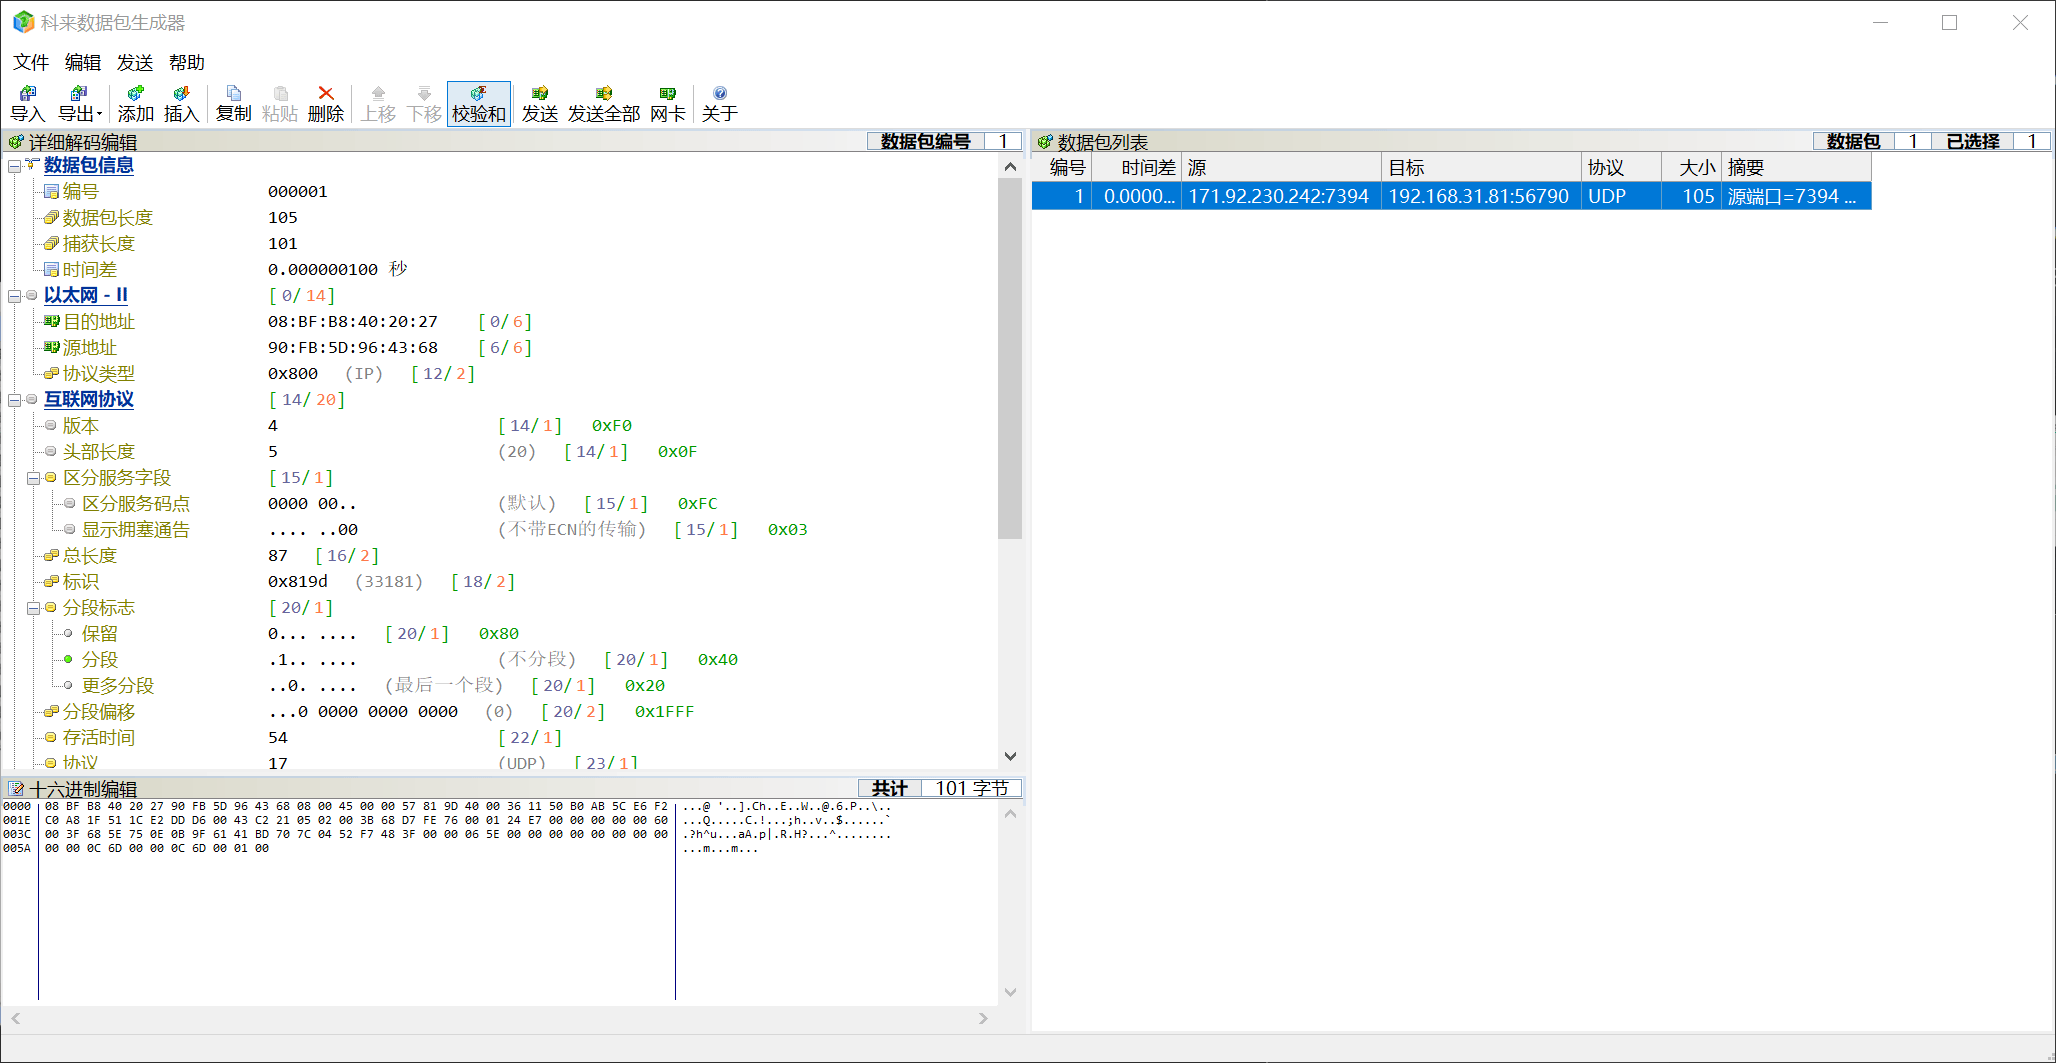
选中数据包,右键单击“发送数据包到数据包生成器”,在该生成器中可以进行改包重放等简单操作,一般不用该功能。我们使用科来、wireshark一般只是看一下IP地址等资产信息
WireShark-APP&小程序&PC应用
Wireshark门槛较高,需要学习语法筛选
APP
类似科来
小程序
类似科来
PC应用
类似科来