002-Web架构&前后端分离站&Docker容器站&集成软件站&建站分配
知识点
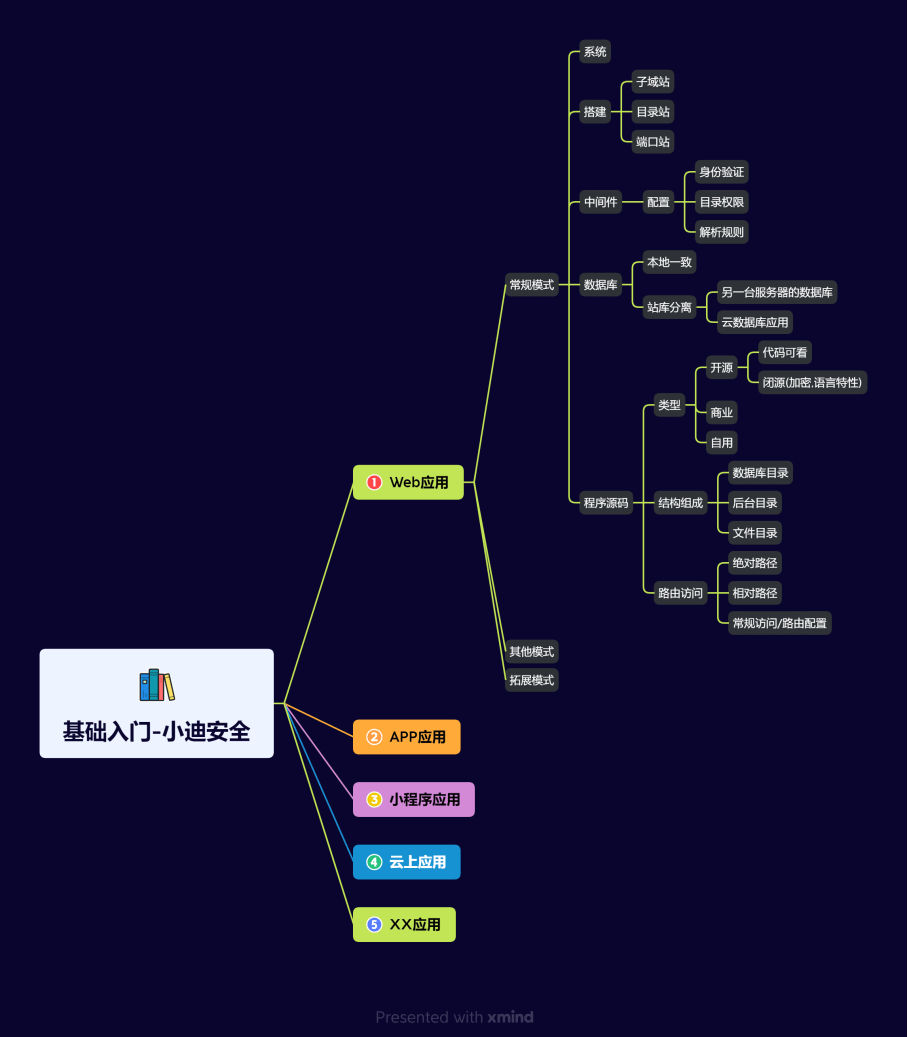
本节知识点:前后端、软件搭建、Docker、分配站等
常规网站
原理:源码数据都在同服务器
影响:无,常规安全测试手法
站库分离网站
原理:源码和数据库不在同服务器
存储:数据库在其他服务器上或使用云数据库产品
影响:数据被单独存放,能连接上才可影响数据
前后端分离网站
原理:前端JS框架,通过API向后端传输数据。一般表现为前端页面较为简洁,没有多余页面如RXThinkCMF
影响:
前端页面JS+HTML语言写的,大部分不存在漏洞,知名的JS框架如VUE
前端页面和后端管理界面大部分不在同域名,比如前端页面在https://www.rxthink.cn/,后端页面在https://manage.nihao.cn
获得权限有可能不影响后端,若前后端站点分别为两个域名,上传木马在前端站点,管理权限在后端站点,那么获得前端权限并不影响后端
集成搭建网站:宝塔+phpstudy
原理:打包类集成化环境,权限配置或受控制
影响:攻击者权限对比区别
常规搭建:开发者自行一步步搭建系统、中间件、数据库、源码,上传木马并连接之后,一般能够直接getshell,命令可以直接执行
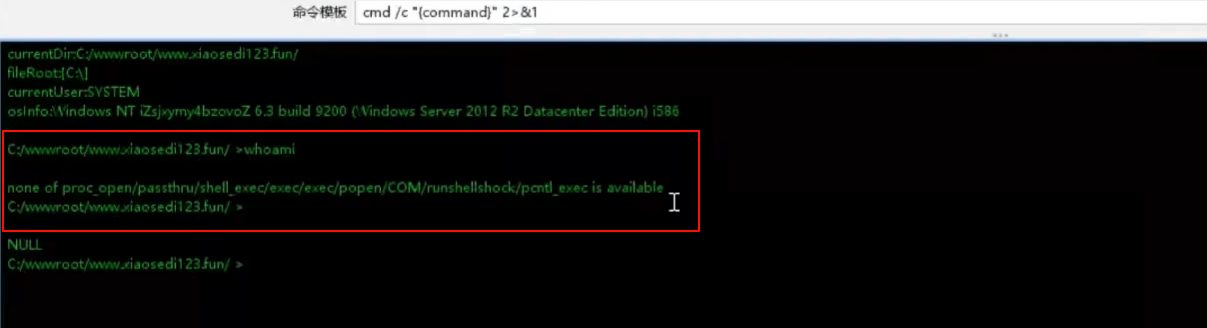
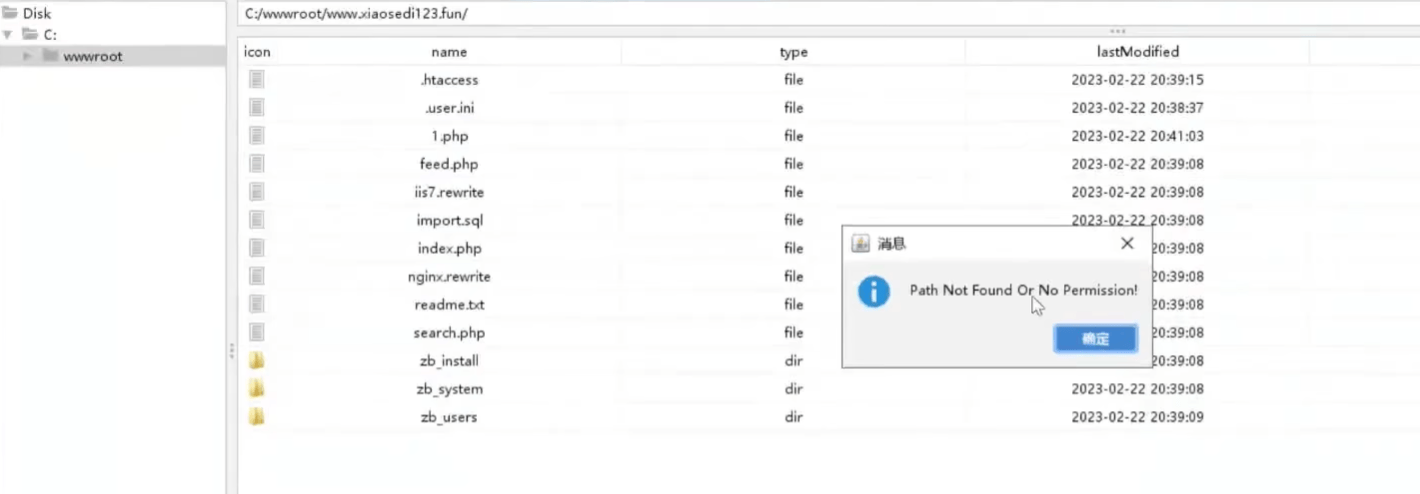
集成搭建:集成化环境搭建,集成环境的权限配置较为严格
宝塔
命令执行无法执行:上传后门连接之后,可能无法执行命令

文件管理锁定目录:查看上传目录外的其他目录时,可能无权限查看
phpstudy:连接后门执行whomi获取用户权限为administrator
1
izsjxymy4bzovoz\administrator # 这是因为安装phpstudy时使用了admin权限执行,获取到的用户权限就是administrator
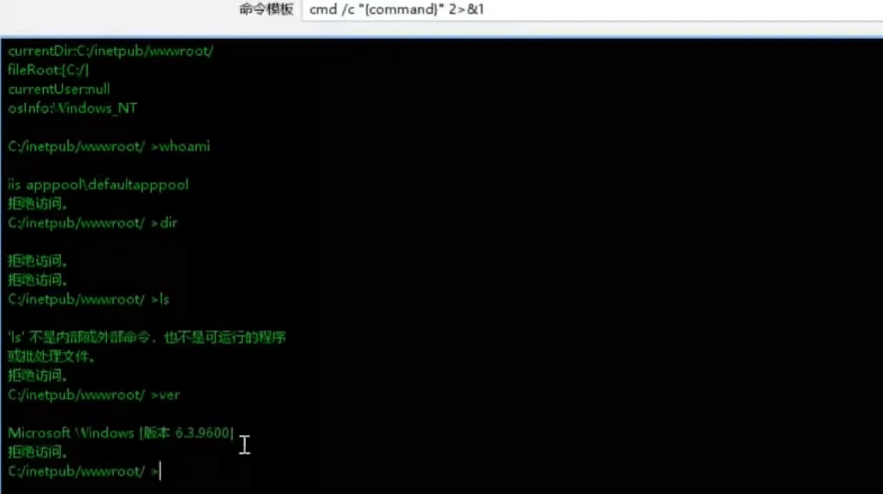
IIS直接搭建:连接后门之后,部分命令可以直接执行,可以正常查看目录
Docker容器网站
原理:虚拟化技术独立磁盘空间,非真实物理环境。别人将网站环境封装好一个现成的镜像,拉取镜像即可直接搭建
影响:攻击者攻击的是虚拟空间磁盘,上传的后门实际上在Docker镜像的虚拟目录下,并不在该Docker所在的真实物理机操作系统上。只入侵了docker,没有入侵服务器,可以利用Docker逃逸技术深入到宿主机里面去
建站分配网站
托管:利用建站平台,平台为你分配网址,将自建站点托管在该平台上,如凡科建站
申请
原理:利用别人域名模版建立
影响:实质安全测试非目标资产,攻击的是建站平台
静态Web网站
例子:纯html设计的网站
原理:数据没有传输性(js传输不算)
影响:无漏洞
伪静态网站
动态转为静态技术,伪装的静态
演示案例
Web架构-常规化&站库分离&前后端分离
略
Web架构-集成软件&Docker容器&分配站
略