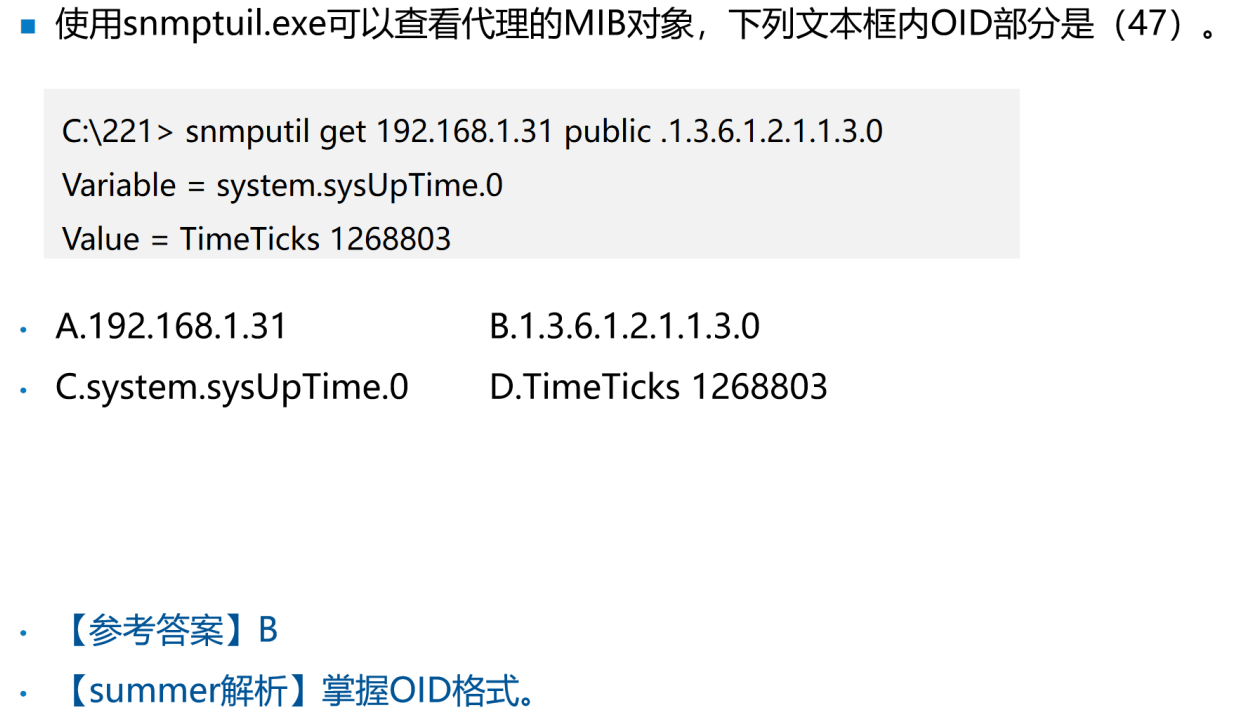
9-3 SNMP
SNMP-2个服务2个端口5个报文【225】
SNMP为应用层协议,通过UDP承载端口161和162
不可靠,但效率高,网络管理不会太多增加网络负载。
SNMP协议的操作-2个服务与2个端口
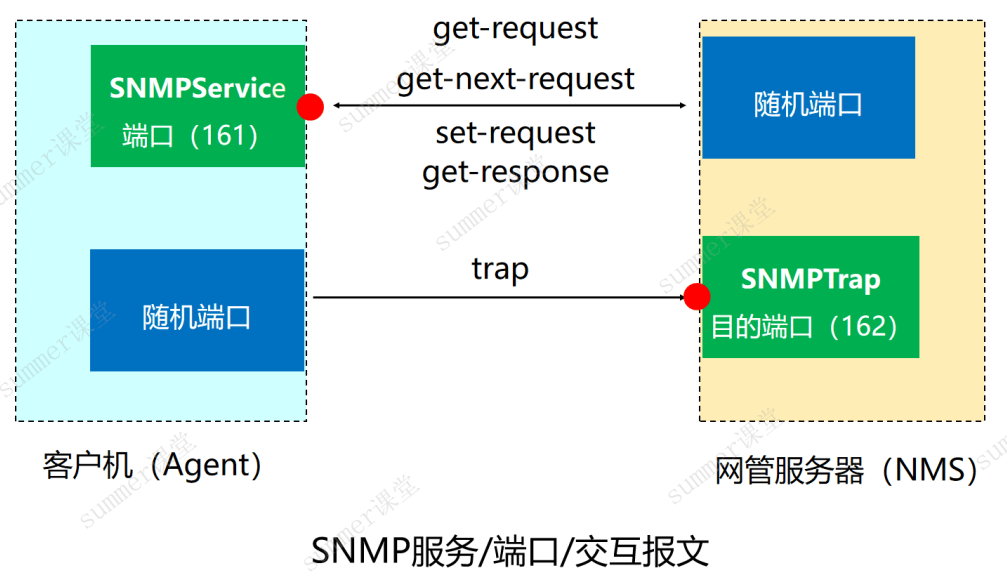
- 在客户机Agent上安装SNMPService服务,默认端口为UDP 161,用来监听网管服务器的请求:网管服务器通过随机端口访问Agent的161端口,向其发送
get-request等请求,获取Agent信息 - 在网管服务器NMS上安装SNMPTrap服务,默认端口为UDP 162,用来监听客户机Agent发送的异常信息:客户机Agent如有异常就会使用自己的随机端口访问网管服务器的162端口,反馈自己的信息
注意:网管服务器和客户机Agent通信时,源端口都是随机端口,目的端口是指定端口,客户机Agent的161端口并不直接和网管服务器的162端口通信
SNMP协议的操作-5个报文
(极其重要,几乎每年都考)
- 为了简化书写,前三个可以简写为:get、get-next和set
- SNMP双端口:客户端用端口161来接收get/set,服务器端用端口162来接收trap。
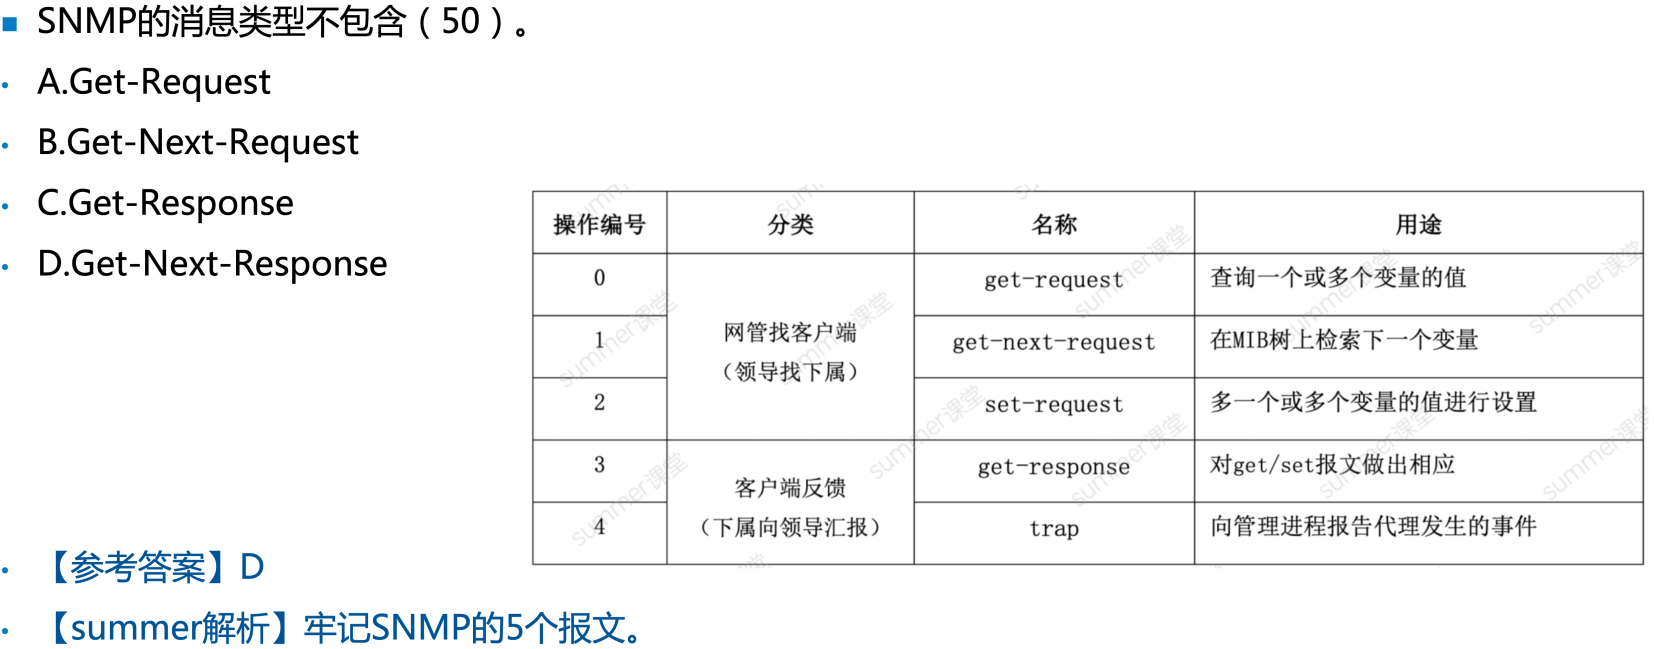
| 操作编号 | 分类 | 名称 | 用途 |
|---|---|---|---|
| 0 | get-request | 查询一个或多个变量的值 | |
| 1 | 网管找客户端(领导找下属) | get-next-request | 在MIB树上检索下一个变量 |
| 2 | set-request | 对一个或多个变量的值进行设置 | |
| 3 | 客户端反馈(下属向领导汇报) | get-response | 对get/set报文做出响应 |
| 4 | trap | 客户端向管理进程报告代理发生的事件,一般是一些异常事件 |
例题
例题1
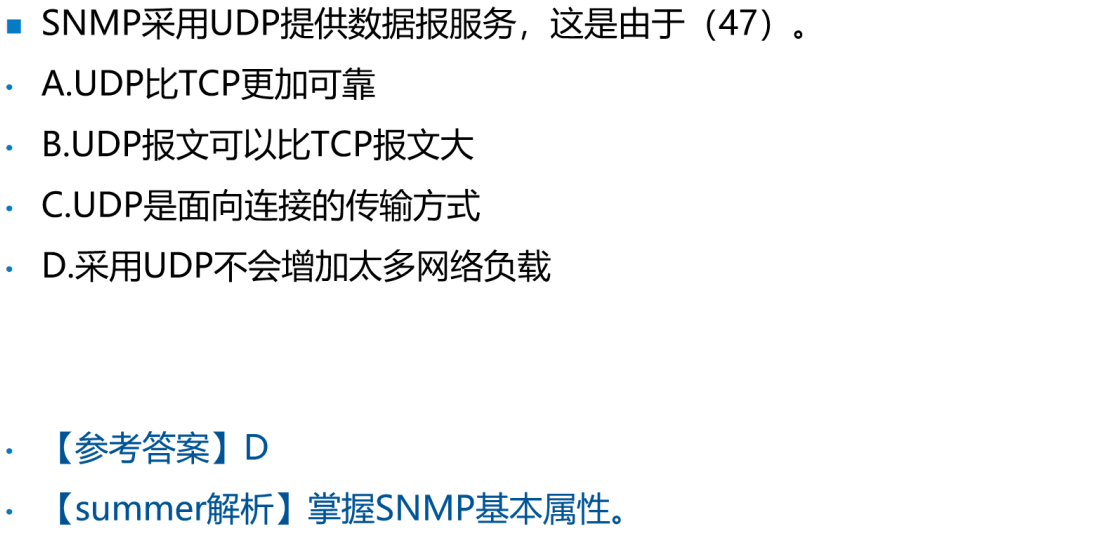
解析:基于UDP的SNMP协议特征:不可靠,但效率高,网络管理不会太多增加网络负载。
例题2
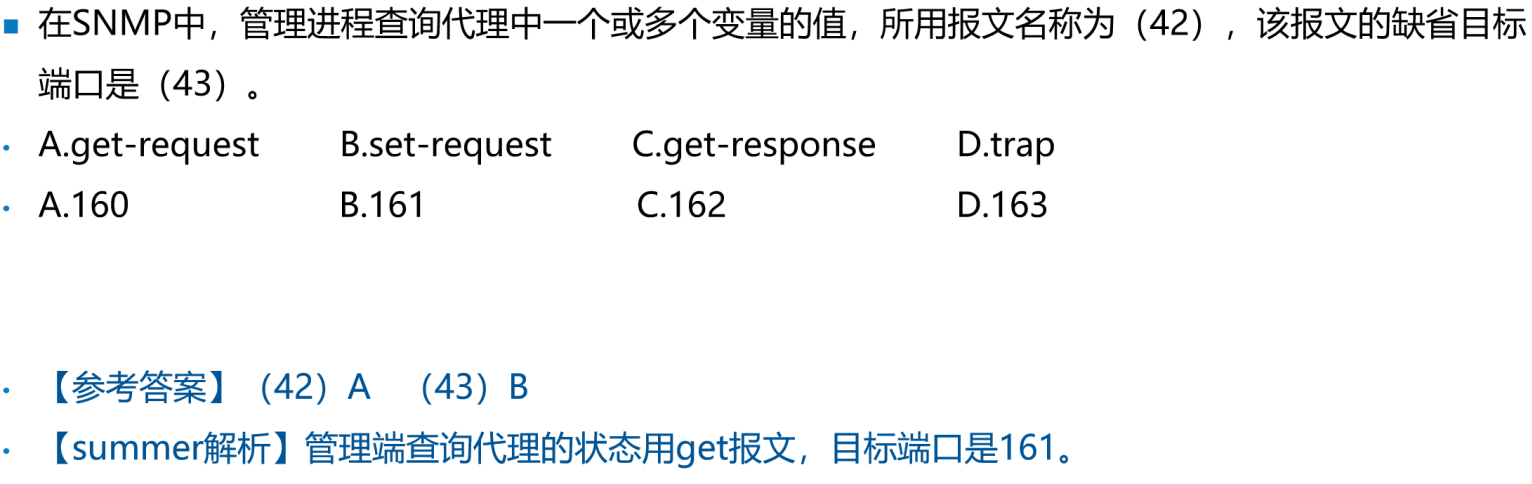
解析:管理端查询代理的状态用get报文,是领导找下属,目标端口是161。
例题3
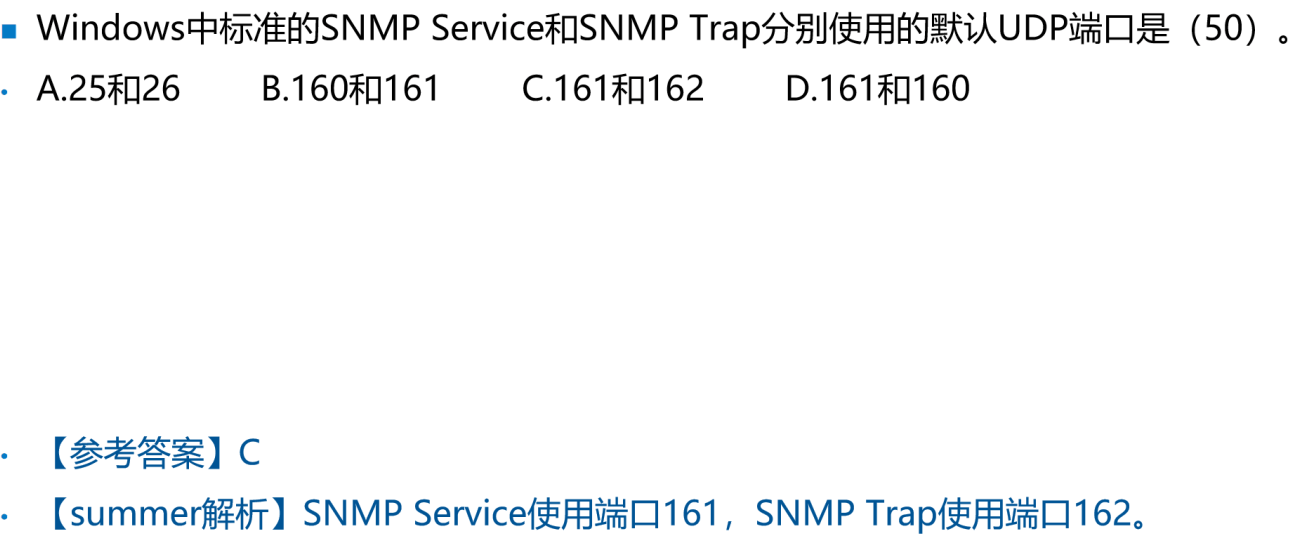
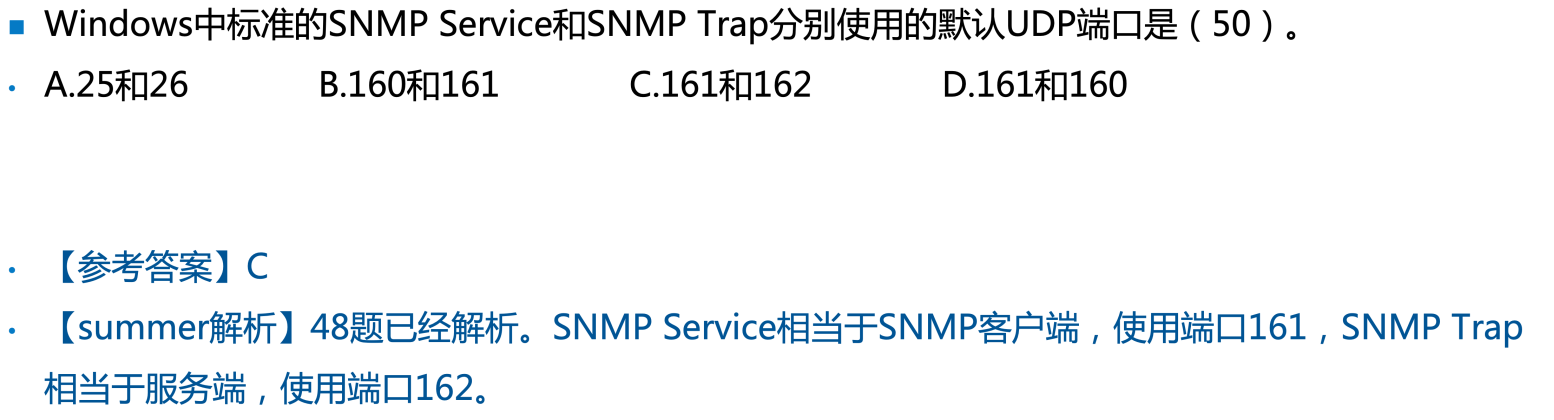
解析:SNMP Service使用端口161,SNMP Trap使用端口162。
例题4
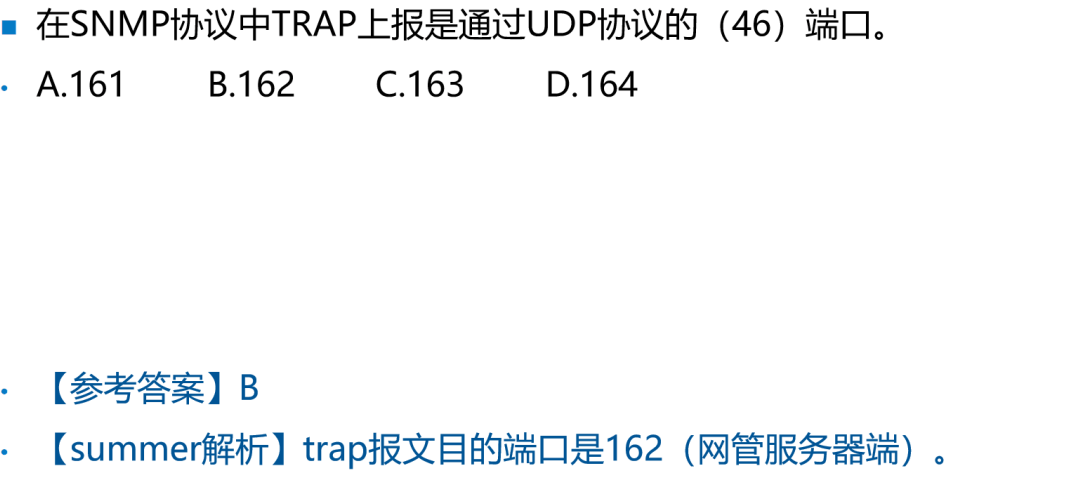
解析:trap报文目的端口是162(网管服务器端)
例题5
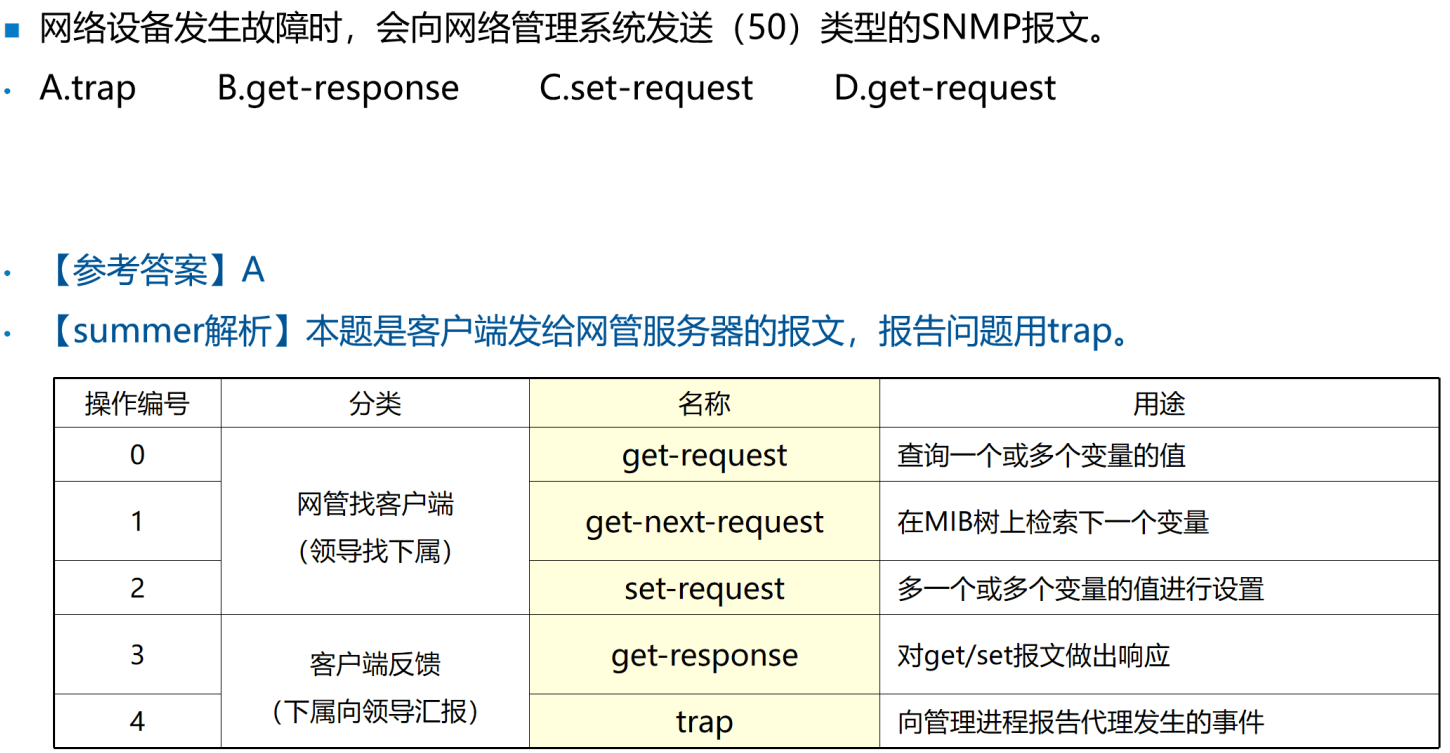
解析:本题是客户端发给网管服务器的报文,排报告问题用trap。
例题6
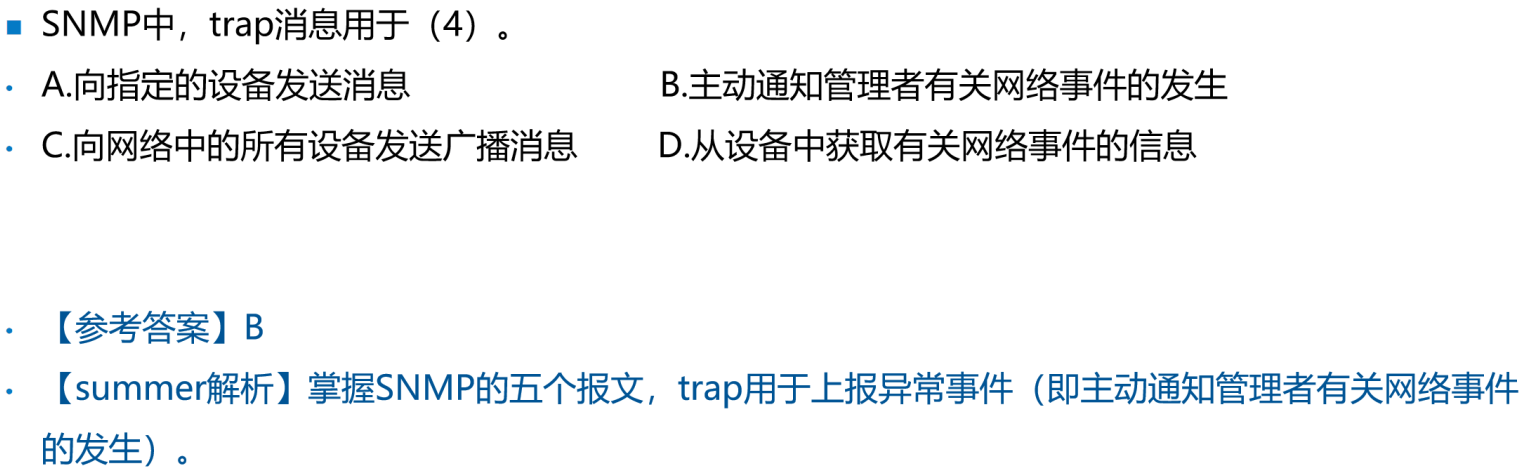
解析:掌握SNMP的五个报文,trap用于上报异常事件(即主动通知管理者有关网络事件的发生)
Z例题7
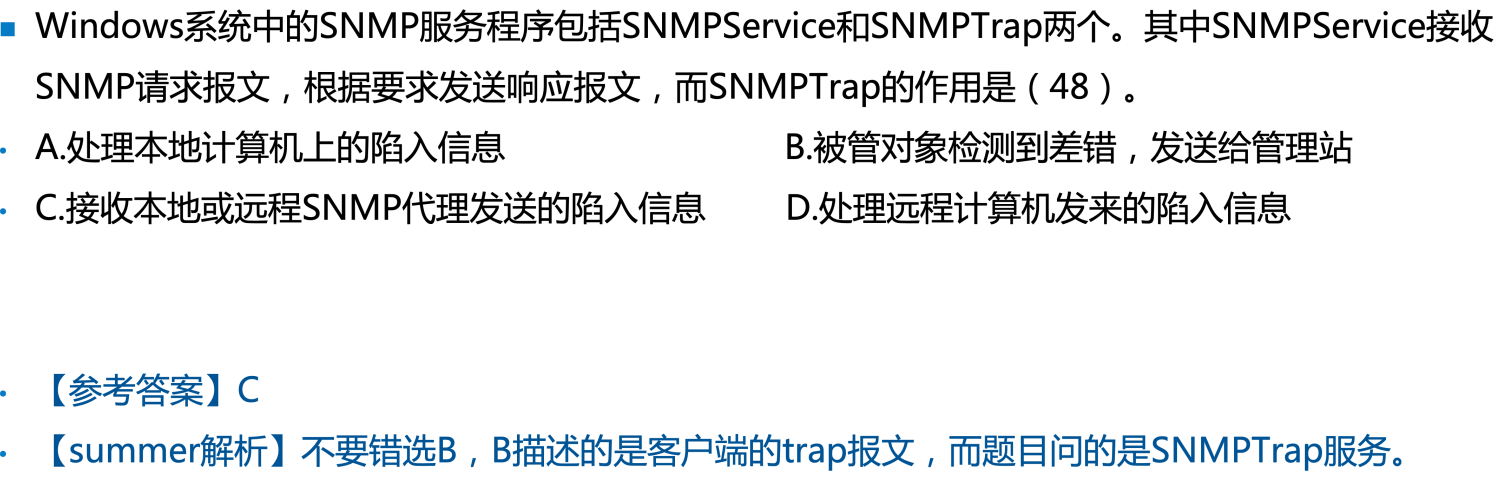
解析:不要错选B,B描述的是客户端的trap报文,而题目问的是管理站的SNMPTrap服务的作用。
Trap报文和Trap服务的区别:
- Trap报文:被管理站主动上报异常事件,即本题B选项所指
- Trap服务:管理站接受被管理站发送来的trap信息,即本题C选项所指
Z例题8
Z例题9
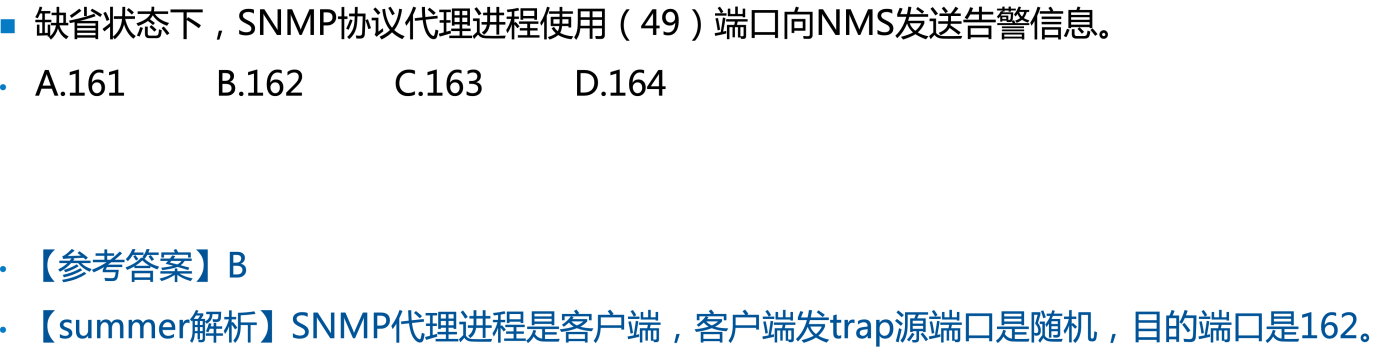
解析:题目不严谨,代理进程使用的是随机源端口、162目的端口向NMS管理服务器发送告警信息
Z例题10
Z例题11
SNMP版本对比
SNMP 有三种版本:SNMPv1、SNMPv2c和 SNMPv3。
- SNMPv1:基于团体名认证,安全性较差,且返回报文的错误码也较少。
- SNMPv2c:引入了GetBuIk和lnform操作,支持更多的标准错误码信息,支持更多的数据类型。
- SNMPv3:在前两版的基础上重新定义了网络管理框架和安全机制,提供了基于USM(UserSecurity Module)的认证加密和基于VACM(View-basedAccessControl Model)的访问控制(v1、v2都没有安全机制)
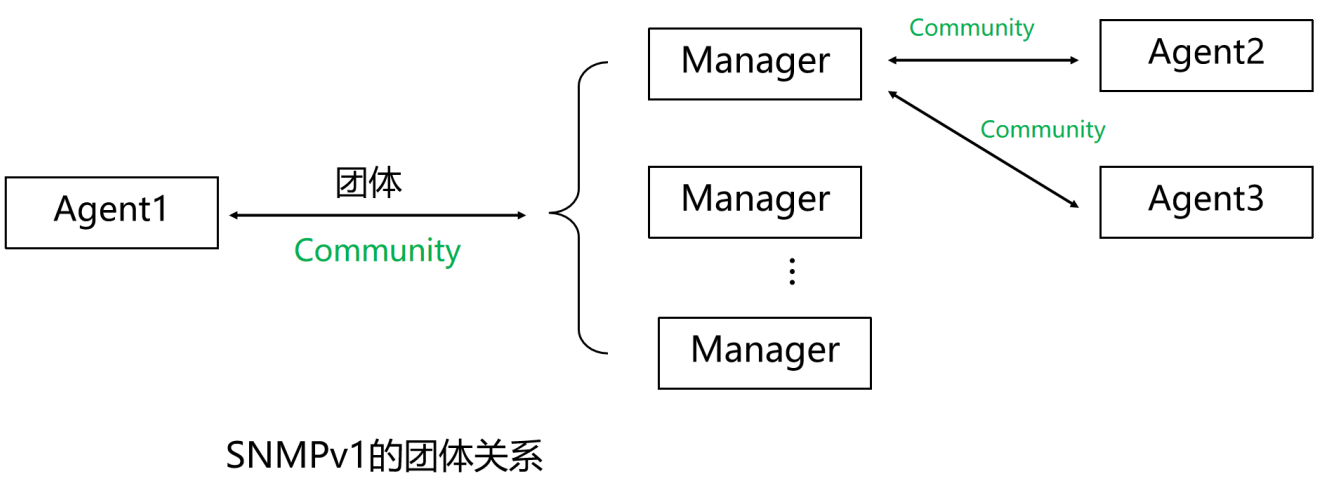
SNMPv1机制与问题
SNMPv1网络管理中,管理站和代理站之间可以是一对多关系,也可以是多对一关系。
RFC1157规定SNMP基本认证和控制机制,通过团体名(community)(可以理解为密码)验证实现。
团体名Community明文传输,不安全。
SNMPv2
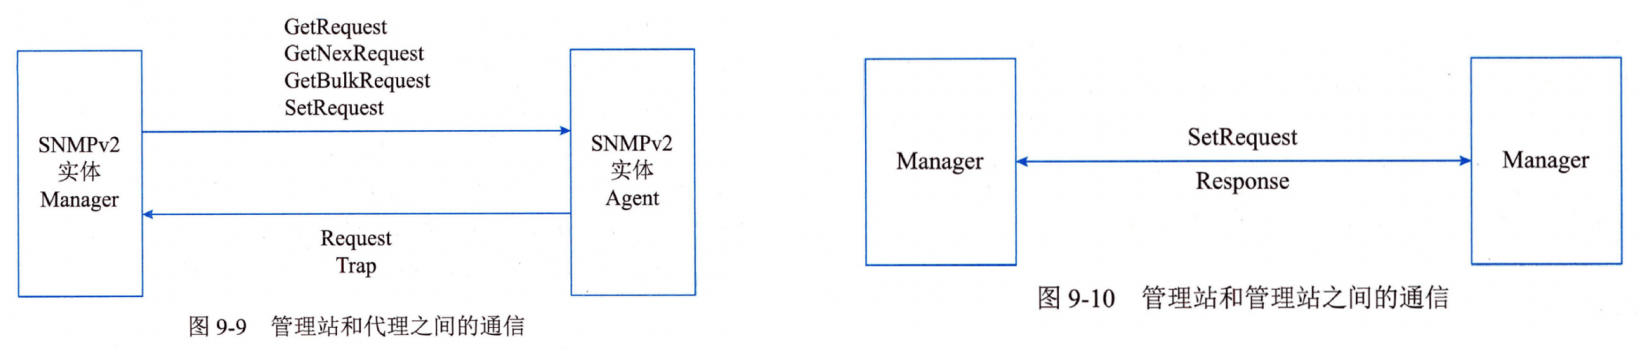
SNMPv2增加定义了GetBuk和inform两个新协议操作。
- GetBulk:快速获取大块数据(bulk,大部分)
- Inform:允许一个NMS向另一个NMS发送Trap信息/接收响应消息即允许两个网管服务器之间通信,用来同步一些信息。
SNMPv3
SNMPv3重新定义了网络管理框架和安全机制。
- 重新定义网络管理框架:将前两版中的管理站和代理统一叫做SNMP实体(entity)
- 安全机制:认证和加密传输。
- 时间序列模块:提供重放攻击防护。
- 认证模块:完整性和数据源认证,使用SHA或MD5。
- 加密模块:防止内容泄露,使用DES算法。
- 有两种威胁是SNMPv3没有防护的:拒绝服务和通信分析。
例题
例题1
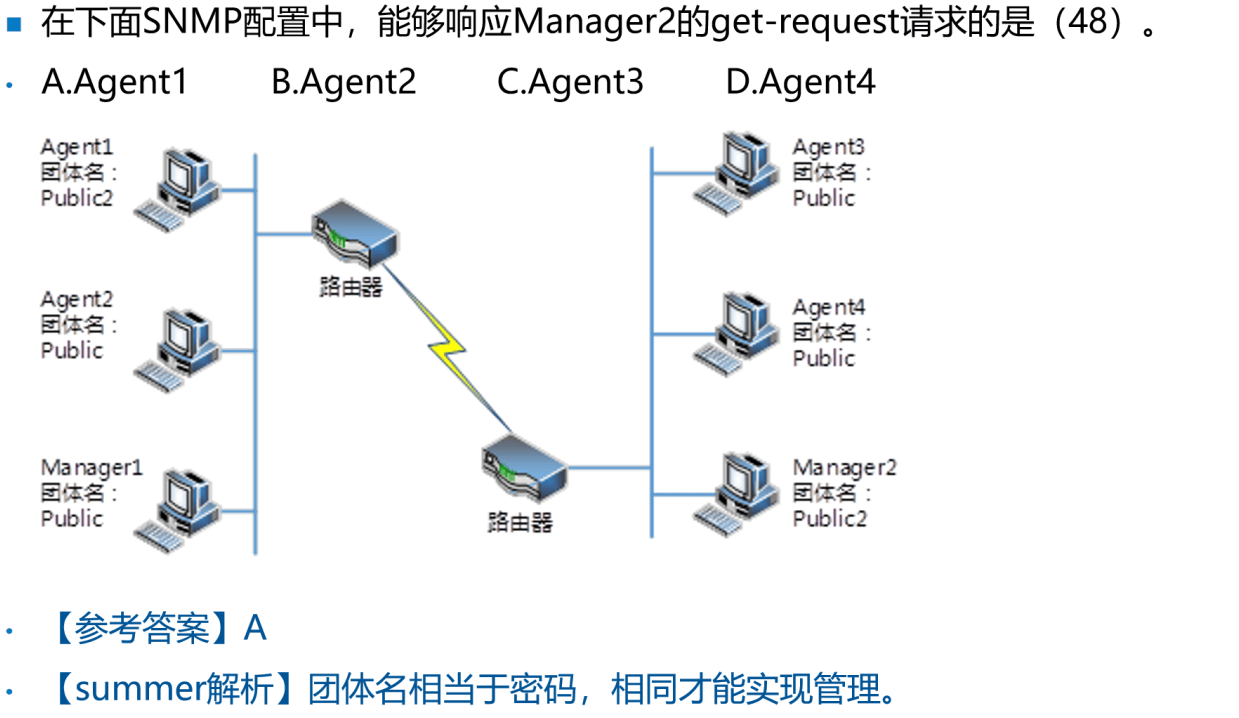
解析:团体名相当于密码,相同才能实现管理
例题2
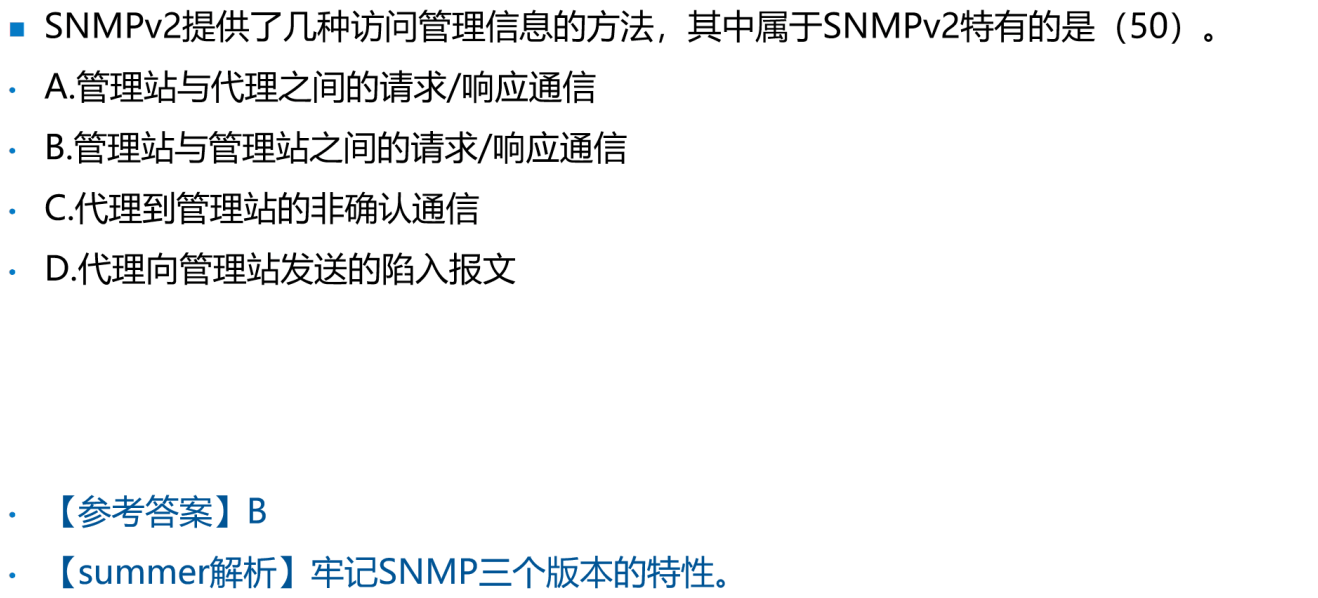
解析:SNMPv2特有的就是GetBulk和Inform消息:
- GetBulk:快速获取大块数据(bulk,大部分)
- Inform:允许一个NMS向另一个NMS发送Trap信息/接收响应消息即允许两个网管服务器之间通信,用来同步一些信息。
例题3
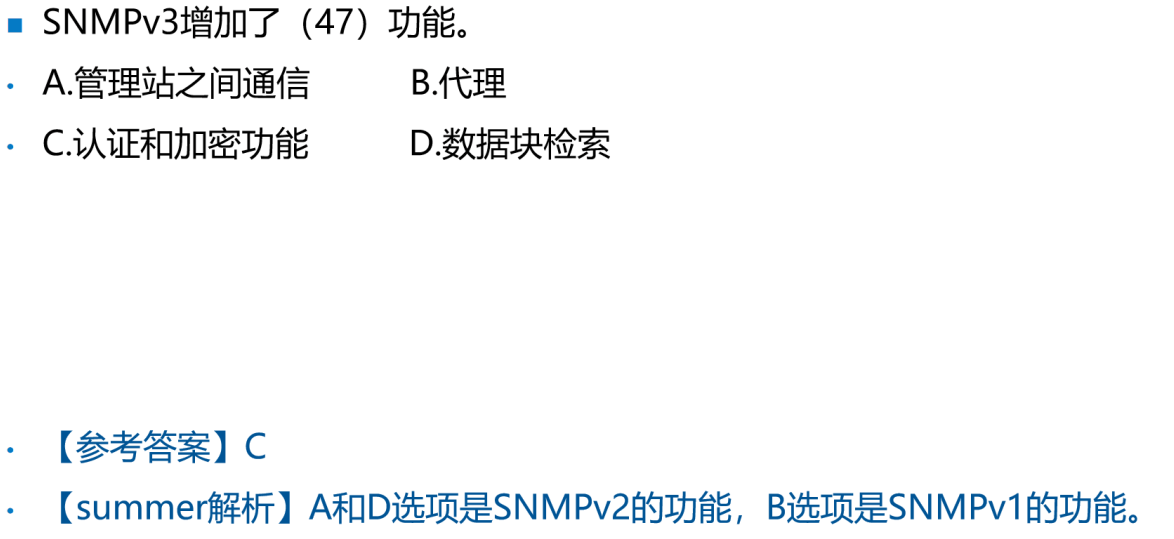
解析:A和D选项是SNMPv2的功能,B选项是SNMPv1的功能
例题4
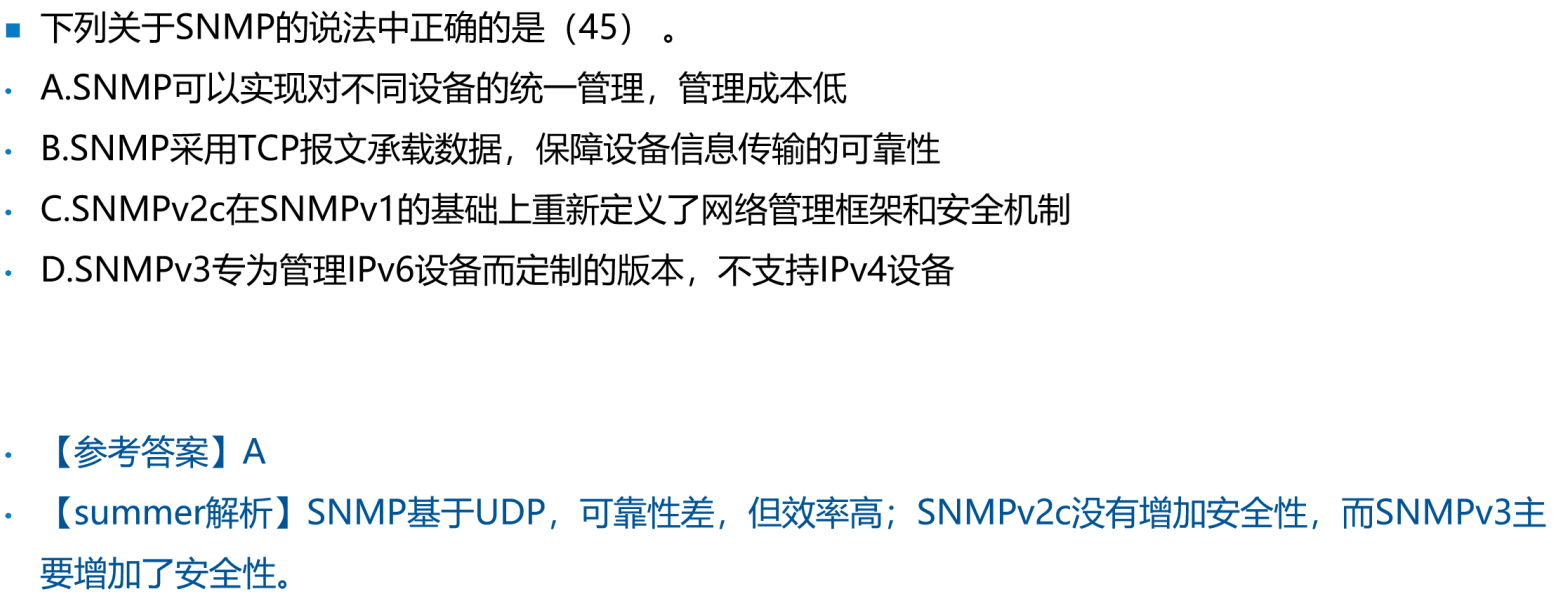
解析:
- SNMP基于UDP,可靠性差,但效率高;SNMPv2c没有增加安全性,而SNMPv3主要增加了安全性。
- D选项:OSPFv3专为管理IPv6设备而定制
管理数据库MIB-2
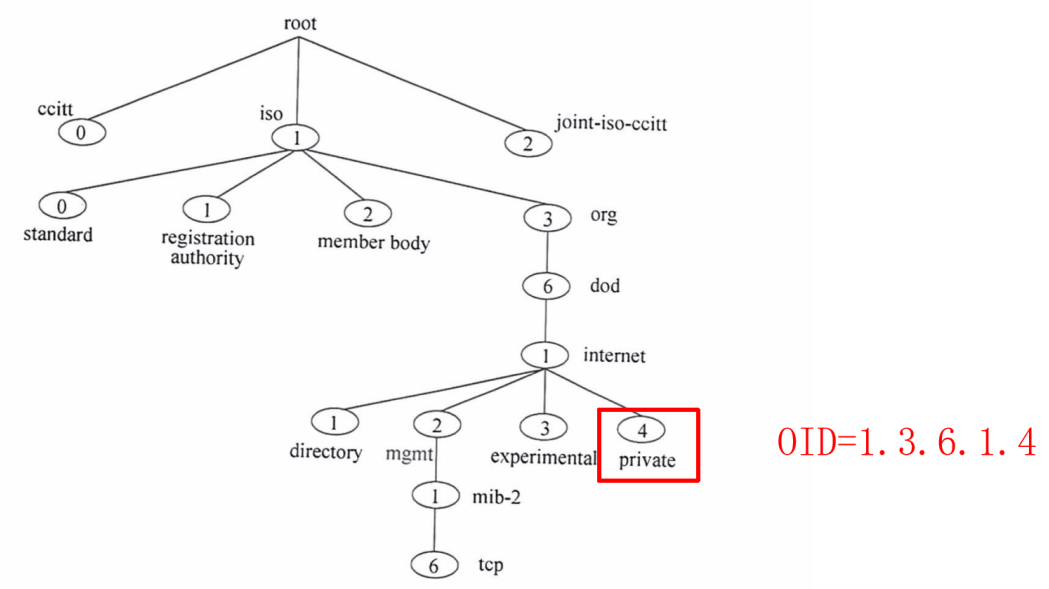
被管理对象标识符OID
例题