6-9 防火墙技术
防火墙
防火墙可以实现内部信任网络与外部不可信任网络(Internet)之间或是内部网络不同区域逻辑隔离与访问控制。
教材防火墙功能:
访问控制:防火墙将强外和墙内划分为两个逻辑隔离的区域,两个区域之间通信需要经过访问控制策略
NAT
路由
VLAN:防火墙、路由器都能够识别802.1Q帧,能够实现VLAN
链路聚合
网络监控等,
注意:教材写的不包含应用层功能,只能基于五元组(源目IP、源目端口、协议)实现上述功能,即包过滤防火墙。实际上现在防火墙能够做应用层检测等功能。
防火墙模式:
路由模式:防火墙所有接口都配置IP,使得防火墙首先是一个三层设备
透明模式:防火墙所有接口都不配IP,使得防火墙像一台二层交换机一样工作
混合模式:防火墙部分接口配IP,部分接口不配IP。
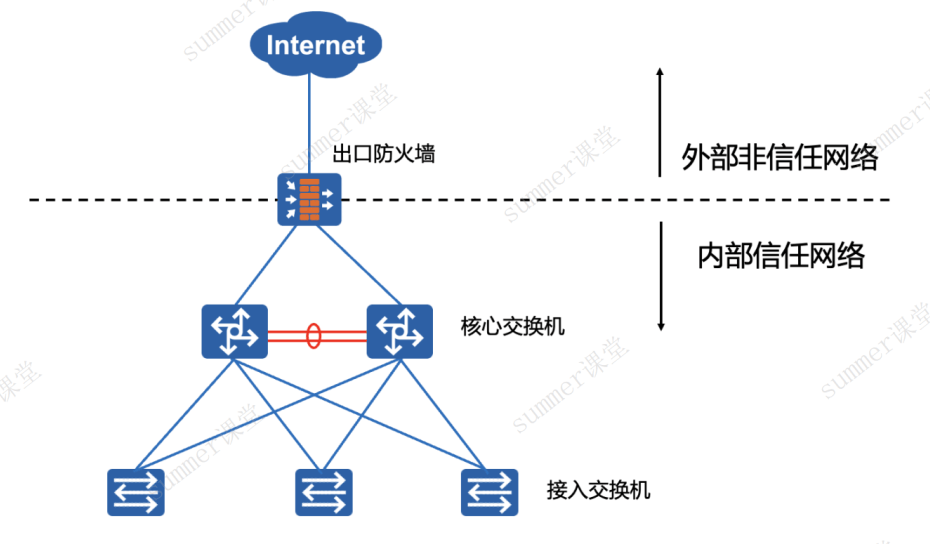
防火墙区域划分
根据网络的安全信任程度和需要保护的对象,人为划分若干安全区域,包括:
- 本地区域(Local):防火墙本身。
- 信任区域(Trust):内部安全网络,如内部文件服务器、数据库服务器。
- 非信任区域(Untrust):外部网络,比如互联网。
- 军事缓冲区域(DMZ):内部网络和外部网络之间的网络,常放置公共服务设备,向外提供信息服务,如Web服务器等。
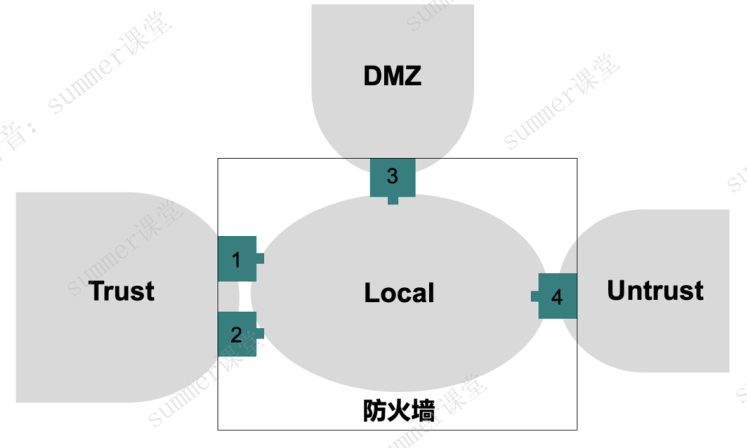
华为设备定义的安全区域及安全级别如下表(记忆下表):
| 安全区域 | 安全级别 | 说明 |
|---|---|---|
| Local | 100 | 设备本身,包括设备的各接口本身。 |
| Trust | 85 | 通常用于定义内网终端用户所在区域。 |
| DMZ | 50 | 通常用于定义内网服务器所在区域。 |
| Untrust | 5 | 通常用于定义Internet等不安全的网络。 |
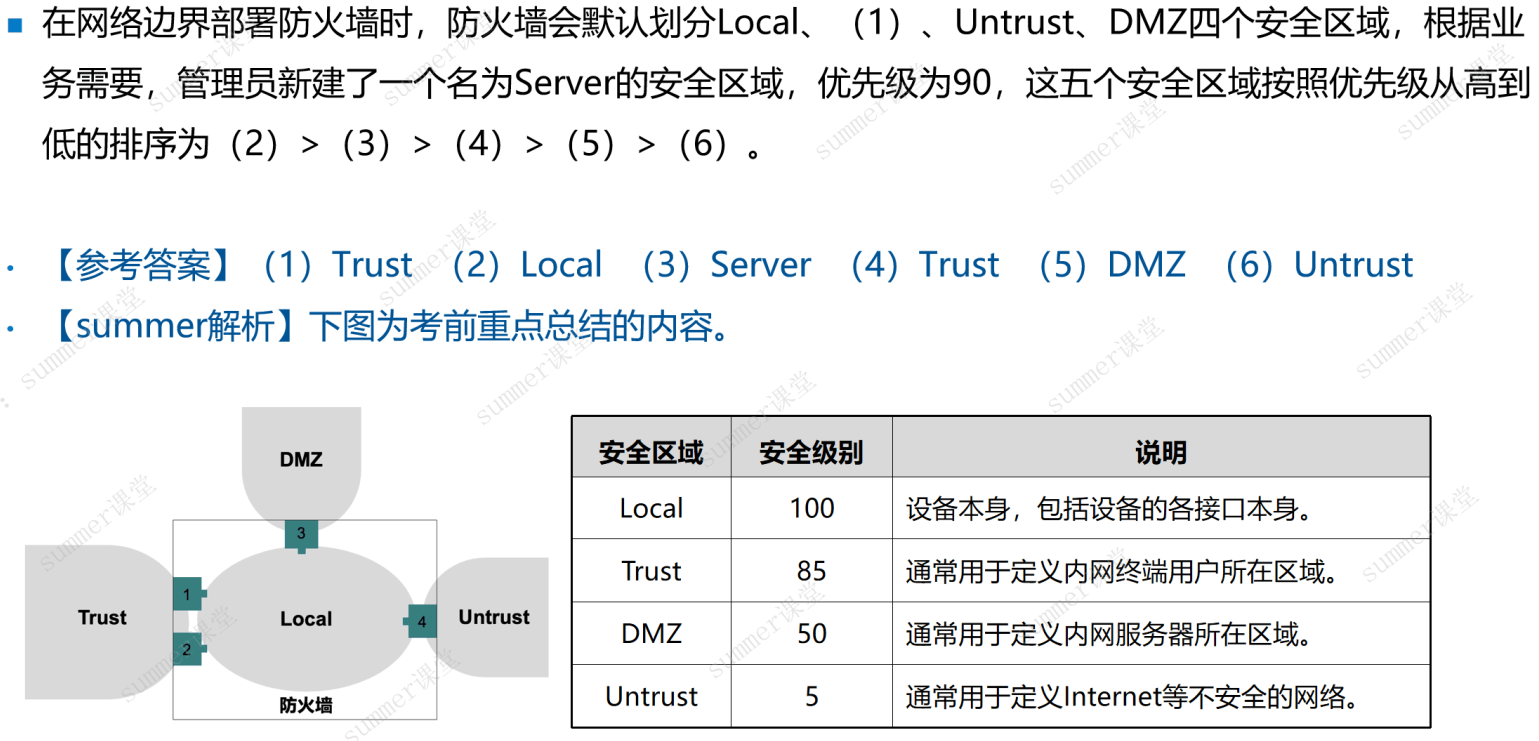
在华为防火墙中,上述4个安全区域划分和安全级别数值是自带并默认的,而且不能修改,但可以自己创建自定义安全区域并为其配置安全级别
受信任程度:Local>Trust>DMZ>Untrust
防火墙如何定义Inbound和Outbound方向:
Inbound:低安全级别→高安全级别,即安全级别数值从大到小,比如Untrust→Trust
Outbound:高安全级别→低安全级别,即安全级别数值从小到大,比如DMZ→Untrust
例题
例题1
例题2
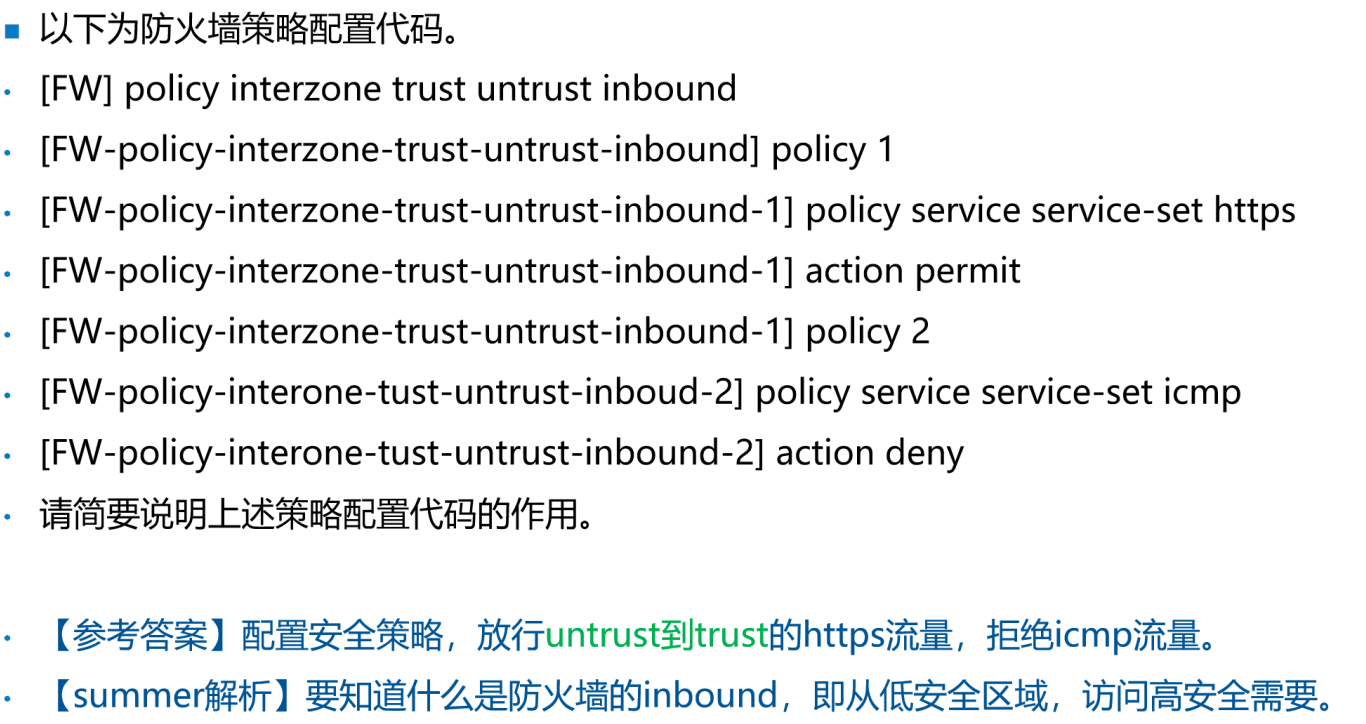
解析:配置安全策略,放行untrust到trust的https流量,拒绝icmp流量。
域与域之间有inbound和outbound区分,华为定义了优先级低的域向优先级高的域方向就是inbound,反之就是outbound,假如要在untrust和trust这两个域之间做inbound和outbound策略:
policy interzone trust untrust inbound//untrust是源,trust是目标(低优先级向高优先级)policy interzone trust untrust outbound//trust是源,untrust是目标(高优先级向低优先级)
policy service service-set https解析:这条命令的作用是将之前定义的策略规则与一个特定的服务集(在这里是“https”)关联起来。这意味着这条规则将只应用于匹配所指定服务集(HTTPS流量)的数据包。- policy service:此部分指定了当前策略规则应用的服务类型。换句话说,这条命令是用来设置哪些类型的网络服务(如HTTP、HTTPS、FTP等)将受此策略的影响。
- service-set https:这里指定的是一个名为“https”的服务集。服务集通常是一组预定义的网络服务,它们被分组在一起以便于管理。在这个例子中,“https”服务集很可能包含所有使用HTTPS协议(即端口443上的TLS/SSL加密通信)的流量。
action permit解析:允许放行该策略,即放行[FW-policy-interzone-trust-untrust-inbound-1]这一策略
例题3
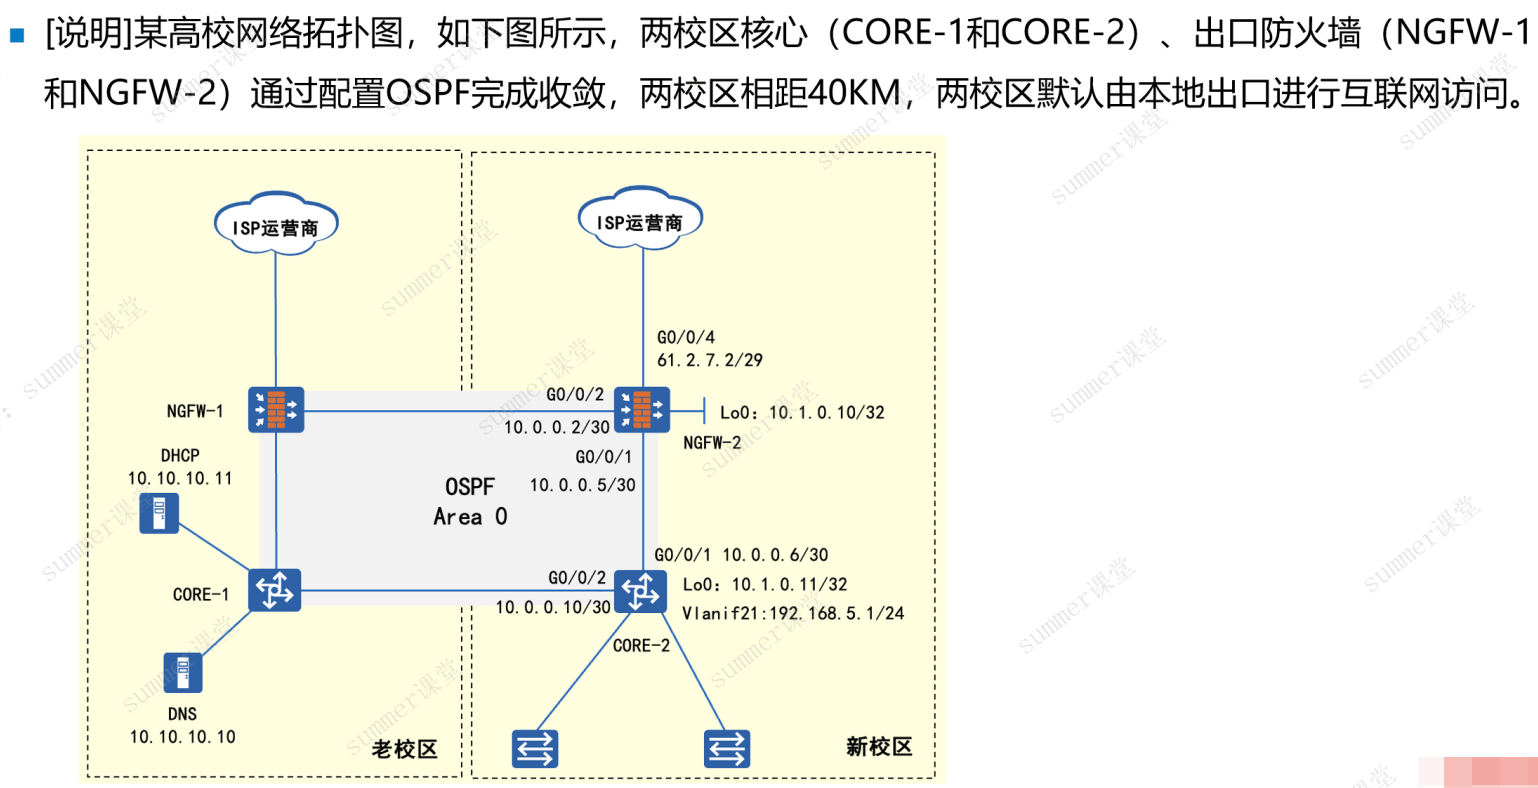
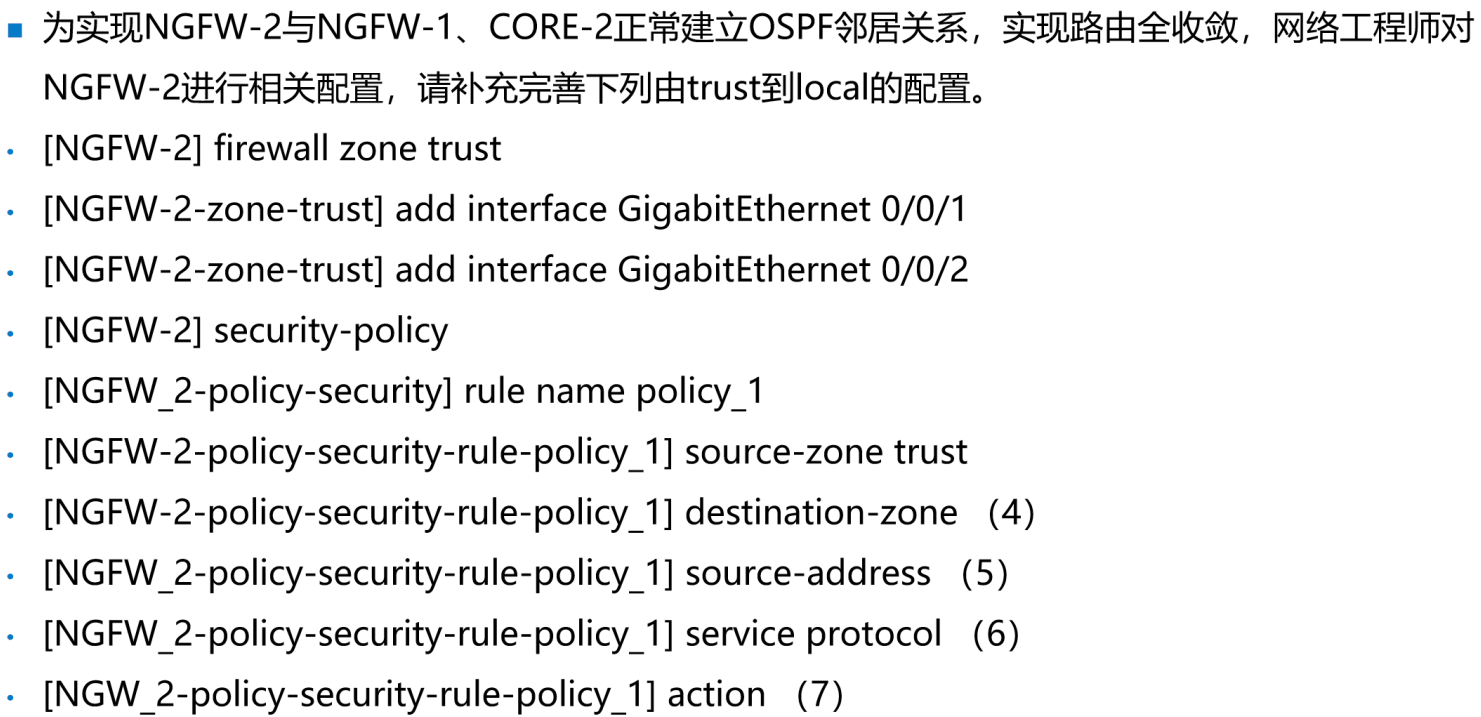
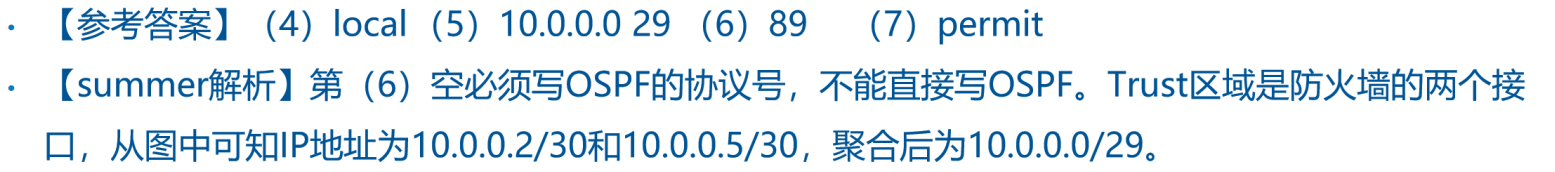
解析:
- 第(6)空必须写OSPF的协议号89,不能直接写OSPF(或者该句
service protocol 89命令直接写成service ospf)。Trust区域是防火墙的两个接口,从图中可知IP地址为10.0.0.2/30和10.0.0.5/30,聚合后为10.0.0.0/29。 - 笔者注:上述命令含义为
- 进入防火墙trust区域
- 将防火墙上的GE0/0/1和GE0/0/2两个接口划入trust区域
- 配置安全策略
- 新建一个名为policy_1的策略
- policy_1策略下,源区域为trust,目的区域为local(等价于使用inbound/outbound来配置数据流向)
service protocol 89或者service ospf指定了当前策略规则应用的服务类型,意思就是从源区域到目的区域的OSPF流量适用此条策略action permit,激活使用该策略
例题4
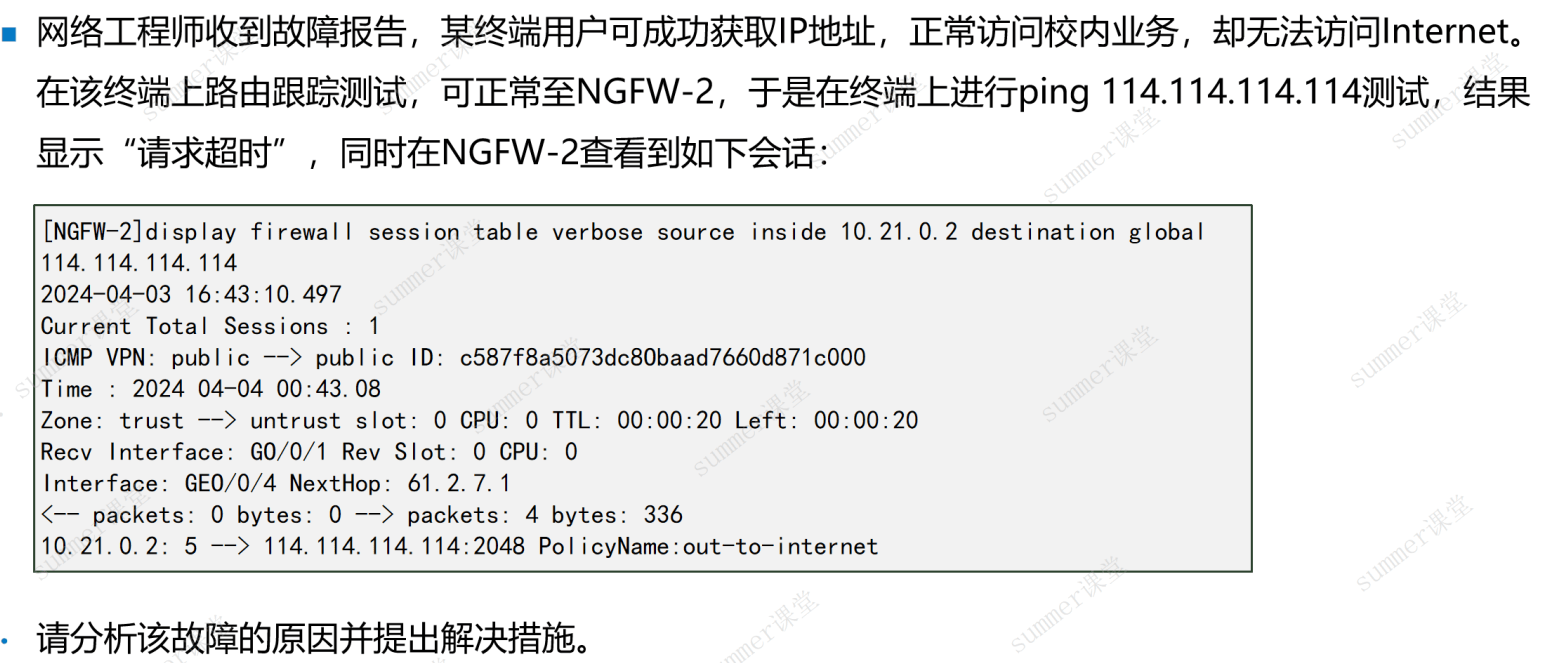
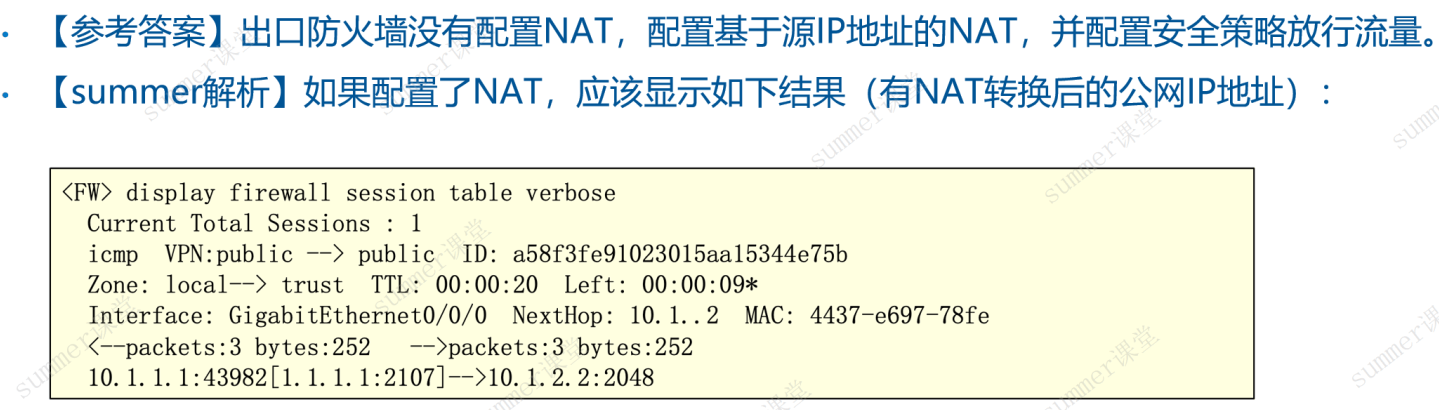
解析:此题的题目部分向我们揭示了网络故障问题排查的一个基本思路,“在该终端上路由跟踪测试,可正常至NGFW-2”,这说明问题大概率出在该防火墙上。防火墙的会话表最后一行没有显示内网地址NAT之后的公网地址,说明NAT配置出了问题
例题5
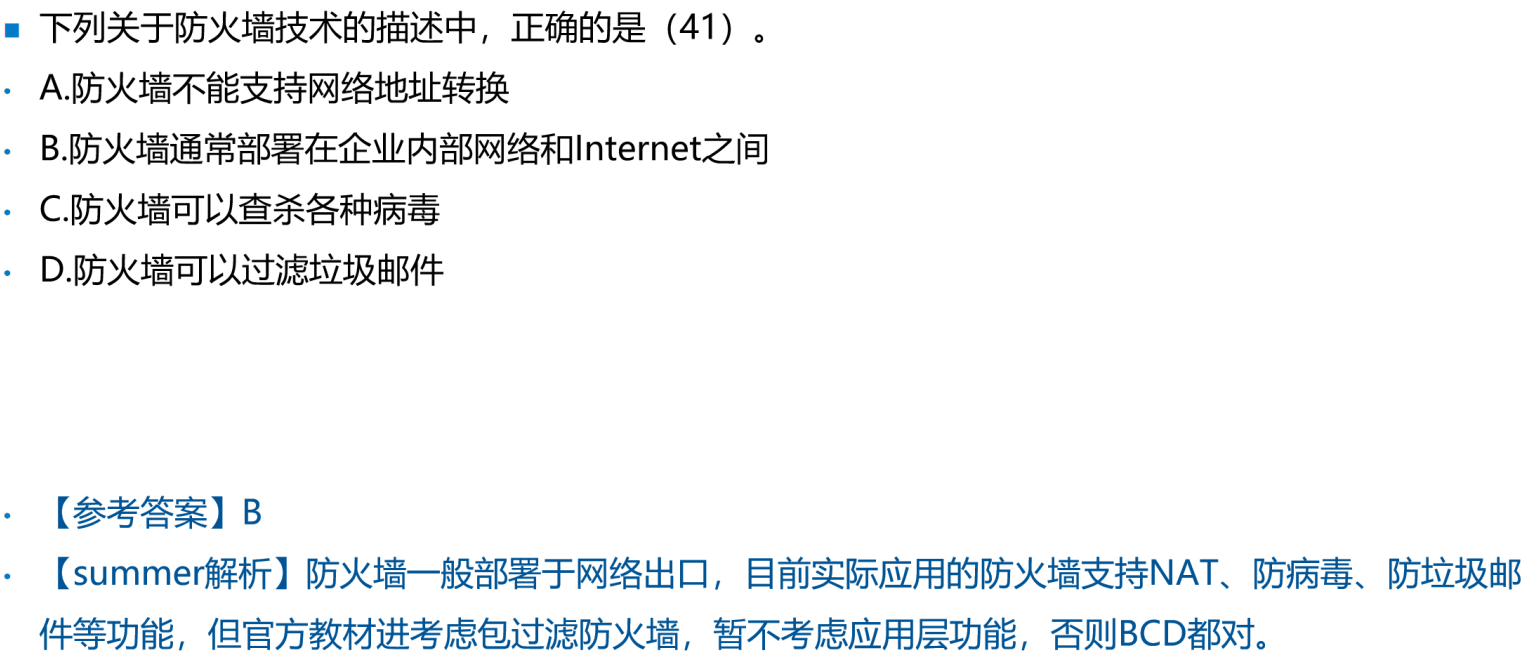
解析;防火墙一般部署于网络出口,目前实际应用的防火墙支持NAT、防病毒、防垃圾邮件等功能,但官方教材仅仅考虑包过滤防火墙,暂不考虑应用层功能,否则BCD都对。
例题6
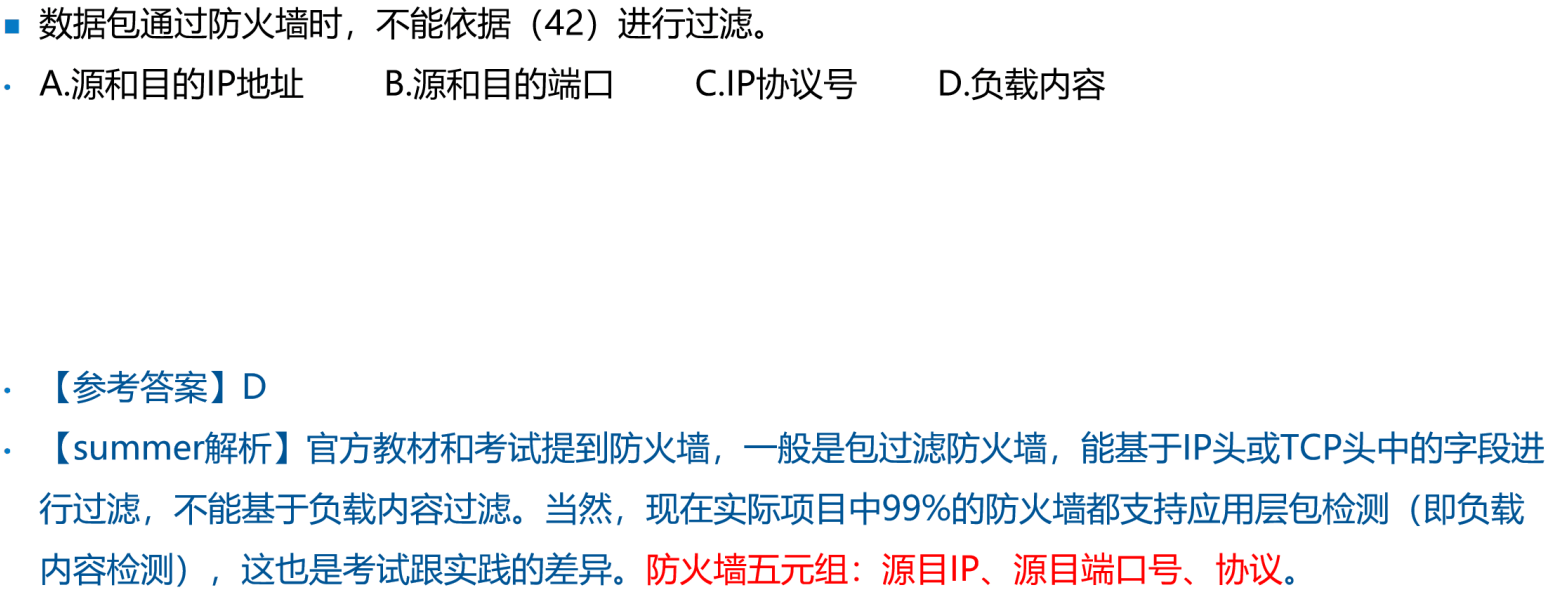
解析:官方教材和考试提到防火墙,一般是包过滤防火墙,能基于IP头或TCP头中的字段进行过滤,不能基于负载内容过滤。当然,现在实际项目中99%的防火墙都支持应用层包检测(即负载内容检测),这也是考试跟实践的差异。防火墙五元组:源目IP、源目端口号、协议。
例题7
例题8
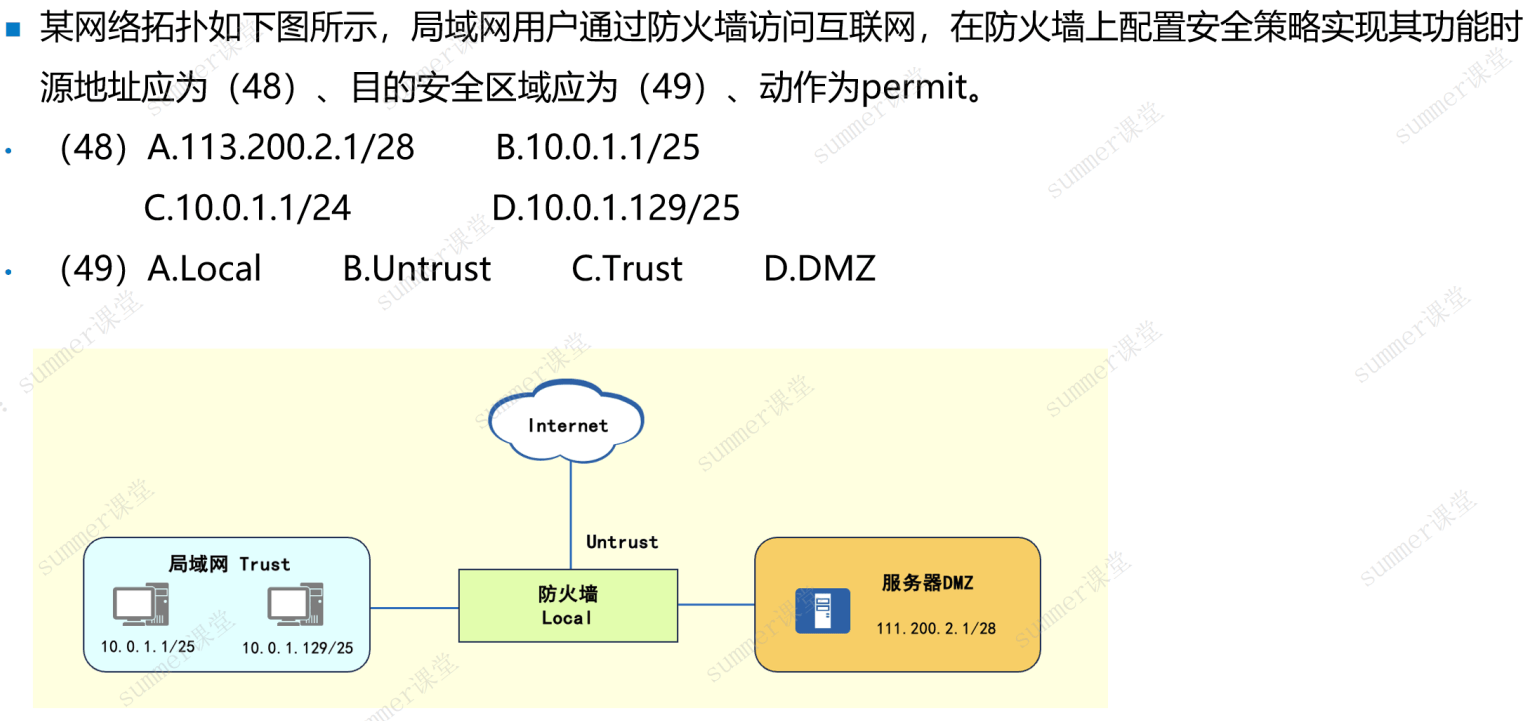

例题9
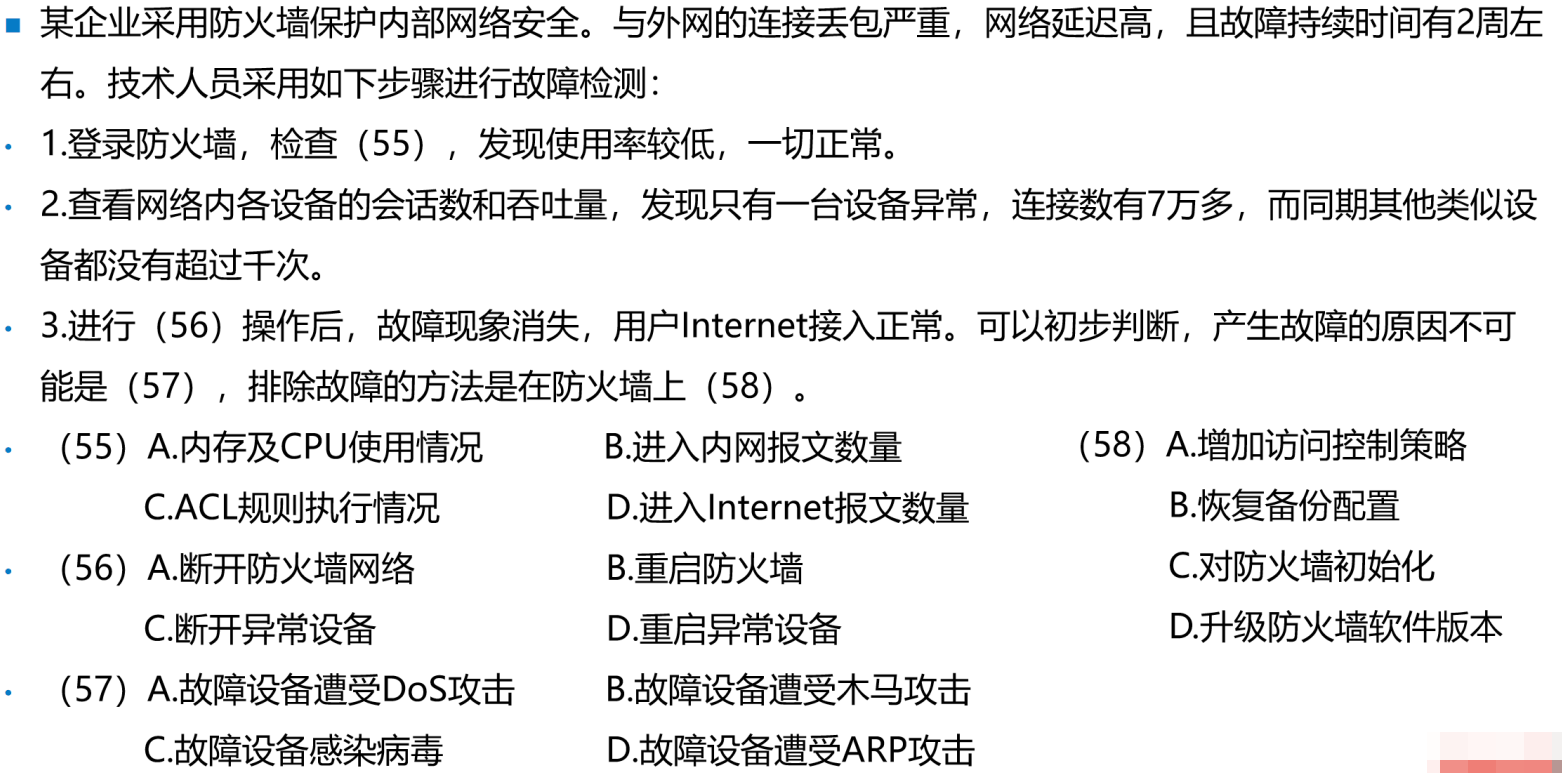
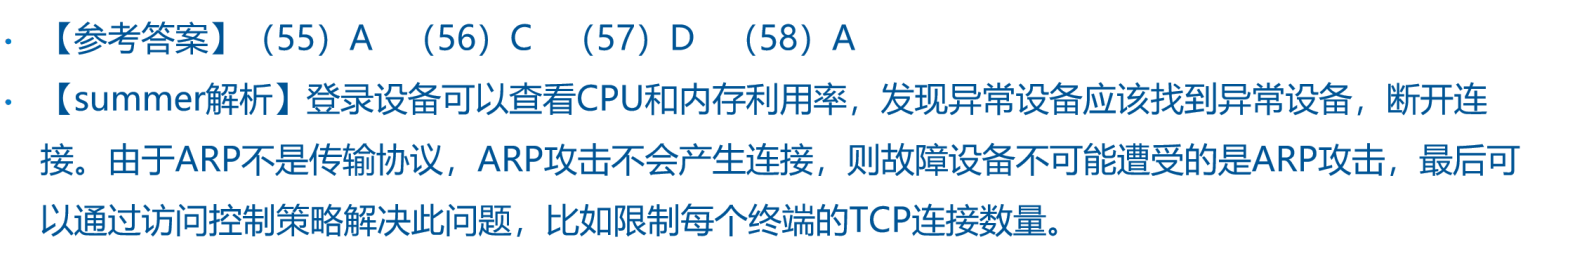
解析:登录设备可以查看CPU和内存利用率,发现异常设备应该找到异常设备,断开连接。由于ARP不是传输协议,ARP攻击不会产生连接,则故障设备不可能遭受的是ARP攻击,最后可以通过访问控制策略解决此问题,比如限制每个终端的TCP连接数量不超过1000。
- 一般地,登录防火墙,先检查CPU和内存利用率
- 一般地,网络内部设备会话连接数(即TCP连接数)不超过1000个,7万多说明该设备流量负载被耗尽