6-11 网络安全防护系统
Web应用防火墙
Web应用防火墙(WebApplicationFirewall,WAF)是一种用于HTTP应用的防火墙,工作在应用层,可以更深入地检测Web流量,通过匹配Web攻击特征库,发现攻击并阻断。
Web攻击:SQL注入、XSS、反序列化、远程命令执行、文件上传、WebShell。
WAF功能:
- Web攻击防护,通过特征匹配阻断SQL注入、跨站脚本攻击、Web扫描等攻击行为。
- Web登录攻击防护,包括暴力破解防护、撞库防护、弱口令防护等。
- 漏洞利用防护,包括反序列化漏洞利用、远程命令执行利用等其他软件漏洞利用攻击防护。
- Web恶意行为防护,包括恶意注册防护、高频交易防护、羊毛行为防护、短信验证码滥刷防护等。
- 恶意流量防护,包括CC攻击防护、人机识别、TCP Flood攻击防护等。
漏洞扫描
漏洞扫描系统是一种自动检测远程或本地主机安全性弱点的程序。
漏洞扫描是对系统脆弱性的分析评估,能够检查、分析网络范围内的设备、网络服务、操作系统、数据库等系统的安全性,从而为提高网络安全的等级提供决策支持。
相当于“体检”,及时发现问题,解决问题。技术+管理(在技术上,通过扫描发现是否存在漏洞;在管理上,应当定期开展漏扫,定期开展安全巡检)
统一威胁管理UTM和下一代防火墙NGFW
统一威胁管理(Unifed Threat Management,UTM)集成防火墙、入侵检测、入侵防护、防病毒功能于一台设备中,形成统一安全管理平台。
UTM集成众多安全功能,防火墙仍是其核心功能。
优点:整合各安全防护功能,可以降低成本、降低部署和管理工作难度,有效提高各系统间的协同工作效率;
缺点:每次检查都要拆包,效率较低,功能大而全但单项防护能力弱(全而不强)、功能过度集中造成抗风险能力下降、对设备性能要求高。
下一代防火墙(Next Generation Firewall,NGFW)
相当于UTM升级版,集成多功能,但一次拆包,多次检查,性能损耗小。
数据库审计
数据库安全审计:基于数据库网络流量采集、数据库协议解析与还原技术的安全审计类系统,对数据库操作进行细粒度审计的合规性管理,对数据库遭受到的风险行为进行实时告警,实现数据库网络行为的监控与审计,提高数据资产安全。
主要功能:
- 数据库操作行为审计。根据制定的审计规则对捕获的SQL语句进行专业的SQL语法分析,并根据SQL行为特征和关键特征,实现高效精准的审计分析。
- 数据库操作行为回溯。当发生安全事件或其他需要时,可对数据库历史操作行为检索、回放,便于定位分析、查找问题。
- 三层应用关联审计。通过应用层访问和数据库操作请求进行多层业务关联审计,实现业务客户端IP、业务用户与数据库操作记录的关联,回填相关信息,准确定位到应用用户和应用IP。如医院使用的统方系统就是使用的数据库审计(“统方”是指医院对医生用药信息量、用药单据的统计,通常用于医疗机构内部管理和数据分析。然而,为商业目的的“统方”则是指医院中个人或部门为医药营销人员提供医生或部门一定时期内临床用药量信息的行为,这种行为常与药品回扣等商业贿赂相关。)
- 统计分析和报表。提供风险、语句、会话和访问来源等多维度的统计与分析,快速锁定风险目标,能够自动生成数据库总体访问情况、数据库性能状态、数据库会话分布、数据库语句类型分布、数据库操作风
险分布状况等报表。
态势感知
态势感知核心原理:收集安全日志和关键节点流量,进行大数据分析,并可通过图形化界面展示整体安全态势
威胁态势感知平台通过日志采集探针和流量传感器获取网络流量、安全设备、操作系统、中间件等异构数据源日志,通过对海量数据进行多维度、自动化的关联分析(就会用到大数据分析,大数据分析能够分析海量的非结构化的数据)发现本地的威胁和异常行为,根据不同的风险等级和资产重要程度,依据相应的策略,对威胁和异常行为进行处置(一般是联动其他设备,如联动交换机,为交换机下发ACL,实际应用中联动效果很差)。
态势感知的功能
- 日志采集和监测。通过各分布式探针收集各类信息化资产日志和网络流量。
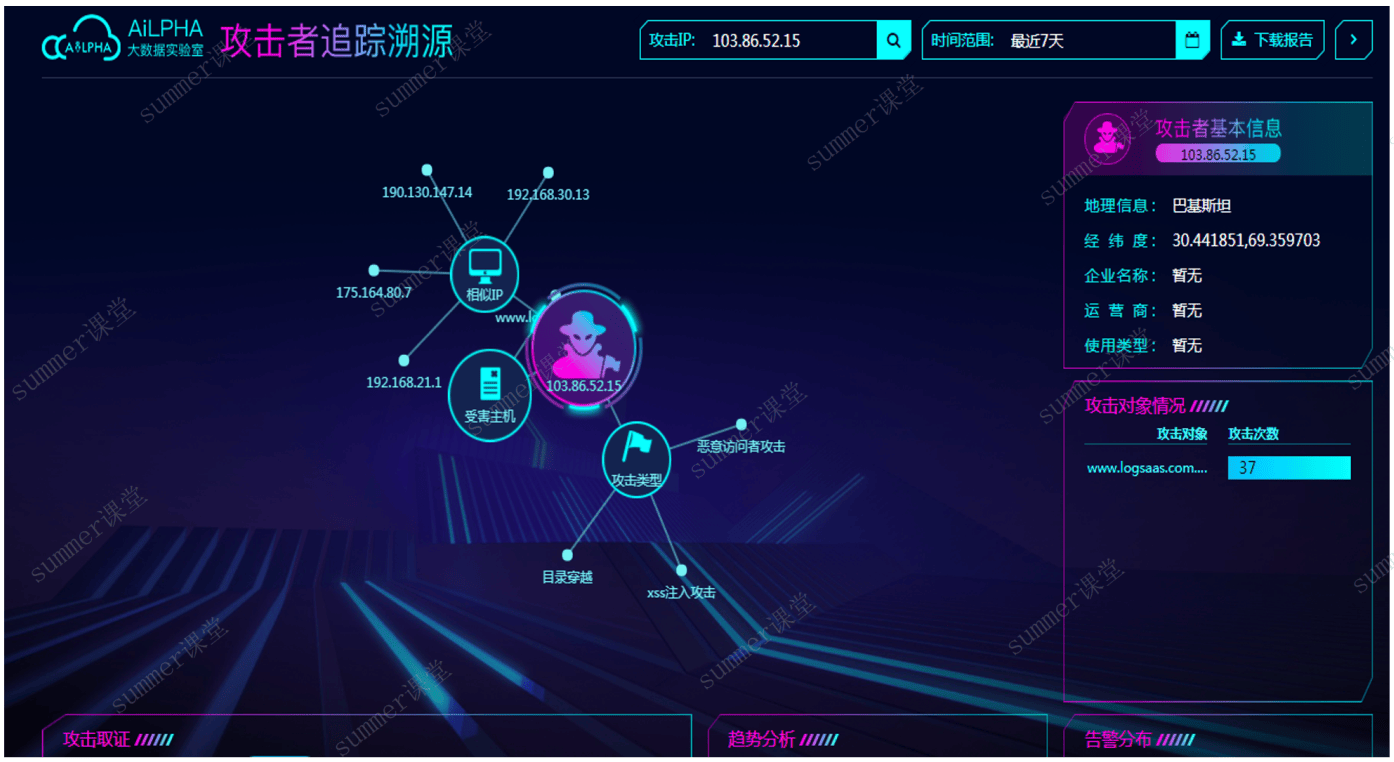
- 威胁分析。对收集到的海量日志信息进行去噪声处理后进行关联分析,找出异常流量和行为,并进行持续分析,对IP攻击信息进行孵化,从攻击者视图入手,挖掘攻击源主体,获取攻击者的身份,最终判断攻击者的真实意图。
- 威胁预警。通过威胁分析,快速发现网络安全事件线索,实现精准预警和展示。
态势感知需要购买的设备或系统
态势感知主要功能是分析,如同司令员;安全管理平台主要功能是管理各个安全设备,如同将军;防火墙、交换机、日志审计、上网行为管理是从事基础安全工作,如同士兵
(注意下面这种分类梳理安全设备的思路↓)
- 日志收集类:日志审计、上网行为管理、防火墙、IDS、EDR等;
- 流量采集类:流量探针、防火墙(内置流量探针)、交换机(内置流量探针);
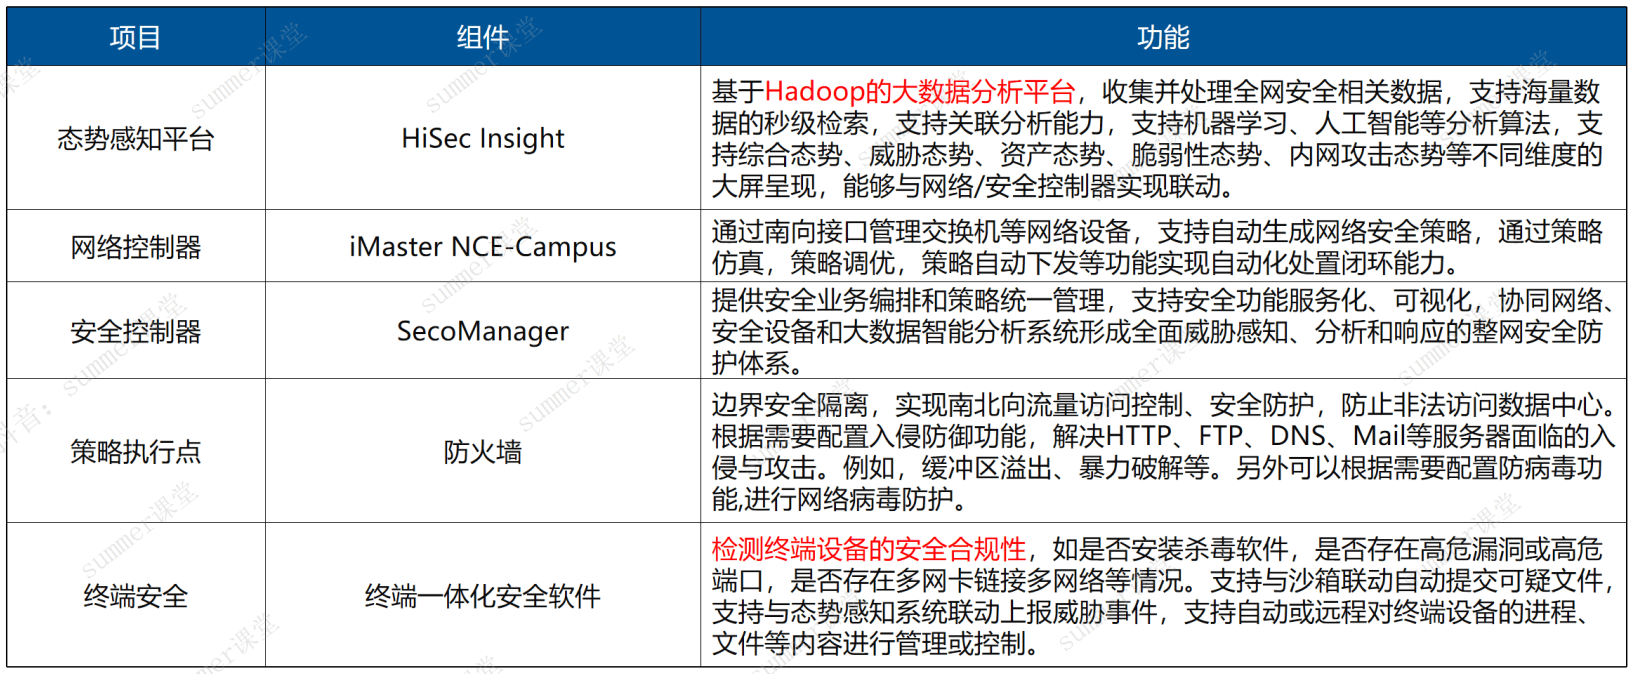
- 分析与展示:态势感知,比如华为的HiSec Insight(华为的态势感知系统);
- 下发策略与执行响应:防火墙、交换机、安全管理平台Secomanager(华为的安管平台)[安全管理平台相当于是安全设备的网管,可以管理防火墙、IPS等安全设备]。
态势感知大屏
左图:锐捷;右图:安恒
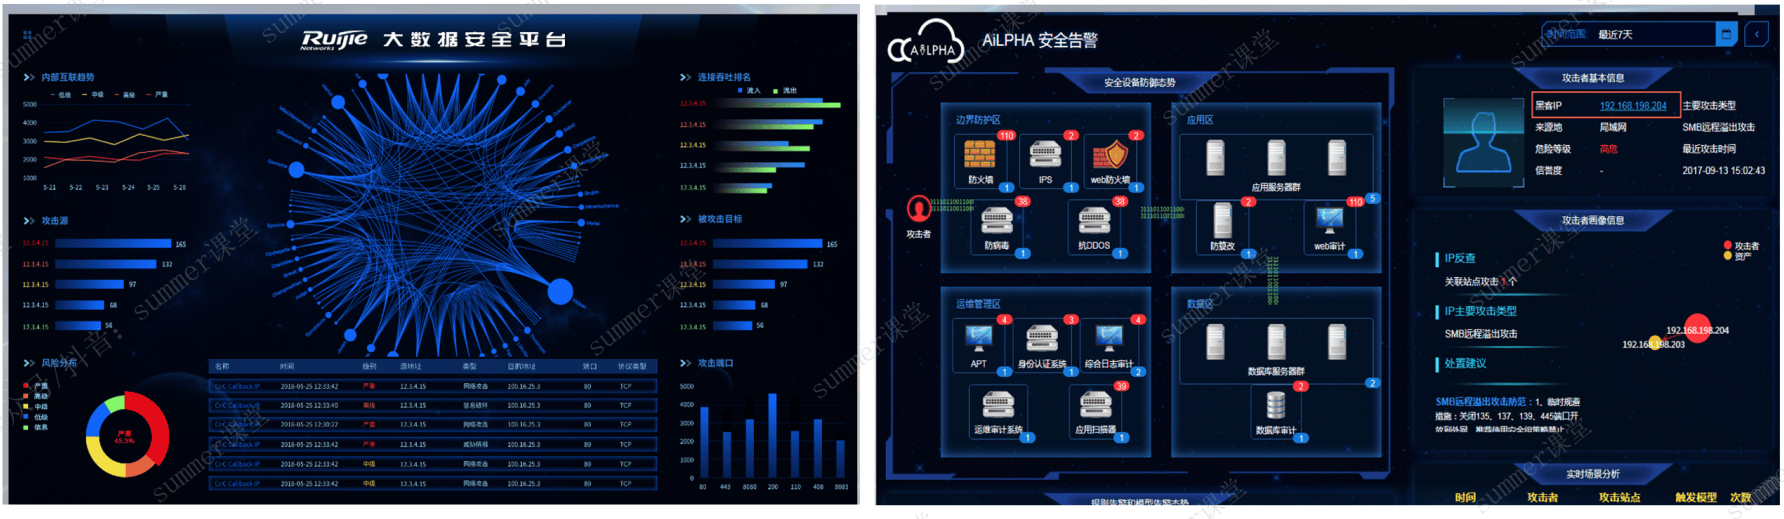
下图:安恒
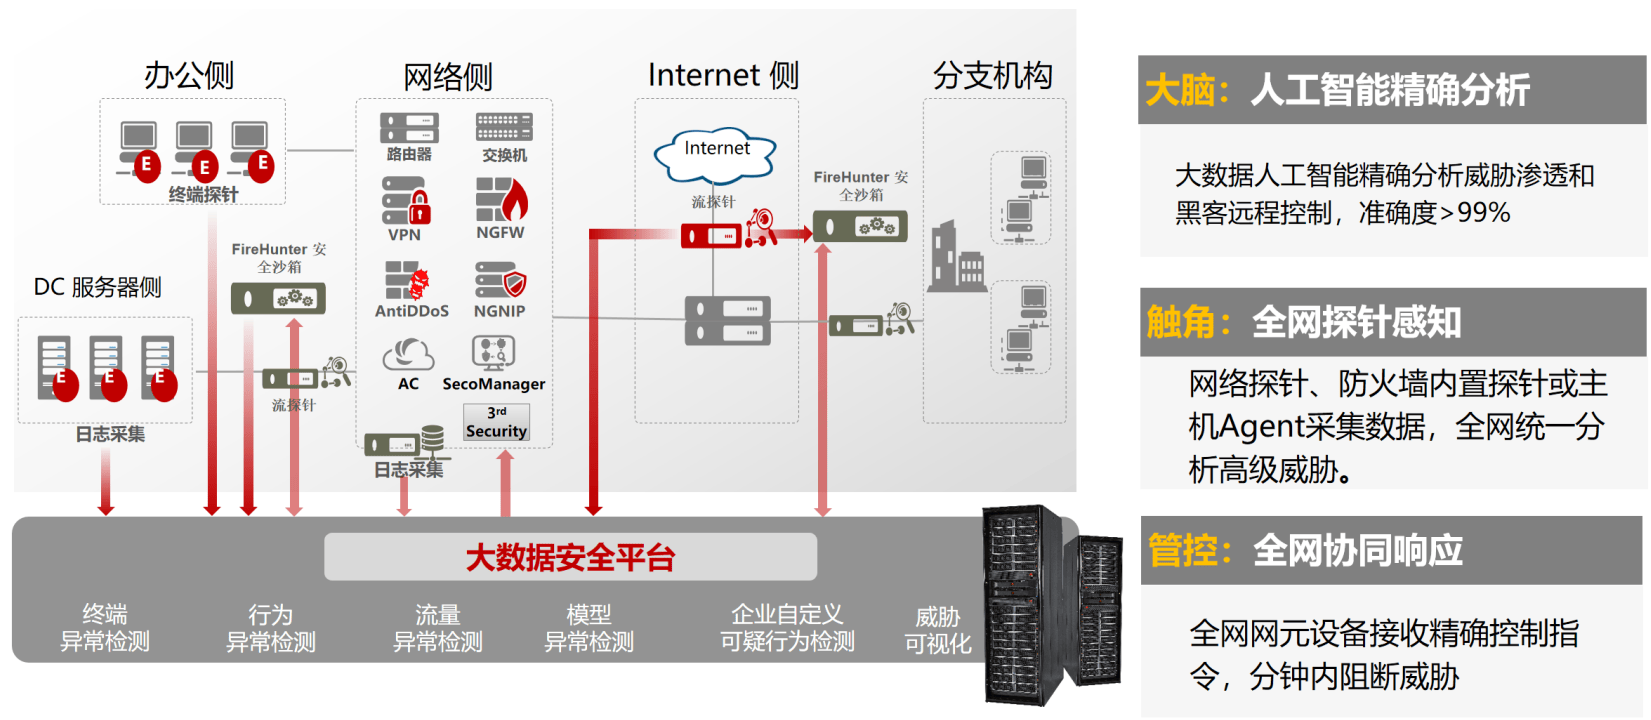
分钟级联动防护-全网协同
沙箱
沙箱功能和工作原理
沙箱功能:检测文件中存在的威胁
沙箱工作原理:沙箱一般是一台服务器,上面运行这很多虚拟机。防火墙发现可疑文件之后,将其上传至沙箱虚拟机运行,看对沙箱虚拟机是否有影响
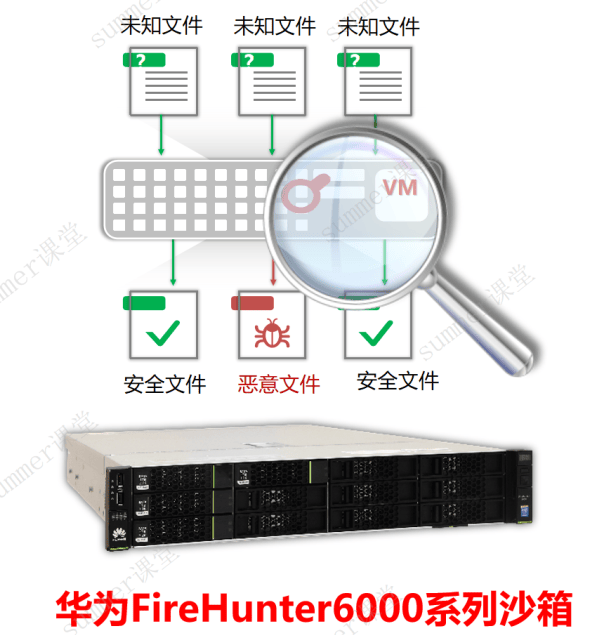
对APT攻击中恶意文件深度检测
价值:检测APT攻击的渗透阶段和控制建立阶段
沙箱主要原理
- 动态和静态检测相结合,并利用机器学习,发现威胁
- 虚拟环境运行可疑文件,天然解决恶意文件的分片分段,
加壳等逃逸手段
检测文件类型
- Windows可执行文件,EXE、dll
- WEB网页,如检测Javascript、Flash、JavaApplet等
- 各种办公文档,如Office、PDF、WPS等
- 各种图片文件,如JPEG、PNP、JPG等
- 各种压缩文件、加壳文件
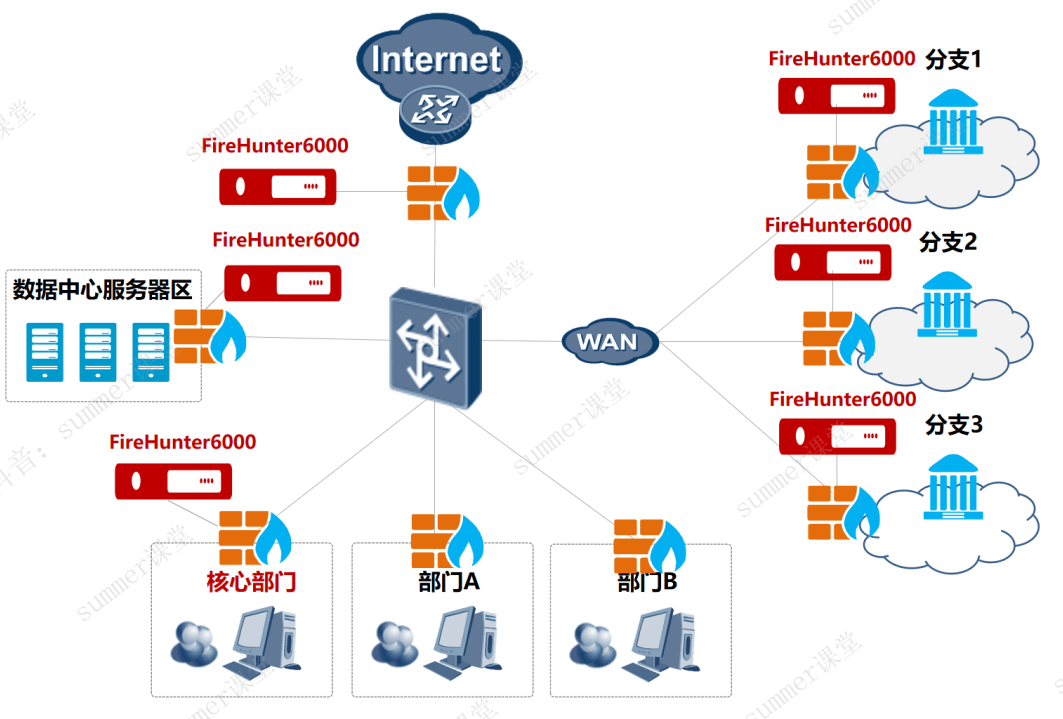
沙箱典型应用
- 互联网边界出口:重点防范来自互联网的恶意邮件、恶意web流量等
- 分支接入边界:避免外联接入区域恶意文件、未知威胁扩散,分支总部之间任意扩散
- 数据中心边界:重点保护服务器核心资产,发现内网潜伏的攻击、恶意扫描,渗透等
- 核心部门边界:防范内网可疑文件传播,横向感染核心部门
沙箱全场景部署方案
运维安全管理与审计系统(堡垒机)
堡垒机主要进行运维审计工作
运维人员只有通过堡垒机才能访问网络内的服务器、网络设备、安全设备、数据库等设备资源,它是运维人员进行运维操作的唯一通道。堡垒机全程记录运维人员的操作记录,可实现运维操作回溯,同时对于高危命令的操作实时阻断,实现集中报警、及时处理及审计定责。
堡垒机功能
- 运维身份多重认证。堡垒机提供运维人员的统一入口,运维人员需先通过账号密码(或者密码+数字证书)登录到堡垒机,再输入运维设备的账号密码才能登录运维(书上是这么说,现在的堡垒机一般都是单点登录了,使用堡垒机账号登录堡垒机之后,能够访问的服务器和权限都固定了,不需要二次输入服务器账号密码),通过多重身份认证,实现身份强认证。
- 统一账户管理。实现对所有被运维的IT资产账号的集中管理和监控。
- 统一资源授权。建立运维人员与设备的对应关系,按需授权,按授权范围运维,通过配置登录上传、下载等权限,杜绝非授权访问和运维行为。
- 集中运维监控和审计。实时监控运维人员正在进行的各种操作,可以随时阻断运维操作;通过设置高危命令清单,自动阻止运维人员进行高危命令执行。
- 运维过程回溯。通过视频回放的审计界面,以真实、直观、可视的方式重现操作过程。
蜜罐
蜜罐:主动防御技术,是入侵检测技术的一个发展方向,也是“诱捕”攻击者的陷阱。
蜜罐系统是一个包含漏洞的诱骗系统,它通过模拟一个或多个易受攻击的主机和服务,给攻击者提供一个容易攻击的目标。
攻击者往往在蜜罐上浪费时间,延缓对真正目标的攻击。
可以对入侵的取证提供重要的信息和有用的线索,便于研究入侵者的攻击行为。
例题
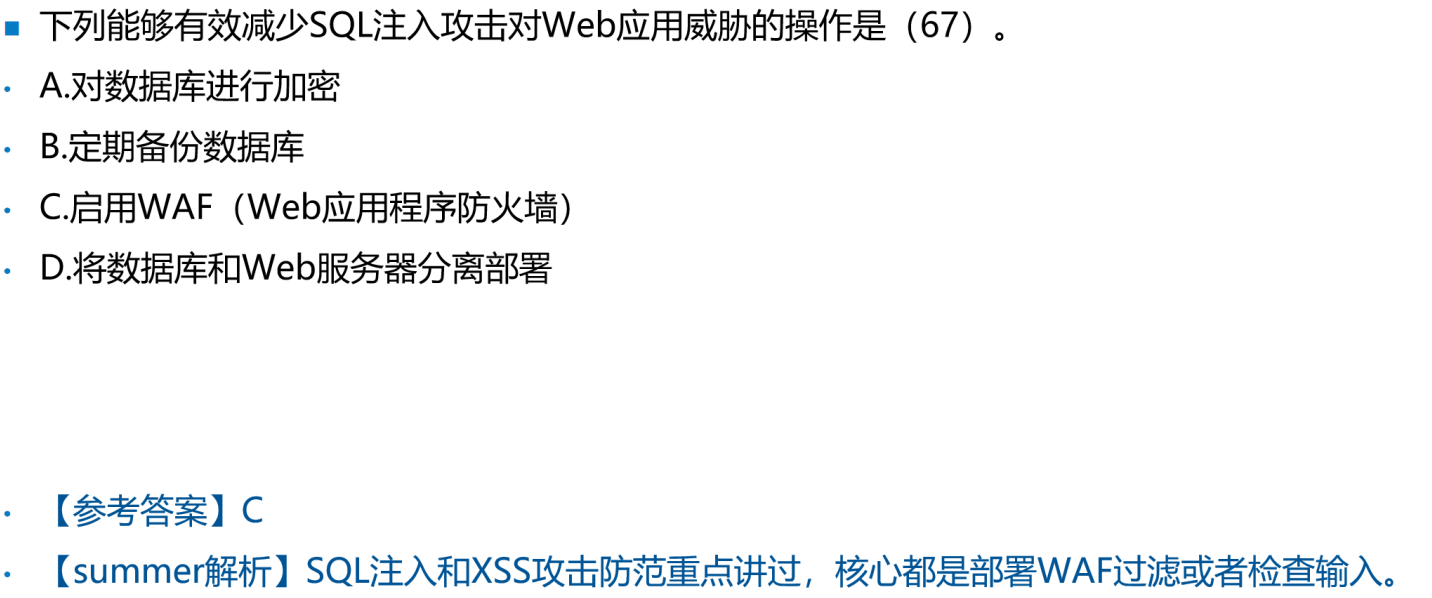
例题1
例题2
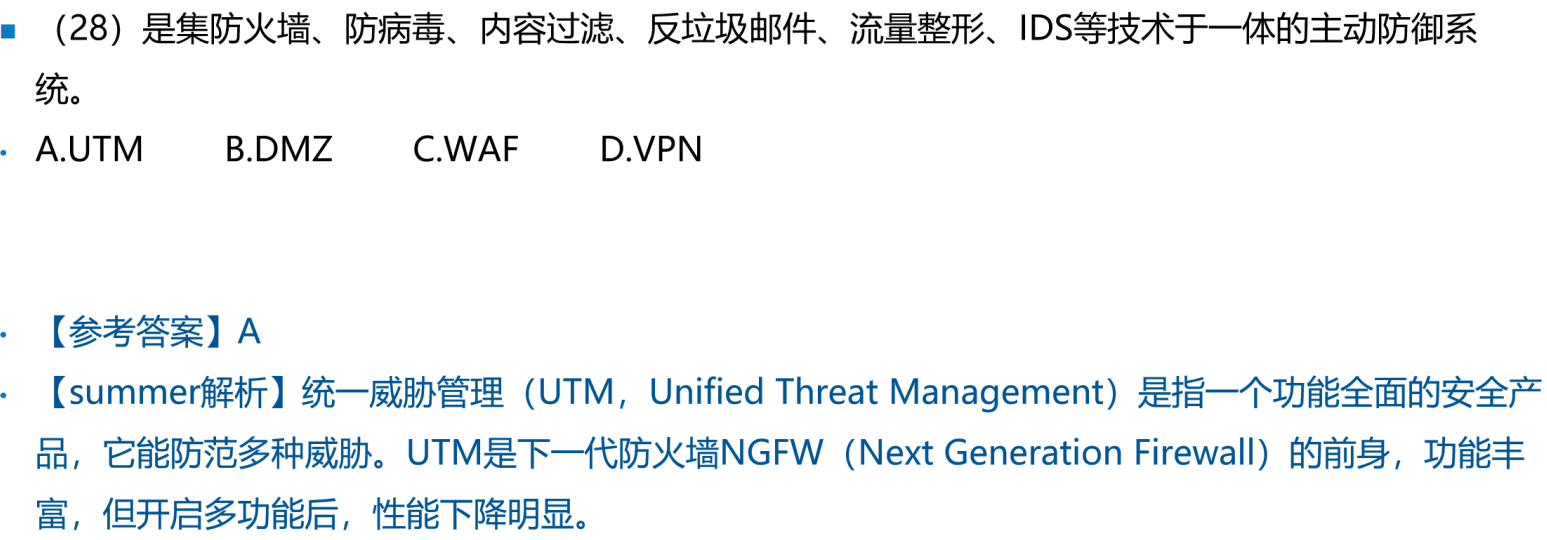
解析:统一威胁管理(UTM,UnifiedThreatManagement)是指一个功能全面的安全产品,它能防范多种威胁。UTM是下一代防火墙NGFW(NextGenerationFirewall)的前身,功能丰富,但开启多功能后,性能下降明显
例题3
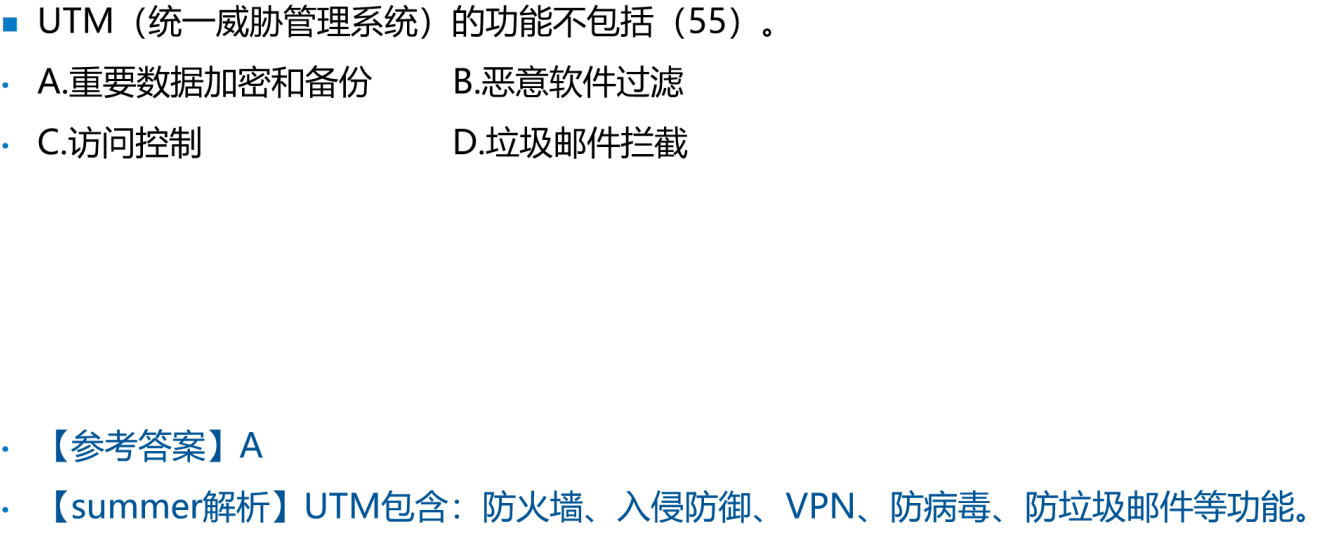
解析:UTM不支持数据加密和备份
例题4
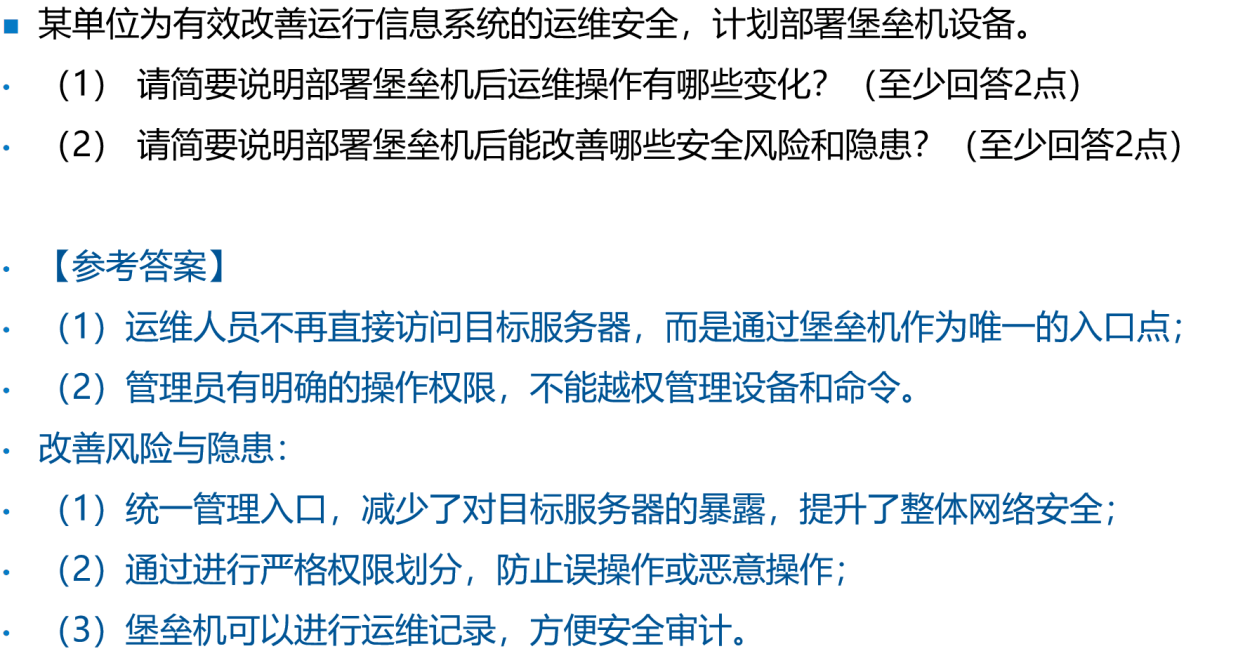
解析:
- 运维人员不再直接访问目标服务器,而是通过堡垒机作为唯一的入口点;
- 管理员有明确的操作权限,不能越权管理设备和命令。
改善风险与隐患:
- 统一管理入口,减少了对目标服务器的暴露,提升了整体网络安全;
- 通过进行严格权限划分,防止误操作或恶意操作;
- 堡垒机可以进行运维记录,方便安全审计。
例题5
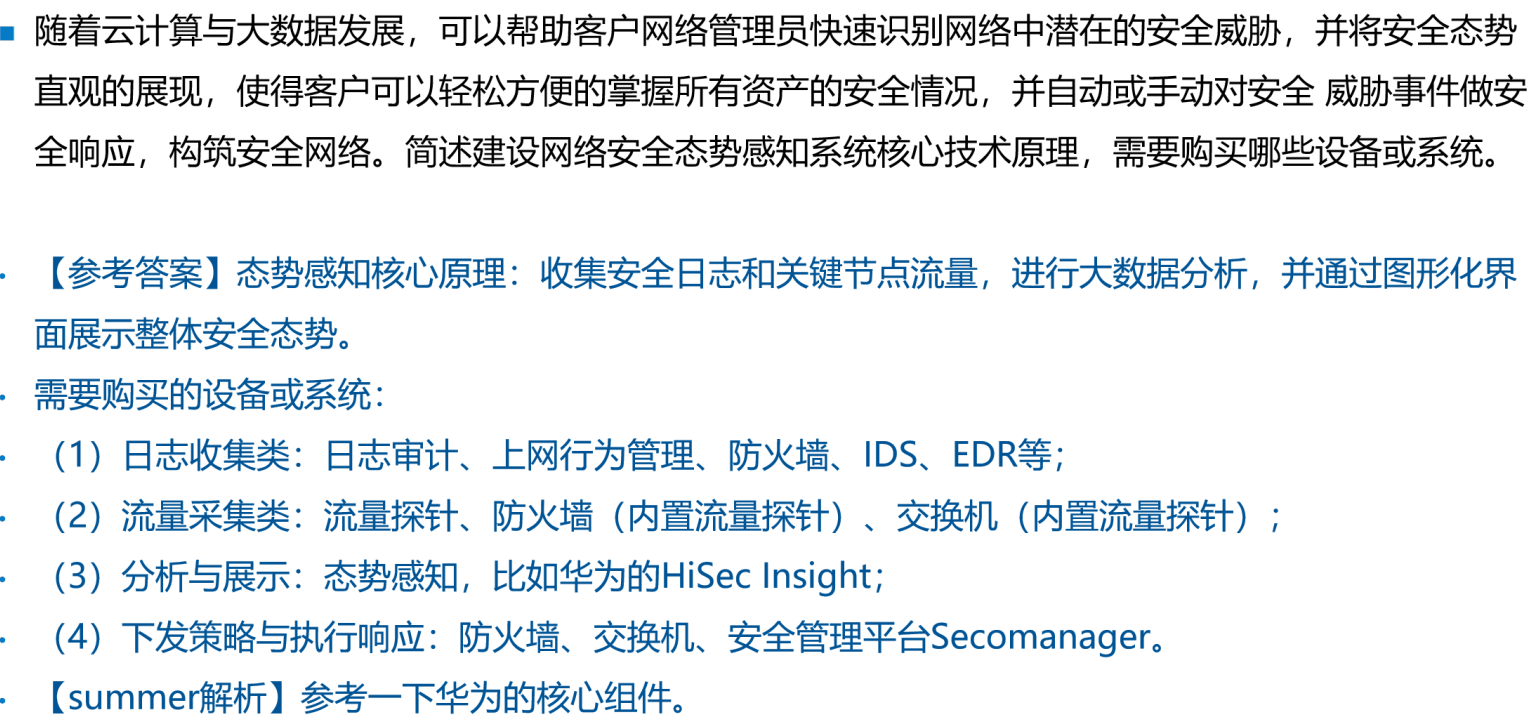
解析:
- 态势感知核心原理:收集安全日志和关键节点流量,进行大数据分析,并通过图形化界面展示整体安全态势
- 需要购买的设备或系统:(注意下面这种分类梳理安全设备的思路↓)
- 日志收集类:日志审计、上网行为管理、防火墙、IDS、EDR等;
- 流量采集类:流量探针、防火墙(内置流量探针)、交换机(内置流量探针);
- 分析与展示:态势感知,比如华为的HiSec Insight(华为的态势感知系统);
- 下发策略与执行响应:防火墙、交换机、安全管理平台Secomanager(华为的安管平台),安全管理平台相当于是安全设备的网管,可以管理防火墙、IPS等安全设备。
态势感知主要功能是分析,如同司令员;安全管理平台主要功能是管理各个安全设备,如同将军;防火墙、交换机、日志审计、上网行为管理是从事基础安全工作,如同士兵
华为态势感知组件(了解)