6-10 IDS和IPS
IDS定义与功能
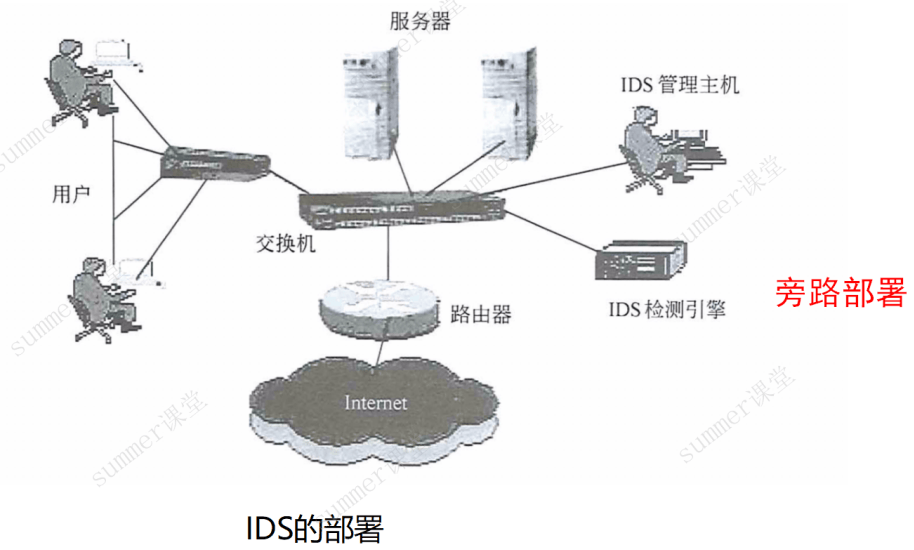
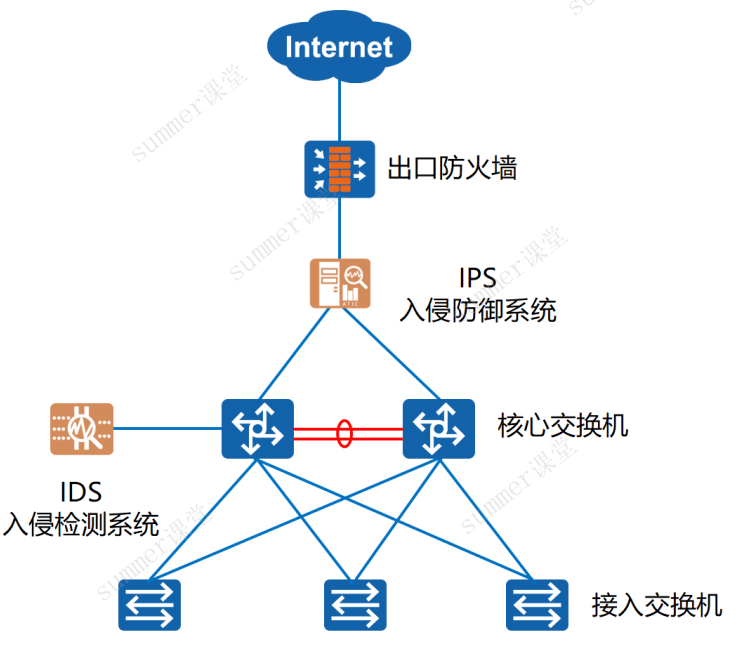
入侵检测IDS是防火墙之后的第二道安全屏障。(防火墙相当于小区门口保安,IDS相当于小区内部巡逻人员)
从计算机网络系统中的若干关键点收集信息,并分析这些信息,在不影响网络性能(旁挂部署,不影响网络性能)的情况下能对网络进行监测,扩展了系统管理员的安全管理能力(包括安全审计、监视、攻击识别和响应)
入侵检测系统主要功能:
- 监测并分析用户和系统的网络活动。
- 匹配特征库,识别已知的网络攻击、信息破坏、有害程序和漏洞等攻击行为。
- 统计分析异常行为。
- 发现异常行为时,可与防火墙联动,由防火墙对网络攻击行为实施阻断。(IDS自己只能发现,不能阻断,阻断要联动其他设备一起)
入侵检测系统的数据源
入侵检测系统IDS数据源
操作系统审计记录,操作系统日志,交换机日志等
网络数据:核心交换机端口镜像,服务器接入交换机端口镜像(将一些端口的流量复制一份扔给IDS分析)
华为交换机端口镜像配置
将交换机网口Gigabit Ethernet 1/0/2的流量镜像到部署Snort的网口Gigabit Ethernet 1/0/1上。
1 | <HUAWEI> system-view//进入系统模式 |
入侵检测分类
按信息来源分:HIDS、NIDS、DIDS(主机/网络/分布式)。
按响应方式分:实时检测和非实时检测。
按数据分析技术和处理方式分:异常检测、误用检测和混合检测。
异常检测:建立并不断更新和维护系统正常行为的轮廓,定义报警阈值,超过阈值则报警。能够检测从未出现的攻击,但误报率高。
误用检测:对已知的入侵行为特征进行提取,形成入侵模式库,匹配则进行报警。已知入侵检测准确率高,对于未知入侵检测准确率低,高度依赖特征库。
检测技术:专家系统和模式匹配。
入侵防御系统IPS
定义:入侵防御系统是一种抢先的网络安全检测和防御系统,能检测出攻击并积极响应。
IPS集成入侵威胁特征库,对网络流量进行检测,当发现异常流量时,可以实时阻断,实现入侵防护。
通常入侵防御系统具有如下功能:
- 监测并分析用户和系统的网络活动。
- 匹配特征库,识别已知的网络攻击、信息破坏、有害程序和漏洞等攻击行为,并阻断攻击。
- 统计分析异常行为。
IPS检测技术更加丰富多样,常见的有基于特征的匹配技术、协议分析技术、抗DoS/DDoS技术、智能化检测技术、蜜罐技术(这是一种主动防御技术)等。
由于IPS串行部署,也可能存在单点故障、性能瓶颈、漏报误报等问题,同时还需要保持特征库更新。
入侵防御系统IPS对比入侵检测系统IDS
部署位置不同:
- IPS一般串行部署
- IDS一般旁路部署。
入侵响应能力不同:
- IPS能检测入侵,并能阻断
- IDS只能检测记录日志,发出警报。
例题
例题1
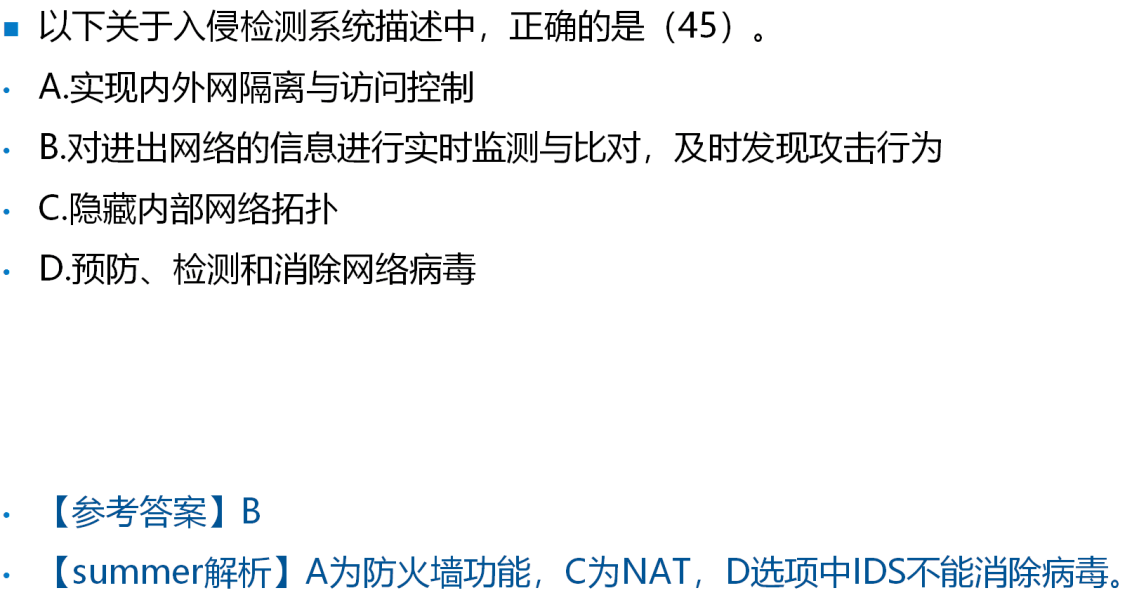
解析:
- A为防火墙功能:实现内外网隔离与访问控制
- C为NAT:隐藏内部网络拓扑
- D中IDS不能消除病毒,只能对进出网络的信息进行实时监测与比对,及时发现攻击行为
例题2
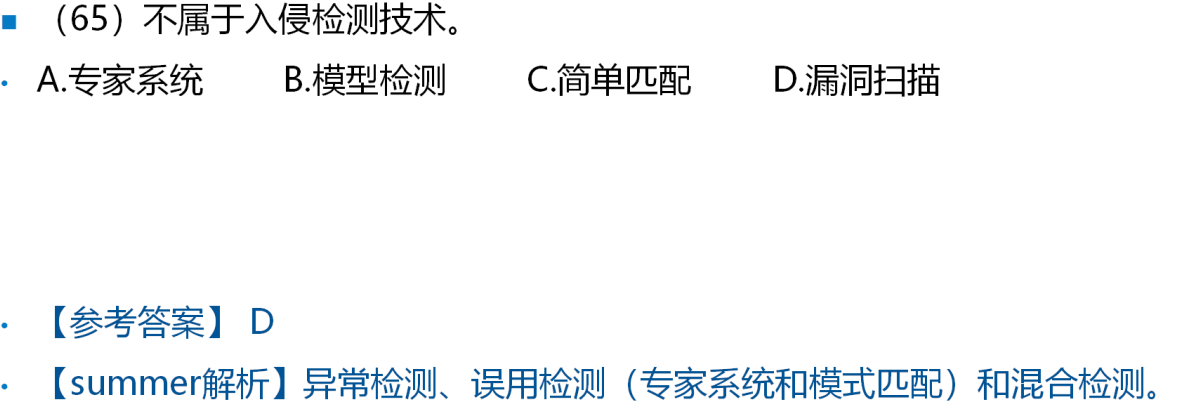
解析:异常检测、误用检测(专家系统和模式匹配)和混合检测。
例题3
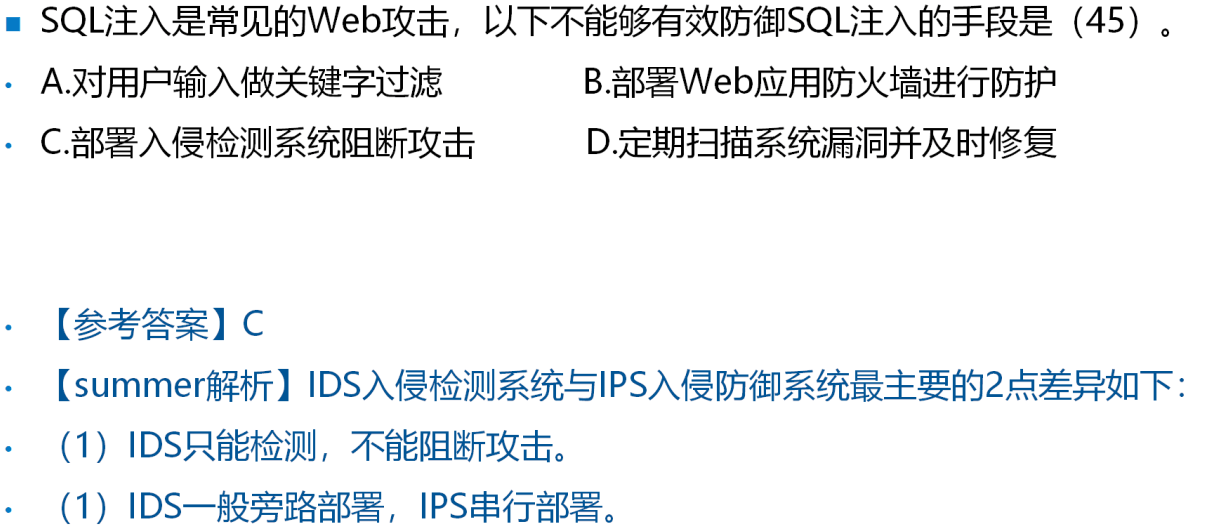
解析:IDS入侵检测系统与IPS入侵防御系统最主要的2点差异如下:
- IDS只能检测,不能阻断攻击。
- IDS一般旁路部署,IPS串行部署
另外,ABD可以作为案例题的答案