蓝队技能-应急响应篇&勒索病毒&系统样本家族&解密渠道&寄生入口&异常定性&处置封锁
知识点
1、应急响应-勒索病毒-定性&排查
2、应急响应-勒索病毒-应急&处置
什么是勒索病毒
一种新型电脑病毒,主要以RDP爆破、邮件、程序木马、网页挂马的形式进行传播。该病毒性质恶劣、危害极大,一旦感染将给用户带来无法估量的损失。这种病毒利用各种加密算法对文件进行加密,被感染者一般无法解密,必须拿到解密的私钥才有可能破解。2019年末,勒索已然呈现出”双重勒索”的趋势,即先窃取商业数据,然后实施勒索,如果未能在规定时间内支付赎金,将于网上(通常是暗网)公开售卖企业的商业数据。
勒索病毒危害影响
- 系统瞬时CPU占用高,接近100%,这个现象主要是在批量加密文件。
- 所有应用都被无法使用和打开。
- 系统应用文档被加密无法修改。
- 文件后缀被修改并留下勒索信。
- 桌面主题被修改。
勒索病毒怎么传播的
案例分析:https://mp.weixin.qq.com/s/XhZ_cJwbVizll1nQruQqhw
勒索病毒中招的主机大多数是Windows主机,因为用的人多
勒索病毒有哪些分类
(1)LockBit:LockBit于2019年9月首次以 ABCD勒索软件的形式出现,2021年发布2.0版本,相比第一代,LockBit 2.0号称是世界上最快的加密软件,加密100GB的文件仅需4分半钟。经过多次改进成为当今最多产的勒索软件系列之一。LockBi使用勒索软件即服务 (RaaS)模型,并不断构思新方法以保持领先于竞争对手。它的双重勒索方法也给受害者增加了更大的压力(加密和窃取数据),据作者介绍和情报显示LockBi3.0版本已经诞生,并且成功地勒索了很多企业。
(2)Gandcrab/Sodinokibi/REvil:REvil勒索软件操作,又名Sodinokibi,是一家臭名昭著的勒索软件即服务 (RaaS) 运营商,可能位于独联体国家(假装不是老毛子)。它于 2019 年作为现已解散的 GandCrab 勒索软件的继任者出现,并且是暗网上最多产的勒索软件之一,其附属机构已将目标锁定全球数千家技术公司、托管服务提供商和零售商,一直保持着60家合作商的模式。(2021年暂停止运营,抓了一部分散播者)。
(3)Dharma/CrySiS/Phobos:Dharma勒索软件最早在 2016 年初被发现, 其传播方式主要为 RDP 暴力破解和钓鱼邮件,经研究发现 Phobos勒索软件、CrySiS勒索软件与 Dharma勒索软件有 许多相似之处,故怀疑这几款勒索软件的 作者可能是同一组织。
(4)Globelmposter(十二生肖):Globelmposter又名十二生肖,十二主神,十二…..他于2017年开始活跃,2019年前后开始对勒索程序进行了大的改版变更。攻击者具有一定的地域划分,比如国内最常见的一个攻击者邮箱为China.Helper@aol.com
(5)WannaRen(已公开私钥):WannaRen勒索家族的攻击报道最早于2020年4月,通过下载站进行传播,最终在受害者主机上运行,并加密几乎所有文件;同时屏幕会显示带有勒索信息的窗口,要求受害者支付赎金,但WannaRen始终未获得其要求的赎金金额,并于几天后公开密钥。
(6)Conti:Conti勒索家族的攻击最早追踪到2019年,作为”勒索软件即服务(RaaS)”,其幕后运营团伙管理着恶意软件和Tor站点,然后通过招募合作伙伴执行网络漏洞和加密设备。在近期,因为分赃不均,合作伙伴多次反水,直接爆料攻击工具、教学视频、以及部分源代码。
(7)WannaCry:WannaCry(又叫Wanna Decryptor),一种”蠕虫式”的勒索病毒软件,由不法分子利用NSA(National Security Agency,美国国家安全局)泄露的危险漏洞”EternalBlue”(永恒之蓝)进行传播,WannaCry的出现也为勒索病毒开启了新的篇章。
(8)其他家族:当然,勒索病毒的家族远远不止如此。
勒索病毒人工分析
(1)通过加密格式来判断
(2)通过桌面的形式来判断
(3)通过勒索者的邮箱来判断家族
(4)通过勒索者留下的勒索信为例
(5)通过微步云沙箱/威胁情报/暗网论坛
勒索病毒平台分析
https://lesuo.venuseye.com.cn/
https://lesuobingdu.qianxin.com/
https://habo.qq.com/tool/index
https://edr.sangfor.com.cn/#/information/ransom_search
演示案例
蓝队技能-Web入侵-入口&查杀&攻击链等
见213
蓝队技能-C2后门&权限维持-基线检查&查杀封锁
见214
蓝队技能-挖矿病毒-样本&定性&排查&应急&处置
见215
蓝队技能-勒索病毒-样本&定性&排查&应急&处置
注意:样本必须在虚拟机并且建立快照后运行,千万不要在自己电脑上运行!
Windows平台勒索病毒-WannaCry-不可解密
此病毒正是当年借助著名的永恒之蓝漏洞,感染内网主机进行勒索的,至今没有解决
2017年5月12日,全球范围爆发比特币勒索病毒攻击事件,目前国内受影响的事业单位,公司,学校,尤其内网办公企业,都已受勒索病毒的影响,此次Wannacry蠕虫勒索毒是在SMB1漏洞的基础上的升级版本。
利用是电脑系统本身开放的137138139445端口,进行病毒感染,并自动扫描内网的其他电脑,进行传播攻击,危害性较大。
勒索病毒执行测试
在病毒程序执行前,观察某个目录中的文本文件如下
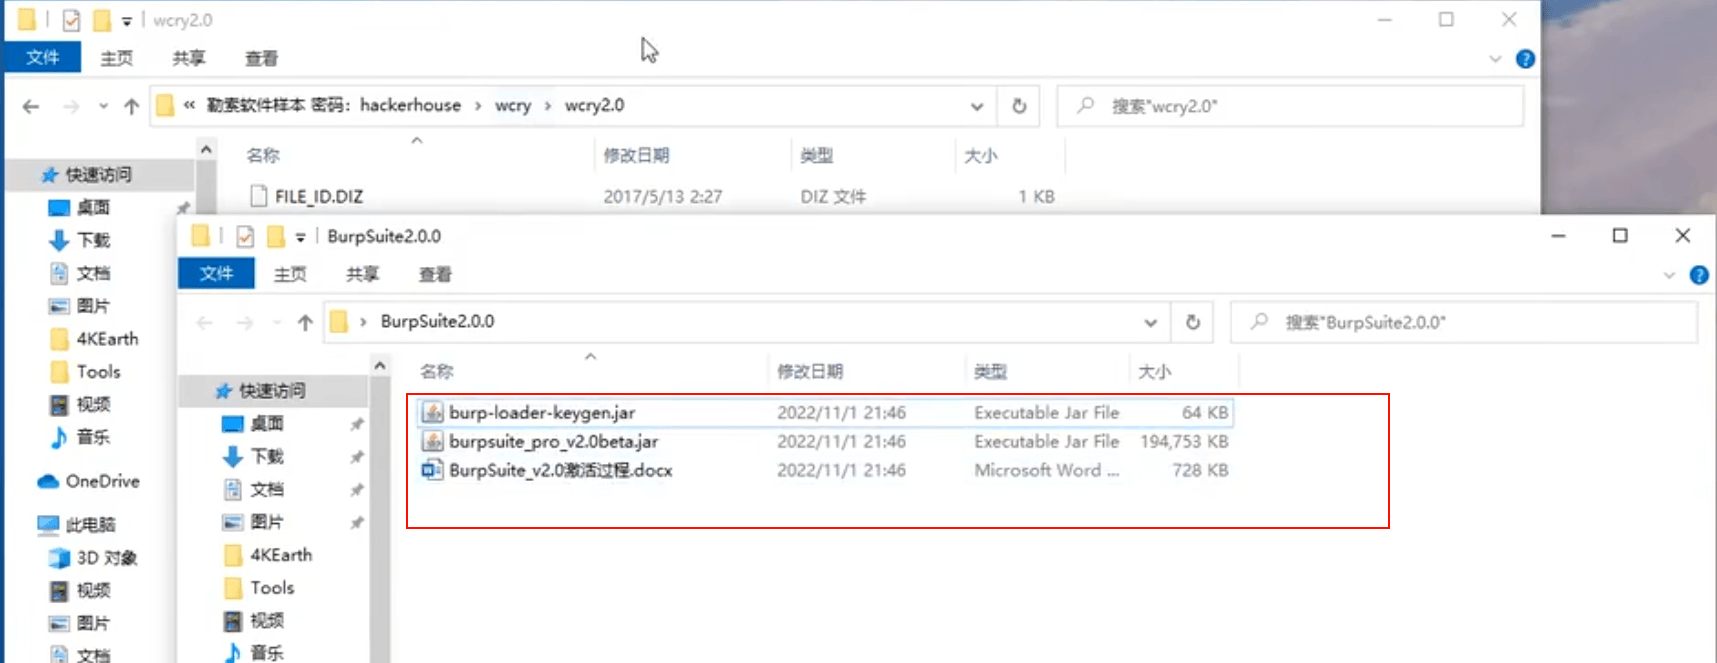
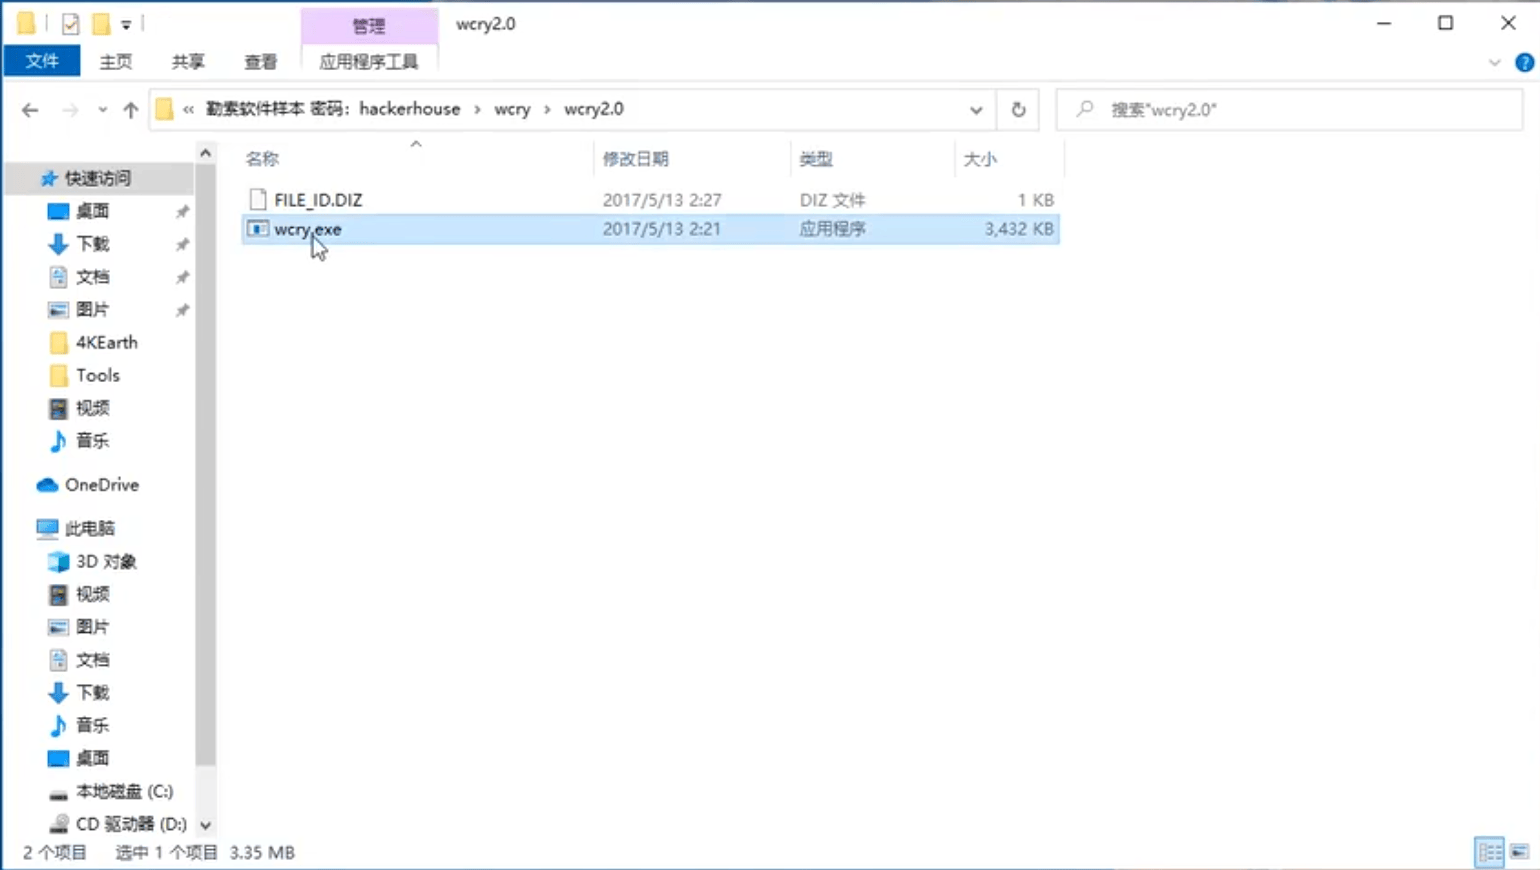
将勒索病毒样本上传至虚拟机,解压后执行
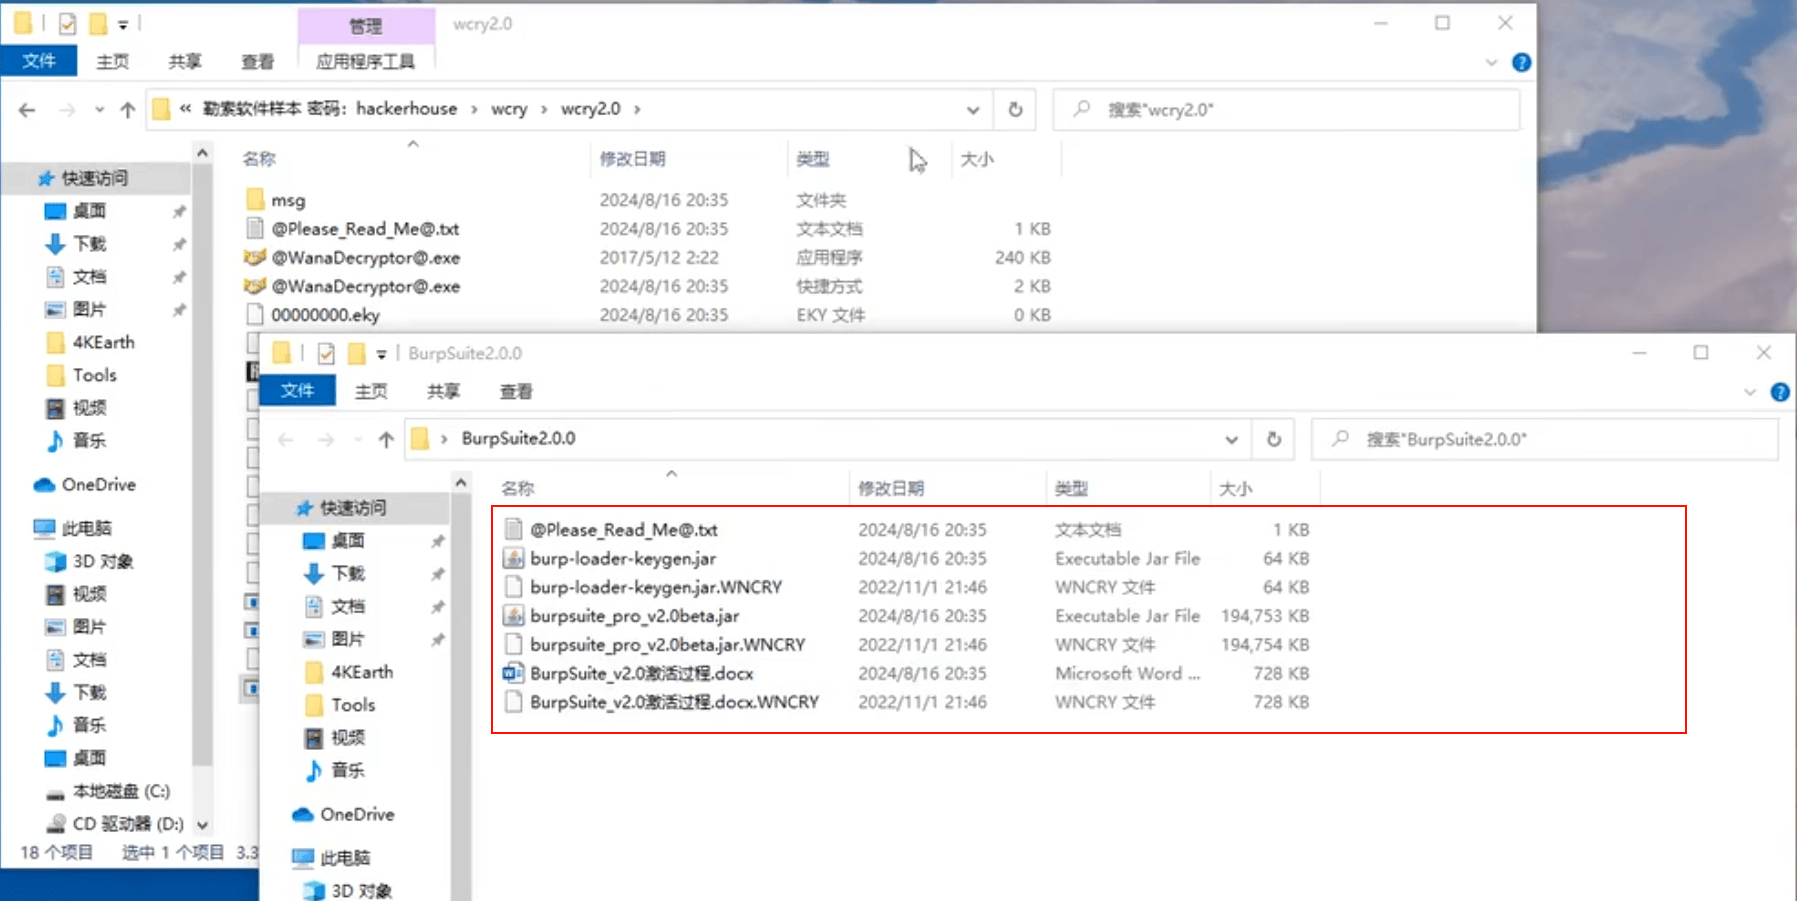
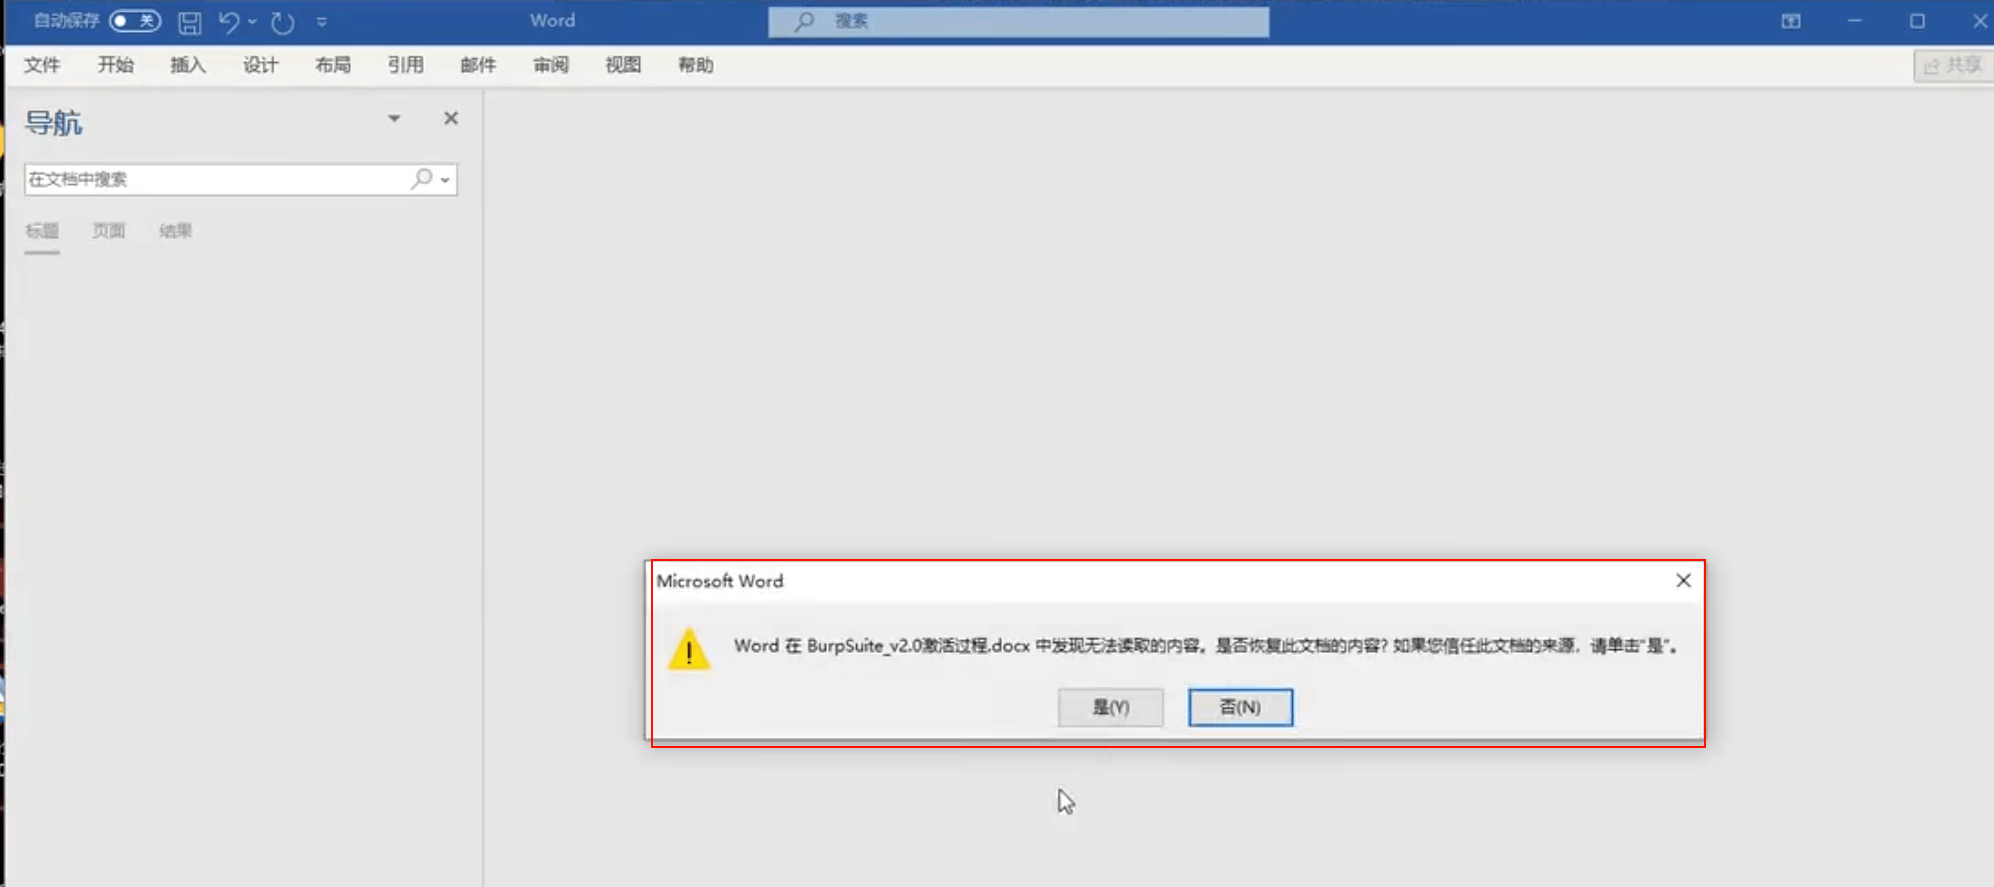
WannaCry一般感染的是文档文件如doc、txt的文档,运行勒索病毒样本后,会发现目录中多出了一些文件,而且文本文件就打不开了
这时点击某个被锁文件,弹出勒索框,下方是比特币地址,提示受害者打钱
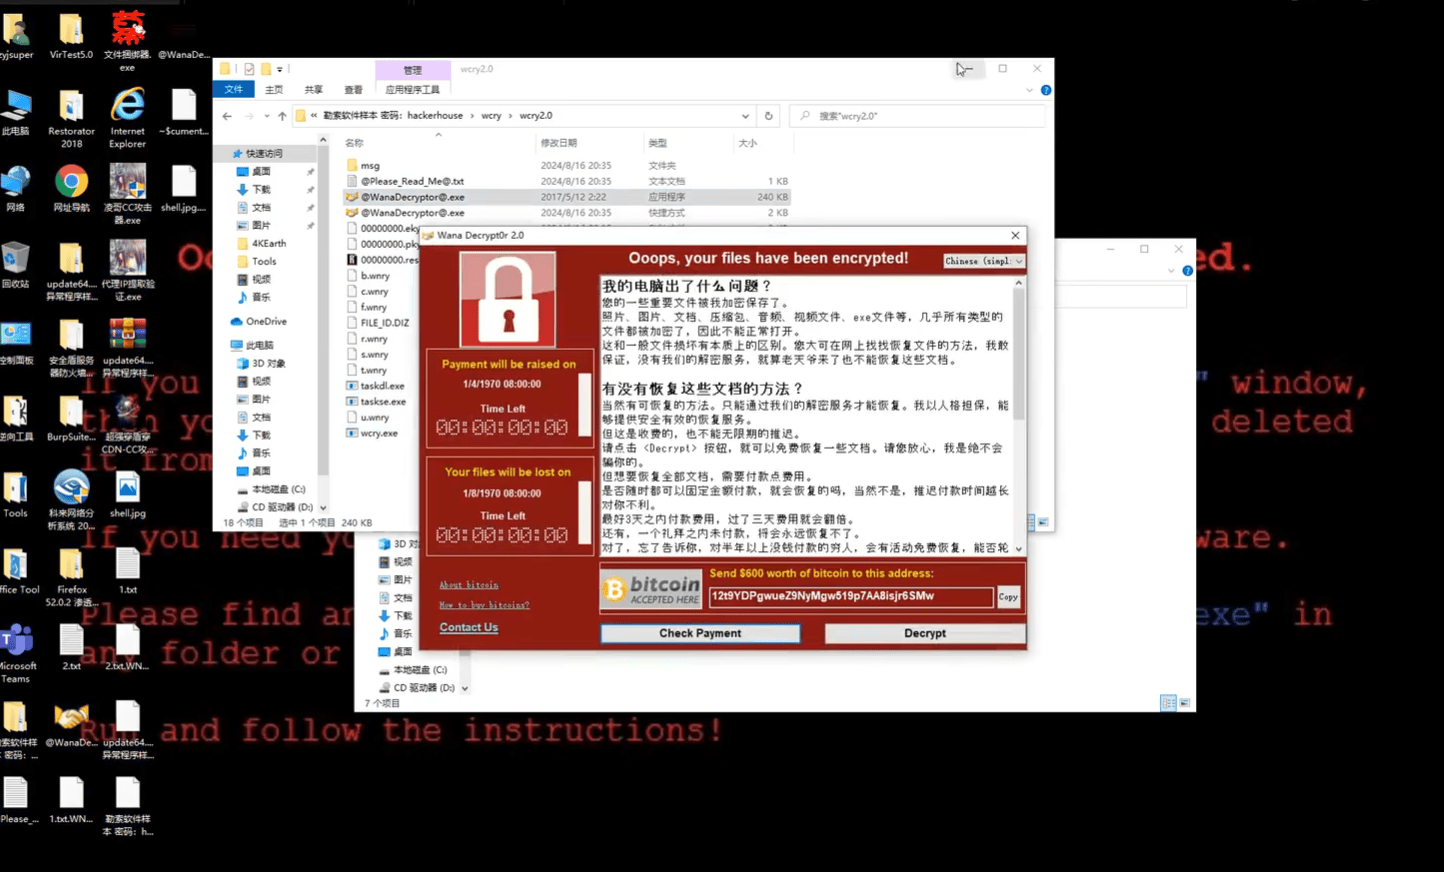
此时会发现一些文档被加密,doc文档打不开了
勒索病毒应急处置
分析家族样本
将已经感染的文件如xxx.WNCRY上传至在线分析平台搜索情报
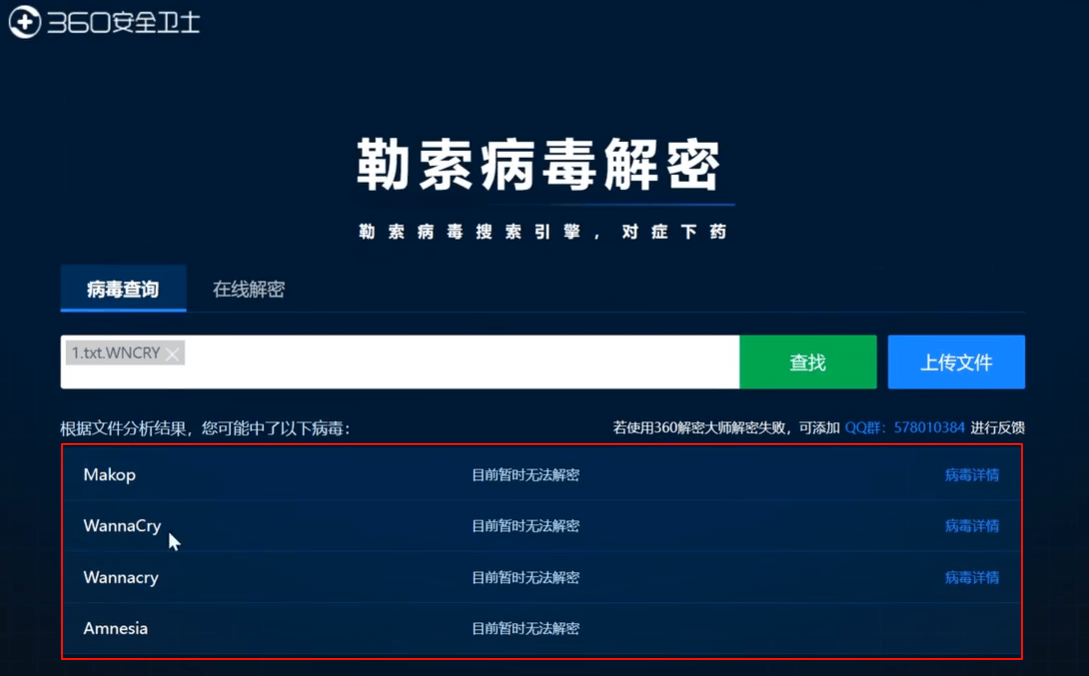
发现该病毒属于WannaCry家族,该病毒目前一般无法解密,或者说解密方法不公开
有解密就解密
如果在线平台能够提供解密程序,经过测试,能解密就解密
没解密找其他渠道
如果没有解密程序,就要找其他渠道,如咸鱼,几十块钱帮你解密都是骗子,实际基本都要几千上万
如果要研究如何解密,需要逆向分析,研究程序的加密算法,从而编写解密算法
处置封锁攻击入口
对于WannaCry蠕虫勒索病毒,其处置一般只能做到事前防范,如打上MS17-010永恒之蓝漏洞补丁,封锁3389端口等,但是当已经感染勒索病毒之后,就无法防范了,只能尝试解密、支付赎金或者重装系统了
Windows平台勒索病毒-Satan3.1-可解密
资源压缩包中有该勒索病毒样本程序,且删除了后缀,记得在虚拟机上运行前要加上.exe后缀名
勒索病毒执行测试
将勒索病毒样本上传至虚拟机,解压后执行,两分钟后感染结束,可以看到自动弹出了勒索者的提示信息
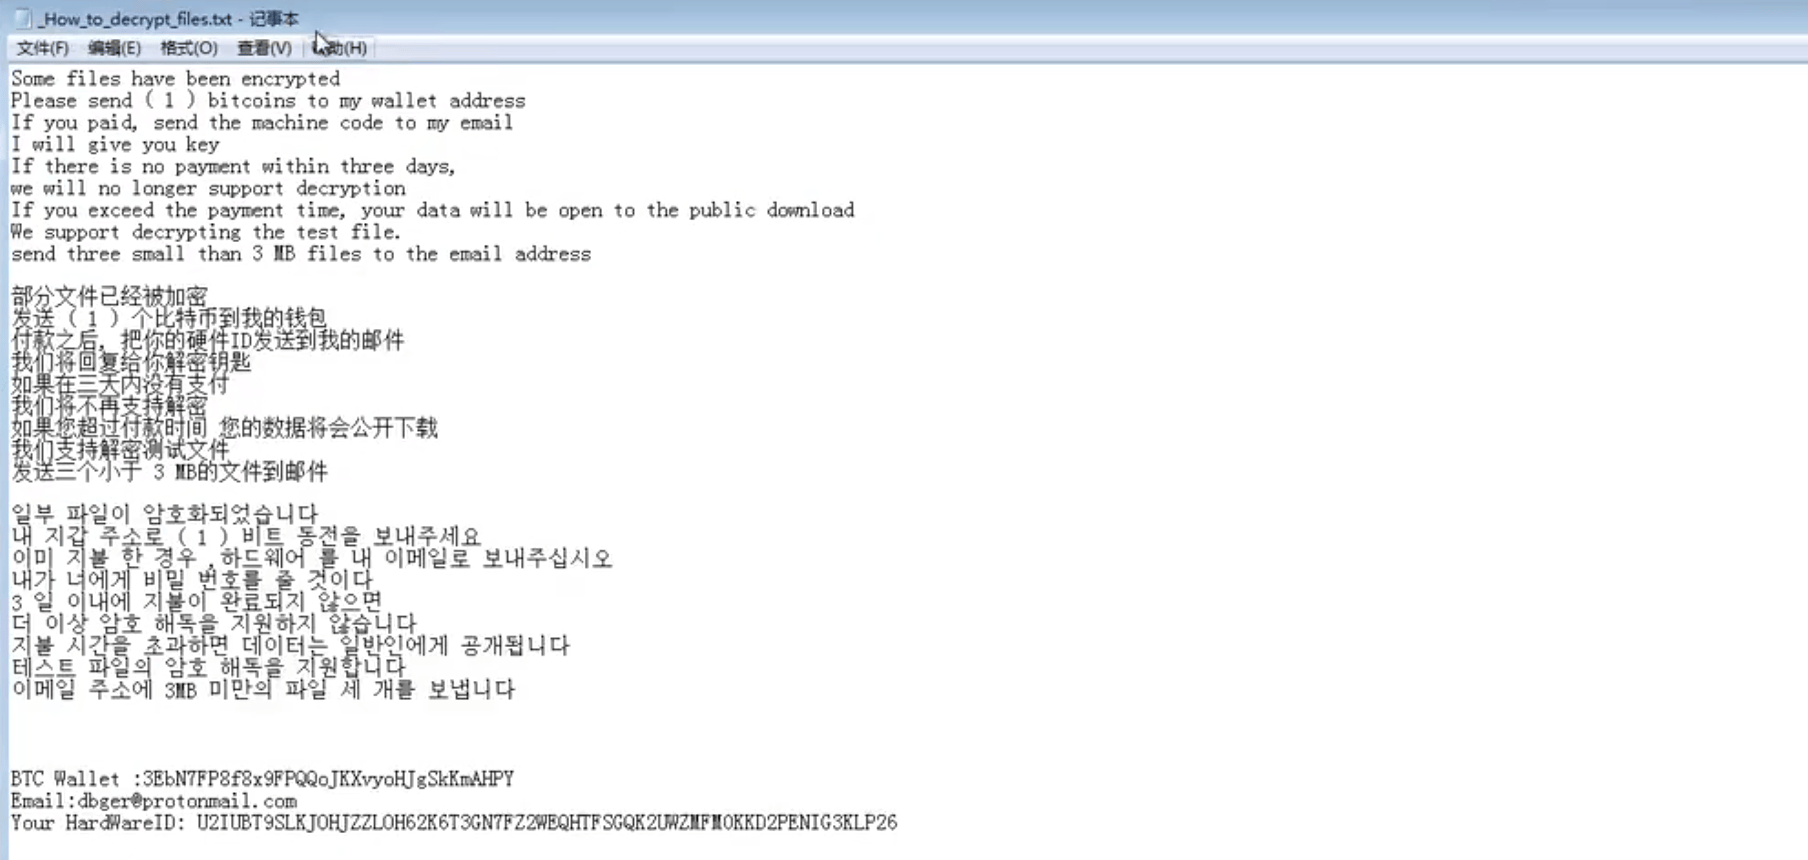
受攻击主机的文件都被加密成类似[dbger@protonmail.com]vpc-1.txt.dbger这样的文件名,而且无法正常打开了
勒索病毒应急处置
根据勒索者给到的提示邮箱信息,上网百度查询
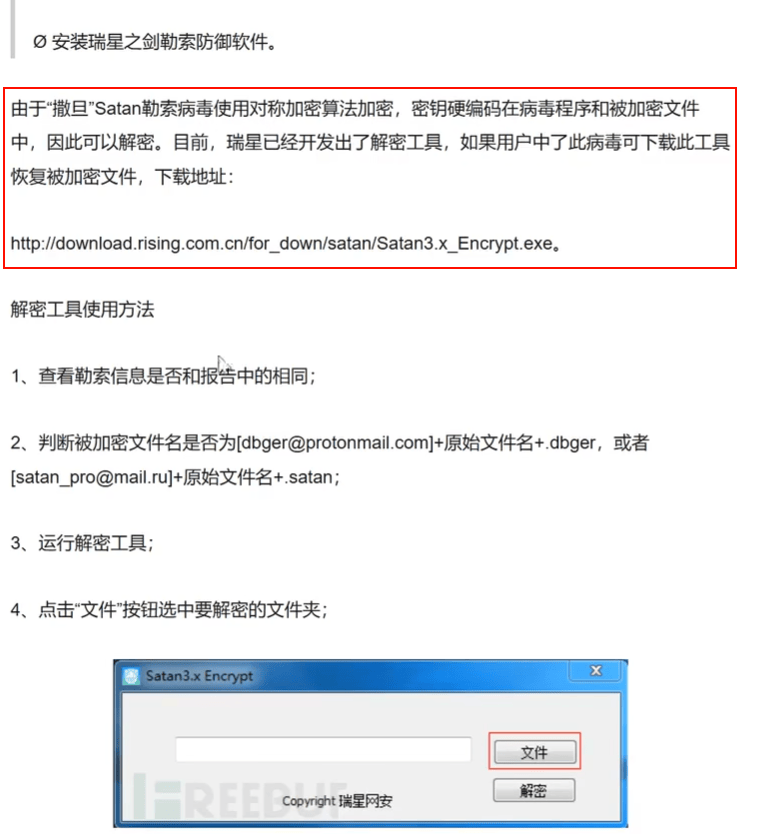
尝试使用网上提供的解密工具进行解密,可以成功解密被加密的文件
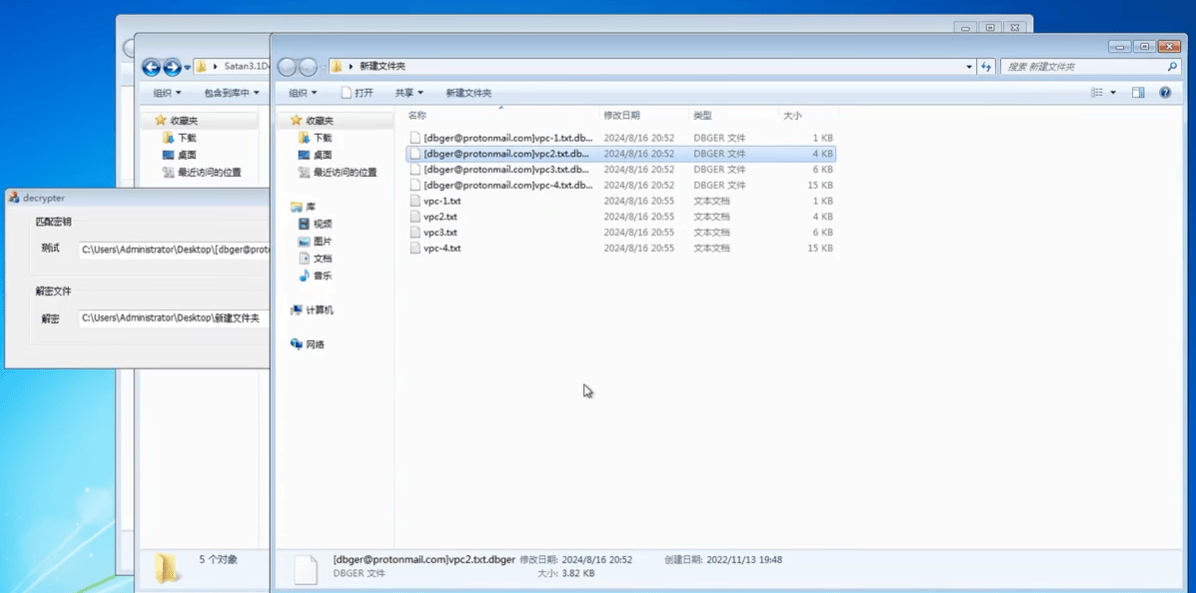
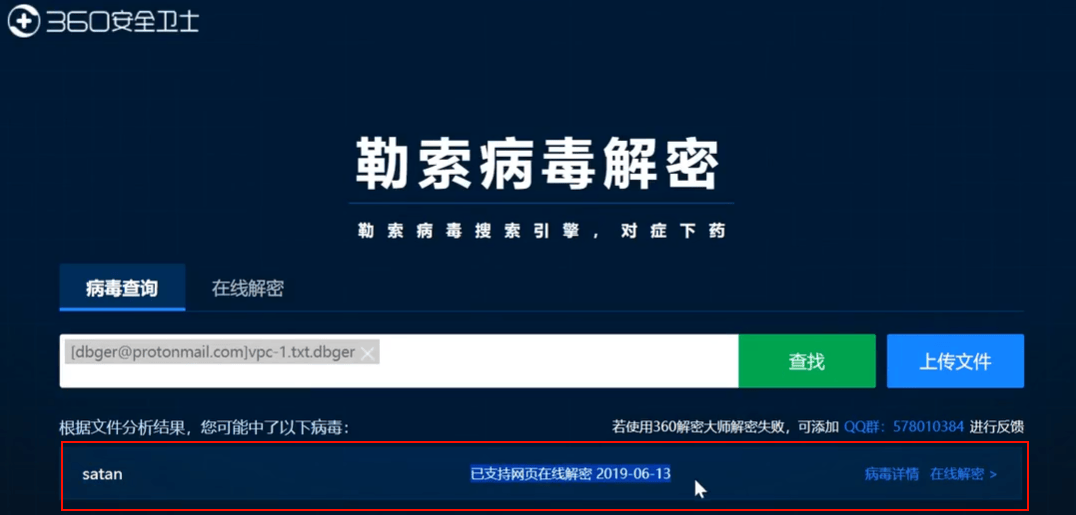
将已加密的文件上传到威胁情报平台查询,可见360和奇安信天擎都支持解密
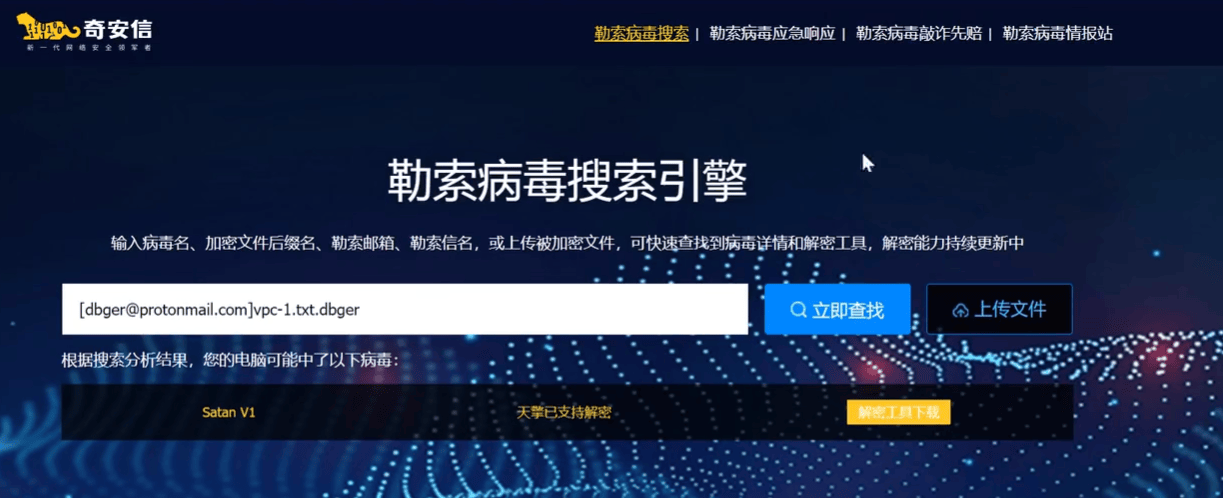
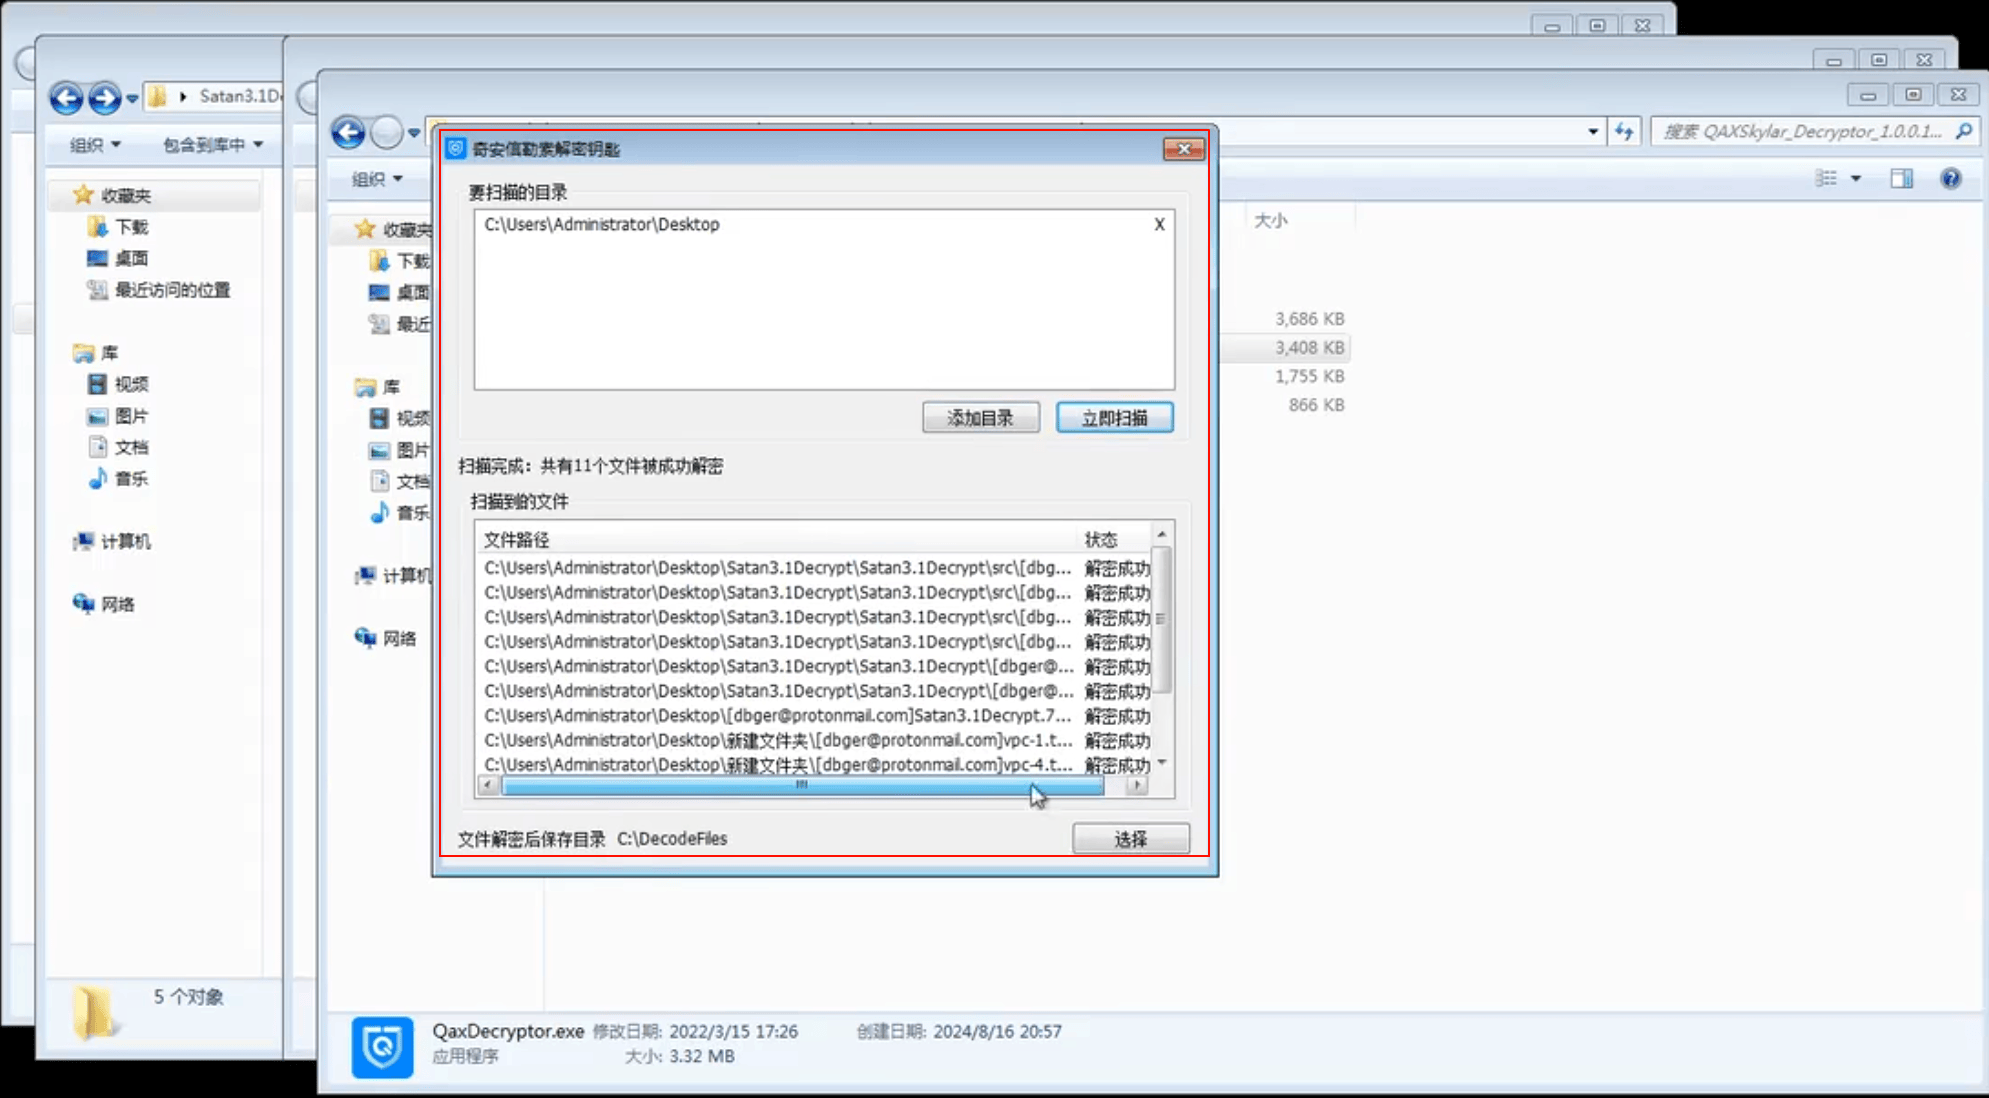
下载奇安信提供的解密工具测试解密,可以成功解密
Linux平台勒索病毒-GoonaCry
勒索病毒执行测试
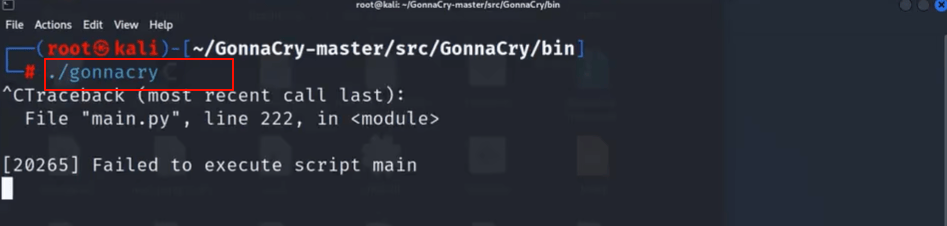
在Linux执行GoonaCry程序,稍等两分钟
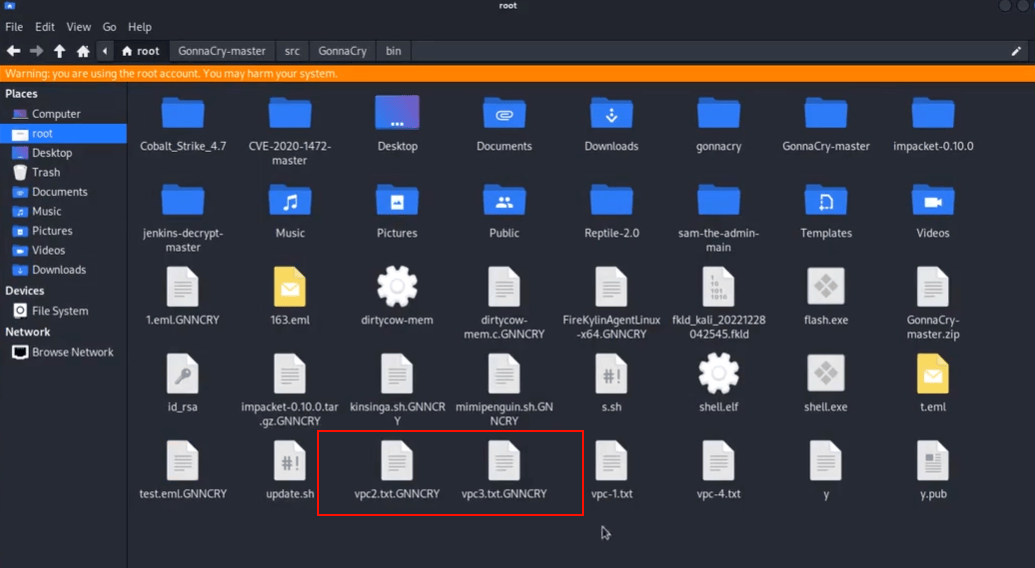
可以看到本机上所有文本文件都被加密,文件名类似vpc-1.exe.GNNCRY
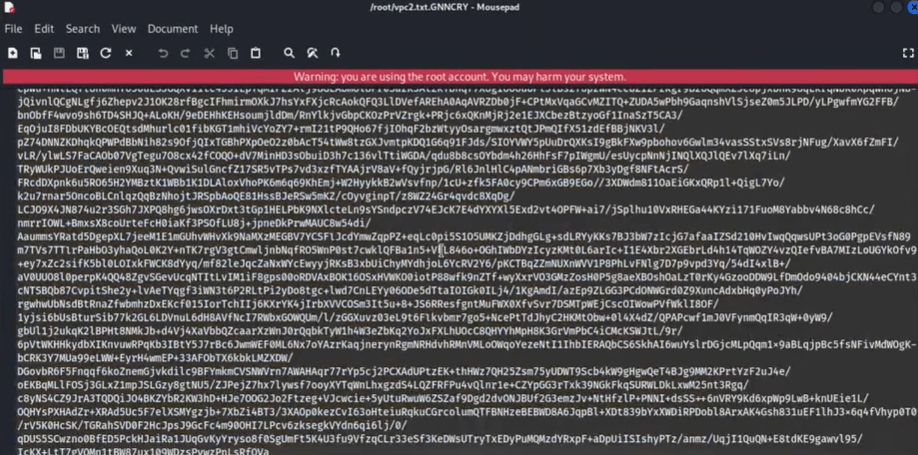
尝试打开被加密文件,发现内容都变成了密文
勒索病毒应急处置
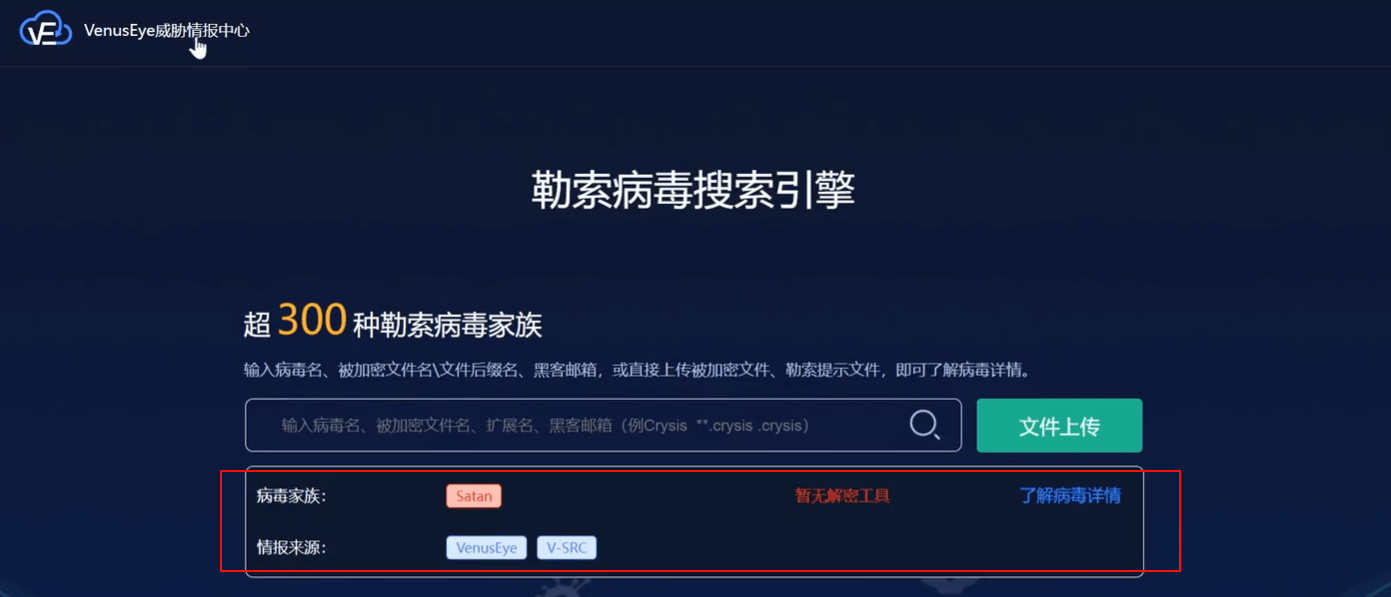
将已加密的文件上传至威胁情报平台
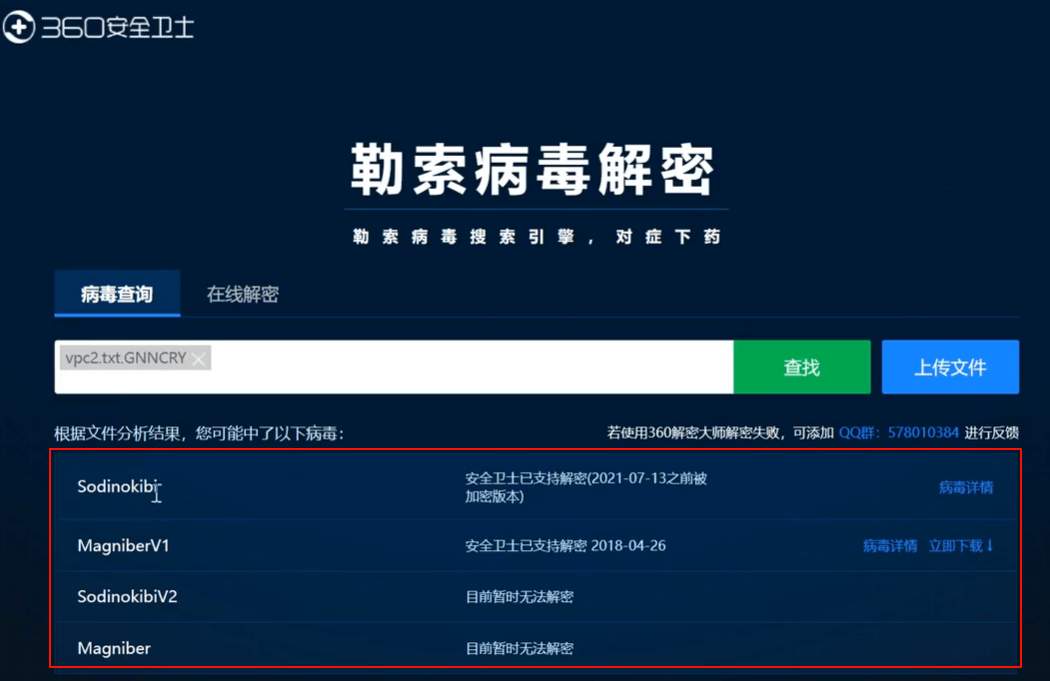
VE情报中心给的情报是正确的(VenusEye威胁情报中心是启明星辰的)
其他
除了上面演示的之外,可以看看资料中的2个应急响应手册以及2个勒索病毒应急响应手册
一般地,能解密的网上能够搜索到,搜索不到的问安全厂商专人能否解密,再无法解密就支付赎金或者重装操作系统吧
下面是一些已公开的解密工具: