5-8 TCP和UDP协议
5-8-4 重点协议与端口总结
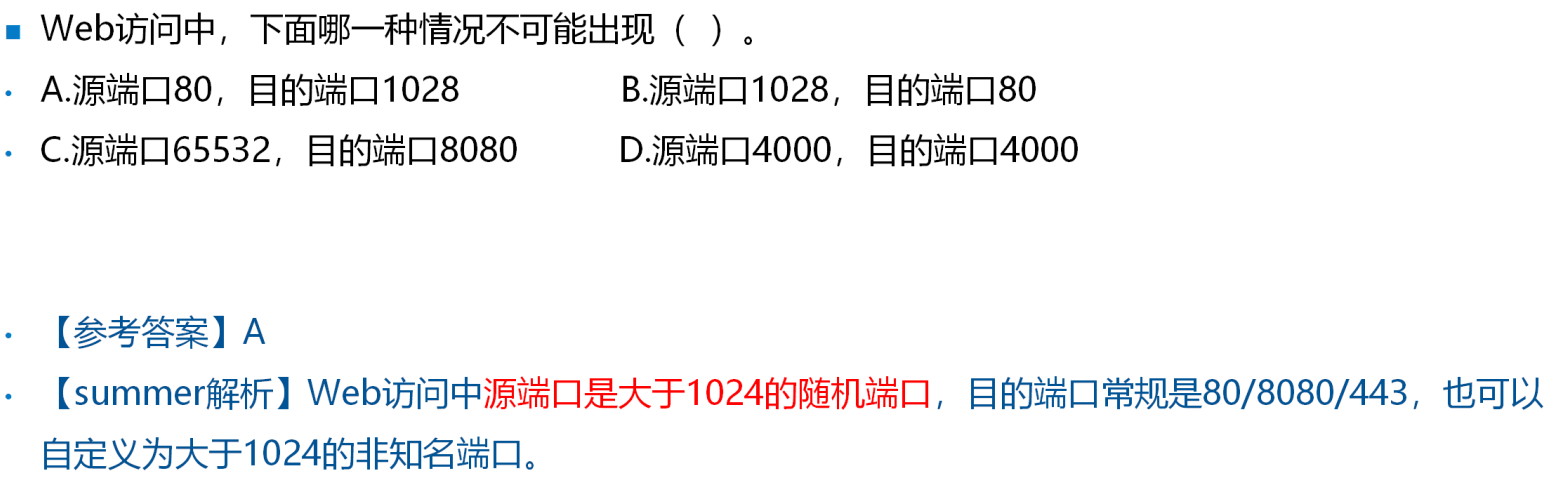
TCP/UDP端口号
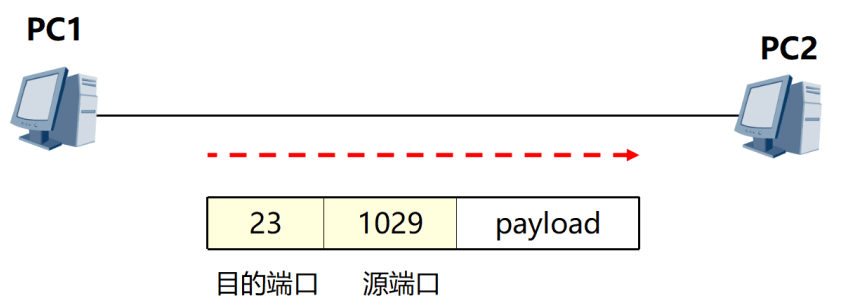
源端口随机分配,目标端口使用知名端口。
应用客户端使用的源端口一般为系统中未使用的且大于1024。
目的端口号为服务器端应用服务器的进程,如telnet为23。
例题
网络协议
记忆↓
邮件相关协议
| 协议名称 | 端口号 | 传输协议 | 功能说明 |
|---|---|---|---|
| SMTP | 25 | TCP/UDP | 邮件发送(简单邮件传输协议) 通常使用TCP |
| POP3 | 110 | TCP | 邮件接收(邮局协议版本3) |
| IMAP | 143 | TCP | 邮件同步(互联网邮件访问协议) |
| S/MIME | S/MIME(Secure/Multipurpose Internet Mail Extensions,安全多用于互联网邮件扩展):保障邮件安全并支持多媒体。 [传统邮件协议只支持文字] |
||
| PGP | 用于邮件加密和数字签名,保障电子邮件的机密性和完整性 |
TCP协议常用端口
| 协议名称 | 端口号 | 功能说明 |
|---|---|---|
| FTP | 21 | 文件传输控制连接 |
| SSH | 22 | 安全远程登录/文件传输 |
| Telnet | 23 | Internet远程登录服务的标准协议和主要方式 |
| SMTP | 25 | 邮件发送(简单邮件传输协议) 通常使用TCP |
| HTTP | 80 | 网页数据传输(超文本传输协议) |
| POP3 | 110 | 邮件接收(邮局协议版本3) |
| IMAP | 143 | 邮件同步(互联网邮件访问协议) |
| BGP | 179 | 边界网关协议 |
| HTTPS | 443 | 加密网页传输(HTTP over SSL) |
| RIP | 520 | 路由信息协议(部分实现使用TCP) |
| RDP | 3389 | 远程桌面 |
UDP协议常用端口
助记:RSTDD(“扔石头蛋蛋”)
| 协议名称 | 端口号 | 功能说明 |
|---|---|---|
| DNS | 53 | 域名解析(通常优先UDP) |
| DHCP | 67/68 | 动态主机配置协议(服务端/客户端) |
| TFTP | 69 | Trivial File Transfer Protocol(简单文件传输协议) |
| SNMP | 161/162 | 简单网络管理协议(客户端/服务端) |
| IKE | 500 | Internet密钥交换协议 |
| RIP | 520 | 路由信息协议(主流实现使用UDP) |
SET/GRE和S/MIME
| 协议名称 | 全称 | 特点 | 用途 |
|---|---|---|---|
| SET | Secure Electronic Transaction(安全电子交易协议) | 提供安全的在线交易环境,保障支付信息的安全性 | 用于电子商务 |
| S/MIME | Secure/Multipurpose Internet Mail Extensions(安全多用途互联网邮件扩展) | 提供邮件加密和数字签名功能,确保电子邮件的机密性和完整性 | 保障邮件安全并支持多媒体 [传统邮件协议只支持文字] |
| GRE | Generic Routing Encapsulation(通用路由封装) | 不提供加密功能,但可用于封装多种网络协议以实现隧道传输 | 可用于扩展使得IPSec支持组播即GRE over IPSec [IPSec本身不支持组播,GRE本身不支持加密,二者结合既可以组播又可以加密] |
安全相关协议
| 分类 | 协议名称 | 全称 | 特点 |
|---|---|---|---|
| 安全相关协议 | HTTPS | HyperText Transfer Protocol Secure | 基于SSL/TLS加密的HTTP协议,用于安全Web通信 |
| S-HTTP | Secure Hypertext Transfer Protocol | 提供单消息安全的HTTP协议,较少使用 | |
| SSL/TLS | Secure Sockets Layer/Transport Layer Security | 提供传输层加密,广泛用于保护网络通信的安全性 | |
| SSH | Secure Shell | 提供安全的远程登录和其他安全网络服务 | |
| SFTP | Secure File Transfer Protocol | 基于SSH的文件传输协议,提供加密传输 | |
| SET | Secure Electronic Transaction | 用于电子商务,保障在线支付交易的安全性 | |
| IPsec | Internet Protocol Security | 提供IP层的安全性,支持加密(ESP)和数据完整性验证(AH) | |
| PGP | Pretty Good Privacy | 用于邮件加密和数字签名,保障电子邮件的机密性和完整性 | |
| 2层VPN | L2TP | Layer 2 Tunneling Protocol | 不加密,通常与IPsec结合使用以提供安全性 |
| PPTP | Point-to-Point Tunneling Protocol | 加密,但仅支持TCP/IP协议栈,安全性较低 | |
| 3层VPN | IPsec | Internet Protocol Security | ESP提供加密,AH提供数据完整性验证但不加密 |
| GRE | Generic Routing Encapsulation | 不加密,用于封装多种协议并扩展IPsec支持组播 | |
| 4层VPN | SSL/TLS | Secure Sockets Layer/Transport Layer Security | 提供传输层加密,常用于基于Web的应用程序和安全通信 |
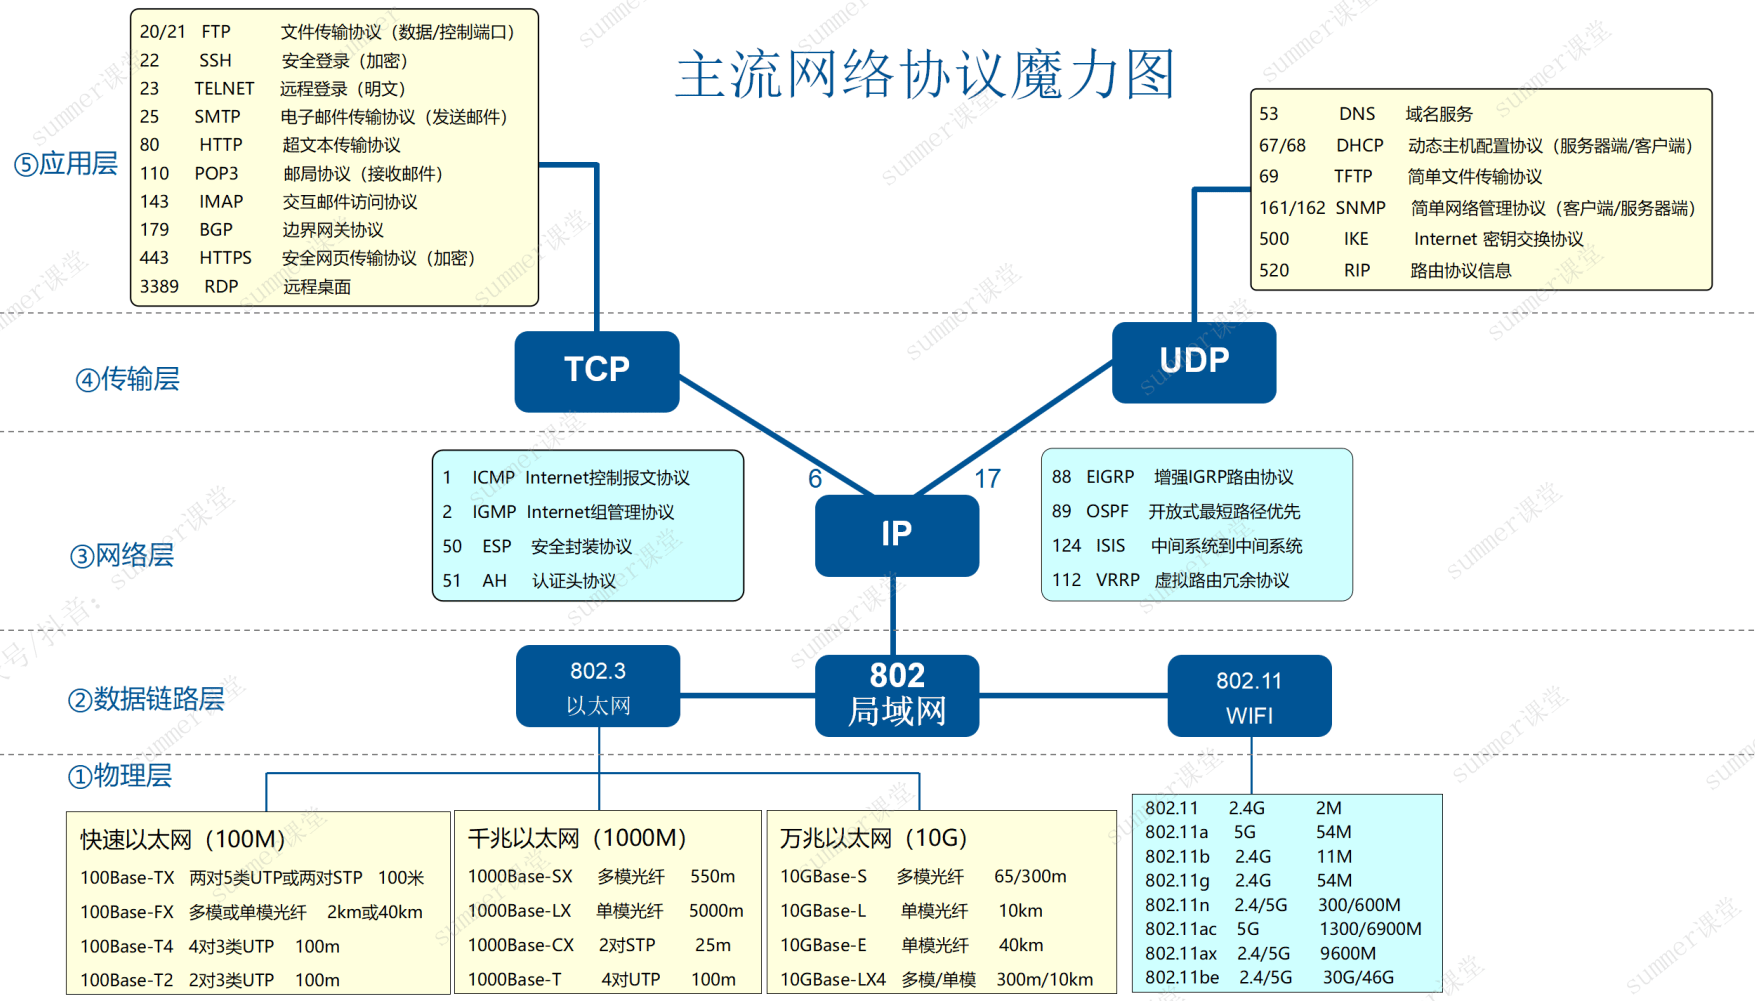
主流协议魔力图
记忆↓
注意:
- IP层有协议号这个概念,指示传输层协议或2.5层协议的IP层协议号,如TCP协议的协议号是7,UDP协议的协议号是16,OSPF协议的协议号是89,在配置防火墙ACL策略时可以通过协议号配置策略
- 传输层的TCP、UDP协议有端口号这个概念,指示应用层协议的传输层端口
例题
例题1
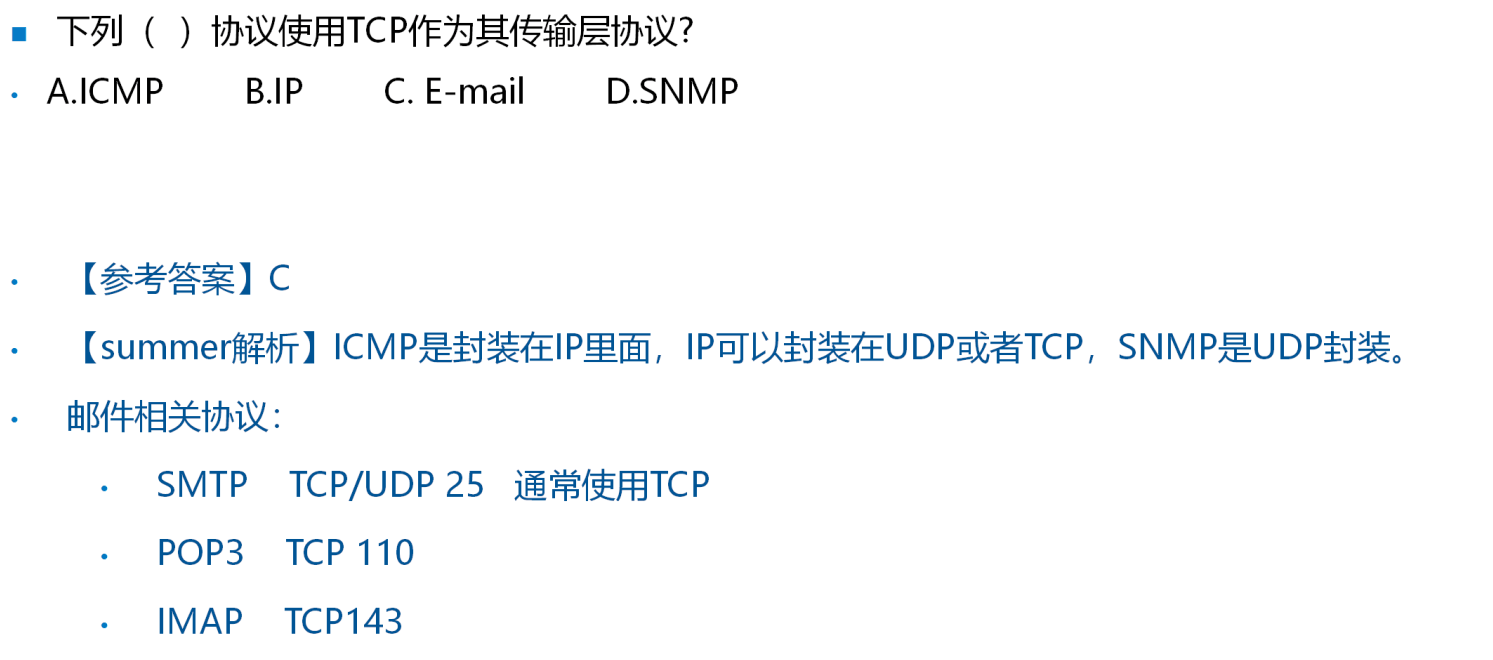
解析:ICMP是直接封装在IP里面,IP可以封装在UDP或者TCP
例题2
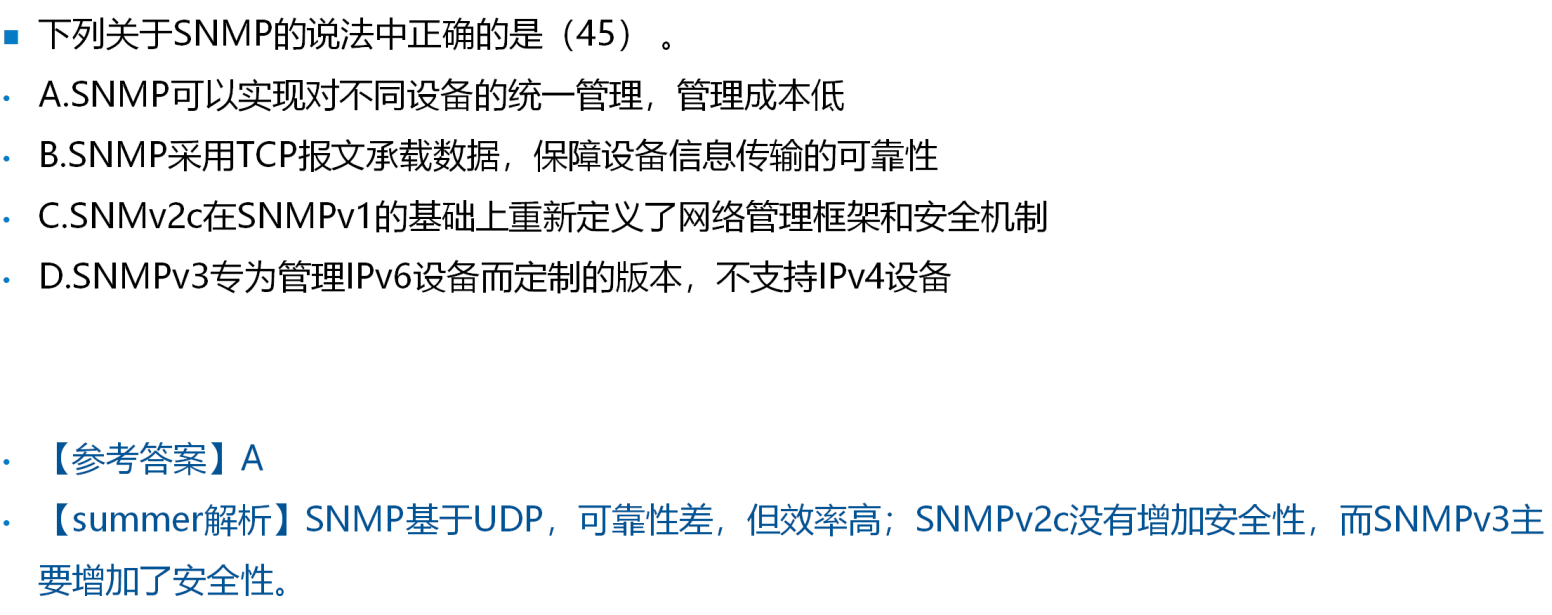
解析:
- SNMP基于UDP,可靠性差,但效率高;
- SNMPv2c没有增加安全性,SNMPv3主要增加了安全性。
例题3
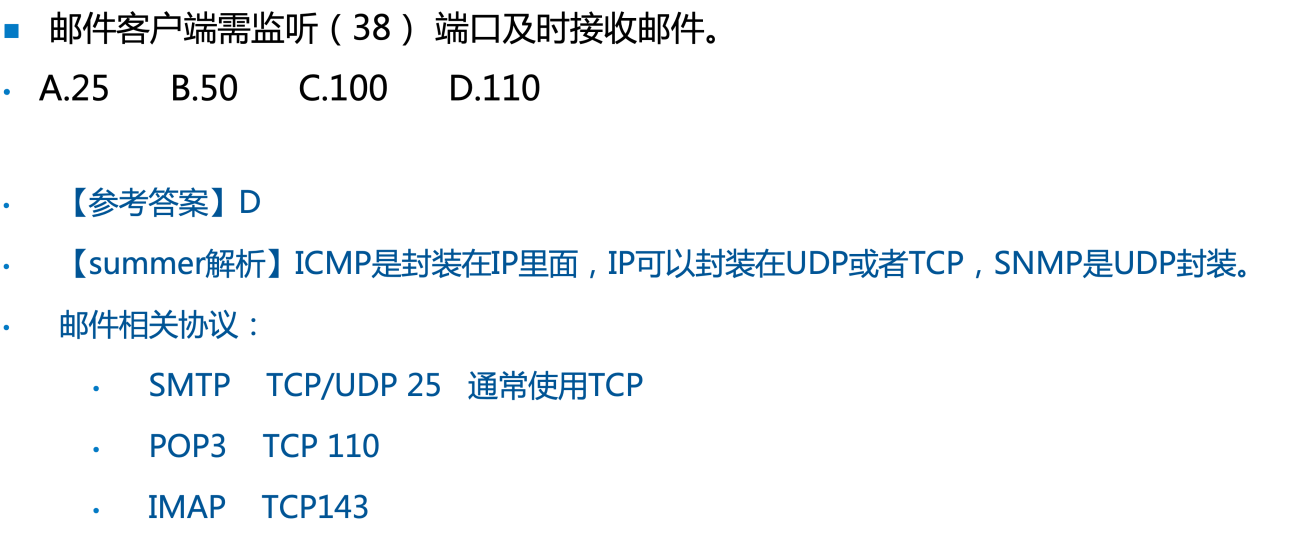
解析:ICMP是直接封装在IP里面,IP可以封装在UDP或者TCP
例题4
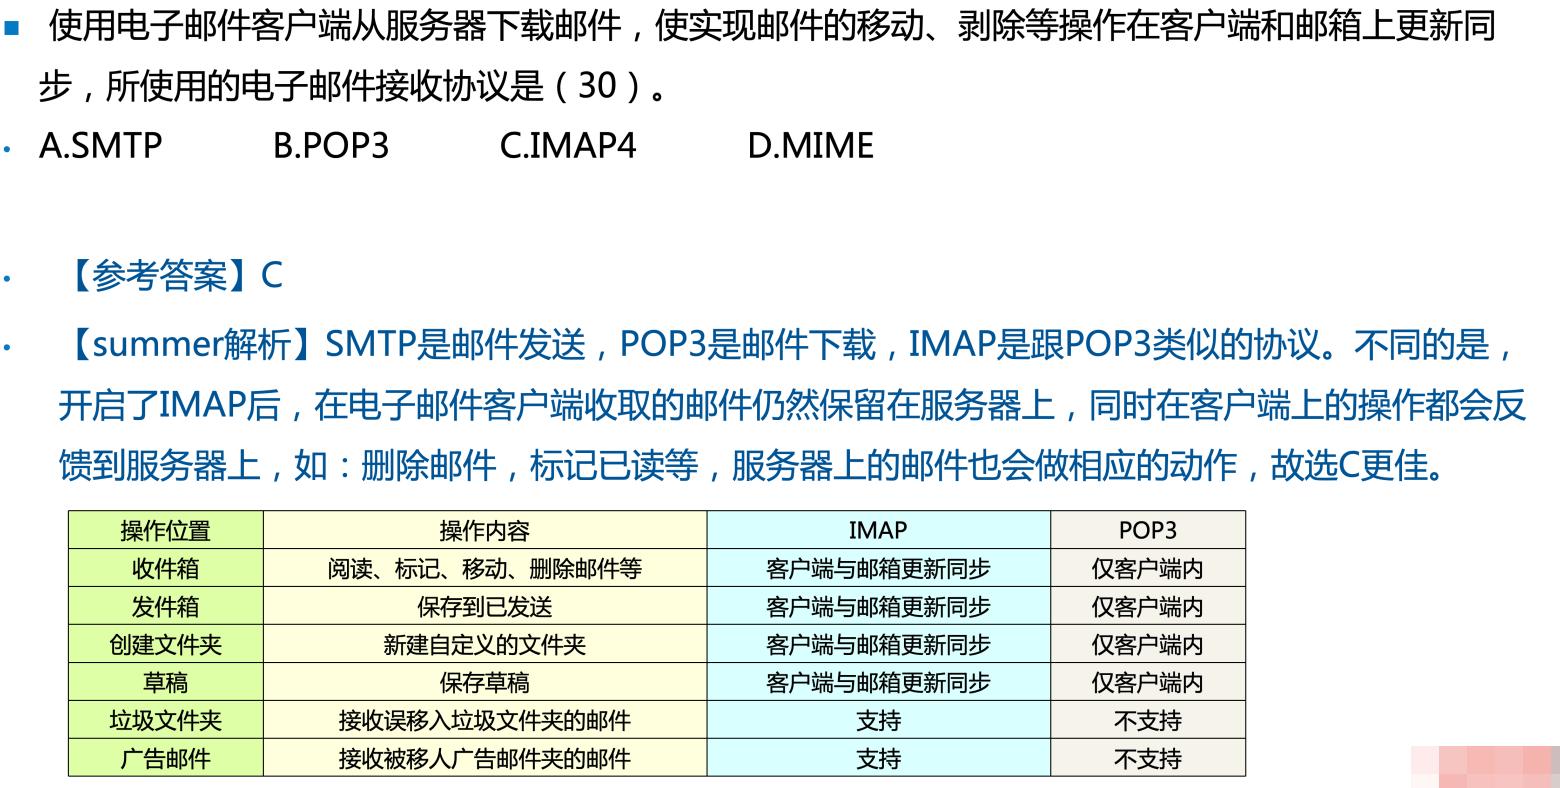
解析:SMTP是邮件发送,POP3是邮件下载,IMAP是跟POP3类似的协议。不同的是开启了IMAP后,在电子邮件客户端收取的邮件仍然保留在服务器上,同时在客户端上的操作都会反馈到服务器上,如:删除邮件,标记已读等,服务器上的邮件也会做相应的动作,故选C更佳。
例题5
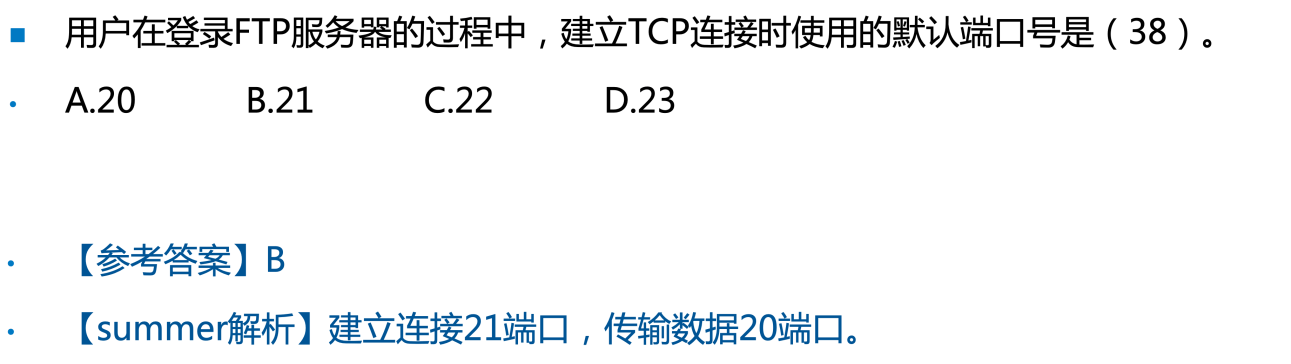
解析:FTP建立连接使用21端口,传输数据使用20端口,基于TCP协议。
例题6
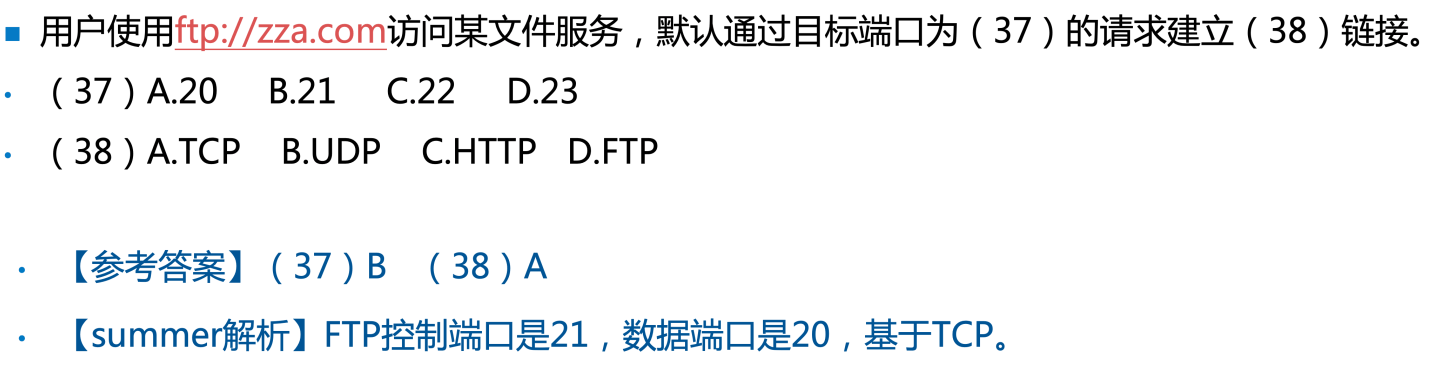
解析:FTP建立连接使用21端口,传输数据使用20端口,基于TCP协议。
例题7案例分析
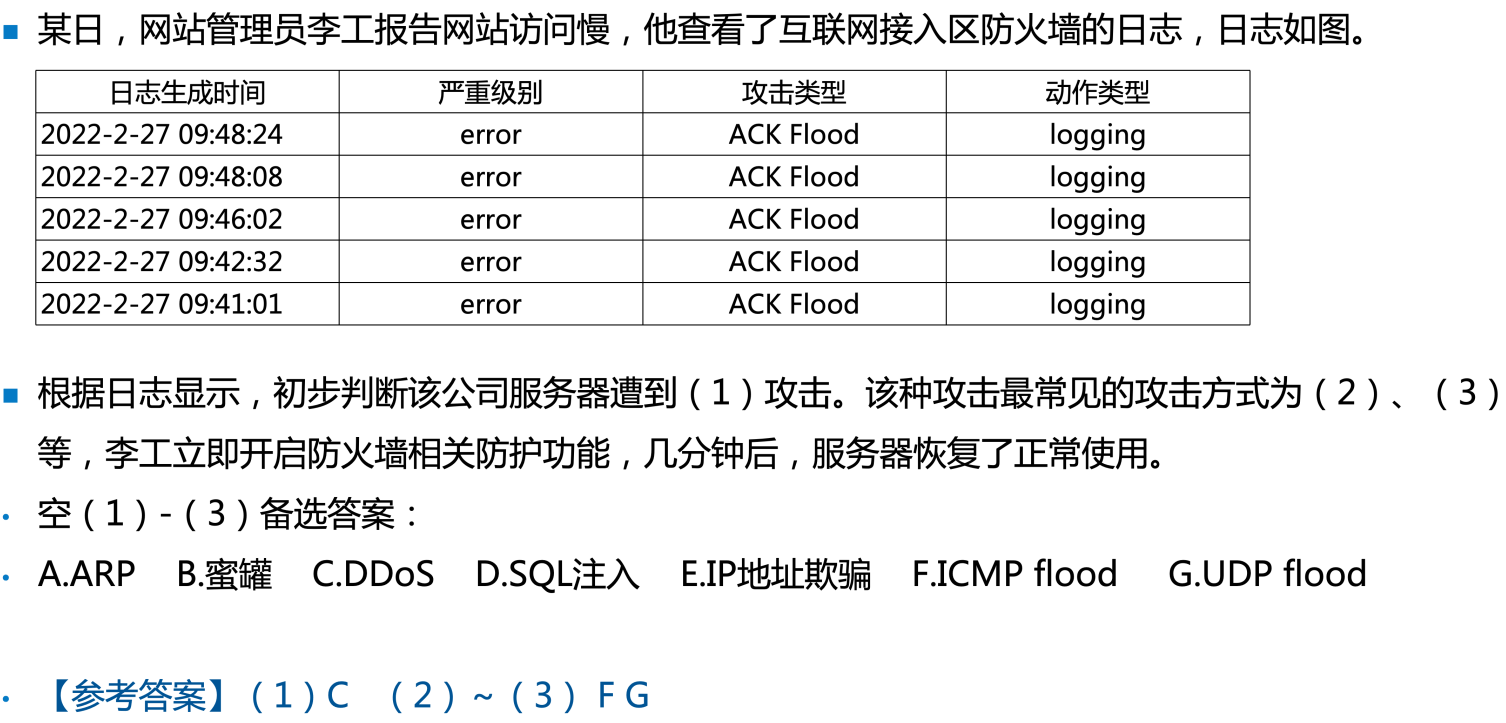
解析:根据日志判断,明显是拒绝服务攻击机DDos攻击,带有flood泛洪的都属于这种攻击方式
例题8案例分析
解析:
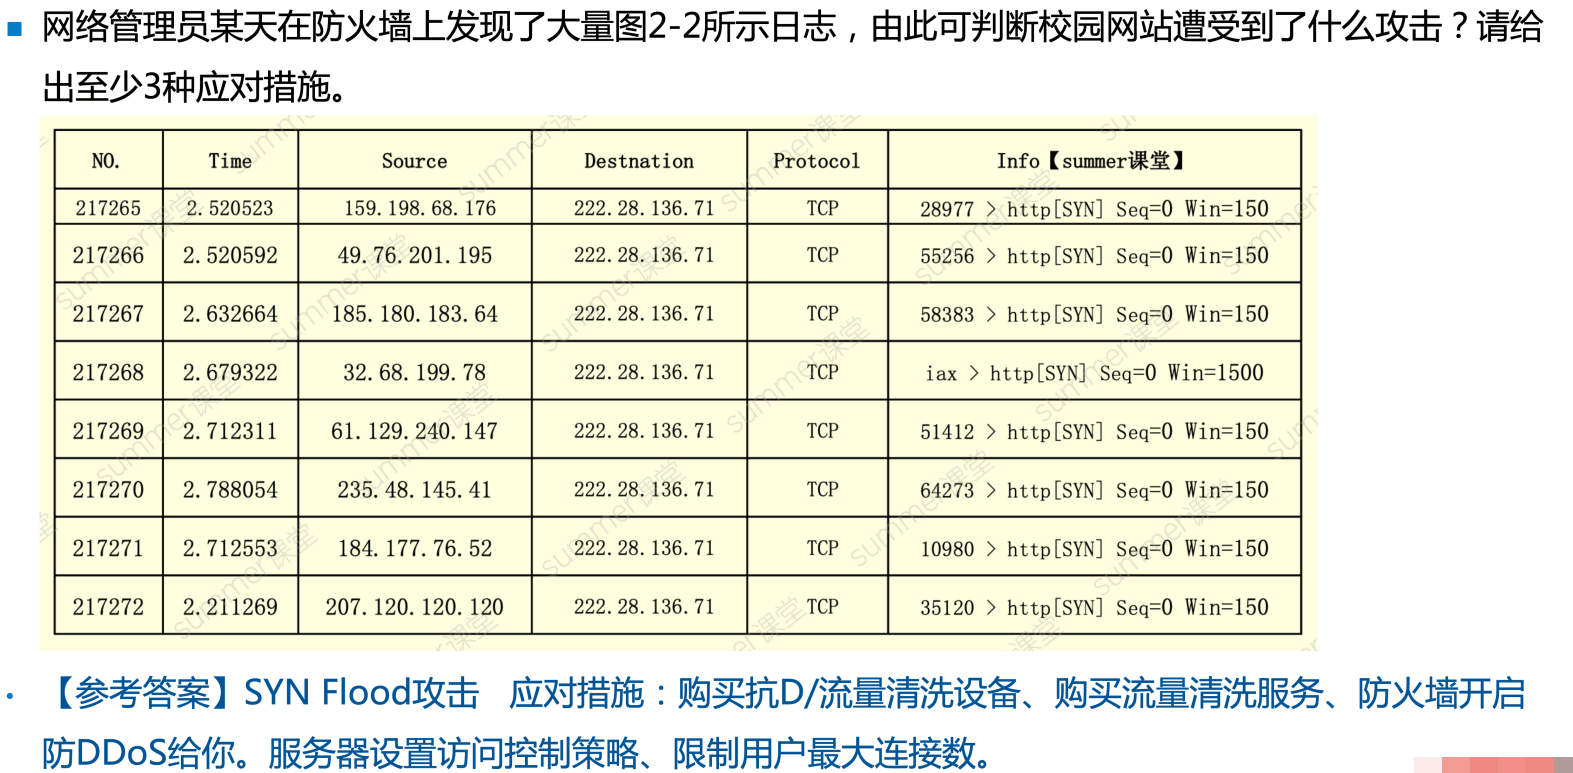
SYN Flood攻击是一种DDoS攻击方式,即只是大量发送SYN第一次握手请求,不发第三次握手,服务器开辟大量内存进行半开连接,极大消耗服务器资源。应对措施(记忆):(最优的就是前2种方法,买设备买服务)
购买抗DDos/流量清洗设备
购买流量清洗服务
防火墙开启防DDoS功能
服务器设置访问控制策略
限制用户最大连接数
UDP Flood攻击,大量发送海量数据,耗尽网络带宽
例题9案例分析
解析:
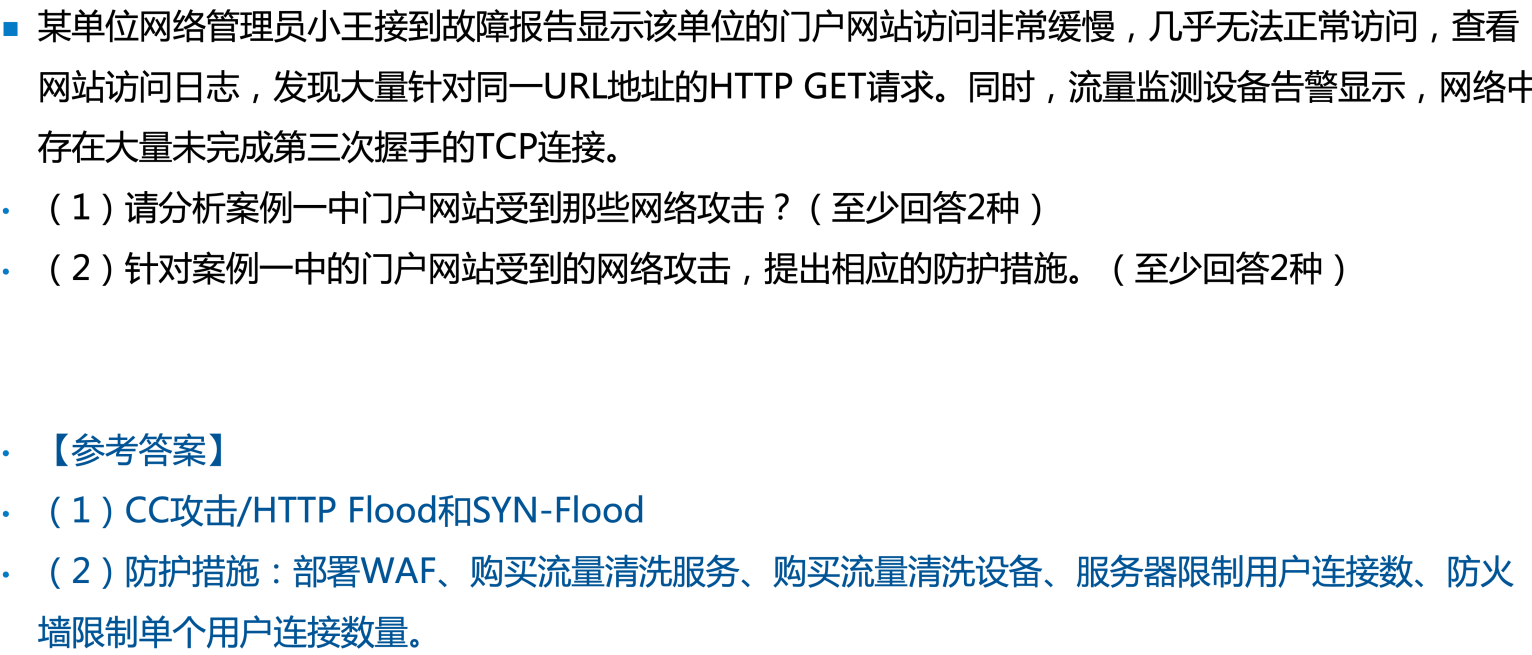
CC攻击
大量针对同一URL地址的HTTP GET请求:HTTP-Flood攻击
大量未完成第三次握手的TCP连接:SYN-Flooding攻击
上面两种攻击也叫CC攻击
防护措施
部署WAF(看到网站就上WAF)
购买流量清洗设备
购买流量清洗服务
防火墙开启防DDoS功能
服务器设置访问控制策略
限制用户最大连接数