5-11 网络互联设备
网络互联设备总结
| 设备层次 | 设备名称 | 工作原理 |
|---|---|---|
| 物理层 | 中继器、集线器 [目前线网中所说的hub,其实本质是交换机,不是早期的集线器;中继器是2个口的集线器] |
放大信号,延长传输距离 |
| 数据链路层 | 网桥、交换机 [网桥也是根据MAC地址转发,其本质就是2个口的交换机] |
基于目的MAC地址转发数据帧 |
| 网络层 | 路由器、三层交换机 | 基于目的IP地址转发数据包 |
| 四层以上设备 | 网关 | 基于传输层、应用层进行控制 |
网络演进历史
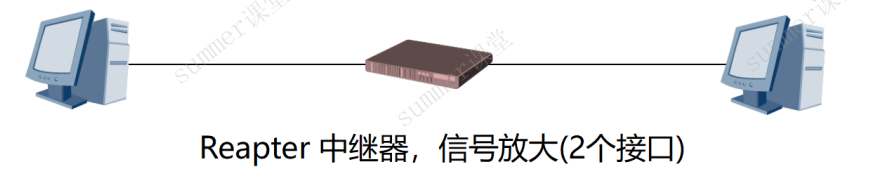
中继器
互联距离限制怎么解决?
网线传输距离为100m,超过会有信号衰减——中继器Reapter——单纯信号放大
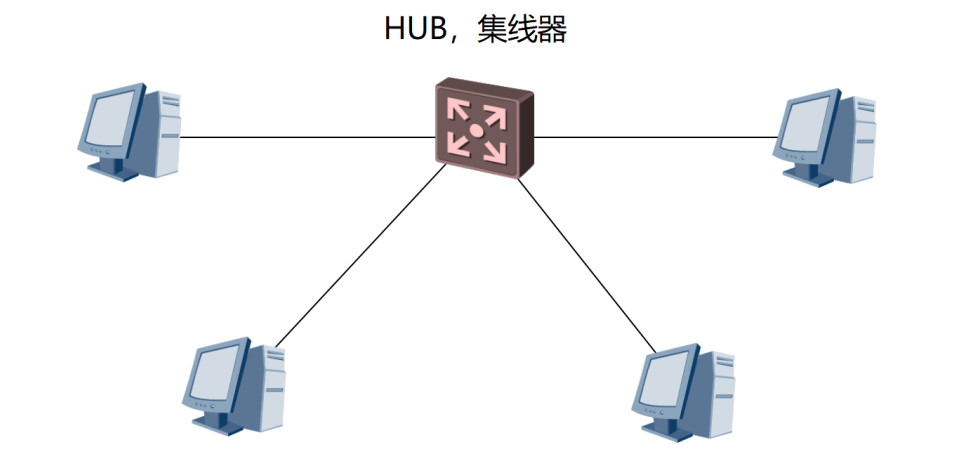
集线器HUB
越来越多的终端需要接入网络,怎么办?
集线器是多口的中继器——集线器——也能够进行信号放大
集线器的工作原理
工作原理:从一个接口进入的数据,进行信号放大后,从其他所有接口进行泛洪
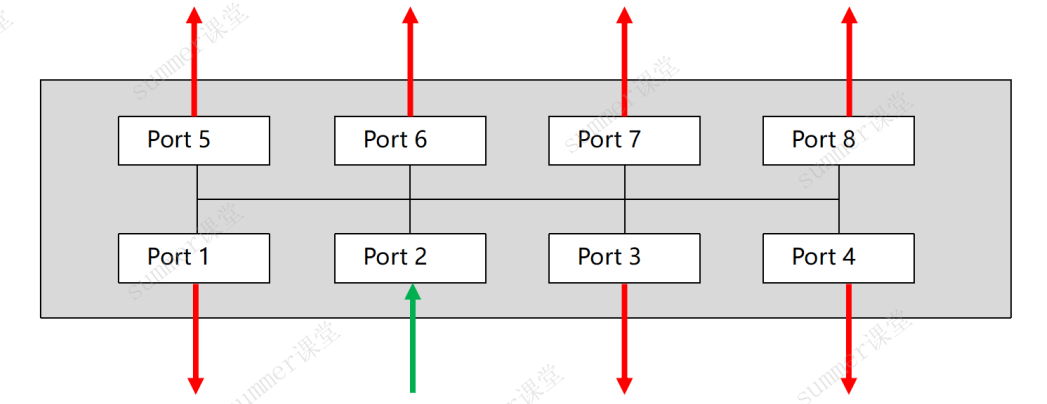
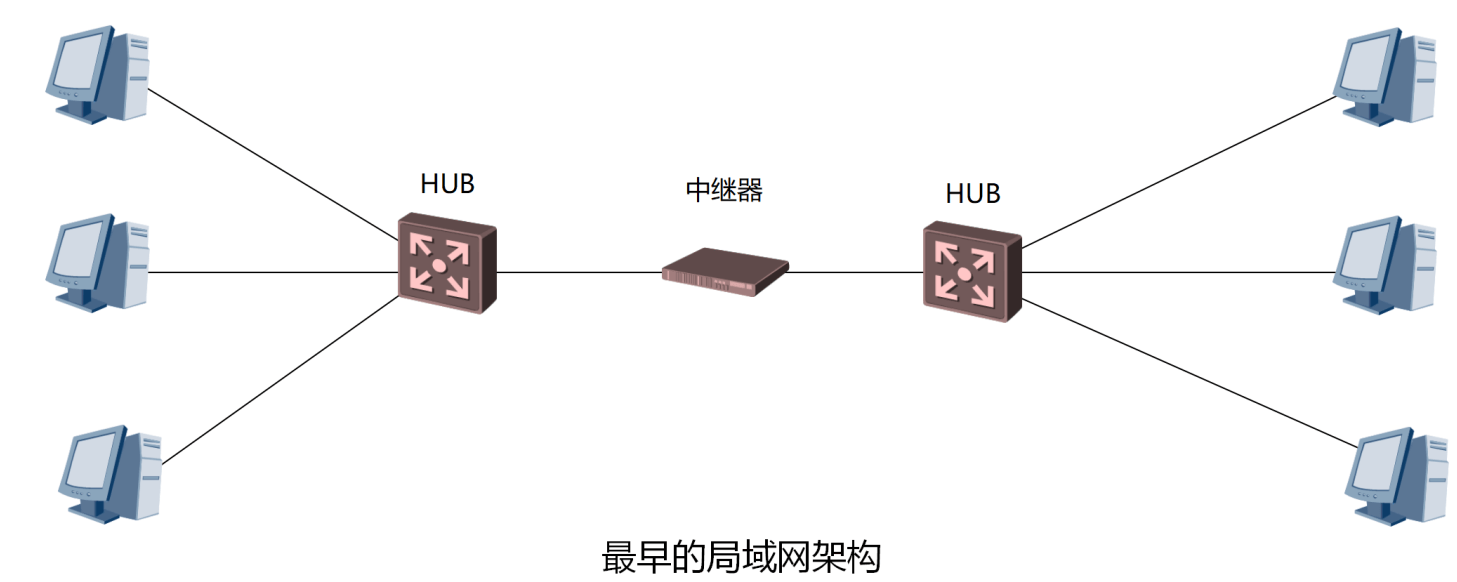
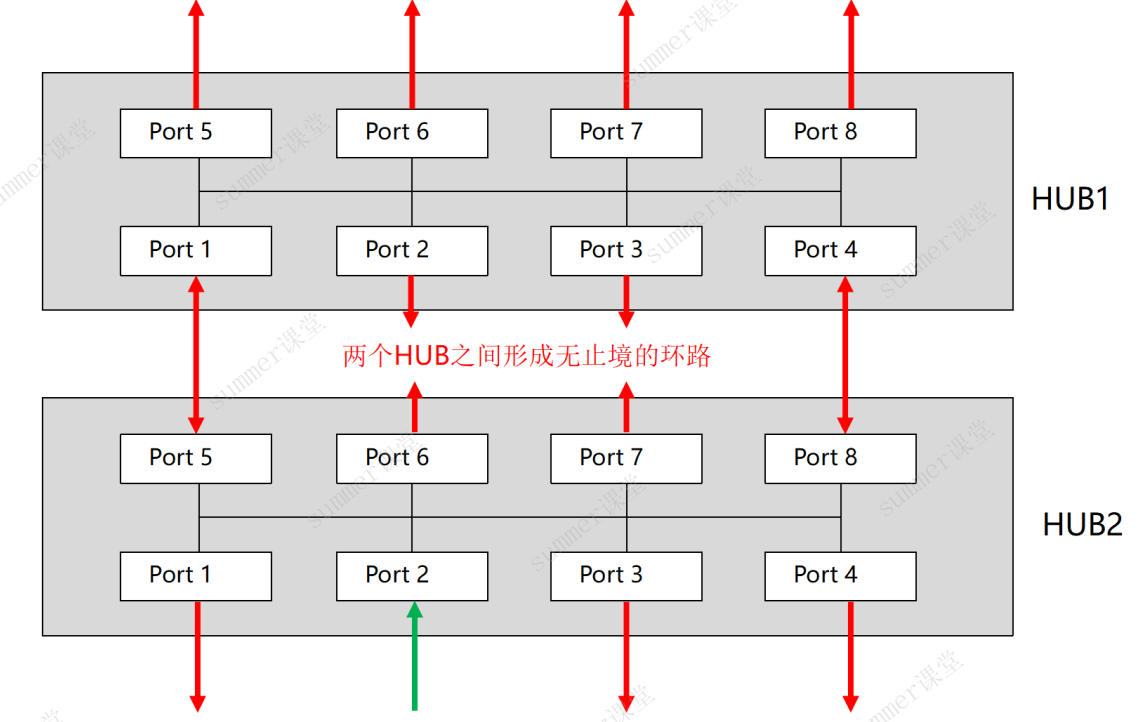
当两台集线器连接起来时,会形成环路,出现广播风暴,影响发送效率
集线器的两大问题:
- 产生环路,形成广播风暴,影响通信效率。
- 数据扩散,严重安全威胁。
划时代的设备:交换机
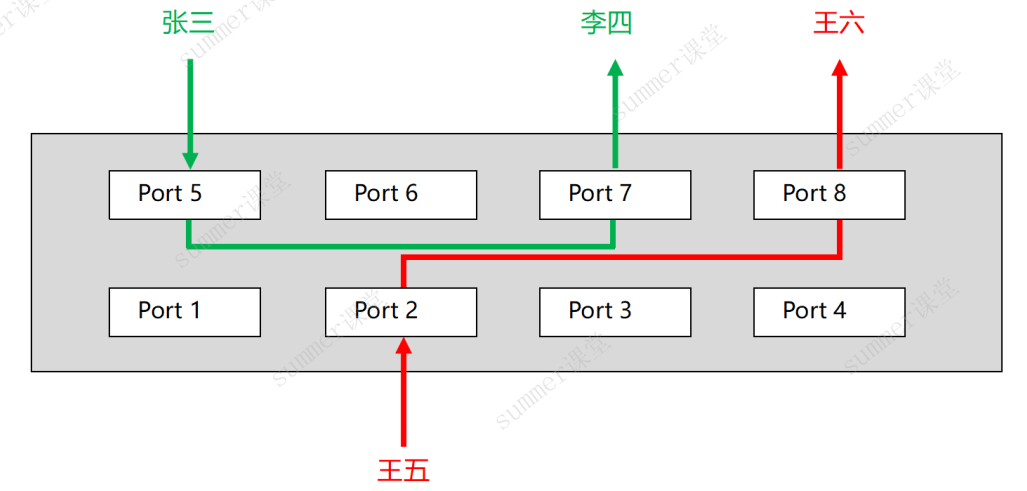
交换机构建数据交换专用通道,而不是洪泛机制
交换机的工作原理
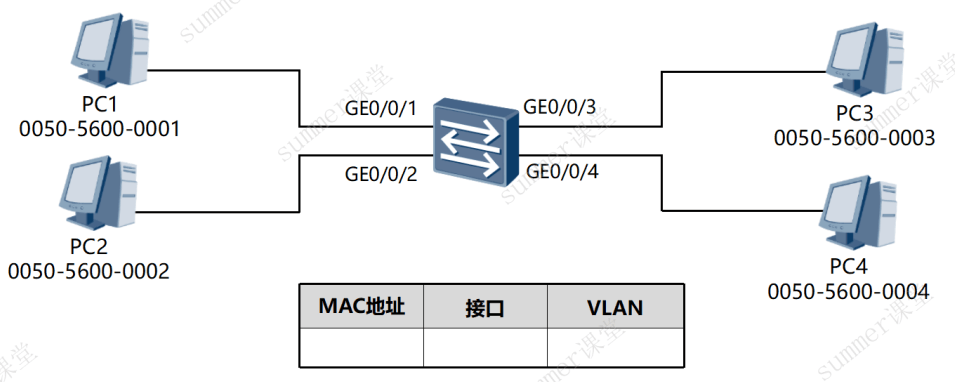
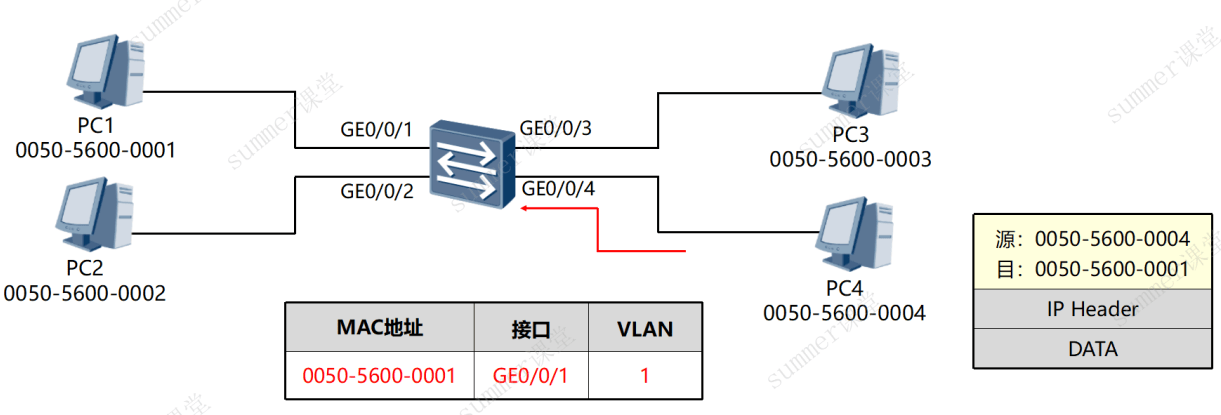
核心原理:基于源MAC地址进行MAC地汇表学习,基于目的MAC地址进行数据帧转发
MAC地址表包含3个关键字段:MAC地址、接口、VLAN
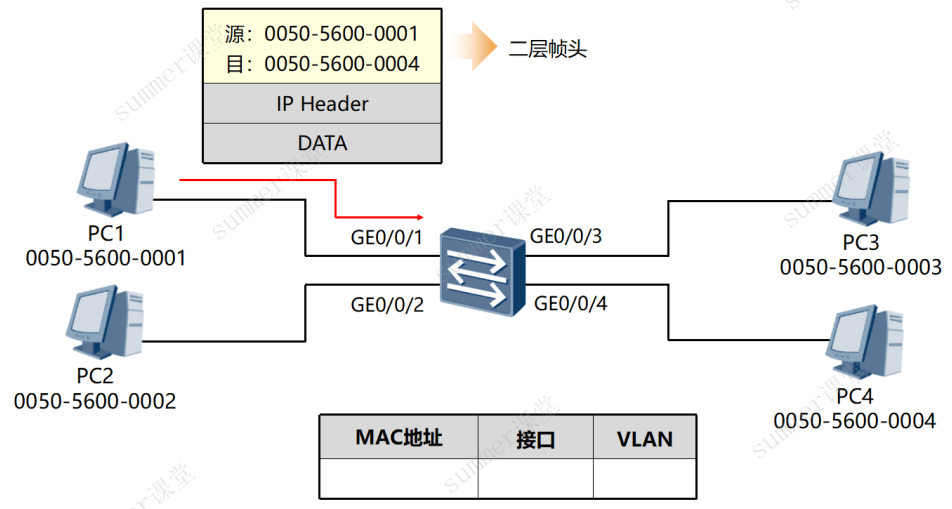
- 初始情况下,交换机MAC地址表是空的。

- PC1发送一个数据帧给PC4,假设PC1已经知道PC4的MAC地址
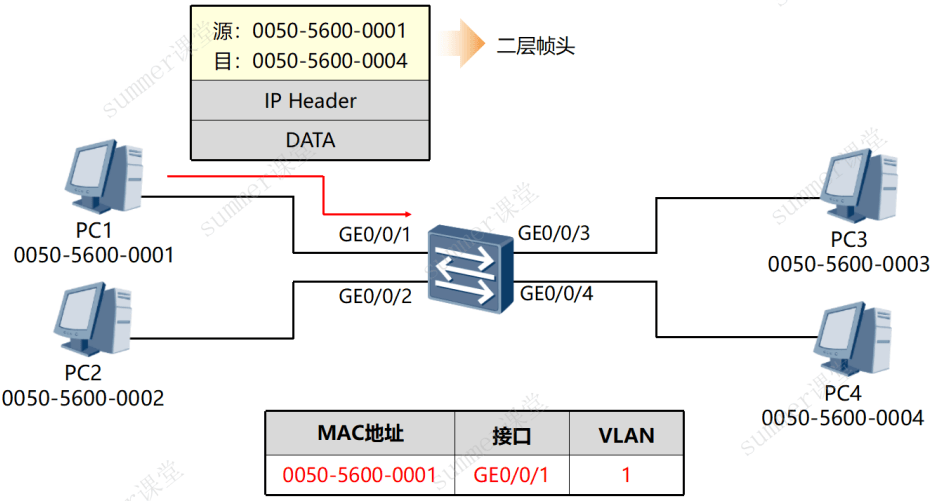
- 交换机在收到数据帧后,将数据帧的源MAC地址学习到MAC地址表中,并与接收该帧的接口GE0/0/1口关联
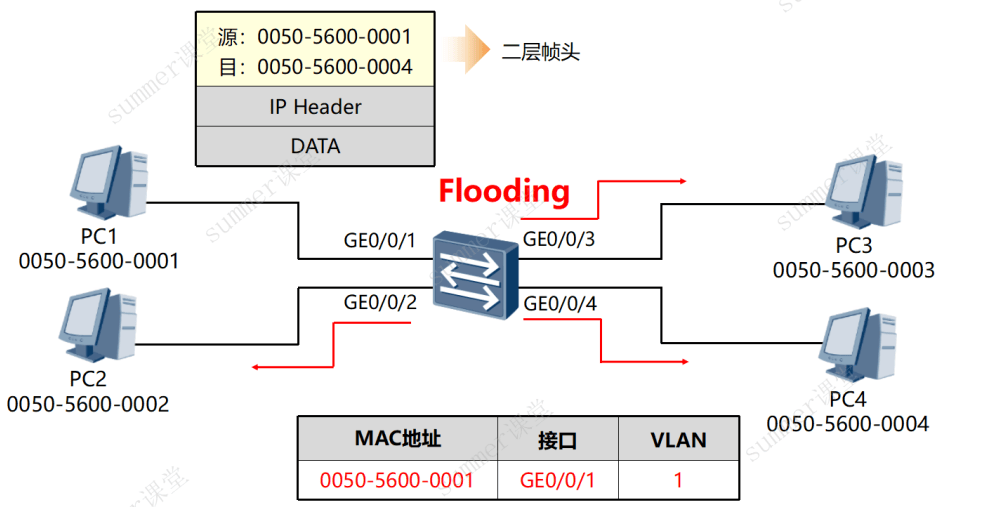
- 交换机在MAC地址表中查询数据帧的目的MAC地址,发现没有匹配的表项,因此将数据帧从除了其入站接口之外的所有接口泛洪出去。
- PC2及PC3收到数据帧后将其丢弃,因为这些数据帧并非发送给自己;PC4则收下数据帧,现在PC4要回复数据给PC1。
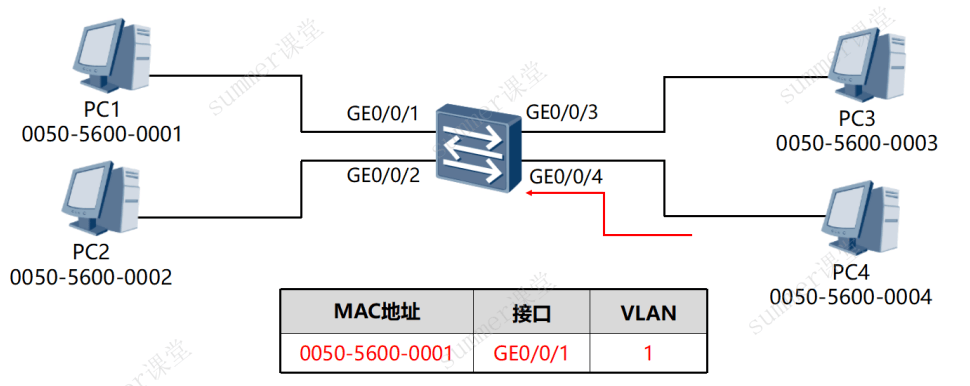
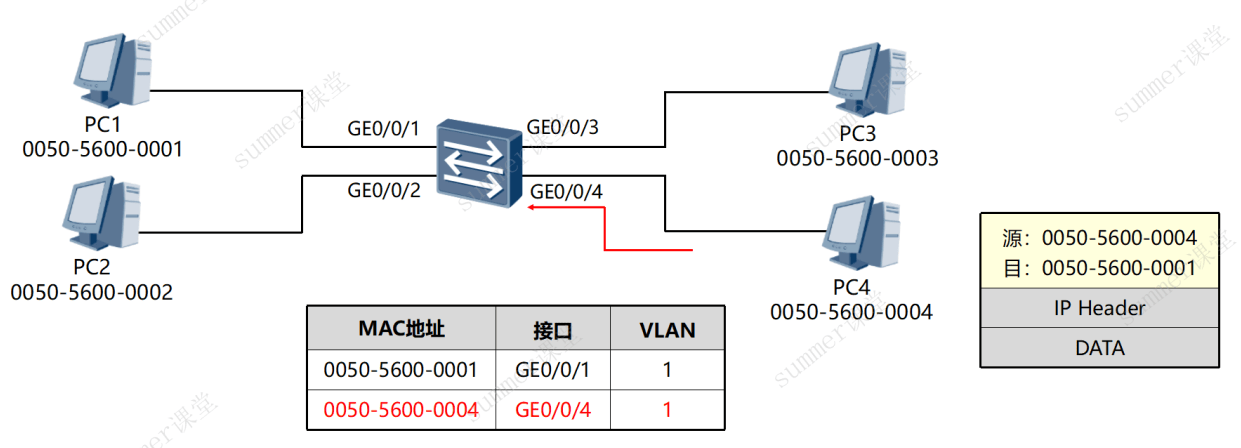
- PC4封装回复包,发给PC1。
- 交换机收到了PC4的数据帧,将帧头中的源MAC地址学习到MAC表中,并与接口GE0/0/4关联
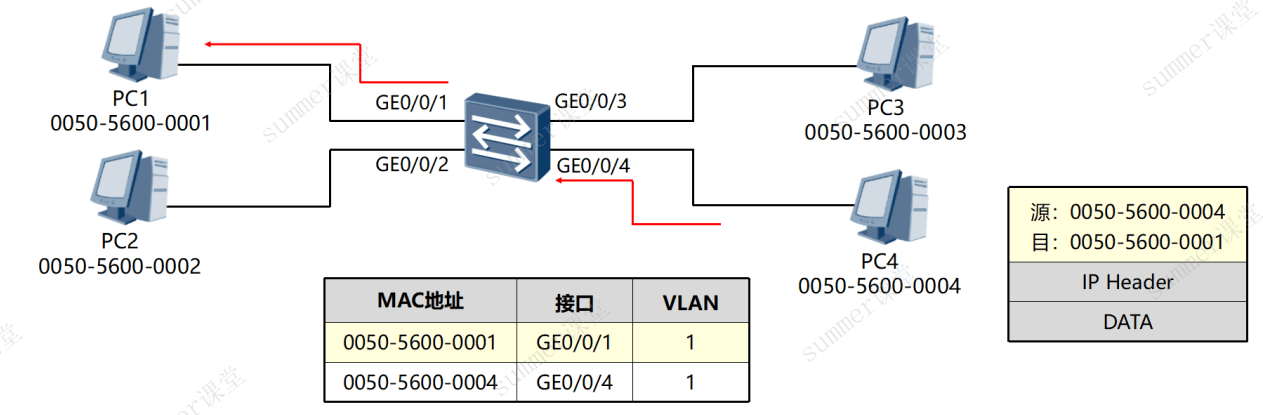
- 交换机在MAC表中查找数据帧的目的MAC地址发现有一个匹配的表项,,出接口是GE0/0/1,于是将数据帧转发到GE0/0/1口
- 此后,PC1和PC4通信时,将会构建专属通道,不会再将数据帧转发至PC2和PC3了
例题
路由器与三层交换机
路由器
路由器实现跨网段/跨VLAN通信
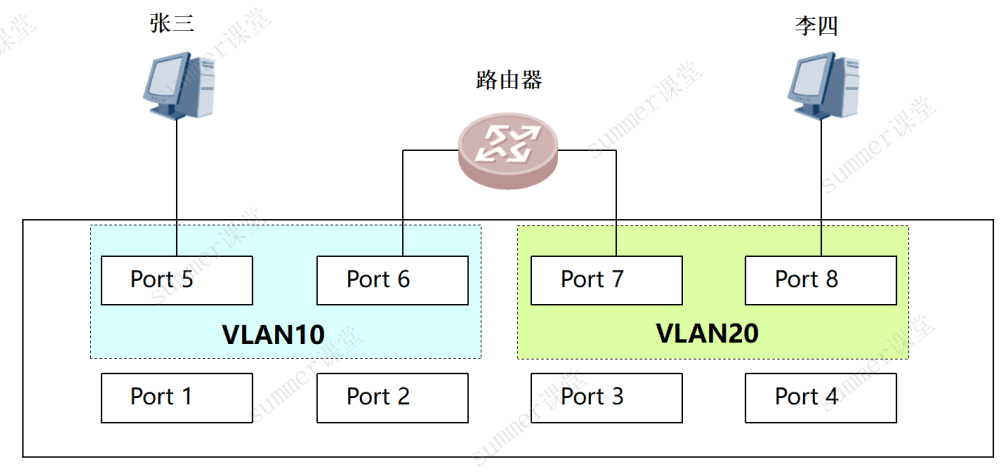
VLAN技术/跨VLAN通信/端口隔离
如上图所示Port5和Port6位于VLAN10,Port7和Port8位于VLAN20,假设Port6接口连接用户王五的终端
张三和李四要通信,需要经过三层设备如路由器
张三和王五位于同一个VLAN,可以直接通信
如果需要张三和王五无法通信,需要使用端口隔离技术
port-isolate enable在华为交换机上配置端口隔离,可以通过以下步骤实现。端口隔离功能可以实现同一VLAN内端口之间的二层隔离,而无需将每个端口分配到不同的VLAN,从而节省VLAN资源 。
1. 基础配置
首先需要完成一些基础配置,例如设备命名、端口配置和VLAN划分。以下是相关命令:
1
2
3
4
5
6
system-view # 进入系统视图
sysname SwitchName # 设置设备名称(可选)
vlan 10 # 创建VLAN 10
interface GigabitEthernet 0/0/1 # 进入接口视图
port link-type access # 配置接口为接入模式
port default vlan 10 # 将接口加入VLAN 102. 配置端口隔离组
华为交换机支持通过端口隔离组来实现端口之间的隔离。以下是具体配置步骤:
(1) 创建端口隔离组
进入需要隔离的接口视图,并启用端口隔离功能:
1
2
interface GigabitEthernet 0/0/1
port-isolate enable group 1 # 将接口加入隔离组1(2) 添加其他接口到隔离组
将其他需要隔离的接口也加入同一个隔离组:
1
2
interface GigabitEthernet 0/0/2
port-isolate enable group 1 # 将接口加入隔离组1注意:同一隔离组内的接口之间会实现二层隔离,但三层通信仍然可以互通(默认行为)。
3. 验证配置
完成配置后,可以通过以下命令查看端口隔离组的状态:
1
display port-isolate group { group-id | all } # 查看指定隔离组或所有隔离组的配置
示例场景
假设需要在同一VLAN内实现接口GE0/0/1和GE0/0/2之间的二层隔离,以下是完整配置示例:
1
2
3
4
5
6
7
8
9
10
system-view
vlan 10
interface GigabitEthernet 0/0/1
port link-type access
port default vlan 10
port-isolate enable group 1
interface GigabitEthernet 0/0/2
port link-type access
port default vlan 10
port-isolate enable group 1注意事项
- 二层隔离与三层互通:华为交换机默认的端口隔离行为是“二层隔离,三层互通”。如果需要完全隔离(包括三层),需要额外配置ACL或其他策略。
- 隔离组范围:不同型号的交换机可能支持的隔离组数量不同,请参考具体设备的配置指南。
- 单向隔离:如果需要配置单向隔离,可以使用
am isolate命令。
三层交换机
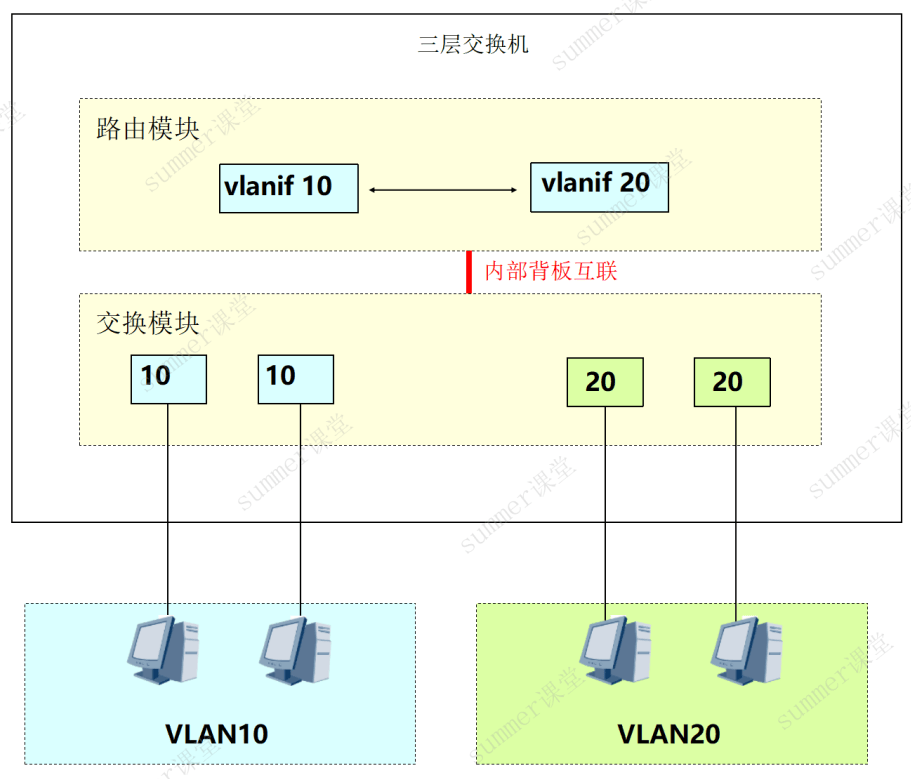
三层交换机把路由功能集成到了交换机内部
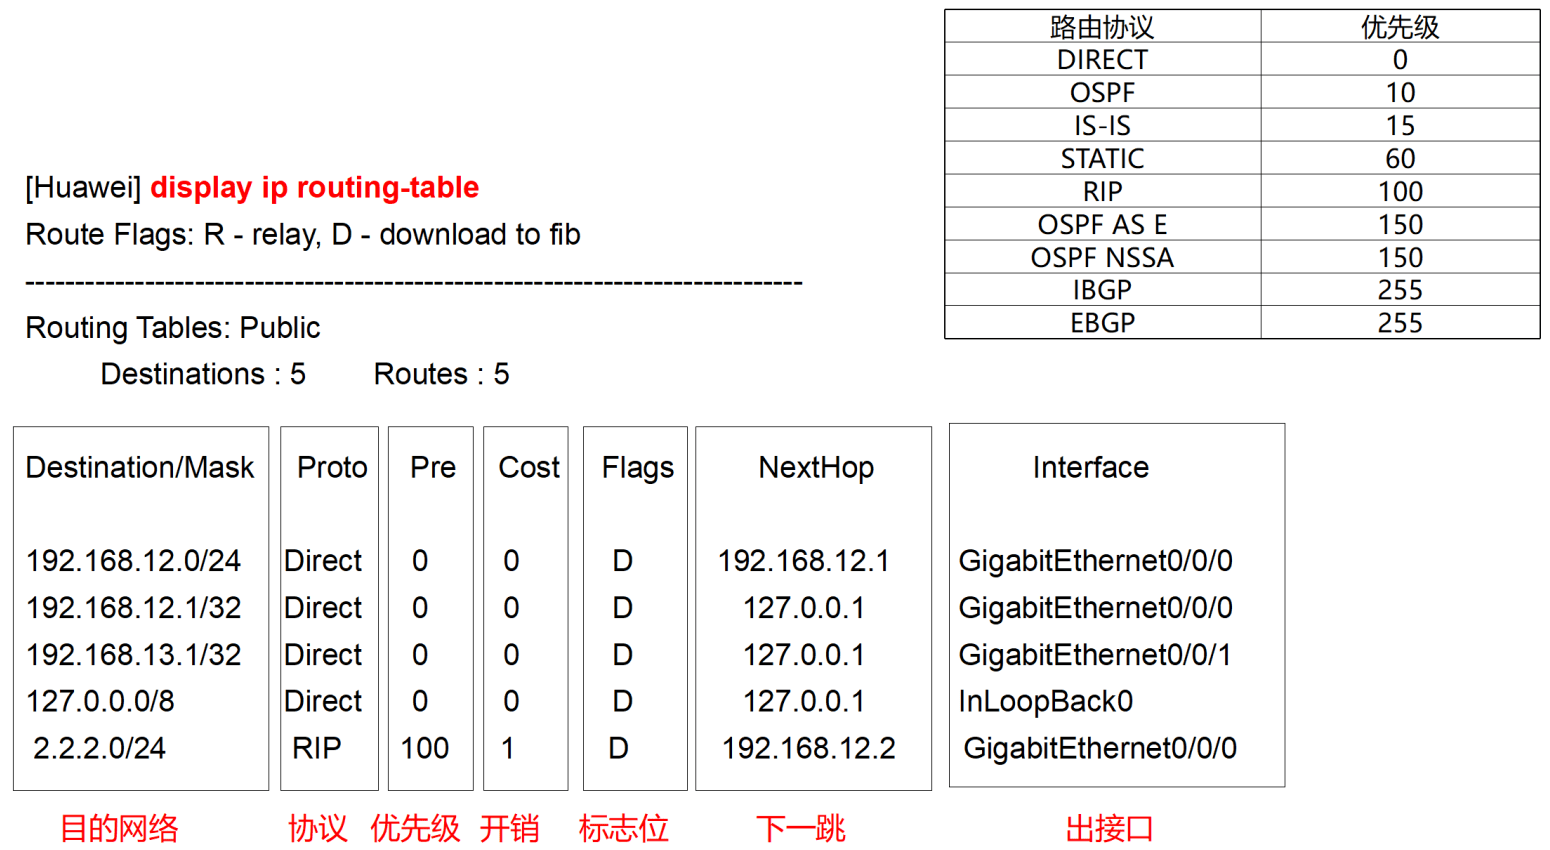
路由表
例题
例题1
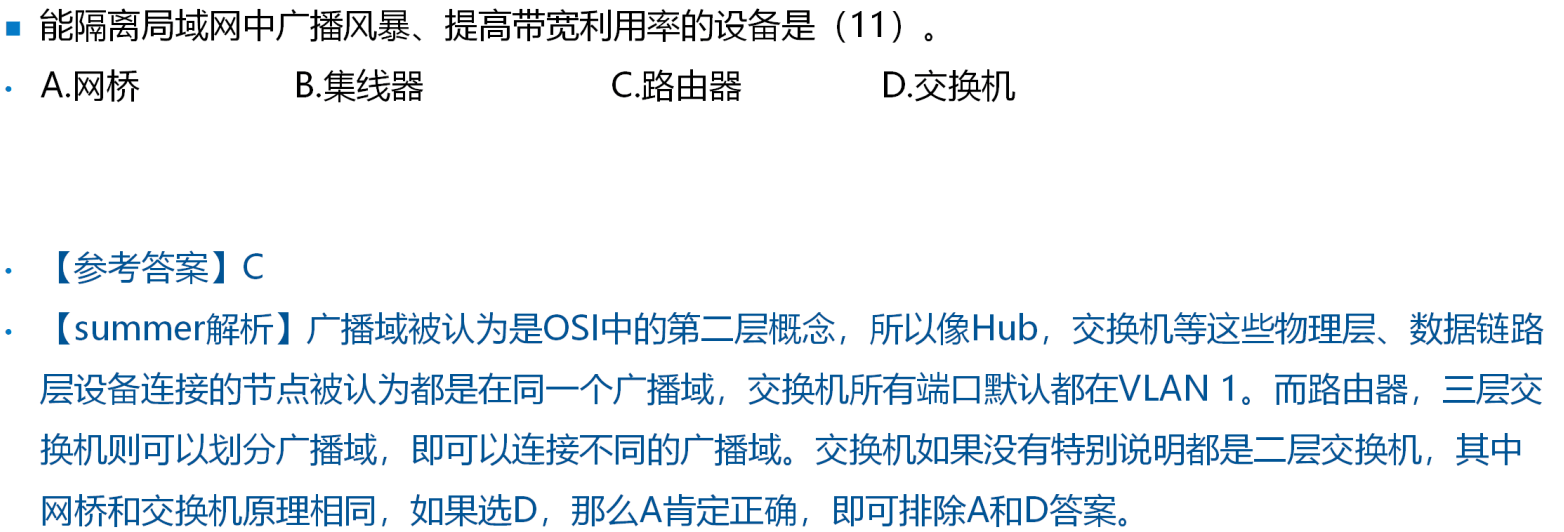
解析:广播域被认为是OSl中的第二层概念,所以像Hub,交换机等这些物理层、数据链路层设备连接的节点被认为都是在同一个广播域,交换机所有端口默认都在VLAN 1。而路由器,三层交换机则可以划分广播域,即可连接不同的广播域。交换机如果没有特别说明都是二层交换机,其中网桥和交换机原理相同,如果选D,那么A肯定正确,即可排除A和D答案。
例题2
路由器跟三层交换机的区别
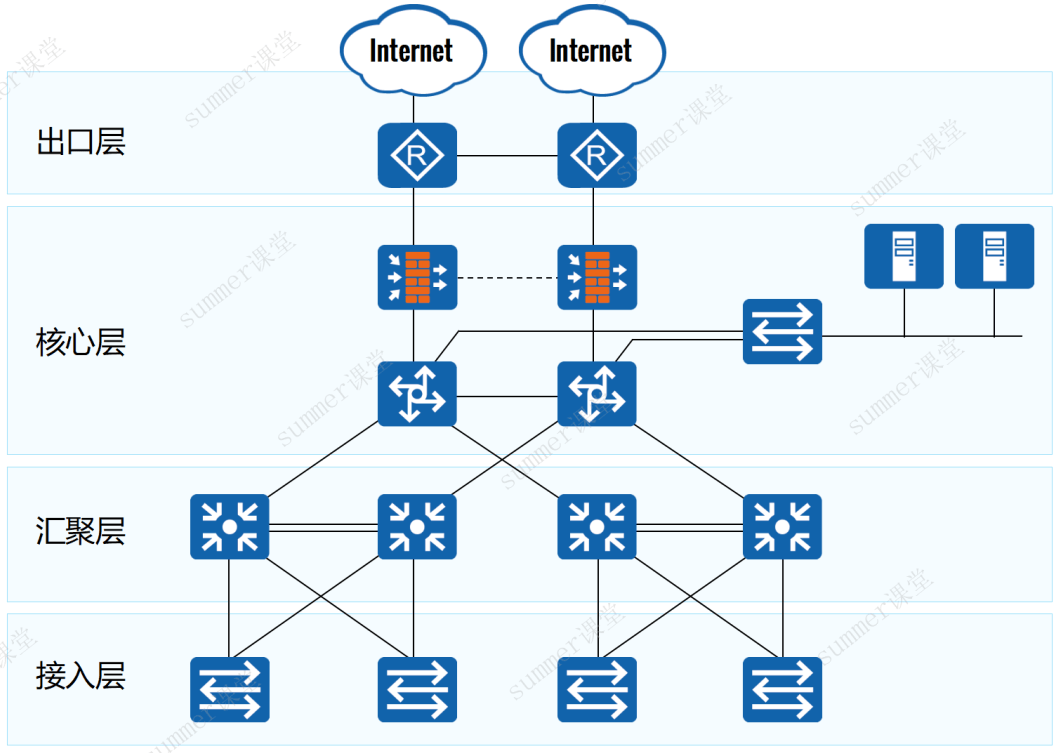
典型园区网络拓扑结构
通过下面拓扑,可以看出路由器和交换机具体用在哪里
- 网络出口:路由器
- 园区网络内部:交换机
园区网主要技术应用
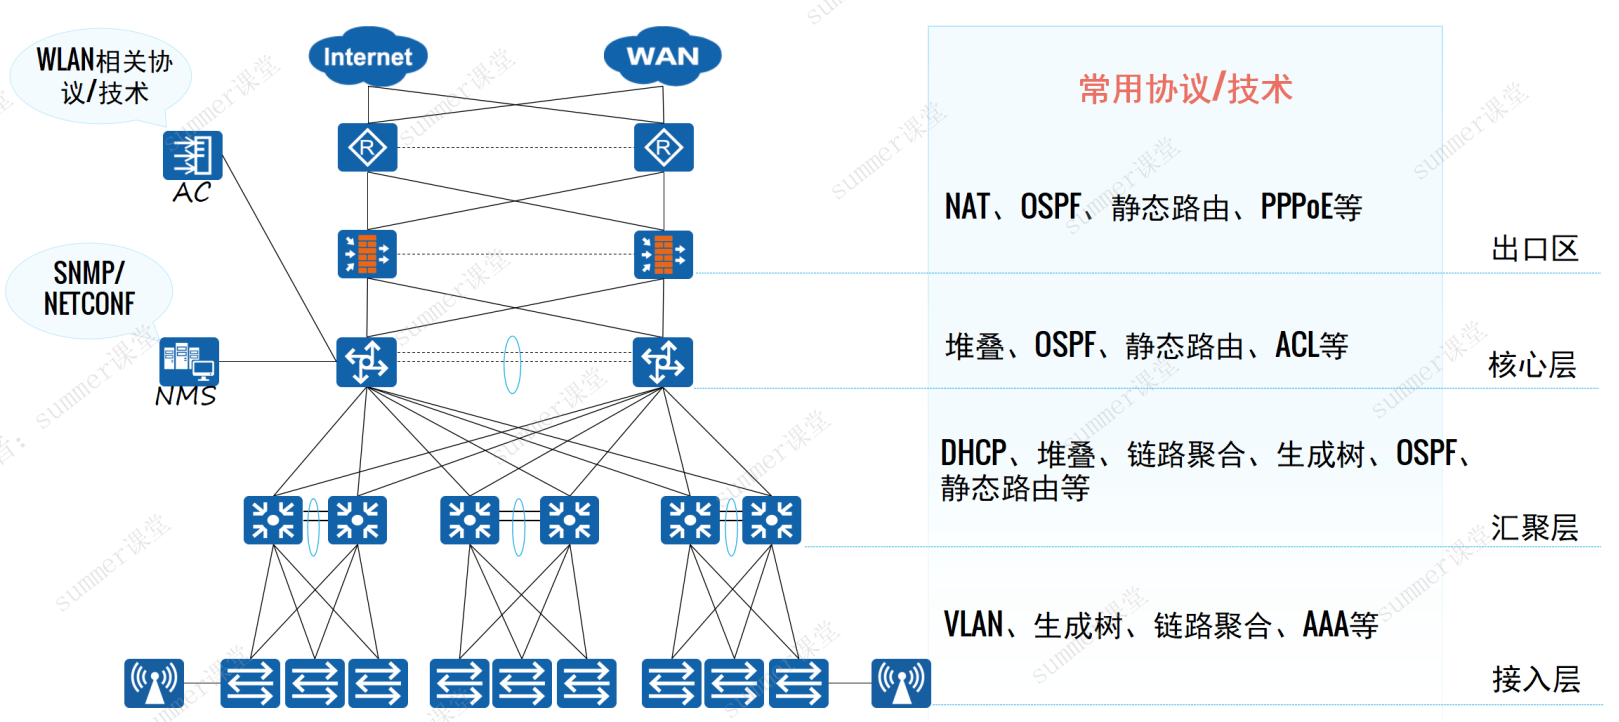
路由器与三层交换机对比
| 类别 | 路由器 | 三层交换机 |
|---|---|---|
| 应用场景 | 网络出口、骨干网 | 局域网、园区网、城域网 |
| 功能 | NAT、PPPOE、SDH等 | VLAN、ACL、STP、堆叠等 |
| 性能 | 一般路由器性能低于交换机,骨干网核心路由器性能很强 [路由器查表需要用到CPU] |
整体性能较高 [交换机查表需要用到ASIC芯片] |
| 成本 | 较高 | 较低 |
| 总体 | 多面手,支持多种协议,如以太网、SDH、ATM等 | 专用,如以太网交换机、FC交换机、ATM交换机、帧中继交换机 |
多层交换机/网关设备
网关
网关是互连网络中操作在OSI传输层之上的设施(实际上路由器也被称为网关,和定义不符)。
网关的主要功能:
- 连接网络层之上执行不同协议的子网,组成异构型的互联网。
- 网关能对互不兼容的高层协议进行转换。
- 为了实现异构型设备之间的通信,网关要对不同传输层、会话层、表示层、应用层协议进行翻译和转换。
实际应用中,主要使用以下三种类型的网关
| 网关类型 | 解释 |
|---|---|
| 协议网关 | 协议网关通常在使用不同协议的网络区域间做协议转换(路由器) 如实现以太网、帧中继、SDH等网络协议转换 |
| 应用网关 | 应用网关是在使用不同数据格式间翻译数据的系统(数据中台) |
| 安全网关 | 安全网关是各种技术的融合,具有重要且独特的保护作用,其范围从协议级过滤到十分复杂的应用级过滤(防火墙) |
多层交换机/多业务交换机
多业务交换机即可以插扩展板卡的交换机
| 华三 | 锐捷 | 华为 |
|---|---|---|
| Bras业务模块 | 防火墙板卡 | 下一代防火墙业务处理板A-含华为通用安全平台软件 |
| 无线控制器模块 | 无线控制器模块 | WLAN ACU2无线接入控制板(含128AP控制资源) |
| 防火墙业务模块 | *负载均衡模块 | 入侵防御和入侵检测业务处理板A-含华为通用安全平台软件 |
| IPS业务模块 | *应用控制网关模块 | MPLS功能授权 |
| 负载均衡业务模块 | *负载均衡业务模块 | 业务分流平台功能授权 |
| 应用控制网关业务模块 | *应用控制网关业务模块 | NQA功能授权 |
| NetStream业务模块 | *IPFIX业务模块 | PPPoE接入用户资源授权-4K(配合X系列单板使用) |
| SSL VPN业务模块 | *VPN业务模块 |
- 多业务板卡是华三的主推,华三板卡比较丰富,能用来控标
- 华三硬件板卡最丰富,控标项;华为和锐捷板卡数量少,华为具有随板功能,如随板AC,软件授权。
- 实际项目配置多业务卡并不多 (功能和性能原因,术业有专攻)
- 了解一下迪普,也是多业务交换机的主推厂商。
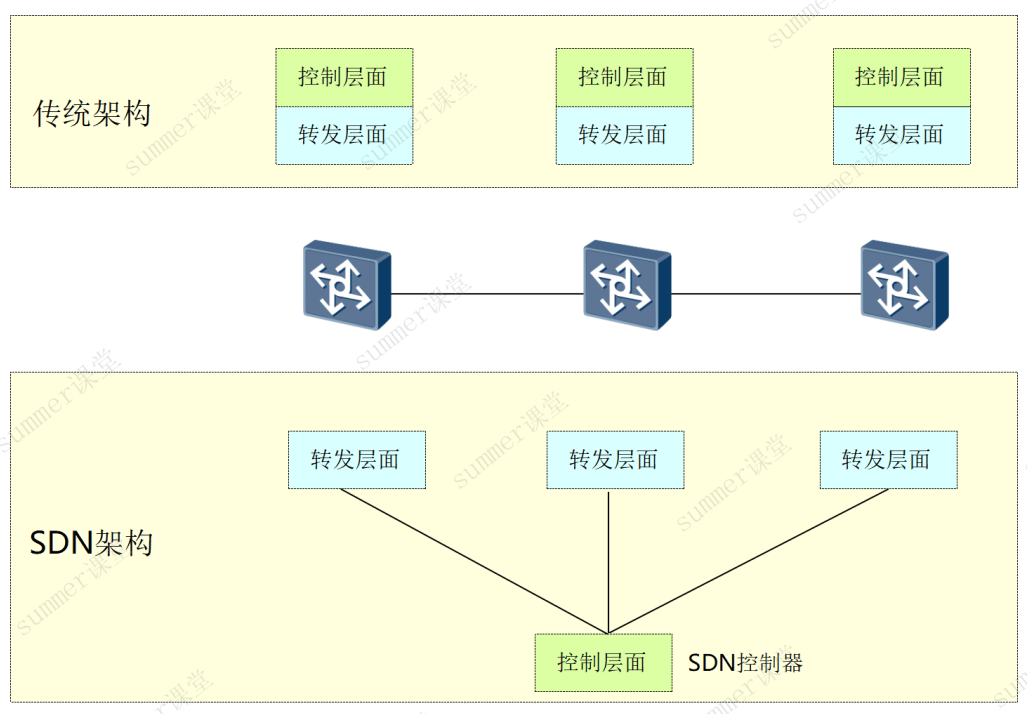
SDN可编程交换机
传统架构每台设备都具有转发层面和控制层面,SDN将控制层面上收到SDN控制器
编程实现各种功能NFV(网络功能虚拟化):
- OSPF、RIP、BGP(不需要)
- 防火墙、负载均衡等等
网络演进总结
| 阶段 | 产品 | 典型产品 | 转发硬件 | 应用场景 |
|---|---|---|---|---|
| 1 | 中继器、集线器 | 3Com 3C16410集线器 | ASIC | 共享式局域网 |
| 2 | 二层交换机 | Cisco 2960系列交换机 | ASIC | 小型局域网 |
| 3 | 三层交换机 | Huawei S5700-LI系列交换机 | ASIC | 中小型局域网 |
| 4 | 多业务交换机 | Cisco 6500系列交换机 | ASIC+多核CPU | 园区网、城域网 |
| 5 | SDN交换机 | Huawei 12700E系列交换机 | ASIC+可编程硬件 | 园区网、城域网 |
- 交换机前身:中继器、集线器
- 二层交换机:基于MAC转发
- 三层交换机:集成路由功能
- 多业务交换机:FW/AC/LB/WS
- 可编程交换机:SDN
- SDN部署:Google、AT&T
- CISCO N9K: ACI(Application Centric Infrastructure):以应用为中心的基础设施
- HW127/128:敏捷网络,敏捷开发
- H3C 125、锐捷N18K:都支持SDN