6-3 信息加密技术
密码学基本概念
信息安全的核心是密码技术,研究数据加密的科学叫作密码学(Cryptography)。
现代密码理论的一个根本性原则Kerckhoffs原则(卡尔霍夫原则):密码体制的安全性不依赖于算法的保密,而仅仅依赖于密钥的保密。
不论窃听者获取了多少密文,如果密文中没有足够的信息可以确定出对应的明文,则这种密码体制是无条件安全的,或称为理论上不可破解的。
在无任何限制的条件下,目前几乎所有的密码体制都不是理论上不可破解的。能否破解给定的密码,取决于使用的计算资源。
经典加密技术
经典加密技术主要有3种:
- 替换加密(Substitutkm):用一个字母替换另一个字母,例如Caesar密码(D替换a,E替换b等)。这种方法保留了明文的顺序,可根据自然语言的统计特性(例如字母出现的频率)破译。
- 换位加密(Transposition):按照一定的规律重排字母的顺序。
- 一次性填充(One-TimePad):把明文变为位串(例如用ASCll编码),选择一个等长的随机位串作为密钥,对二者进行按位异或得到密文。
现代加密技术
现代密码体制使用的基本方法仍然是替换和换位,但是采用更加复杂的加密算法和简单的密钥,而且增加了对付主动攻击的手段。例如加入随机的冗余信息,以防止制造假消息;加入时间控制信息,以防止旧消息重放。
替换和换位可以用简单的电路来实现即加密芯片。
对称密码
对称密码特点:加密和解密使用相同的密钥。
- 优点:加解密速度快、密文紧凑、使用长密钥时的难破解。
- 缺点:密钥分配问题、密钥管理问题、无法认证源。
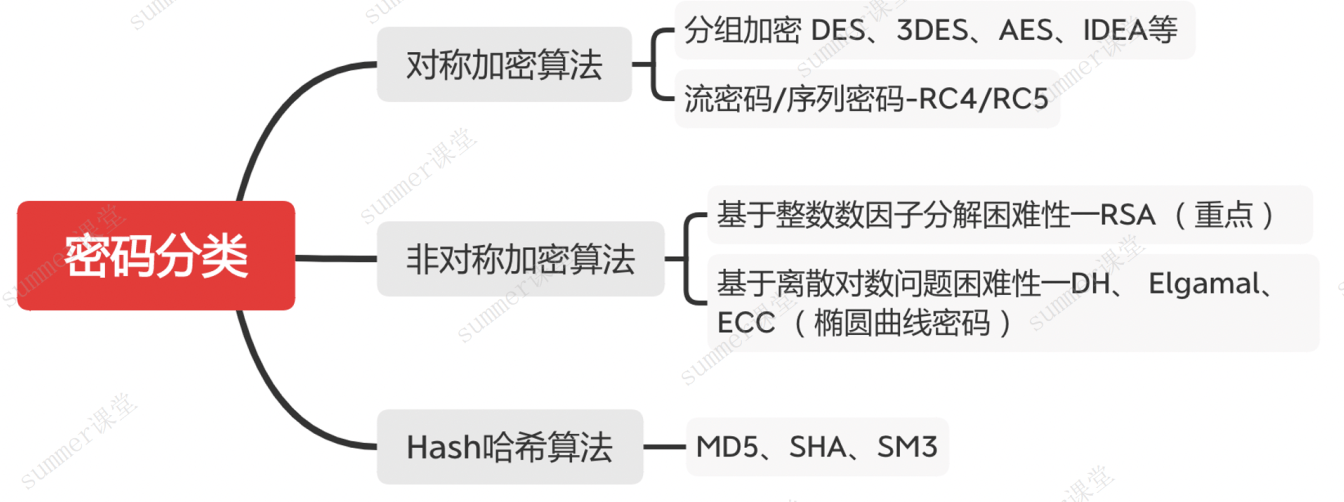
常见的对称密钥加密算法如下:DES、3DES、AES、RC4/5、IDEA。
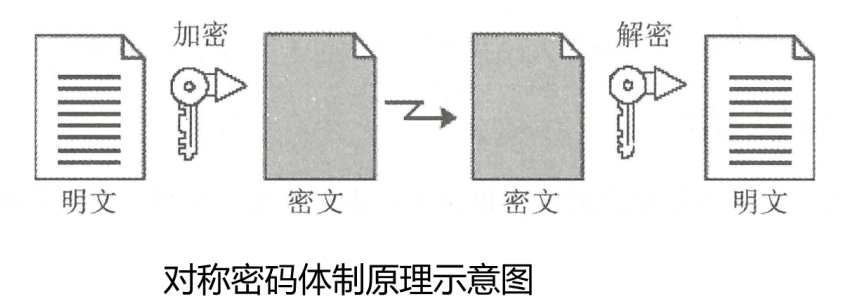
对称加密算法总结
| 算法 | 解释 | 特点 |
|---|---|---|
| DES | Data Encryption Standard,数据加密标准。采用移位+替换,速度快,密钥易产生。 | 分组长度64位,密钥长度64位,有效密钥长度是56位 |
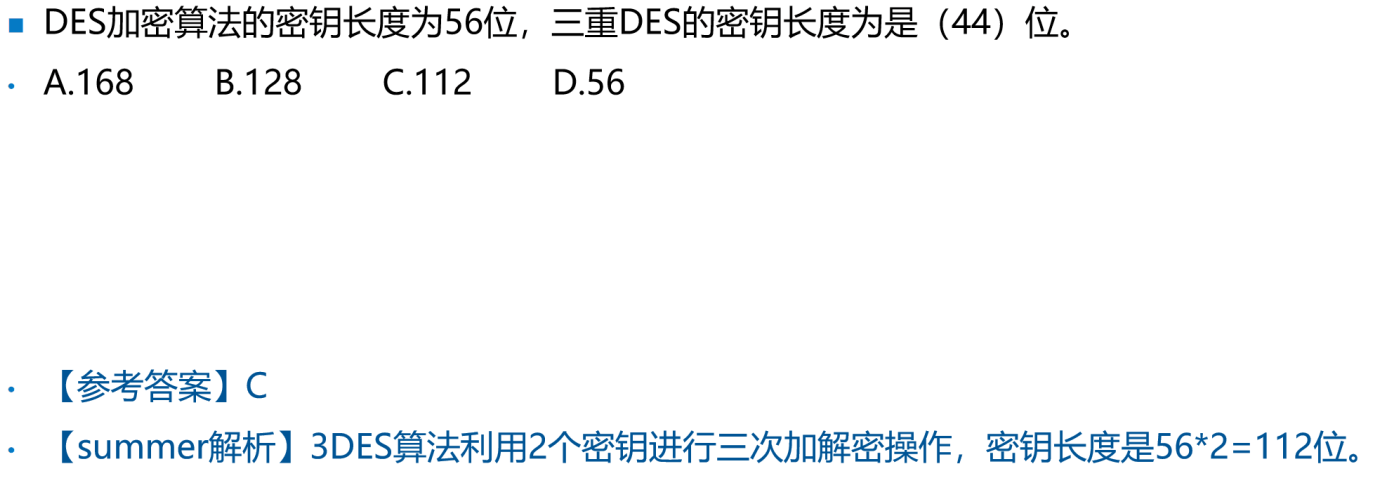
| 3DES | 三重DES(TDEA),使用DES对明文进行“加密-解密-加密”操作。 - 加密:K1加密→K2解密→K3加密 - 解密:K3解密→K2加密→K1解密 一般K1和K3是相同的密钥。 |
密钥长度112位(不是56x3,是56x2) |
| IDEA | International Data Encryption Algorithm,国际数据加密算法,分组加密算法。设计思想:混合使用来自不同代数群中的运算。 | 明文和密文分组都是64位,密钥长度为128位,用于PGP |
| AES | Advanced Encryption Standard,高级加密标准。可以通过硬件实现,速度快,像3DES一样安全。 | 分组长度128位,支持128、192和256位三种密钥长度(分组长度固定,秘钥长度可变) |
| RC4/5 | 流加密算法,用于WIFI。加密速度快,可达到DES的10倍。 | 分组和密钥长度都可变,优点是速度快,早期WiFi使用RC4/5,现在都使用AES加密了 |
例题
例题1
例题2
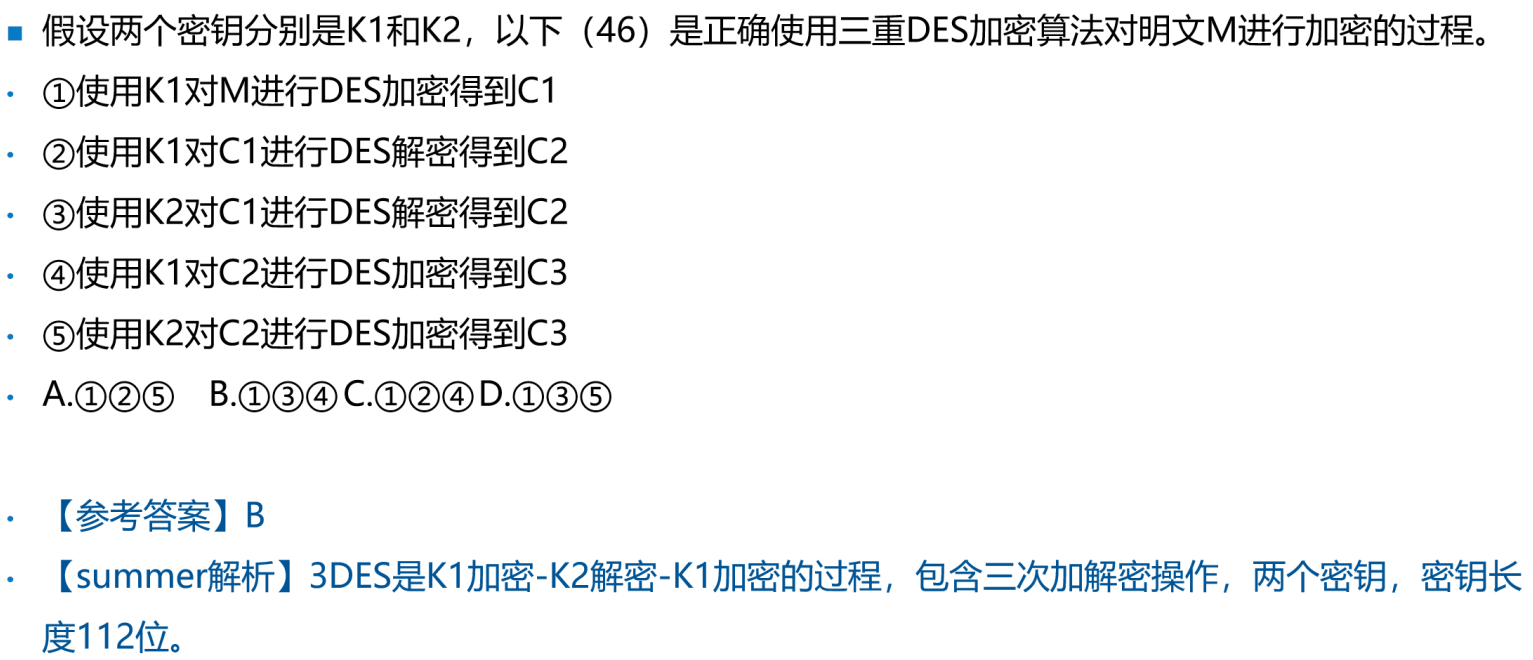
解析:3DES是K1加密-K2解密-K1加密的过程,包含三次加解密操作,两个密钥,密钥长度112位。
例题3
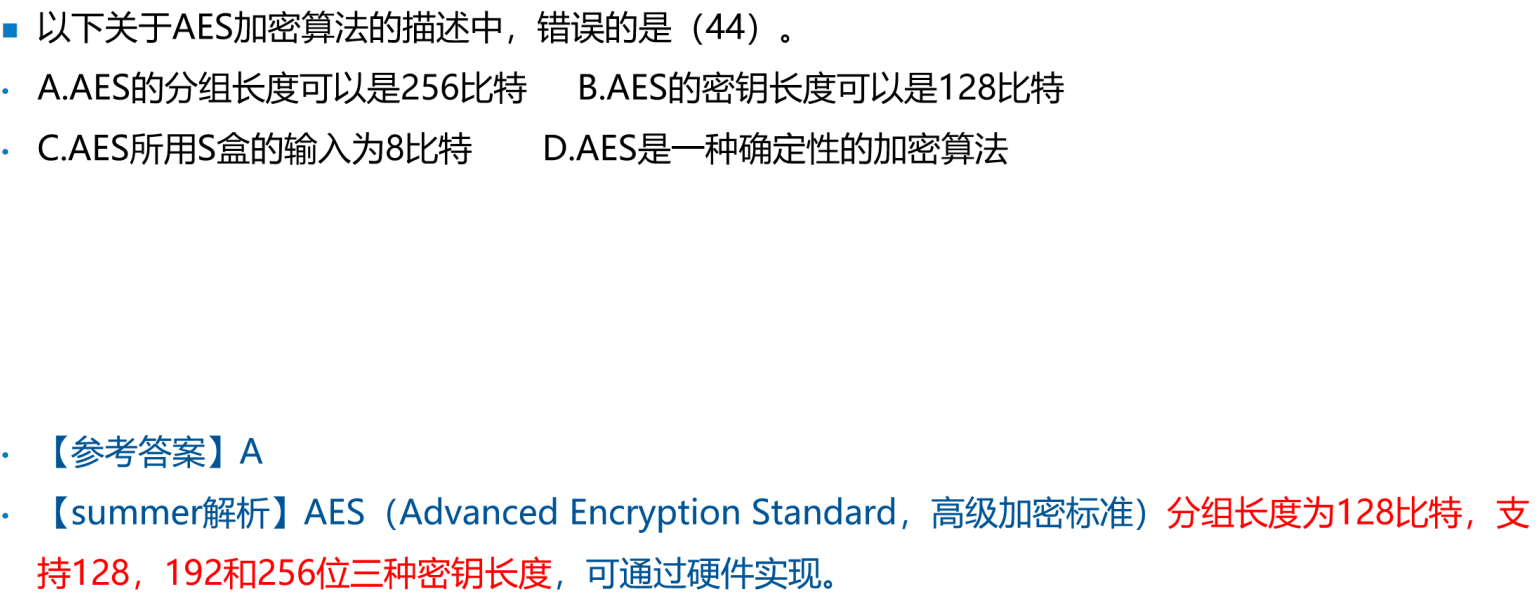
解析:AES(AdvancedEncryptionStandard,高级加密标准)s分组长度为128比特,支持128,192和256位三种密钥长度,可通过硬件实现。
公钥密码/非对称密码
公钥密码又称为非对称加密,就是对数据加密和解密的密钥是不同的
- 优点:密钥分发方便、密钥保管量少、支持数字签名。
- 缺点:加密速度慢(计算量大,不适合加密大数据)、数据膨胀率高。
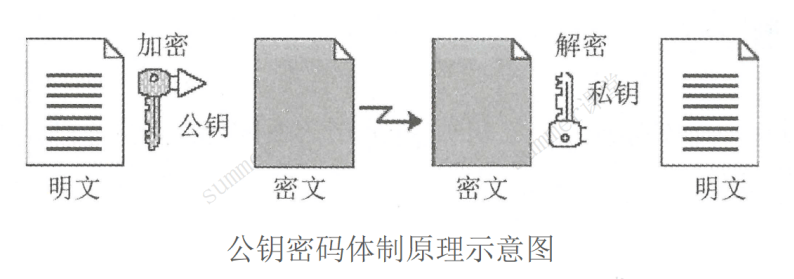
每个实体有两个密钥:公钥公开,私钥自己保存
公钥加密,私钥解密,可实现保密通信
私钥加密,公钥解密,可实现数字签名
常见的非对称加密算法如下:(看到要能知道属于非对称密码)
RSA:512位(或1024位)密钥,计算量极大,难破解。
Elgamal、ECC(椭圆曲线算法)、背包算法、Rabin、DH等。
密码分类
记忆
例题
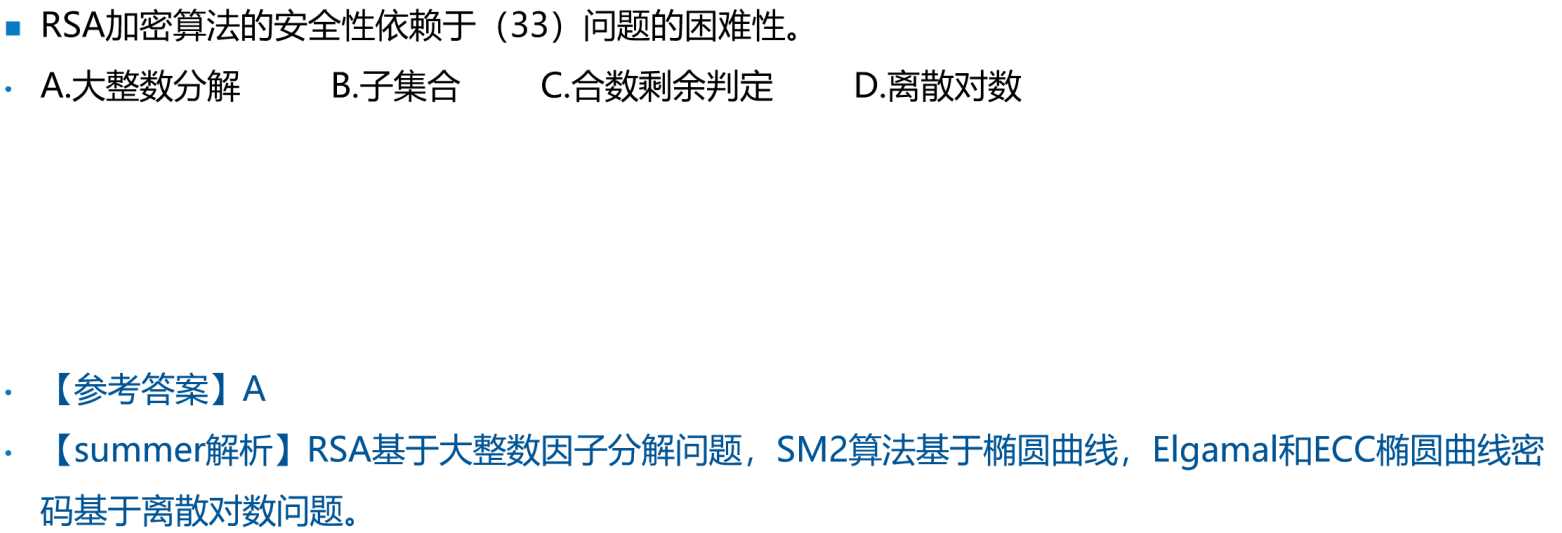
解析:只有RSA是大数分解问题,其他都是离散对数问题
- RSA基于大整数因子分解问题
- SM2算法基于椭圆曲线
- Elgamal和ECC椭圆曲线密码基于离散对数问题
混合密码
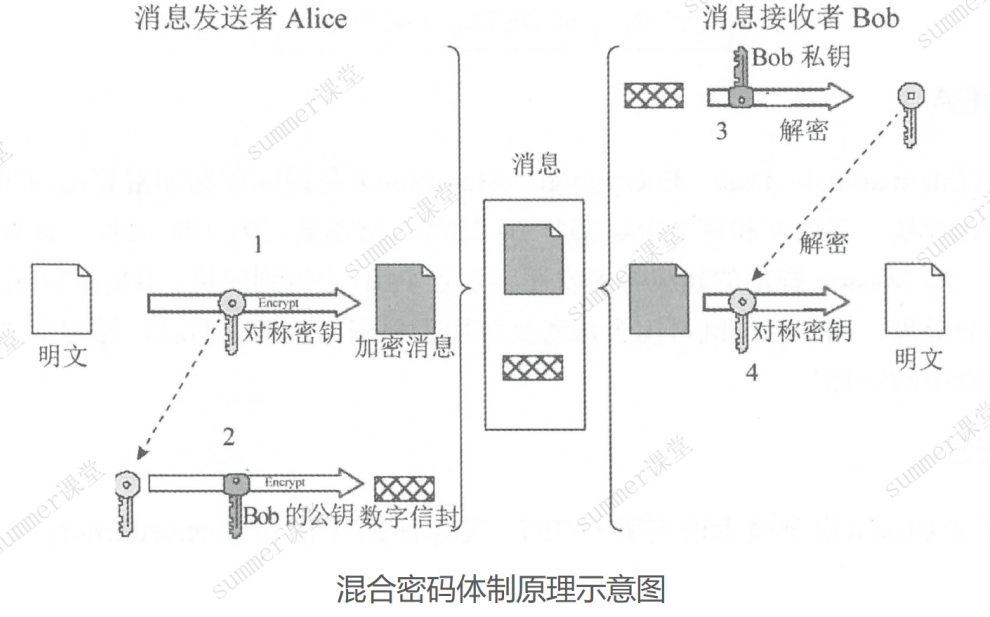
混合密码:发送方用对称密钥加密需要发送的消息,再用接收方的公钥加密对称密钥,然后一起发送给接收方,接收方先用自己的私钥解密得到对称密钥,然后用对称密钥解密得到明文。
国产加密算法-SM系列
《中华人民共和国密码法》密码分为核心密码、普通密码和商用密码,实行分类管理。
核心密码、普通密码用于保护国家秘密信息,属于国家秘密,由密码管理部门依法实行严格统一管理。
商用密码用于保护不属于国家秘密的信息,公民、法人可用。国产密码算法如下(记忆):
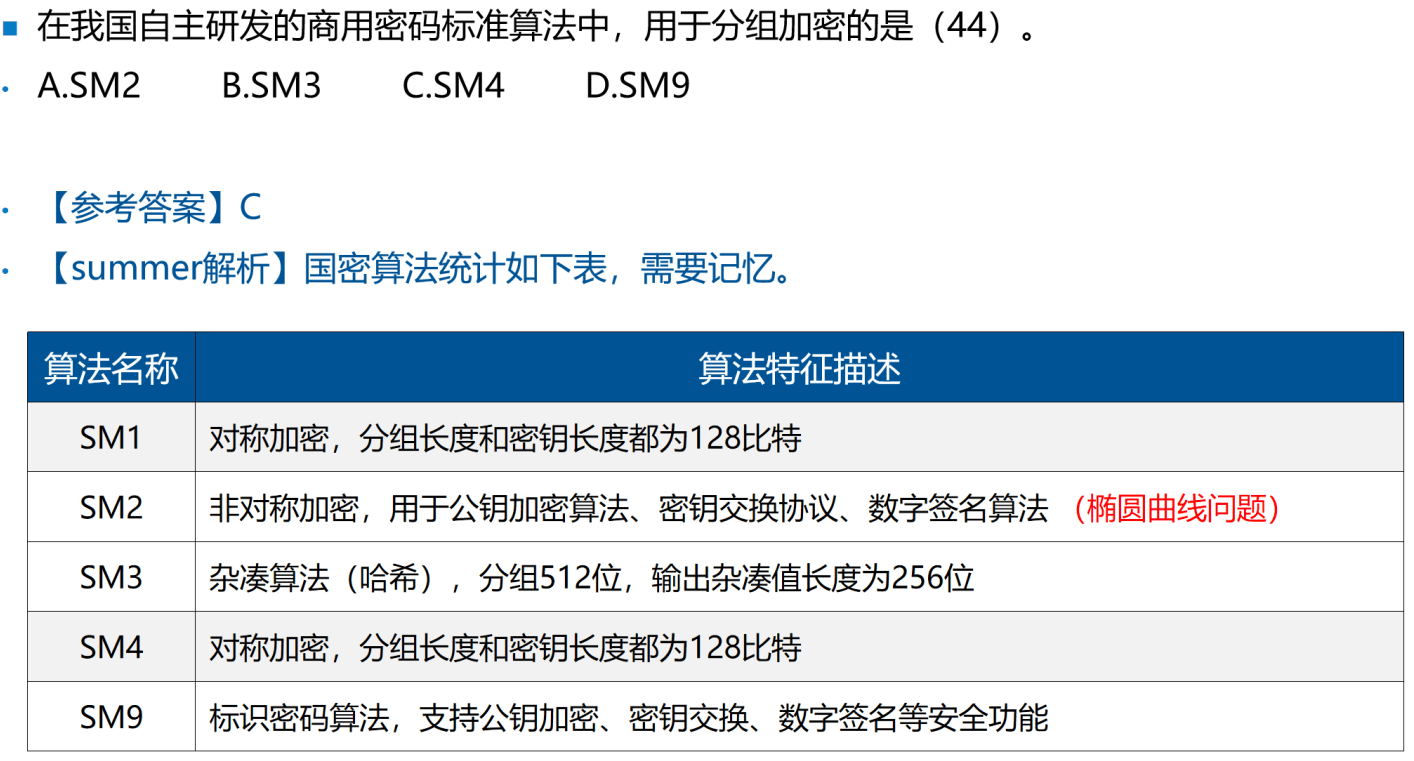
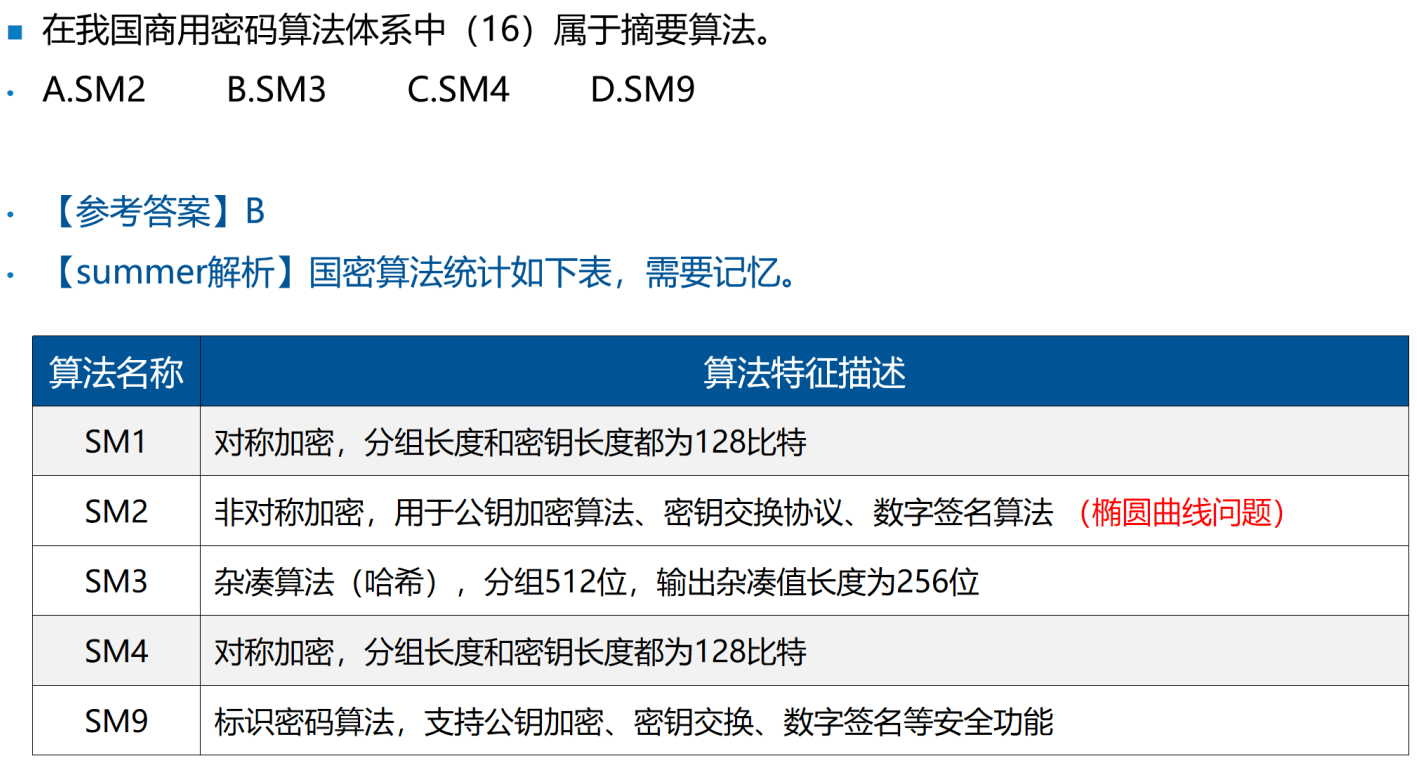
| 算法名称 | 算法特征描述 |
|---|---|
| SM1 | 对称加密,分组长度和密钥长度都为128比特 |
| SM2 | 非对称加密,用于公钥加密算法、密钥交换协议、数字签名算法(椭圆曲线问题) |
| SM3 | 杂凑算法(哈希),分组512位,输出杂凑值长度为256位 |
| SM4 | 对称加密,分组长度和密钥长度都为128比特 |
| SM9 | 标识密码算法,支持公钥加密、密钥交换、数字签名等安全功能 |
- 1、4对称;2、9非对称;3哈希
- 记忆各自秘钥长度
国密算法
SM2是我国自主研发的一种非对称密码算法,密钥长度为256位,包括SM2-1椭圆曲线数字签名算法、SM2-2椭圆曲线密钥交换协议和SM2-3椭圆曲线公钥加密算法,分别用于实现数字签名、密钥协商和数据加密等功能。与RSA算法相比,SM2算法的密码复杂度高、处理速度快、机器性能消耗更小,其性能更优更安全。
SM4算法是我国自主研发的分组对称密码算法,主要用于数据加密,分组长度与密钥长度均为128bit。加密算法与密钥扩展算法均采用32轮非线性迭代结构,以字(32位)为单位进行加密运算,每次选代运算均为一轮变换函数F。
例题
例题1
例题2
例题3
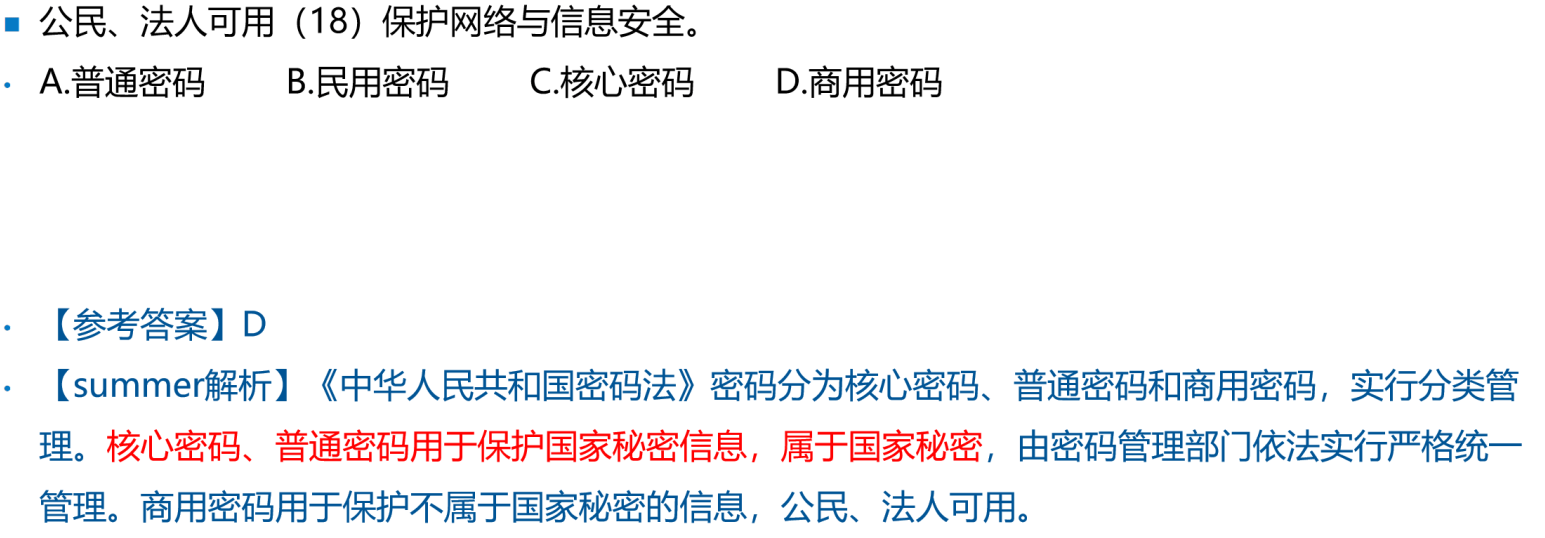
解析:《中华人民共和国密码法》密码分为核心密码、普通密码和商用密码,实行分类管
理。核心密码、普通密码用于保护国家秘密信息,属于国家秘密,由密码管理部门依法实行严格统一
管理。商用密码用于保护不属于国家秘密的信息,公民、法人可用。
例题4
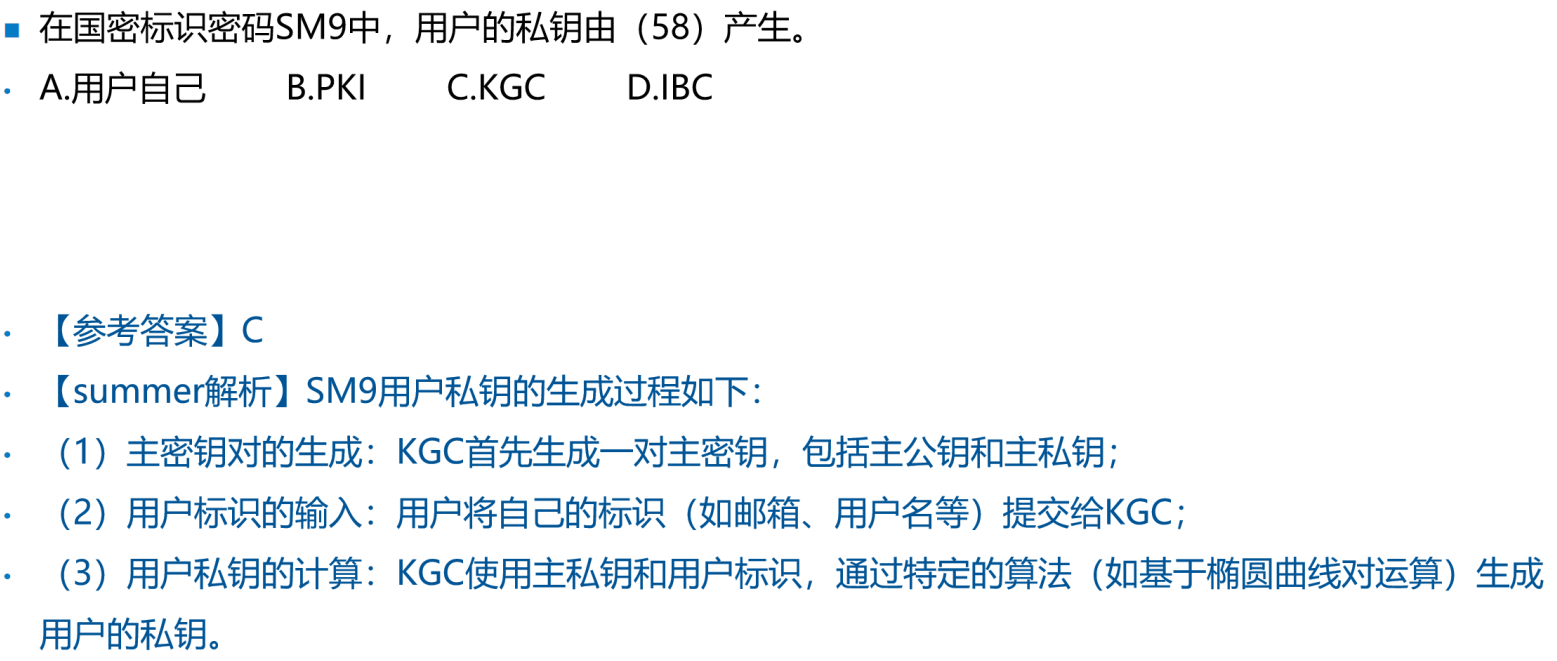
解析:SM9用户私钥的生成过程如下:
- 主密钥对的生成:KGC首先生成一对主密钥,包括主公钥和主私钥;
- 用户标识的输入:用户将自己的标识(如邮箱、用户名等)提交给KGC;
- 用户私钥的计算:KGC使用主私钥和用户标识,通过特定的算法(如基于椭圆曲线对运算)生成用户的私钥。