Windows Server 2008R2本地用户和组
本地用户和组
| 项目 | 说明 |
|---|---|
| 用户 | 包含用户名、密码、权限以及说明 |
| 用户组 | 具有相同性质的用户归结在一起,统一授权,组成用户组 |
| 创建用户和组 | 我的电脑-右键-管理-配置-本地用户和组 |
本地用户和域用户信息存储位置
| 信息 | 存储位置 |
|---|---|
| 本地用户信息存储位置 | SAM也称SAM数据库 SAM(SecurityAccountsManager,安全帐户管理器),存储本地用户信息 存储位置C:\windows\system32\config |
| 域间用户数据存储位置 | 域控制器的活动目录 |
常见本地用户组
| 组名(都是带s的) | 权限描述 |
|---|---|
| Administrators | 具有完全控制权限,并且可以向其他用户分配用户权利和访问控制权限 |
| Backup Operators | 加入该组的成员可以备份和还原服务器上的所有文件 |
| Users | 普通用户,可以执行一些常见任务,例如运行文件,使用打印机等 用户不能共享目录或创建本地打印机 |
| Power Uers | 具有创建用户账户和组账户的权利,但不能管理Administraors组成员 可以创建和管理共享资源 |
| Rmote Desktop Users | 此组中的成员被授予远程登录的权限 |
| Network Connfiguration Operators | 可以更改TCP/IP设置并更新和发布TCP/IP地址 |
| Print Operators | 可以管理打印机 |
| Everyone | 是一个隐藏的用户组,权限极低。 Everyone用户组是一个特殊的用户组,它包含了所有的用户,无论他们是否登录到系统。这个组通常用于定义对资源的最低权限要求,以确保所有用户都能执行某些基本操作。 “Everyone”组的权限通常比”Guest”组的权限更高,因为Everyone组代表了所有用户,而Guest组则代表了没有特定登录凭据的用户 |
| Guests | Guest用户组代表没有登录凭据的匿名用户。当用户没有提供用户名和密码,或者使用空密码登录时,他们将以Guest用户的身份访问系统 拥有一个登陆时创建的临时配置文件,在注销时该配置文件将被删除 |
用户权限顺序
权限顺序由高到低:administrator > power users > users > everyone > guest
WinServer的3D + 1S(本章重点)
Windows Server 2008R2 AD活动目录(常考)
工作组模式和域模式
| 模式 | 说明 |
|---|---|
| 工作组模式 | 每台计算机都拥有自己的本地安全账户管理数据库SAM(Security Account Manager),每台计算机保存其上所有用户的数据如账号密码信息。 用户需要使用某台计算机就登录该台计算机使用,即用户直接访问目标服务器开展认证等工作 |
| 域模式 | 用户信息存储在域控制器,用户可以在域中漫游,访问域中任意一台服务器上的资源 即域控制服务器上存放所有用户名和密码,用户登录认证找域控制器即可 |
活动目录AD
定义:
对域中的账户和资源对象进行存放并集中管理——笔者注:活动目录是一个文件系统,不是目录
活动目录是一个动态的分布式文件系统(分布式,一个域当中不止1台域控制器),包含了存储网络信息的目录结构和相关目录服务(高度依赖DNS服务)
活动目录相关的几个重要术语
| 域控制器(Domain Controller,DC) | 域中安装了活动目录的计算机 |
| dcpromo命令 | 即DC Promote,(promote提升、晋升) 用来把为一台服务器安装活动目录,即将这台服务器提升为域控制器 |
| 用户信息分散存储 | 活动目录AD存储的用户信息,分散在多个域控制器DC,操作系统对信息进行备份和选择性复制,维护信息一致性,提供容错能力 |
| DNS组件 | 活动目录中,对象的名字采用DNS域名结构,所以安装AD必须先安装DNS组件,活动目录高度依赖于DNS |
活动目录的安装配置
安装活动目录有2个硬性条件
| 条件 | 说明 |
|---|---|
| 条件1 | 必须安装在NTFS分区 |
| 条件2 | 必须安装DNS服务 (安装DNS服务又有一个限制,就是该服务器必须配置静态IP才可以安装DNS服务) |
活动目录安装方法
| 方法 | 说明 |
|---|---|
| 命令安装 | 开始→运行→dcpromo.exe命令,启动安装向导 |
| 图形化安装 | 管理服务器→添加服务器角色 |
活动目录的域的逻辑结构
| 术语 | 含义 | 比喻 |
|---|---|---|
| 活动目录(Active Directory) | 对域中的账户和资源对象进行存放并集中管理,是一个动态的分布式文件系统 | 想象一个大型的国家图书馆系统,活动目录就像是这个系统的中央数据库,它存储了所有图书馆(分馆和总馆)的图书信息、读者资料、员工信息和借阅规则。这个数据库不仅管理着图书馆的资源,还负责处理读者的身份验证和权限分配。 |
| 域(Domain) | 在这个图书馆系统中,每个分馆可以看作是一个域。每个分馆都有自己的管理规则和读者群体,它们在中央数据库中有着自己的记录和权限设置。读者在分馆借书时,需要遵守该分馆的规则。 | |
| 组织单元(Organizational Unit, OU) | 在域的内部来划分组织单元,组织单元是一组管理对象的容器,只能管理一个域中某些对象 | 在每个分馆(域)内部,可能会有不同的部门,比如“小说部”、“非小说部”和“多媒体部”。这些部门就像OU,它们是图书馆内部的逻辑分组,用于更细致地管理资源和用户。OU允许图书馆管理员为不同的部门设置特定的策略和权限。 |
| 域树**(Domain Tree)** | 域的集合,多个域统一管理 | 如果图书馆系统中的分馆按照某种层级结构组织起来,比如按照地理位置或者管理方便性,这就形成了一个域树。域树中的分馆(域)通过信任关系相互连接,允许读者在不同分馆间无缝地借阅图书。 |
| 域林(Forest) | 两棵或多棵域树的集合 | 当图书馆系统扩展到多个城市或地区,形成了一个包含多个域树的更大网络时,这就构成了一个域林。域林中的每个域树可以有不同的管理规则,但它们之间通过信任关系实现了资源共享和身份验证。 |
活动目录的用户组
活动目录中也有组的概念,分为以下三个组,组的名字和能够访问的目的地相关
| 组名 | 来自 | 访问 | 比喻 |
|---|---|---|---|
| 域本地组(DL)(Domian Local) | 任何域 | 本地域 | 像是分馆内的一个特别任务小组,团队成员可能来自不同的分馆或外部机构,但他们的工作和影响力仅限于他们所在的分馆。 |
| 全局组(G)(Global) | 本地域 | 任何域 | 像是图书馆系统中的一个专业团队,团队成员来自不同的分馆,但他们可以跨分馆合作项目。 |
| 通用组(U) | 任何域 | 任何域 | 像是图书馆系统中的一个跨部门委员会,成员来自整个系统的不同分馆,他们负责制定影响整个图书馆系统的政策和项目。 |
组策略
记住以下含义:
| 缩写 | 全称 | 含义 | 描述 |
|---|---|---|---|
| A | Account | 用户账号 | 代表活动目录中的一个用户账户,拥有登录凭据、权限和属性,可以是域用户或本地用户。 |
| G | Global Group | 全局组 | 在整个域林范围内有效的用户组,主要用于简化权限分配。组内的用户可以从任何域访问组的权限,适合于需要跨域进行权限分配的情况。 |
| U | Universal Group | 通用组 | 通用组的作用范围既可以在域林内全局适用,也可以在单个域内局部适用,特别适用于大型网络环境中的权限分配和管理。 |
| DL | Domain Local Group | 域本地组 | 只在创建它的那个域内有效的组,可以包含来自任何域的用户和全局组,但只能应用于本地域的资源权限控制。 |
| P | Resource Permission | 资源权限 | 在活动目录中,资源权限是指对网络资源(如文件、打印机、共享文件夹等)的具体访问权限,可以分配给用户、组或计算机。 |
A-G-DL-P策略:
用户组1中的用户A访问用户组2中的资源
第一步A-G:把用户组1中的账号A放入一个全局组,全局组能够访问任何信任域
第二步DL:在用户组2中创建一个域本地组(来自任何域,访问本地域),并且把G纳入本地域DL中
第三步:对DL组中的用户进行授权P,使得DL组中所有用户都能访问本地域中的资源
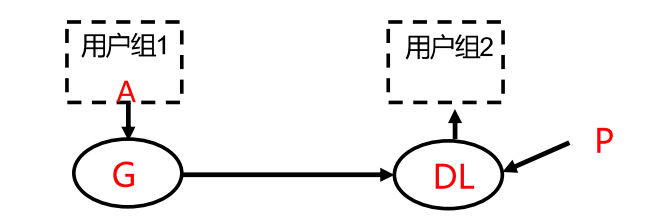
这样就实现了用户组1中的用户A访问用户组2中的资源
比如1000个用户组1中的账户访问用户组2的内容,就不能直接赋用户权限
A-G-G-DL-P策略
无
Windows Server 2008R2 IIS服务器
WinServer IIS之Web服务
WinServer IIS之FTP服务
Windows Server 2008R2 DNS服务器
Windows Server 2008R2 DHCP服务器
WinServer RDP服务
Linux网络配置
网络配置基础
网络相关配置文件大多数位于**/etc**目录下
这些文件可以在系统运行时修改,不用重启或停止任何守护程序,更改立刻生效
几个重要的网络配置文件
/etc/sysconfig/network-script/ifcfg-enoxxxxx
/etc/sysconfig/network-script/ifcfg-enoxxxxx 网络接口配置文件
1 | TYPE=Ethernet #网络接口类型(即网卡接口类型) |
/etc/hostname 系统主机名文件
/etc/hostname:系统主机名文件
1 | jay@localhost:-$ cat /etc/hostname |
/etc/hosts
/etc/hosts:包含IP地址和主机名之间的映射,还包含主机别名
1 | 127.0.0.1 pc1 localhost #127.0.0.1是IP地址,pc1是主机名,localhost是别名 |
/etc/host.conf
/etc/host.conf:指定客户机域名解析顺序,下面为该文件内容
1 | order hosts, bind, nis # 表示系统首先检查/etc/hosts文件,如果没有找到匹配项,则查询DNS服务器(BIND),最后才尝试使用NIS(网络信息服务)进行解析 |
在Linux系统中,
/etc/host.conf文件是一个配置文件,用于指定主机名解析的顺序和策略。当系统试图解析一个主机名(比如,将一个网址或域名转换为IP地址),它会按照/etc/host.conf文件中定义的顺序和规则进行查询。该文件的内容通常很简单,主要包括以下几个关键字和选项:
order:
这个关键字定义了解析主机名时使用的查找顺序。例如:
表示系统首先检查
/etc/hosts文件,如果没有找到匹配项,则查询DNS服务器(BIND),最后才尝试使用NIS(网络信息服务)进行解析。multi:
这个选项控制/etc/hosts文件中是否允许一个主机名对应多个IP地址。multi on表示开启,即允许一个主机名映射到多个IP地址。nospoof:
(在某些Linux发行版中可能可用)这个选项用于防止欺骗性主机名解析,确保主机名解析不会绕过/etc/hosts文件中显式定义的IP地址。strict_order:
如果设置为strict_order on,系统将严格按照order指令中定义的顺序进行解析,只有在当前阶段找不到答案时才进入下一个解析阶段。resolve:
此选项在较早的Linux版本中出现,用于指示是否总是解析主机名。但在现代Linux发行版中,这个选项通常不再使用。
/etc/host.conf文件的配置对系统网络服务的性能和安全有着重要影响,特别是在网络环境发生变化或需要特定主机名解析策略时。随着Linux的发展,一些配置选项可能在新版本中不再适用或被其他服务或配置文件(如/etc/nsswitch.conf)所替代。在实际操作时,应当参照所用Linux发行版的文档以确保配置的准确性和有效性。
/etc/resolv.conf
/etc/resolv.conf:这是配置Linux系统DNS服务器的配置文件,用来指定客户机域名搜索顺序和DNS服务器的地址
1 | nameserver 114.114.114.114 #首选DNS服务器 |
/etc/resolv.conf文件在Linux系统中扮演着核心的角色,它用于配置本地主机上的域名解析设置。当应用程序尝试通过域名访问互联网上的服务时,系统会通过解析器(resolver)使用此文件中的配置信息来确定如何联系DNS(域名系统)服务器以获取相应的IP地址。/etc/resolv.conf 文件通常包含以下几种关键配置项:
nameserver:
指定DNS服务器的IP地址。系统会按照这些服务器的顺序进行查询,第一个不能响应时再尝试下一个。
2
nameserver <IP地址2>domain 或 search:
指定本地域名或搜索列表。当主机名没有完全限定域名(FQDN)时,系统会自动在这些域名后加上主机名进行查询。
2
search example.com sub.example.comoptions:
设置DNS解析器的行为选项,例如:
rotate:使解析器在多次请求之间轮流使用nameserver列表。timeout:设置DNS查询超时时间。ndots:定义点数阈值,低于此值的主机名将在search列表中搜索。sortlist:
(较少使用)定义了DNS查询结果的排序规则,根据特定的IP地址范围进行排序。例如,一个简单的
/etc/resolv.conf文件可能看起来像这样:
2
3
4
5
6
7
8
9
10
11
nameserver 8.8.8.8
nameserver 8.8.4.4
# Local domain and search list
domain mycompany.com
search mycompany.com subdomain.mycompany.com
# Optional resolver settings
options rotate
options timeout:3在现代Linux发行版中,
/etc/resolv.conf文件的内容可能由网络管理服务(如NetworkManager或systemd-resolved)动态管理,手动编辑此文件可能在重启服务或系统后被重写。在更改DNS配置时,建议使用对应的网络管理工具或配置接口。
网络接口配置
网络接口名称(如:ifcfg-eno162122)就是系统内核为物理网卡取的名称,用户可以通过网卡接口名称识别网卡,但网卡接口名称是不可靠的,接口名称只是显示给用户看的,对于内核来说,内核是通过为该网卡接口分配的UUID属性来识别网卡的。内核和网卡交互时,内核需要根据网卡接口的配置信息做出决策。
ifconfig
ifconfig 命令:用来配置网络接口信息
| 动作 | 命令 | 示例 | 描述 |
|---|---|---|---|
| 查看网络接口状态 | ifconfig |
ifconfig |
显示所有网络接口的状态,包括IP地址、子网掩码、广播地址以及接口是否启用等信息 |
| 启用/禁用网络接口 | ifconfig interface up|down |
sudo ifconfig eth0 up|down |
启用/禁用指定网络接口(例如eth0) |
| 设置IP地址 | ifconfig interface inet_address netmask subnet_mask |
sudo ifconfig eth0 192.168.1.100 netmask 255.255.255.0 |
设置指定网络接口(例如eth0)的IP地址和子网掩码 |
| 配置临时静态IP地址 | N/A | N/A | 使用ifconfig命令设置的IP地址仅在当前会话有效,重启后会恢复至系统默认或配置文件设定的值。若要永久保存配置,请修改网络接口配置文件,如Debian系系统的/etc/network/interfaces,或Red Hat系系统的/etc/sysconfig/network-scripts/ifcfg-eth0;也可使用现代网络管理工具如NetworkManager或systemd-networkd。 |
为某网卡接口配置IP地址:ifconfig interface-name ip-address netmask up|down,示例如下
1 | [root@localhost~]#ifconfig eno11230132 10.1.1.1 netmask 255.255.255.0 up |
route
route命令:配置路由
| 选项 | 说明 |
|---|---|
| 不带参数 | 查看本机的路由表 |
| 添加和删除路由[add|del] | - [add|del]:添加或删除一条路由 - [-net/-host]:-net表示一条子网路由,-host表示主机路由 - target:配置的目的网段或目的主机 - [netmask Nm]:子网掩码 - [gw GW]:网关或出接口的地址 - [if]: |
route添加路由示例
1 | route add -net target 3.3.3.0/24 gw 2.2.2.254 #这是一条子网路由,表示在3.3.3.0网段的走2.2.254这个网关出去 |
netstat
netstat命令:查询网络状态
| 选项 | 功能描述 |
|---|---|
-a |
显示所有活动连接的信息,包括处于监听状态的连接 |
-i |
显示所有已配置网络接口(设备)的统计信息,如发送和接收的数据包数量、错误计数等 |
-c |
持续不断地每秒更新一次网络状态信息,直到用户手动停止 |
-r |
显示内核中的路由表,包括目的网络、网关、接口等相关路由信息 |
-n |
在显示结果中使用数字形式(IP地址)代替主机名和网络名,加快显示速度并减少因名称解析延迟带来的问题 |
-nr |
常用netstat -nr显示路由表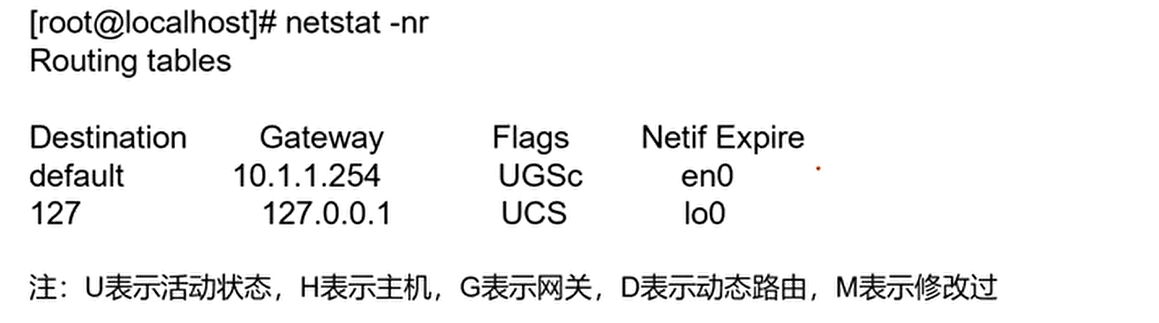 |
Linux文件管理
文件挂载
Linux文件挂载:将一个文件系统的顶层目录挂到另一个文件系统的子目录上,使他们成为一个整体(偶尔考)。例如将一个光盘、U盘等外设挂载到Linux的一个目录
挂载点必须是一个目录,而不能是一个文件,可使用
mount命令在挂载过程中,挂载点通常应该是空的,或者至少不应该包含系统正在使用的重要文件,因为一旦挂载了新的文件系统,该挂载点下原有的文件将会被临时隐藏,直到新挂载的文件系统被卸载。如果挂载点非空,挂载操作可能会失败,以防止数据丢失。
文件类型与访问权限
5种文件类型
| 标识 | 全写 | 文件类型 |
|---|---|---|
| - | Regular File | 普通文件 |
| d | Directory Files | 目录文件 |
| l | Symbolic Links | 链接文件(软链接/快捷方式) |
| b | Block Special Files | 块设备文件 |
| p | Named Pipes | 管道文件 |
在Linux系统中,文件类型为
b表示的是块设备文件(Block Special File)。这类文件并不是传统意义上的数据文件,而是代表一种特殊类型的硬件设备,通常指的是可以直接访问硬盘或者其他存储设备的块设备接口,比如硬盘分区、RAID阵列、闪存盘(U盘)、虚拟磁盘等。这类设备是以固定大小的数据块为单位进行输入输出操作的。当系统需要直接对硬件设备进行低级别的数据读写时,就会通过访问相应的块设备文件来实现。文件类型为
p表示的是命名管道(Named Pipe)文件。命名管道是一种特殊的文件类型,用于进程间通信(IPC),它提供了一种让两个无关的进程通过一个预先命名的通道进行通信的方式。一个进程可以打开命名管道用于写入数据,另一个进程可以打开同一管道用于读取数据,从而实现进程间的异步通信。
4类权限
| 标识 | 全写 | 权限类型 |
|---|---|---|
| r | Read | 读 |
| w | Write | 写 |
| x | Execute | 执行 |
| - | None | 无访问权限 |
10位文件属性
| 位置 | 表示 | 标识选项 |
|---|---|---|
| 第1位 | 文件类型 | -/d/l/b/p |
| 第2~4位 | 用户权限 | r/w/x/- |
| 第5~7位 | 用户组权限 | r/w/x/- |
| 第8~10位 | 其他用户权限 | r/w/x/- |
Linux文件和目录操作
文件读取
| 命令 | 含义 | 备注 |
|---|---|---|
| cat | 用来在屏幕上滚动显示文件的内容,cat命令也可以同时查看多个文件的内容,还可以用来合并文件 | cat [-选项] fileName [filename2] … [fileNameN] |
| more | 如果文本文件比较长,一屏显示不完,这时可以使用more命令将文件内容分屏显示 | |
| less | less命令的功能与more命令很相似,也是按页显示文件,不同的是less命令在显示文件时允许用户可以向前或向后翻阅文件。 | 按B键向前翻页显示; 按P键向后翻页显示; 输入百分比显示指定位置; 按Q键退出显示 |
文件操作
| 命令 | 含义 | 备注 |
|---|---|---|
| cp | 复制文件,相当于复制粘贴 | - a:整个目录复制。它保留链接、文件属性,并递归地复制子目录- -f:删除已经存在于目标目录中的同名文件且不提示,即强制覆盖掉目标目录中的重名文件 |
| mv | 移动文件 | |
| rm | 删除文件 | - -f:force 强制删除,忽略不存在的文件,从不给出提示。- -r:指示rm将参数中列出的全部目录和子目录均递归地删除。- 删库跑路:rm -rf /* |
| chmod | 配置文件访问权限 | 示例:chmod g+rw test.txt # 为同一个用户组的用户添加对test.txt的读写权限 |
| locate | 查找某个文件 | 例如:locate filename |
目录操作
| 命令 | 含义 |
|---|---|
| mkdir和rmdir | 创建/删除目录命令mkdir rmdir |
| cd | 切换目录 |
| pwd | 删除文件 |
| ls | 列出目录命令 |
| ln | ln 命令的功能是在文件之间创建链接,相当于快捷方式。 |
用户和组管理操作
/etc/passwd和/etc/shadow简介
| 配置文件 | 说明 | 访问权限 |
|---|---|---|
| /etc/passwd | 包含了系统中所有用户的账号信息 | 所有用户可读 |
| /etc/shadow | 包含了系统中的所有用户及其口令等相关信息 | 只有超级用户root能读 |
/etc/passwd的7个域
| 字段 | 描述 |
|---|---|
| 用户名(Username) | 用户登录系统时使用的唯一标识,用于认证和识别用户。 |
| 密码占位符(Password Placeholder) | 在现代Linux系统中,该字段通常是一个’x’,表示密码不在/etc/passwd中,而是在/etc/shadow文件中加密存储以增强安全性。 |
| 用户标识号(User ID, UID) | 一个整数值,用于系统内部标识用户。0代表超级用户(root),1-499一般用于伪用户或系统账户,500及以上用于普通用户账户,每个UID在整个系统中必须是独一无二的。 |
| 组标识号(Group ID, GID) | 表示用户所属的默认主组的唯一整数ID,第一个gid通常与同名的用户组相匹配。 |
| 用户信息(User Information or Comment) | 注释字段,用于记录用户的全名或其他描述性信息,非必要系统信息,但有助于管理员了解用户详情。 |
| 主目录(Home Directory) | 用户登录系统后进入的工作目录,每个用户拥有专属的主目录。 |
| 登录Shell(Login Shell) | 用户登录后默认启动的命令解释器或shell程序,例如 /bin/bash 或 /bin/sh,决定了用户登录后的交互环境。 |
/etc/shadow的9个域
| 字段 | 描述 |
|---|---|
| 用户名(Username) | 与/etc/passwd文件中的用户名相同,用于关联用户的密码信息。 |
| 加密密码(Encrypted Password) | 存储加密后的密码字符串,采用SHA-512、bcrypt、scrypt、MD5等加密算法,确保密码安全。 |
| 最后一次修改时间(Last Changed) | 记录密码最近一次更改的时间戳,以自1970年1月1日(epoch时间)以来的天数表示。 |
| 最小天数(Minimum Days) | 密码更改后,多少天内不能被用户修改 |
| 最大天数(Maximum Days) | 密码有效期限制,密码修改多少天后必须被修改 |
| 警告期(Warning Period) | 密码临近过期前,提前多少天向用户发出密码即将过期的提示。 |
| 不活动期(Inactive Period) | 若账户在指定天数内未登录,系统将禁用该账户。 |
| 账户过期时间(Expiration Date) | 账户的有效截止日期,超过这个日期,即使密码正确,账户也将无法登录。 |
| 保留字段(Reserved Field) | 预留的额外字段,为未来功能扩展提供可能性。 |
Samba服务
向Linux主机提供windows风格的文件和打印机共享服务(18下32 )
目的:现网windows居多,为了让Linux兼容与现网用户共享数据和服务
下面给出一个sam. conf的具体例子并进行简要说明
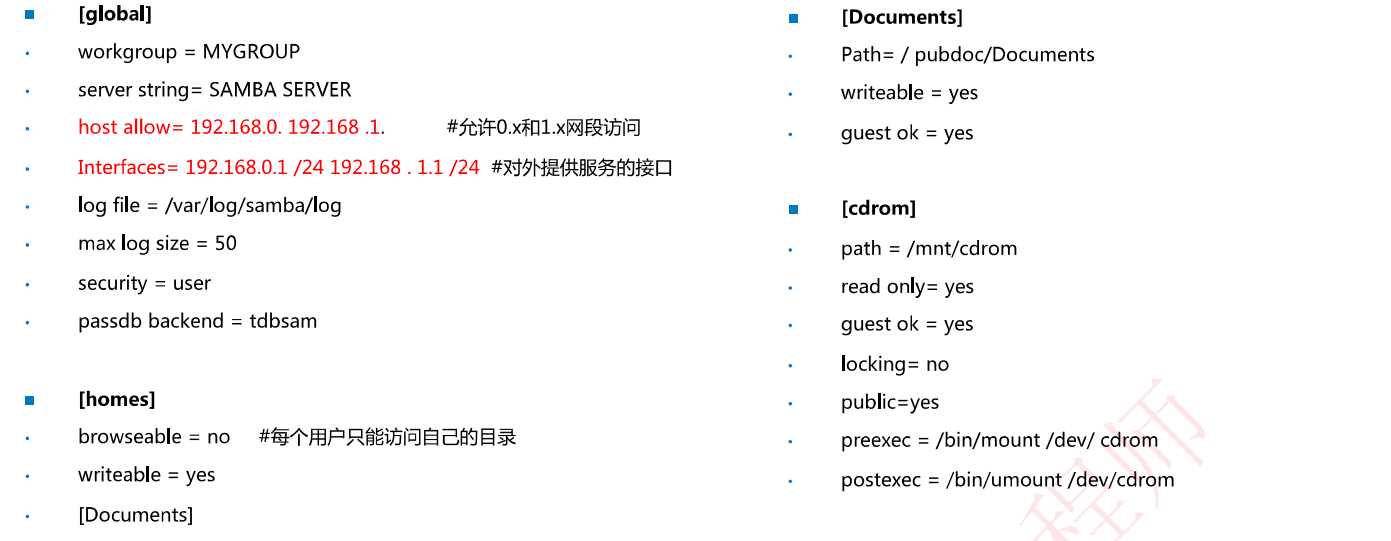
该Samba服务器配置允许192.168.0.0和192.168.1.0网段的用户进行访问,Samba服务器的安全等级设置为user级。登录用户可以访问自己的私人目录,其他人无权访问。同时Samba服务器提供了访问documents目录以及光盘和打印机的服务。在访问光驱前,Samba服务器会将光驱加载到/mnt/cdrom 中,并且退出服务时,系统会卸载光驱。