8-11 IDS与IPS 入侵检测系统 入侵防御系统
第一常用的安全设备:防火墙——门口保安
第二常用的安全设备:IDS IPS——巡逻人员
IDS入侵检测系统
入侵检测IDS简介
入侵检测IDS是防火墙之后的第二道安全屏障
美国国防部提出IDS的标准架构——公共入侵检测系统架构CIDF
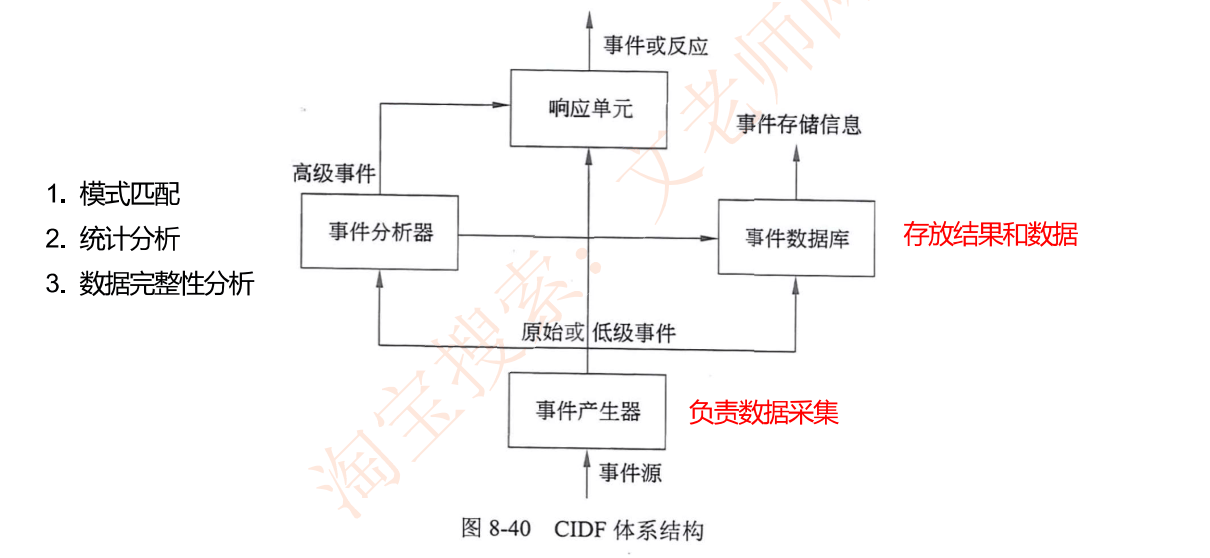
事件产生器:主要负责事件采集,对于原始、低级事件可以做出响应
事件分析器:有些事件不能马上判断,需要事件分析器进行分析,有三种技术:
模式匹配:跟以往的事件库进行对比
统计分析:跟日常情况对比,判断是否反常,如CPU利用率激增
数据完整性分析:系统文件、对象是否被修改,一般用于事后审计
响应单元:事件分析完成之后就进行响应
事件数据库:事件分析器的分析结果产生的数据、结果存放在事件数据库当中
入侵检测系统的数据源
数据来源
- 操作系统审计记录/操作系统日志
- 网络数据:
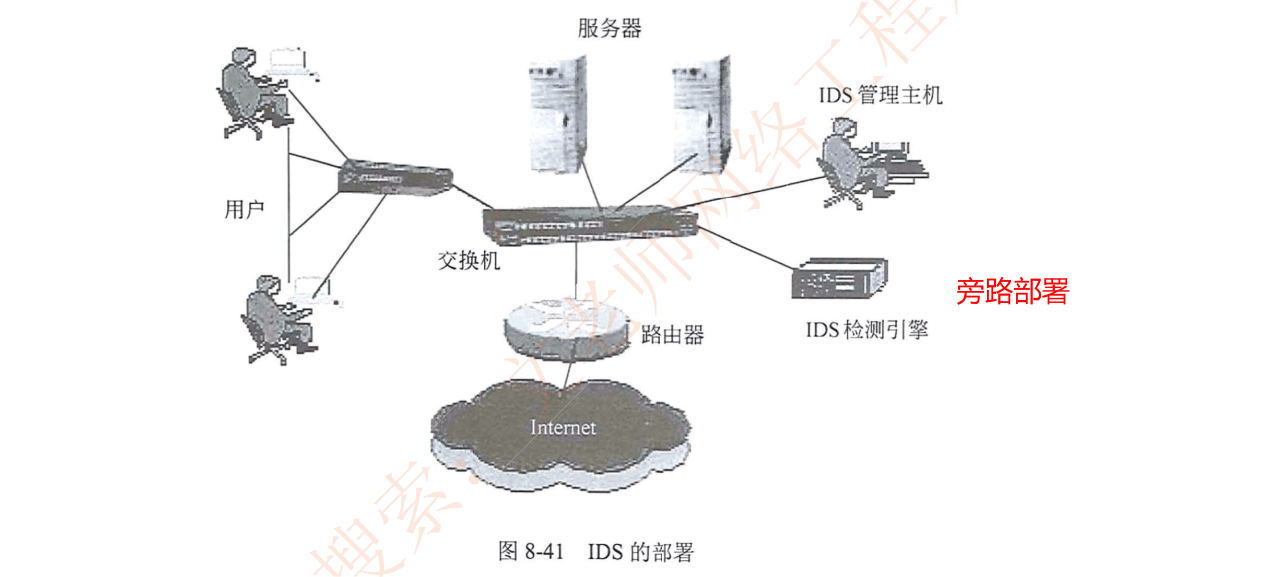
- 核心交换机镜像:对于核心交换机、汇聚交换机、接入交换机这种架构,可以将IDS旁挂在核心交换机上,通过镜像核心交换机的流量来进行分析检测
- 接入交换机镜像:如果几个服务器接在一个服务器接入交换机上,也可以将IDS旁挂在该接入交换机,通过镜像该交换机的流量来进行分析检测
一般的,入侵检测系统都是通过旁路部署的
入侵检测系统的分类
按信息来源分:
- HIDS:主机入侵检测系统,数据来源来自于PC、服务器
- NIDS:网络入侵检测系统,数据来源来自交换机、路由器等网络设备,主要是交换机
- DIDS:分布式入侵检测系统,一个网络中部署多台IDS,小弟IDS把数据发给大哥IDS
按响应方式分:实时检测和非实时检测
按数据分析技术和处理方式分:(重点)
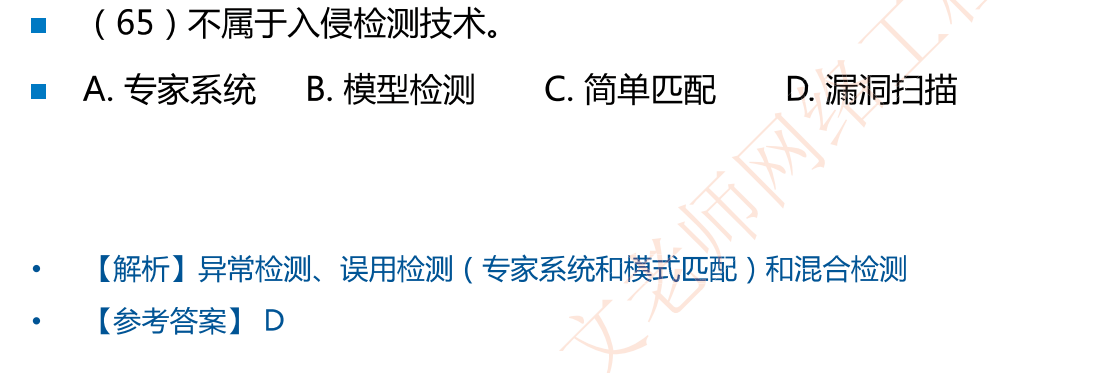
- 异常检测:建立并不断更新和维护系统正常行为的轮廓,定义报警阈值,超过阈值则报警
能够检测从未出现的攻击,但误报率高 - 误用检测:对已知的入侵行为特征进行提取,形成入侵模式库,匹配则进行报警
已知入侵检测准确率高,对于未知入侵检测准确率低,高度依赖特征库,这是目前主流方案。误用检测又分为两类:- 专家系统:依赖专家库进行匹配
- 模式匹配:匹配关键字
- 混合检测:以上2种的混合
- 异常检测:建立并不断更新和维护系统正常行为的轮廓,定义报警阈值,超过阈值则报警
IPS入侵防御系统
IPS简介——既能检测还能防御
定义:入侵防御系统是一种抢先的网络安全检测和防御系统,能检测出攻击并积极响应。
IPS不仅具有入侵检测系统检测攻击行为的能力,而且具有拦截攻击并阻断攻击的功能。
IPS不是IDS和防火墙功能的简单组合,IPS在攻击响应上采取的是主动的全面深层次的防御。
IPS和IDS对比
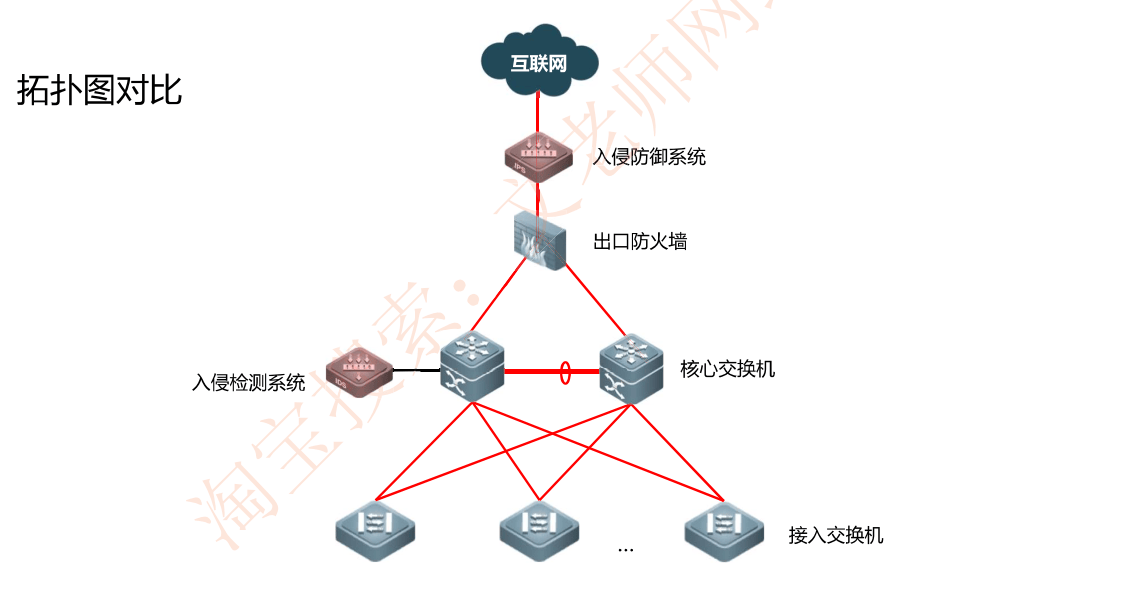
部署位置不同:IPS一般串行部署(如下图所示,直接接在网络里面),IDS一般旁路部署
入侵响应能力不同:IPS能检测入侵,并能主动防御,IDS只能检测记录日志,发出警报,即只能告警,不能阻断
拓扑图对比
例题
解析:
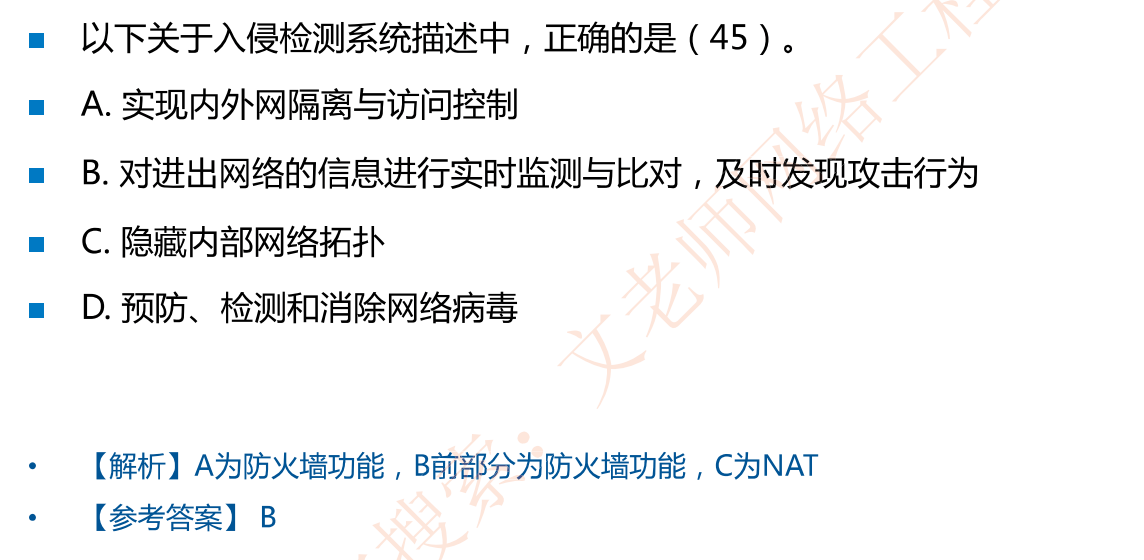
隐藏内部网络拓扑是NAT的功能;
IDS可以预防检测并发出报警,不能消除网络病毒,IPS才可以消除