03_搭建安全拓展
涉及知识
常见搭建平台(中间件)脚本启用
ASP,PHP,ASPX,JSP,PY,JAVAWEB等环境
WEB源码中敏感文件
后台路径,数据库配置文件,备份文件等
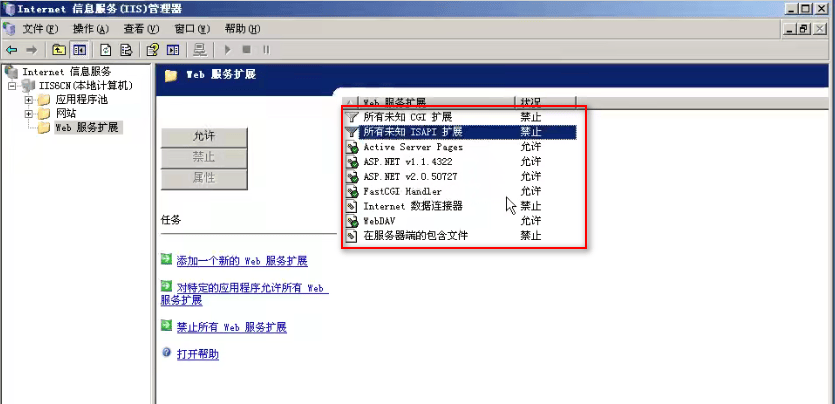
示例:以IIS为例查看搭建平台环境
域名、IP目录解析安全问题
IP或域名解析WEB源码目录对应下的存在的安全问题域名访问,IP访问(结合类似备份文件目录)
示例:域名访问和IP访问的区别
实验
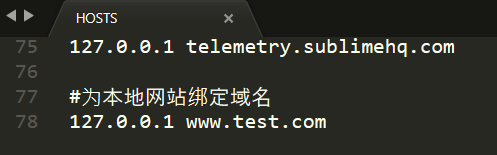
phpStudy启动本地环境,为某个网站目录绑定域名后修改HOST文件:127.0.0.1 test.com(此域名非我们注册,此步骤避免域名解析到外网主机)
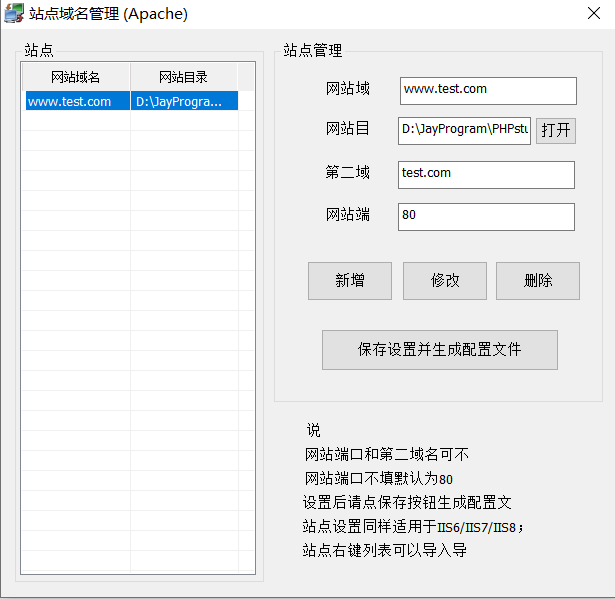
phpStudy——其它选项菜单——站点域名管理:为网站目录绑定域名www.test.com
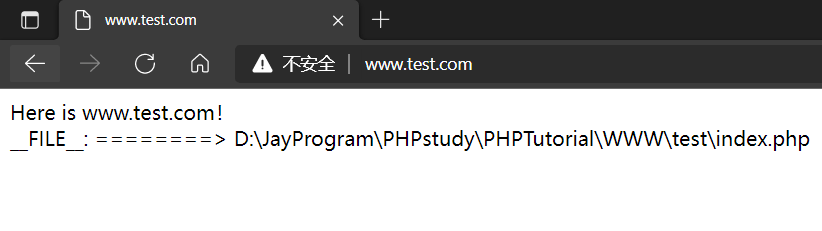
浏览器访问域名www.test.com
浏览器访问IP地址
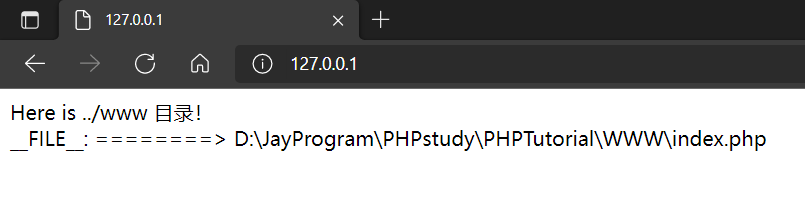
结论
设某网站搭建在主机的…/www/test目录中并绑定域名
- 若通过域名访问如www.test.com:80 ,则访问到的是…/www/blog目录中的文件;即域名访问,解析到的是网站目录
- 若通过IP访问如192.168.131.131:80,则访问到的是…/www目录中的文件即网站根目录的上一级目录;即IP地址访问,访问到的是网站根目录的上一级目录
因此使用扫描工具进行目录扫描时,采用对IP地址的访问能够收集到更多信息,比如某些网站管理员会将网站直接打包备份到…/www目录中。
常见文件后缀解析对应安全
脚本后缀对应解析(其他格式可相同-上传安全),访问某后缀的文件名时,某些后缀可以解析,某些后缀变成下载,存在下载或为解析问题
示例:文件后缀解析设置
指定后缀名对应某个文件,访问网站出现遇到不能解析的文件就是中间件可能默认或者添加某些设置导致解析时出现问题。
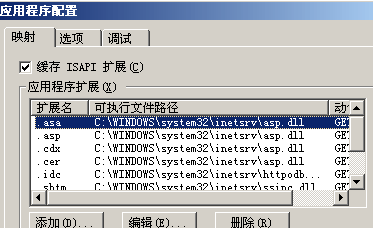
结论
图示即对于某个文件后缀,其对应的可执行文件的路径是xxx.dll,如.asp文件就会被asp.dll,执行。
**这个文件后缀解析设置导致了访问某后缀的文件名时,某些后缀可以解析,某些后缀变成下载,某些后缀报错。**或可进行文件上传漏洞思路。
常见安全测试中的安全防护
搭建平台相关
常见防护中的IP验证(限制访问IP),域名验证等
示例
网和企业内网会限制外部人员访问内部的网站,限制IP地址,规范访问者的权限

身份验证和访问控制,基于用户的限制
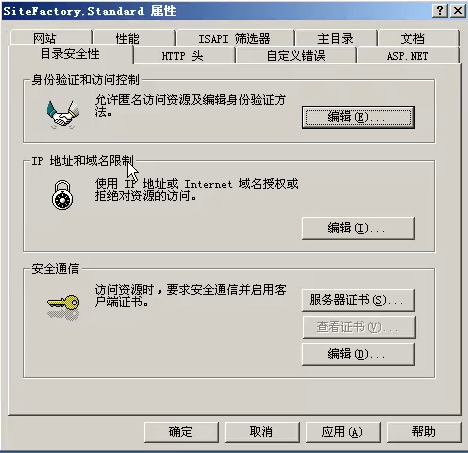
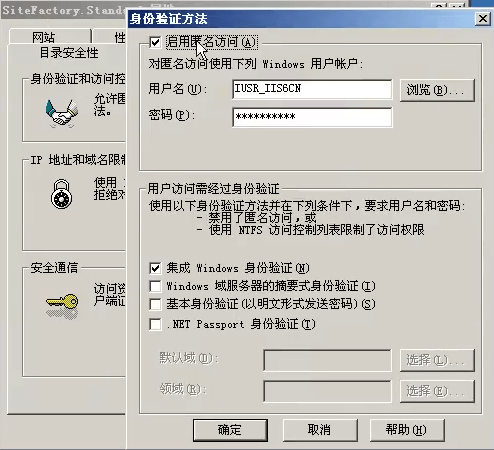
- 限制IP地址的访问,授权访问-只允许指定IP地址可以访问。
拒绝访问-指定IP地址拒绝访问-黑名单
授权访问-指定IP地址接收访问-白名单
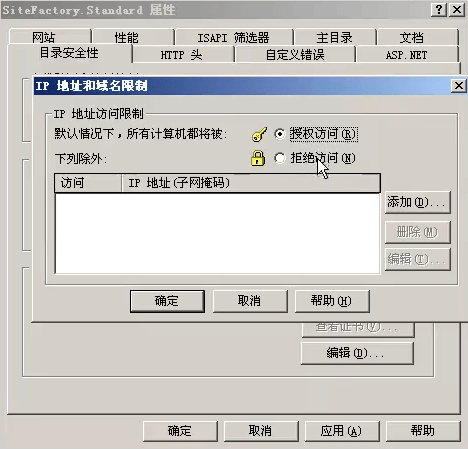
WEB后门与用户及文件权限
后门是否给予执行权限
后门是否给予操作目录或文件权限
后门是否给予其他用户权限
示例:以IIS为例设置访问用户对于文件及目录的权限
示例1:用户权限——来宾用户权限设置
以匿名访问在IIS中即为来宾用户,设置相关权限,禁止来宾用户的权限,导致连接的后门看不到任何东西,它属于防护技巧,同时也是测试里经常碰到的问题
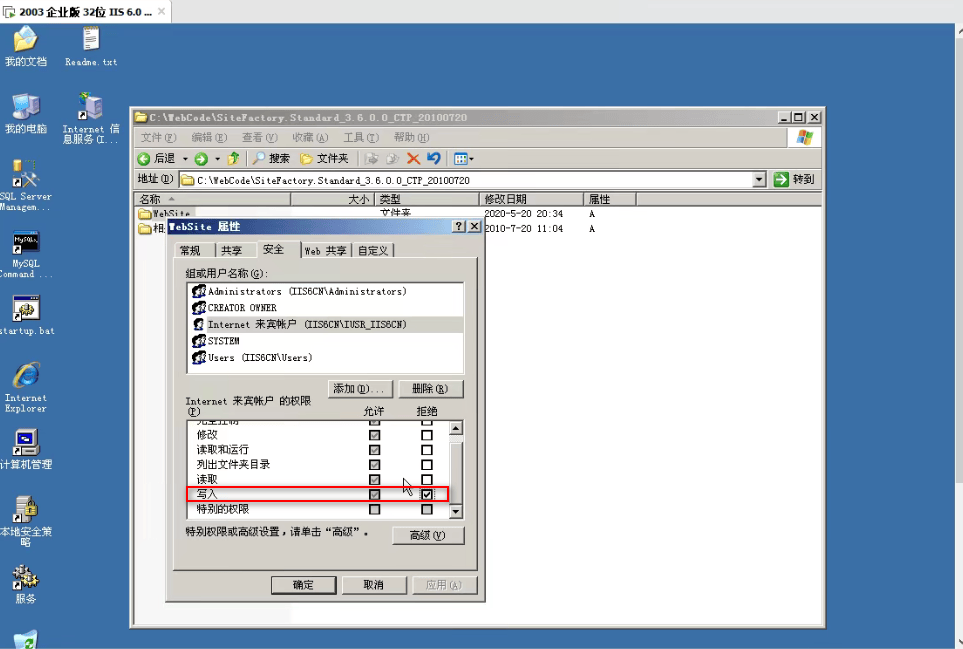
这样在菜刀连接,新建文件写入时就会报失败。今后碰到此类问题,这就是原因。
示例2:目录权限——访问目录权限设置
设置了执行权限,没有执行权限,文件不给执行,代码就无法正常执行,后门就无法正常使用
当前网站目录下有一个后门文件,以下属性——主目录属性——应用程序设置——执行权限——设置为无:
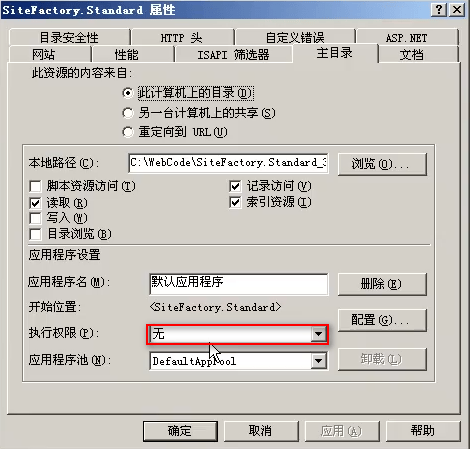
访问该后门文件就不能触发执行该后门文件
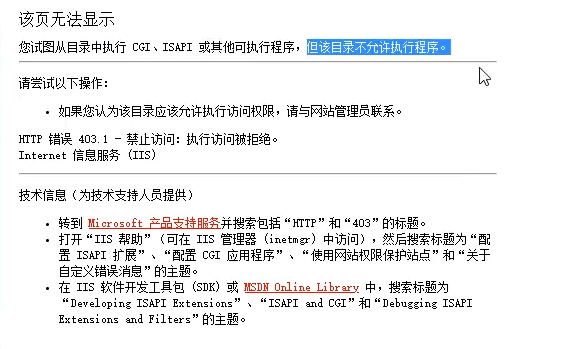
同样地,使用菜刀工具连接也会报错
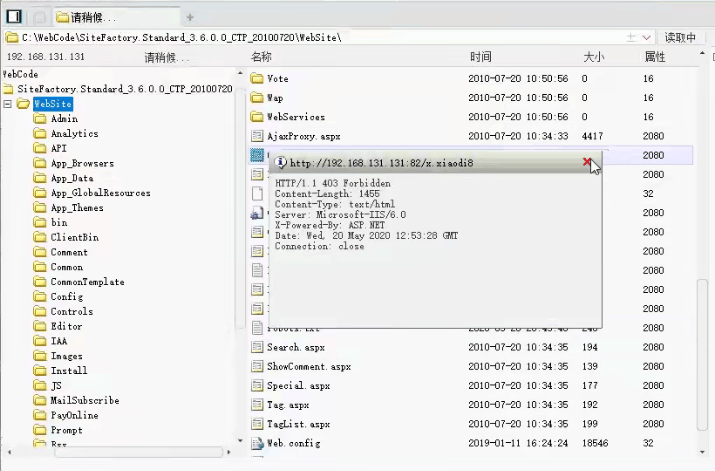
其原因就在于所访问的目录没有执行权限
绕过思路:将后门试着放在其他拥有执行权限的目录。比如,网站根目录或者其他有脚本存放的目录下面。
演示案例
基于中间件的简要识别
访问网站查看数据包,在数据包的返回结果中如HTTP头部信息中就能看到中间件的信息,随便抓一个HTTP数据包,其Response头部信息中就能够看到:
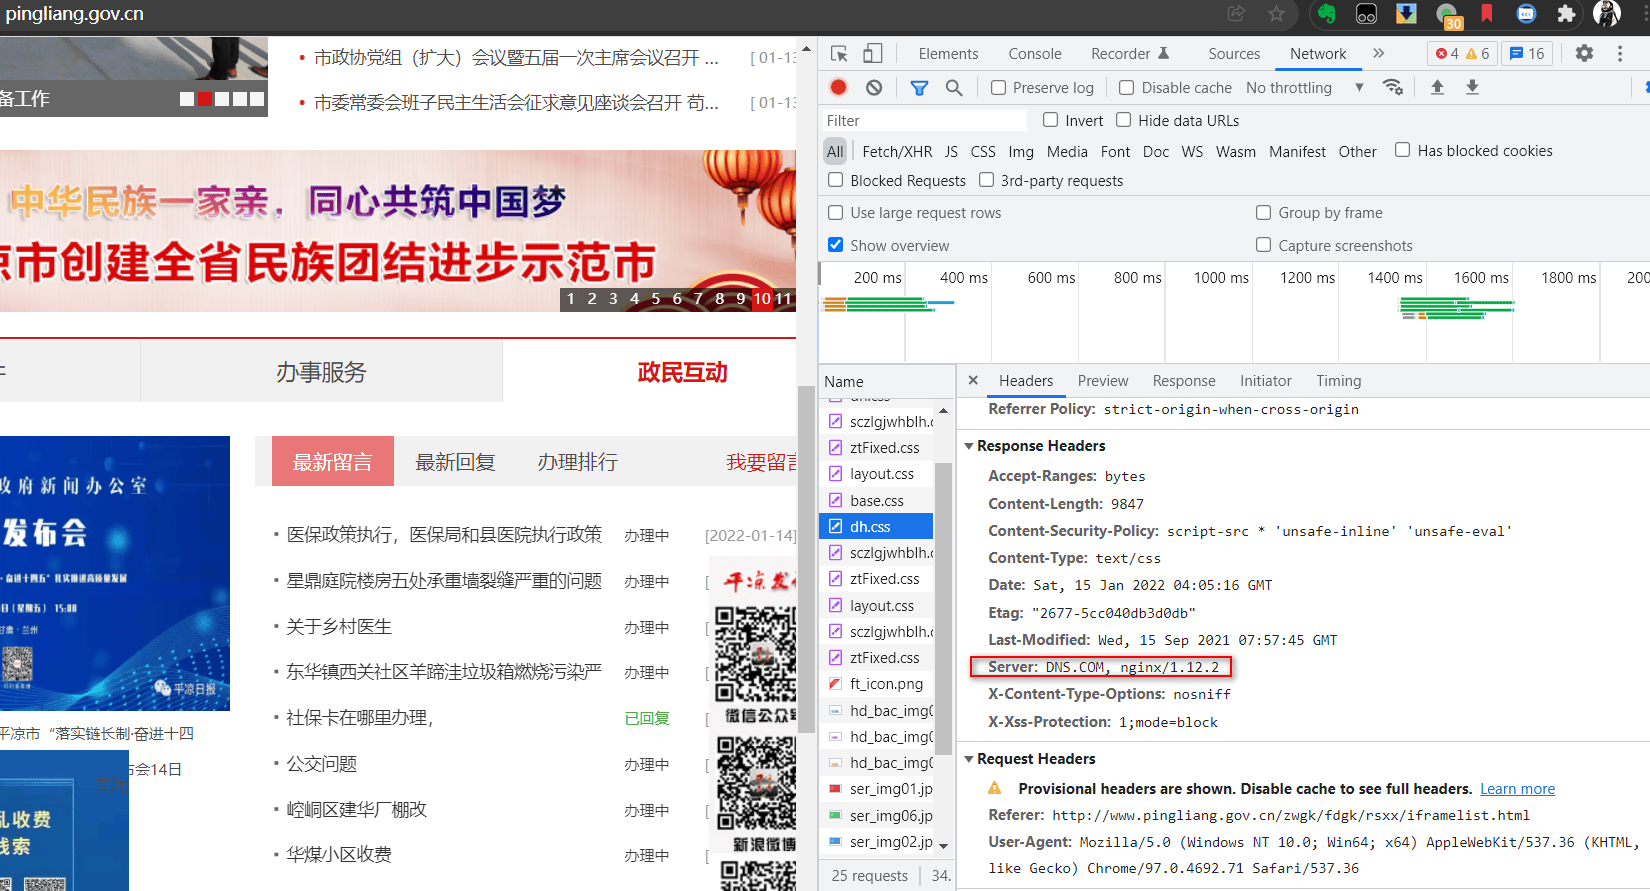
基于中间件的安全漏洞
识别网站中间件之后,就可以查阅相关资料来寻找可以利用的漏洞
基于中间件的靶场使用
基于单个漏洞点对点练习,https://www.vulhub.org/ 访问官网——漏洞环境可以看到很多的漏洞环境及漏洞复现。
涉及资源
Vulhub靶场(见群文件下载)