07 华为设备配置1 基础配置
基础配置(送分题):system-view、 sysname、interface vlanif、写个IP地址
高频配置考点(一定要会):VLAN、DHCP、ACL、策略路由、NAT、静态/默认/RIP/OSPF
偶尔出现比较偏门的考点(尽力而为):IPv6、4G、WLAN
做题技巧:联系上下文,回到题目中找答案
(一)华为设备基础配置
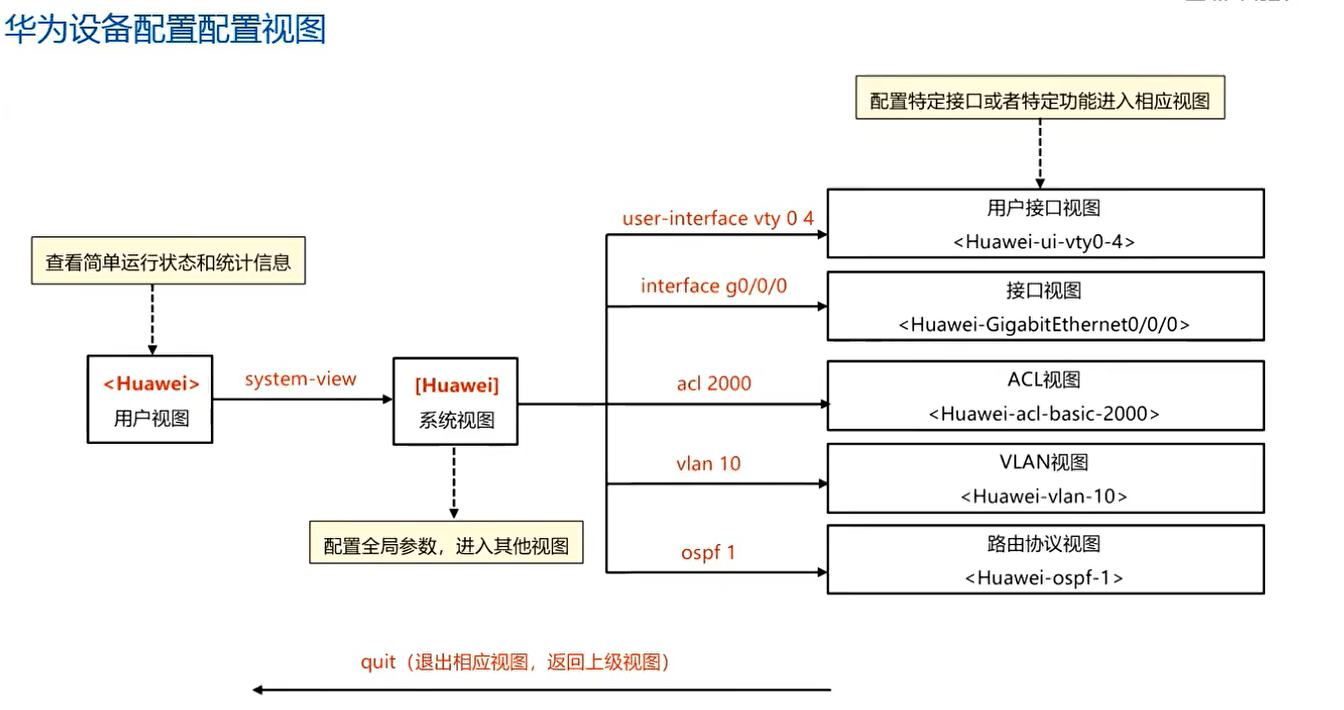
华为设备配置视图

1
2
3
4
5
| <Huawei> system-view //进入系统模式
[Huawei] telnet server enable //开启设备telnet功能,关键字enable
[Huawei]user-interface vty 0 4 //进入用户登录接口0-4,最多可配置5个
[Huawei-ui-vty0-4] protocol inbound telnet //用户登录接口配置通过telnet协议登录
[Huawei-ui-vty0-4] authentication-mode aaa //用户登录接口配置认证方式为aaa
|
aaa配置
1
2
3
4
5
| [Huawei] aaa //启用aaa
[Huawei-aaa] local-user admin123 password admin123 //配置用户名密码
[Huawei-aaa] local-user admin123 service-type telnet //用户用于telnet
[Huawei-aaa] local-user admin123 privilege level 15 //用户等级为15
[Huawei-aaa]quit //退出
|
实验建议使用AR2220
VLAN与VLANIF地址配置
VLAN基础配置
1
2
3
4
5
6
7
8
| <HUAWEI> system-view //进入系统模式
[HUAWEI]sysname Switch //交换机重命名
[Switch] vlan 100 //创建vlan100(批量创建命令:vlan batch 10 20 指的是批量创建VLAN10和VLAN20)
[Switch-vlan100] quit //退出vlan模式
[Switch] interface gigabitethernet 0/0/1 //进入接口
[Switch-GigabitEthernet0/0/1] port link-type access //把交换机接口模式设置为access(简单理解access口连接电脑,Trunk口连接另一台交换机)
[Switch-GigabitEthernet0/0/1] port default vlan 100 //把接口划入vlan100
[Switch-GigabitEthernet0/0/1] quit //退出
|
VLANIF配置三层VLAN接口
1
2
3
| [Switch]interface vlanif 100 //进入三层vlanif接口
[Switch-Vlanif100]ip address 172. 16.1.1 24 //配置IP地址
[Switch-Vlanif100]quit //退出
|
DHCP基础配置
1
2
3
4
5
6
7
8
9
10
| <SwitchA> system-view //进入系统模式
[SwitchA] dhcp enable //启用dhcp服务
[SwitchA] ip pool 1 //系统视图下创建IP地址池1
[SwitchA-ip-pool-1]network 10.1.1.0 mask 255.255.255.128 //配置地址池范围,宣告范围网段,用的是正常掩码,不是反掩码
[SwitchA-ip-pool-1] dns-list 10.1.1.1 //配置DNS
[SwitchA-ip-pool-1] gateway-list 10. 1. 1. 1 //配置PC电脑网关
[SwitchA-ip-pool-1] excluded-ip-address 10.1.1.2 //保留IP地址,即从地址池中排除不分配的地址
[SwitchA-ip-pool-1] excluded-ip-address 10.1.1.4 //保留IP地址,保留不用
[SwitchA-ip-pool-1] lease 10 //配置租期
[SwitchA-ip-pool-1] quit //退出
|
配置VLANIF10接口下的客户端从全局地址池ip pool 1中获取IP地址。
1
2
3
| [SwitchA]interface vlanif 10 //进入VLAN10接口
[SwitchA-Vlanif10] ip address 10.1.1.254 255.255.255.128 //配置VLAN网关
[SwitchA-Vlanifi0] dhcp select global/interface //全局或接口dhcp服务器
|
ACL访问控制列表配置
1
2
3
4
5
6
| [Huawei]time-range workday 8:30 to 18:00 working-day //基于时间访问控制:配置时间段,周一到周五早上8:30到下午18:00,working-day表示工作日
[Huawei]acl 2000 //启用编号为2000的ACL
[Huawei-acl-basic-2000]rule permit source 192.168.1.10 0 time-range workday //只允许192.168.1. 10这一个用户在工作日可以telnet交换机(192.168.1.10 0这里的0表示仅仅包含这一个地址,这是反掩码)
[Huawei-acl-basic-2000] rule deny //思科:这个地方rule deny可以不用写,acl在这种场景下最后隐含有一条deny any的语句;华为:要写,acl在此情景下默认隐含着permit any
[Huawei]user-interfacevty 0 4 //进入虚拟接口0-4
[Huawei-ui-vty0-4] acl 2000 inbound //应用ACL,只允许匹配acl数据流的的用户telent登陆交换机,没有被permit的全部被deny了
|
NAT地址转换配置
1
2
3
4
5
6
7
8
9
10
11
12
| [Router] nat address-group 1 2.2.2.100 2.2.2.200 //配置NAT地址池1,配置NAT的第1个地址池
[Router] nat address-group 2 2.2. 2.80 2.2.2.83 //配置NAT地址池2,配置NAT的第2个地址池
[Router]acl 2000 //配置ACL2000
[Router-ac1-basic-2000]rule 5 permit source 192.168.20.0 0.0.0.255//设置ACL2000编号为5的规则,允许上述源地址通过
[Router-acl-basic-2000] quit
[Router]acl 2001 //配置ACL2001
[Router-acl-basic-2001]rule 5 permit source 10.0.0.0 0.0.0.255 //设置ACL2001中编号为5的规则,允许上述地址通过
[Router-acl-basic-2001] quit
[Router]interface gigabitethernet 3/0/0 //进入接口
[Router-GigabitEthernet3/0/0] nat outbound 2000 address-group 1 no-pat //将设置ACL2000匹配的源地址,转换为地址池1的地址,并且不开启端口NAT
[Router-GigabitEthernet3/0/0]nat outbound 2001 address-group 2 //将设置ACL2001匹配的源地址,转换为地址池2的地址
[Router-GigabitEthernet3/0/0] quit
|
掩码与反掩码的应用
掩码:IP地址、DHCP地址池
反掩码:ACL、OSPF宣告
IP地址掩码(Subnet Mask)和反掩码(Wildcard Mask)是网络通信中两种重要的概念,它们分别用于不同的场合来帮助识别和控制网络流量。
IP地址掩码(Subnet Mask)
IP地址掩码是一串32位的二进制数字,通常以点分十进制形式展示,与IP地址一起使用来确定一个IP地址的网络部分和主机部分。掩码中的每个“1”代表对应的IP地址位是网络部分,每个“0”代表主机部分。通过将IP地址与掩码进行逻辑与(AND)运算,可以得出网络地址。例如,对于IP地址192.168.1.100和掩码255.255.255.0,网络部分是192.168.1.0,表示所有具有相同前三段IP地址的设备都在同一个子网内。
反掩码(Wildcard Mask)
反掩码,有时也称为通配符掩码(Wildcard Mask),是掩码的一种逻辑补充,用于在一些网络配置场景中,特别是访问控制列表(ACL)和路由协议的配置中,来定义哪些位需要匹配或忽略。与掩码中“1”代表匹配、“0”代表不匹配相反,反掩码中“0”代表需要精确匹配的位,“1”则表示该位可以是任意值,即不关心。它常用于确定IP地址中哪些部分是必须匹配的,哪些部分是可以变化的。例如,掩码255.255.255.0对应的反掩码是0.0.0.255,意味着在ACL规则中,只需要关心IP地址的最后8位,而前面24位可以匹配任何值。
实际应用示例
掩码应用:在配置一个子网时,你可能会指定一个IP地址和掩码,如192.168.1.0/24,这里的/24意味着掩码是255.255.255.0,从而定义了网络中所有IP地址的共同部分。
反掩码应用:在配置ACL时,如果想要允许所有发往10.0.0.0/8网络的流量,但只关心目标主机的最后一个字节,可以设置规则为:源IP为any(或不指定),目标IP为10.0.0.0 0.255.255.255,这里0.255.255.255就是反掩码,表示只关心目标IP的第一个字节,其余部分可以是任意值。
掩码和反掩码都是网络管理中不可或缺的工具,分别用于不同的情景下,帮助网络管理员有效地划分网络、控制流量以及实施安全策略。