10 华为设备配置4 综合实验

题设

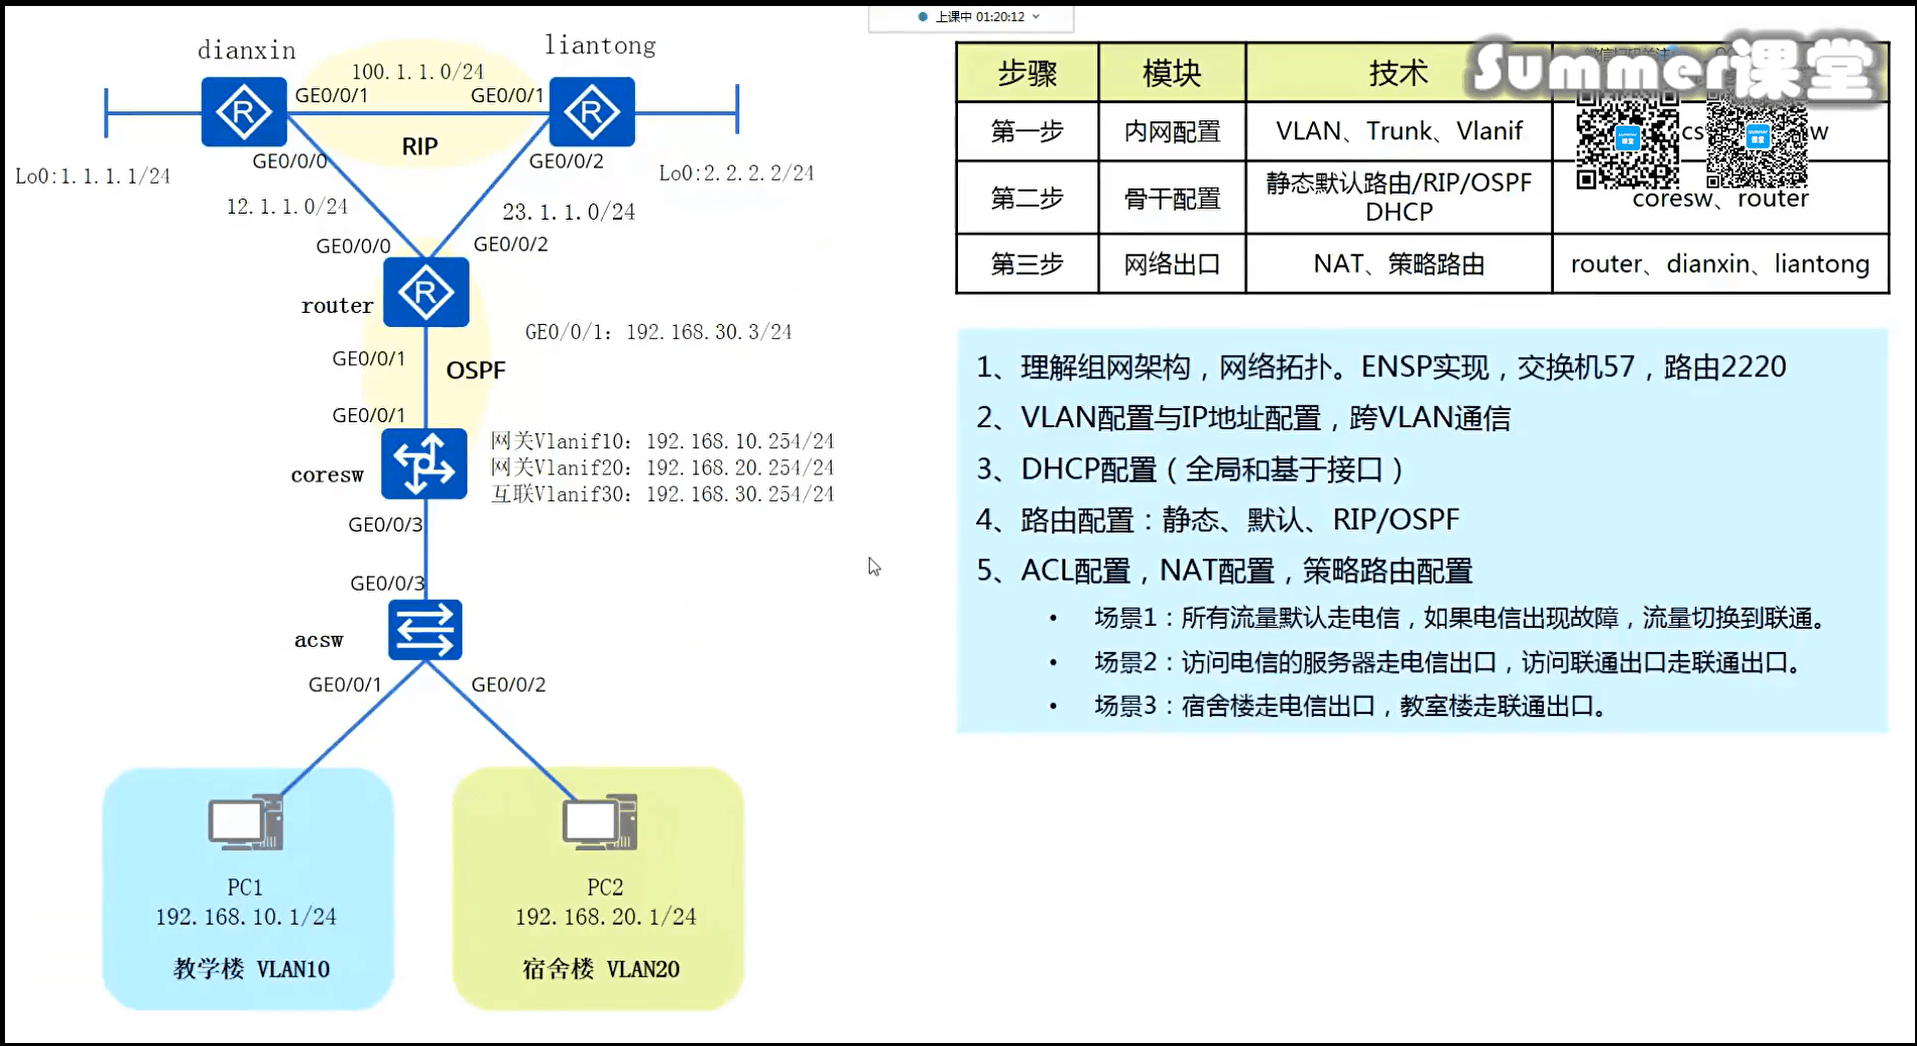
综合实验网络结构拓扑如下图所示:

image-20240507221207938

配置步骤

实际项目当中,网络配置步骤如图右上角所示

步骤 模块 技术
第一步 内网配置 VLAN、Trunk、Vlanif pc1、pc2、acsw
第二步 骨干配置 静态/默认路由/RIP/OSPF/DHCP coresw、router
第三步 网络出口 NAT、策略路由 router、dianxin、liantong

问题

1、理解组网架构,网络拓扑。ENSP实现,交换机57,路由2220

2、VLAN配置与IP地址配置,跨VLAN通信

3、DHCP配置(全局和基于接口)

4、路由配置:静态、默认、RIP/OSPF

5、ACL配置,NAT配置,策略路由配置

场景1:所有流量默认走电信,如果电信出现故障,流量切换到联通。——浮动路由:一旦检测到故障就切换

场景2:宿舍楼走电信出口,教室楼走联通出口。——基于源地址的策略路由配置

场景3:访问电信的服务器走电信出口,访问联通出口走联通出口。——基于目的地址的策略路由配置

配置

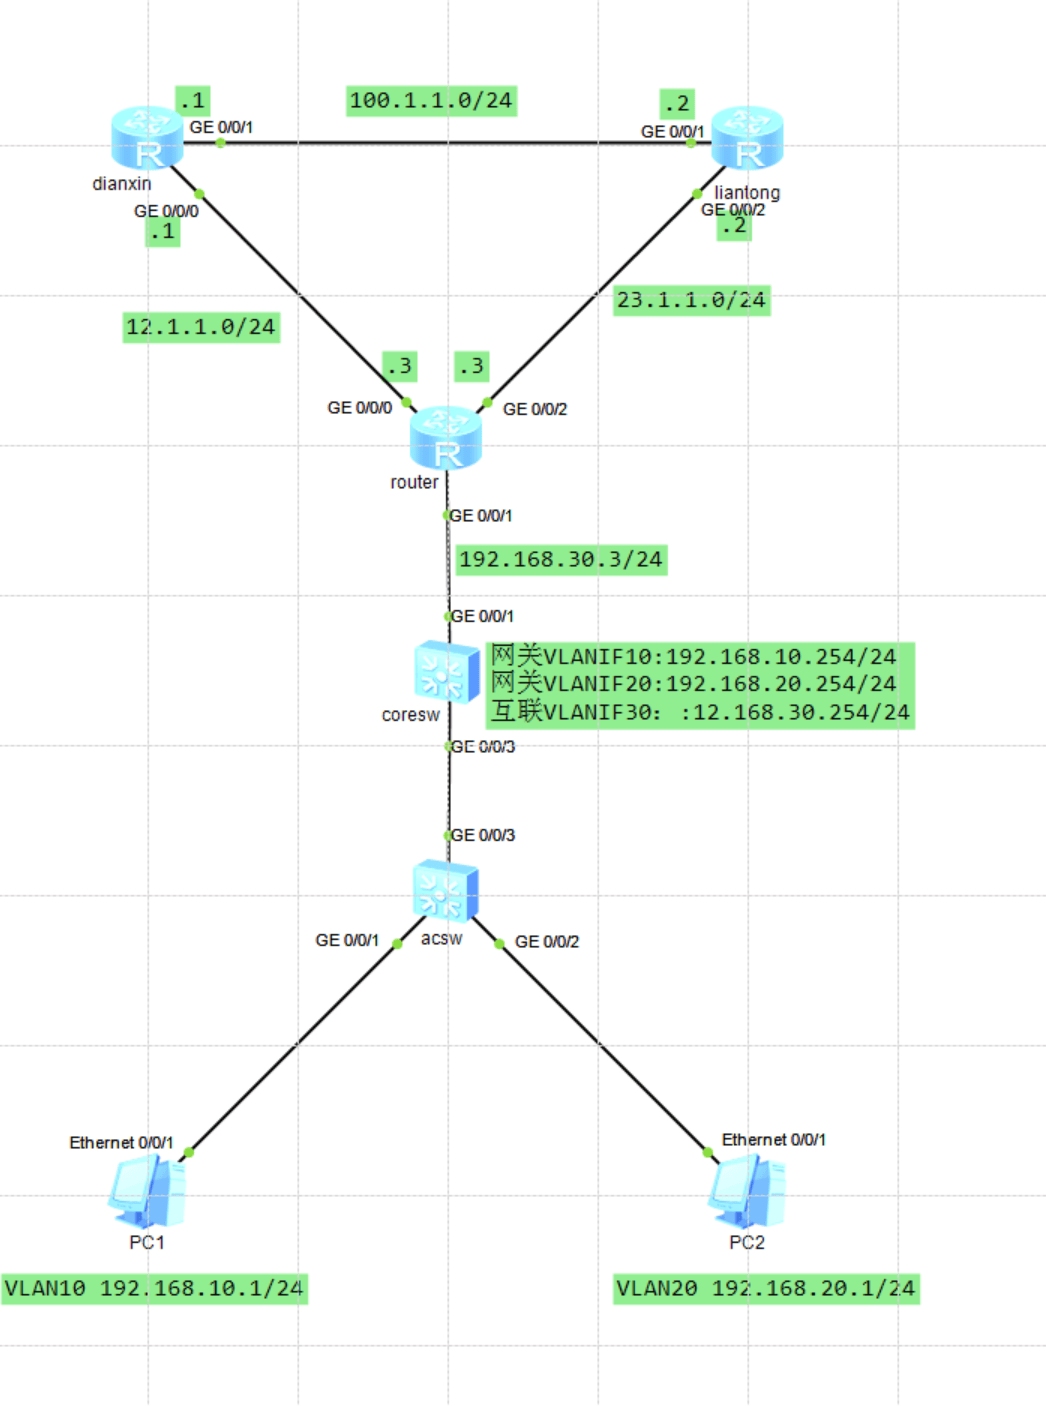
实验拓扑

image-20240514002721473

基础配置

更改名称并关闭日志提示

以接入交换机为例,其他类似

1
2
3
4
5
6
7
8
9
10
11
<Huawei>system-view //进入系统视图
Enter system view, return user view with Ctrl+Z.
[Huawei]sysname acsw
[acsw]undo info-center
May 11 2024 20:30:56-08:00 acsw DS/4/DATASYNC_CFGCHANGE:OID 1.3.6.1.4.1.2011.5.2
5.191.3.1 configurations have been changed. The current change number is 4, the
change loop count is 0, and the maximum number of records is 4095.en
Info: Information center is disabled.
[acsw]undo info-center enable //关闭弹出日志
Info: Information center is disabled.
[acsw]

接入交换机acsw配置

VLAN配置

1
2
3
4
5
6
7
8
9
10
11
12
[acsw]vlan batch 10 20  //批量创建VLAN
Info: This operation may take a few seconds. Please wait for a moment...done.
[acsw]int g0/0/1
[acsw-GigabitEthernet0/0/1]port link-type access //将下行接口设置为access口
[acsw-GigabitEthernet0/0/1]port default vlan 10 //将接口划入VLAN 10
[acsw-GigabitEthernet0/0/1]int g0/0/2
[acsw-GigabitEthernet0/0/2]port link-type access //将下行接口设置为access口
[acsw-GigabitEthernet0/0/2]port default vlan 20 //将接口划入VLAN 20
[acsw-GigabitEthernet0/0/2]int g0/0/3
[acsw-GigabitEthernet0/0/3]port link-type trunk //将上行接口设置为Trunk口
[acsw-GigabitEthernet0/0/3]port trunk allow-pass vlan 10 20 //为Trunk配置允许通过的VLAN
[acsw-GigabitEthernet0/0/3]

核心交换机配置

核心交换机需要配置成网关,并将其配置成DHCP服务器

创建 VLAN

1
2
3
4
5
[coresw]vlan batch 10 20 30  //批量创建VLAN
Info: This operation may take a few seconds. Please wait for a moment...done.
[coresw]int g0/0/3
[coresw-GigabitEthernet0/0/3]port link-type trunk //将下行接口设置为Trunk口
[coresw-GigabitEthernet0/0/3]port trunk allow-pass vlan 10 20 //为Trunk配置允许通过的VLAN

为各个VLAN配置网关地址(虚拟局域网的网关地址VLANIF)

1
2
3
4
5
6
[coresw-GigabitEthernet0/0/3]interface vlanif 10
[coresw-Vlanif10]ip address 192.168.10.254 24 //配置VLAN10的三层网关地址
[coresw-Vlanif10]interface vlanif 20
[coresw-Vlanif20]ip address 192.168.20.254 24 //配置VLAN20的三层网关地址
[coresw-Vlanif20]q
[coresw]

配置DHCP服务器

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
[coresw]dhcp enable  //开启交换机的DHCP功能
Info: The operation may take a few seconds. Please wait for a moment.done.
[coresw]ip pool 10 //设置DHCP地址池
Info:It's successful to create an IP address pool.
[coresw-ip-pool-10]network 192.168.10.0 mask 24 //为VLAN10分配10.0网段地址
[coresw-ip-pool-10]gateway-list 192.168.10.254 //为VLAN10配置的网关地址
[coresw-ip-pool-10]dns-list 8.8.8.8 //为VLAN10配置的DNS地址
[coresw-ip-pool-10]lease day 3 //为VLAN10配置DHCP租期
[coresw-ip-pool-10]excluded ip-address 192.168.10.2 192.168.10.253
^
Error: Wrong parameter found at '^' position.
[coresw-ip-pool-10]excluded-ip-address 192.168.10.2 192.168.10.253 //为VLAN10配置排除不分配的地址,这里排除掉10.2到10.253,仅剩10.1可供分配
[coresw-ip-pool-10]int vlanif10
[coresw-Vlanif10]dhcp select global //为VLANIF10绑定DHCP全局地址池,分配地址时会从和VLANIF地址同网段地址即10.x开始分配
[coresw-Vlanif10]q

//VLAN20的DHCP配置类似
[coresw]ip pool 20
Info:It's successful to create an IP address pool.
[coresw-ip-pool-20]network 192.168.20.0 mask 24
[coresw-ip-pool-20]gateway-list 192.168.20.254
[coresw-ip-pool-20]dns-list 8.8.8.8
[coresw-ip-pool-20]lease day 3
[coresw-ip-pool-20]excluded-ip-address 192.168.20.2 192.168.20.253
[coresw-ip-pool-20]int vlanif20
[coresw-Vlanif20]dhcp select global
[coresw-Vlanif20]q
[coresw]

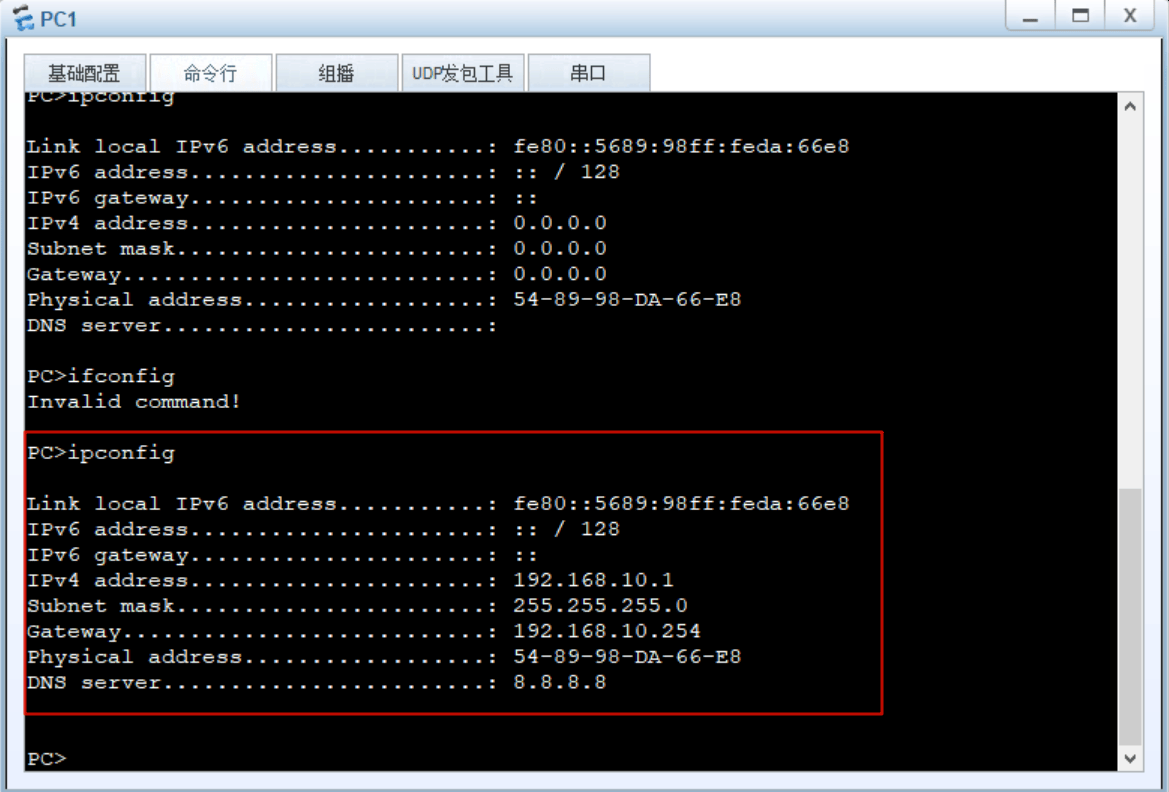
PC1设置DHCP获取IP地址,查看能否正确获得地址

image-20240513210856762

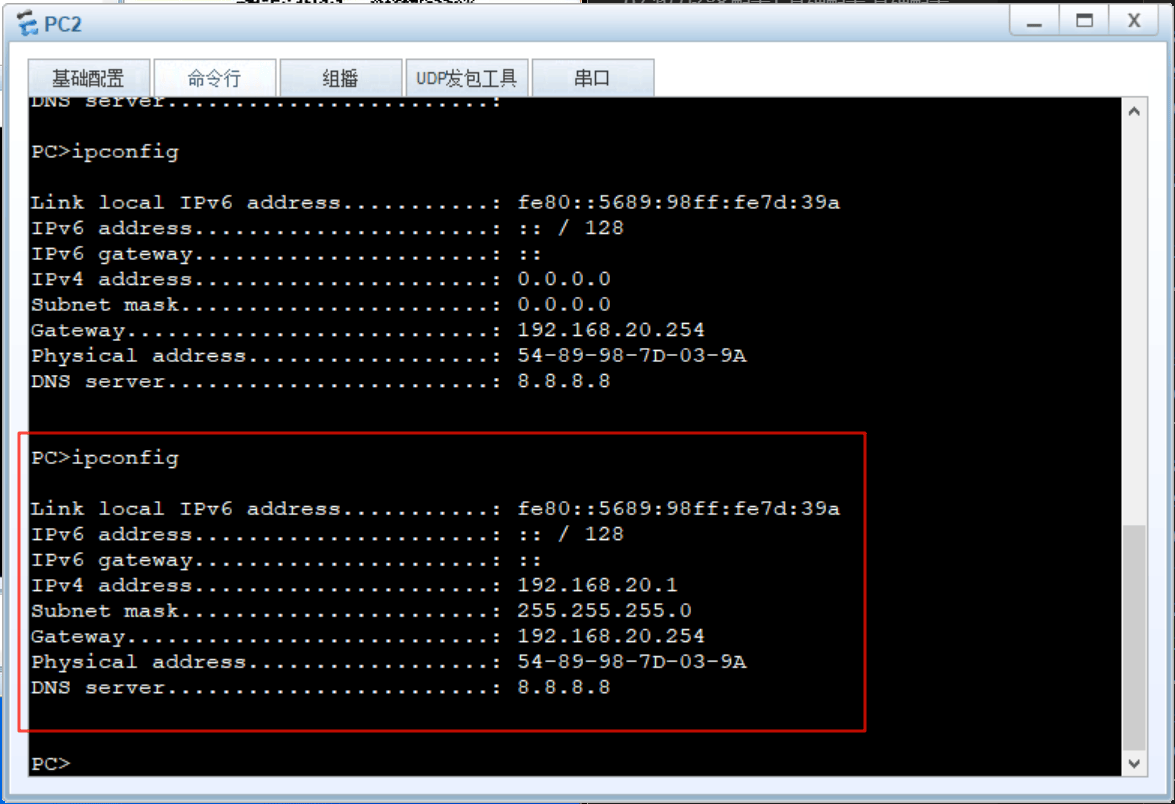
PC2正确获得IP地址

image-20240513211247770

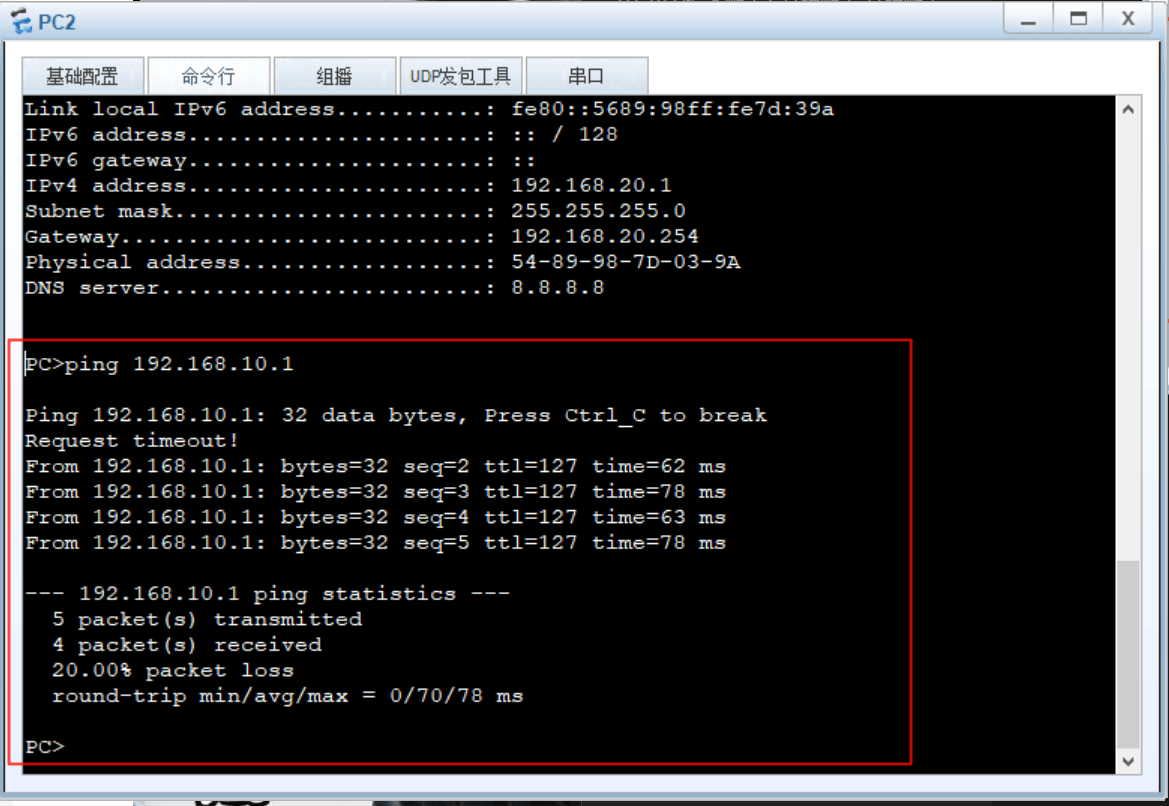
PC2 ping PC1,能够通信。第一个包超时是因为做ARP解析

image-20240513211559010

能够通信的原理如下:

第一步:PC2判断PC1与自己是否在同一网段,若不在则扔给网关(在核心交换机上)去转发和路由

第二步:网关(核心交换机)查询自己路由表,存在指向PC1的路由条目,是一条直连路由

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
[coresw]dis ip routing-table
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
Destinations : 6 Routes : 6

Destination/Mask Proto Pre Cost Flags NextHop Interface

127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack0
127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack0
192.168.10.0/24 Direct 0 0 D 192.168.10.254 Vlanif10 //直连路由
192.168.10.254/32 Direct 0 0 D 127.0.0.1 Vlanif10
192.168.20.0/24 Direct 0 0 D 192.168.20.254 Vlanif20 //直连路由
192.168.20.254/32 Direct 0 0 D 127.0.0.1 Vlanif20

[coresw]

第三步:网关帮忙转发数据,即可ping通PC1

以上即通过三层交换机实现了跨VLAN通信

出口路由器配置

核心交换机上行接口配置

华为的交换机好像不能直接给接口配置IP地址,除非把这个接口加入某个vlan,然后给这个vlanif配置IP,以此实现IP地址和端口的对应关系。但是思科的三层交换机就可以通过no switchport直接给接口配置IP地址。例如华为的S7706 S7712都是不能直接给接口配置IP地址,谁知道这是基于什么考虑?

回复:

交换机如何将二层接口转换到三层接口?

缺省情况下,交换机的以太网接口工作在二层模式,用户可使用undo portswitch将二层口切换为三层口,使用命令portswitch可将三层口切换为二层口。

说明:

  • 交换机在V200R003C00及先前版本,接口切换到三层模式后,不支持配置IP地址。

  • 交换机在V200R005C00版本及后续版本,接口切换到三层模式后,支持配置IP地址。

交换机物理接口是否可以直接配置IP地址?

  • 管理接口ETH接口为三层接口,可以直接配IP地址。

  • 业务接口无法直接配IP地址,需要配置Vlanif虚接口,并在该Vlanif下配置IP地址。例如:

1
2
3
4
[Quidway]vlan 10 
[Quidway-vlan10]quit
[Quidway]interface vlanif 10
[Quidway-Vlanif10]ip address 192.168.1.1 24

业务接口也支持在子接口上配置IP地址。

V200R005C00及后续版本,在接口使用命令undo portswitch ,将以太网接口从二层模式切换到三层模式后,支持配置IP地址。

配置上行口VLAN,即图中互联VLAN

1
2
[coresw-GigabitEthernet0/0/1]port link-type access
[coresw-GigabitEthernet0/0/1]port default vlan 30

在VLAN基础上配置接口IP地址

1
2
3
[coresw-GigabitEthernet0/0/1]int vlan 30
[coresw-Vlanif30]ip add 192.168.30.254 24
[coresw-Vlanif30]

出口路由器下行接口配置

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
<router>system-view 
Enter system view, return user view with Ctrl+Z.
[router]int g0/0/1
[router-GigabitEthernet0/0/1]ip add 192.168.30.3 24 //配置出口路由器下行接口IP地址
[router-GigabitEthernet0/0/1]ping 192.168.30.254 //ping直连的交换机接口是否联通
PING 192.168.30.254: 56 data bytes, press CTRL_C to break
Reply from 192.168.30.254: bytes=56 Sequence=1 ttl=255 time=80 ms
Reply from 192.168.30.254: bytes=56 Sequence=2 ttl=255 time=30 ms
Reply from 192.168.30.254: bytes=56 Sequence=3 ttl=255 time=30 ms
Reply from 192.168.30.254: bytes=56 Sequence=4 ttl=255 time=30 ms
Reply from 192.168.30.254: bytes=56 Sequence=5 ttl=255 time=20 ms

--- 192.168.30.254 ping statistics ---
5 packet(s) transmitted
5 packet(s) received
0.00% packet loss
round-trip min/avg/max = 20/38/80 ms

[router-GigabitEthernet0/0/1]

此时PC1、PC2若ping出口路由器下行接口不通:

  • 由于核心路由器(PC的网关)路由表存在该条直连路由条目,去包能够到达;(以下为核心交换机路由表)
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
[coresw]dis ip routing-table
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
Destinations : 8 Routes : 8

Destination/Mask Proto Pre Cost Flags NextHop Interface

127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack0
127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack0
192.168.10.0/24 Direct 0 0 D 192.168.10.254 Vlanif10
192.168.10.254/32 Direct 0 0 D 127.0.0.1 Vlanif10
192.168.20.0/24 Direct 0 0 D 192.168.20.254 Vlanif20
192.168.20.254/32 Direct 0 0 D 127.0.0.1 Vlanif20
192.168.30.0/24 Direct 0 0 D 192.168.30.254 Vlanif30 //存在直连路由条目
192.168.30.254/32 Direct 0 0 D 127.0.0.1 Vlanif30

[coresw]
  • 由于出口路由器没有指向PC1/2网络的路由条目,无法路由寻址,回包无法收到(以下为出口路由器路由表)。路由是基于目的地址,在网络中一跳一跳查找路由表。若网络中节点的路由表中无目的地址,该节点就无法知晓下一跳到哪里。
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
[router]dis ip routing-table
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
Destinations : 7 Routes : 7

Destination/Mask Proto Pre Cost Flags NextHop Interface

127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack0
127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack0
127.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0
192.168.30.0/24 Direct 0 0 D 192.168.30.3 GigabitEthernet0/0/1
192.168.30.3/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
192.168.30.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
255.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0

可以在出口路由器写一条静态路由以解决回包无法路由的问题

1
2
[router]ip rout-static 192.168.10.0 255.255.255.0 192.168.30.254  //配置静态路由,注意下一跳指向直连网络对端地址
[router]ip rout-static 192.168.20.0 255.255.255.0 192.168.30.254 //配置静态路由,注意下一跳指向直连网络对端地址

出口路由器与核心交换机之间配置动态路由

在出口路由器与核心交换机之间配置动态路由,可使得出口路由器学习到下方网络的路由表

RIP配置

出口路由器配置RIP动态路由协议

1
2
3
4
5
[router]rip
[router-rip-1]version 2
[router-rip-1]netwo
[router-rip-1]network 192.168.30.0
[router-rip-1]

核心交换机配置RIP动态路由协议

1
2
3
4
5
6
[coresw]rip
[coresw-rip-1]version 2
[coresw-rip-1]network 192.168.10.0
[coresw-rip-1]network 192.168.20.0
[coresw-rip-1]network 192.168.30.0
[coresw-rip-1]

查看出口路由器路由表,可见已经通过RIP学习到新的路由

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
[router]dis ip routing-table
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
Destinations : 9 Routes : 9

Destination/Mask Proto Pre Cost Flags NextHop Interface

127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack0
127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack0
127.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0
192.168.10.0/24 RIP 100 1 D 192.168.30.254 GigabitEthernet0/0/1 //RIP学习得到
192.168.20.0/24 RIP 100 1 D 192.168.30.254 GigabitEthernet0/0/1
192.168.30.0/24 Direct 0 0 D 192.168.30.3 GigabitEthernet0/0/1
192.168.30.3/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
192.168.30.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
255.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0

[router]

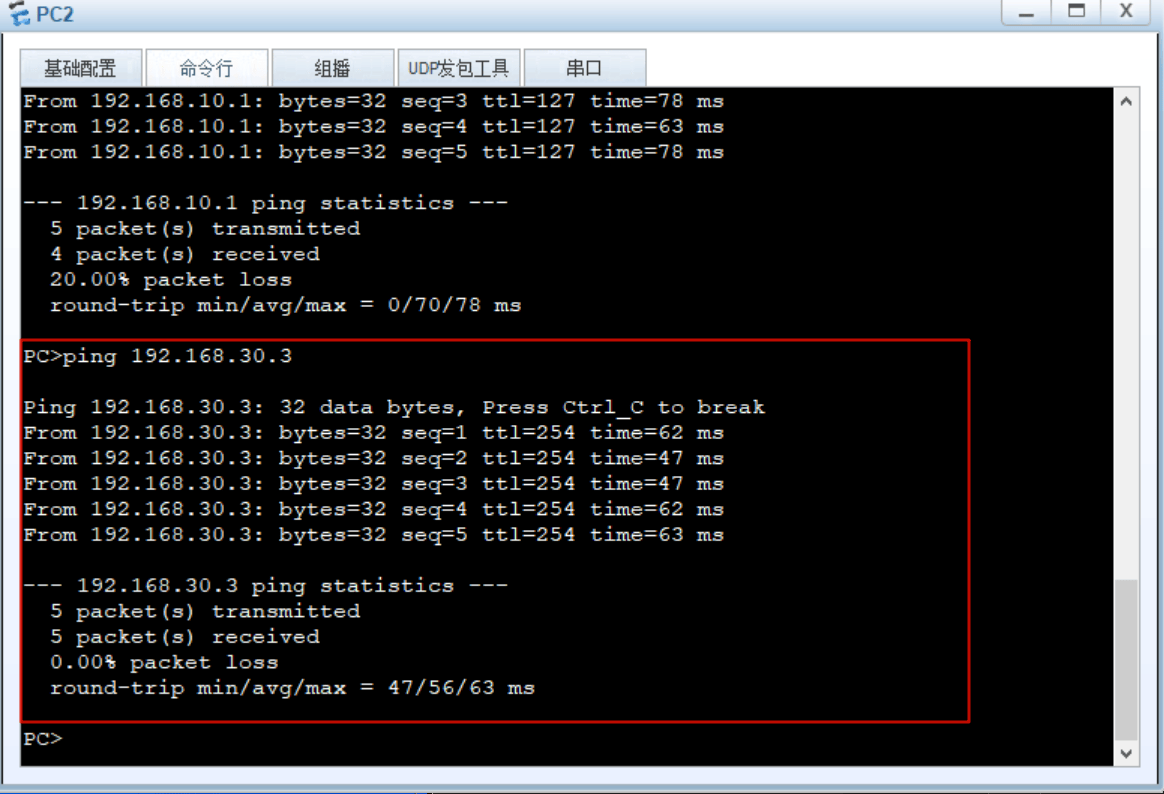
此时从PC ping 出口路由器下行口,能够ping通

image-20240513231017443

OSPF配置

为出口路由器和核心交换机关闭RIP配置

1
2
3
[router]undo rip 1
Warning: The RIP process will be deleted. Continue?[Y/N]y
[router]
1
2
3
[coresw]undo rip 1
Warning: The RIP process will be deleted. Continue?[Y/N]y
[coresw]

此时出口路由器路由表不在有RIP协议学习到的路由

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
[router]dis ip routing-table
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
Destinations : 7 Routes : 7

Destination/Mask Proto Pre Cost Flags NextHop Interface

127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack0
127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack0
127.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0
192.168.30.0/24 Direct 0 0 D 192.168.30.3 GigabitEthernet0/0/1
192.168.30.3/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
192.168.30.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
255.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0

[router]

为出口路由器配置OSPF协议

1
2
3
4
[router]ospf 1
[router-ospf-1]area 0 //配置OSPF主干区域
[router-ospf-1-area-0.0.0.0]network 192.168.30.0 0.0.0.255 //宣告网络,注意反掩码
[router-ospf-1-area-0.0.0.0]

为核心交换机配置OSPF协议

1
2
3
4
5
6
[coresw]ospf 1
[coresw-ospf-1]area 0 //配置OSPF主干区域
[coresw-ospf-1-area-0.0.0.0]network 192.168.10.0 0.0.0.255 //宣告网络,注意反掩码
[coresw-ospf-1-area-0.0.0.0]network 192.168.20.0 0.0.0.255
[coresw-ospf-1-area-0.0.0.0]network 192.168.30.0 0.0.0.255
[coresw-ospf-1-area-0.0.0.0]

查看出口路由器路由表,可见已经通过OSPF学习到新的路由

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
[router]dis ip routing-table
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
Destinations : 9 Routes : 9

Destination/Mask Proto Pre Cost Flags NextHop Interface

127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack0
127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack0
127.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0
192.168.10.0/24 OSPF 10 2 D 192.168.30.254 GigabitEthernet0/0/1 //OSPF学习得到
192.168.20.0/24 OSPF 10 2 D 192.168.30.254 GigabitEthernet0/0/1
192.168.30.0/24 Direct 0 0 D 192.168.30.3 GigabitEthernet0/0/1
192.168.30.3/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
192.168.30.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
255.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0

[router]

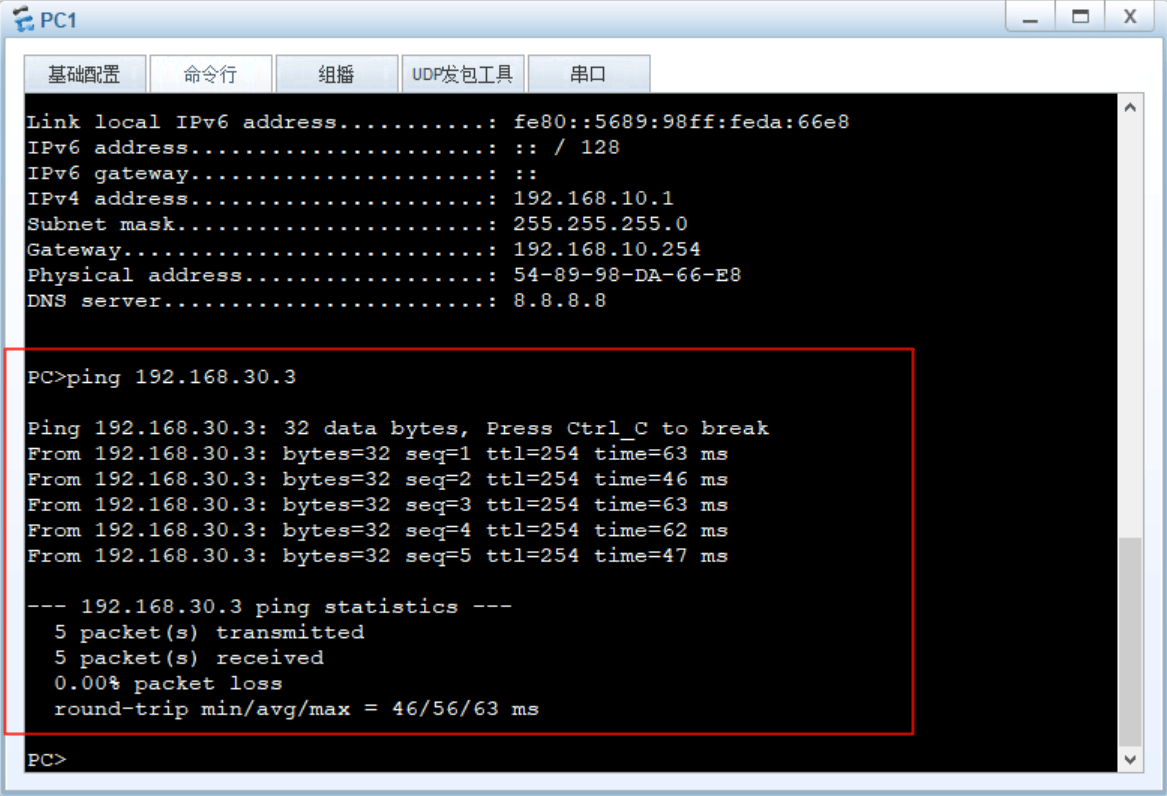
此时从PC ping 出口路由器下行口,能够ping通

image-20240513232038622

网络出口配置

配置网络出口IP地址

配置出口路由器上行接口IP地址

1
2
3
4
5
6
7
8
9
[router]int g0/0/0
[router-GigabitEthernet0/0/0]ip address 12.1.1.0 24
Error: The specified IP address is invalid. //网络地址不能作为借口IP地址
[router-GigabitEthernet0/0/0]ip address 12.1.1.3 24
[router-GigabitEthernet0/0/0]int g0/0/2
[router-GigabitEthernet0/0/2]ip address 23.1.1.3 //配置IP地址记得写掩码
^
Error:Incomplete command found at '^' position.
[router-GigabitEthernet0/0/2]ip address 23.1.1.3 24

配置电信路由器接口IP地址

1
2
3
4
5
6
7
[dianxin]int g0/0/0
[dianxin-GigabitEthernet0/0/0]ip address 12.1.1.1 24
[dianxin-GigabitEthernet0/0/0]int g0/0/1
[dianxin-GigabitEthernet0/0/1]ip address 100.1.1.1 24
[dianxin-GigabitEthernet0/0/1]int lo0 //配置回环控IP地址用于测试,相当与回环口直连网络
[dianxin-LoopBack0]ip address 1.1.1.1 24
[dianxin-LoopBack0]

配置联通路由器接口IP地址

1
2
3
4
5
6
7
[liantong]int g0/0/2
[liantong-GigabitEthernet0/0/2]ip address 23.1.1.2 24
[liantong-GigabitEthernet0/0/2]int g0/0/1
[liantong-GigabitEthernet0/0/1]ip address 100.1.1.2 24
[liantong-GigabitEthernet0/0/1]int lo0 //配置回环控IP地址用于测试,相当与回环口直连网络
[liantong-LoopBack0]ip address 2.2.2.2 24
[liantong-LoopBack0]

检查几个路由器直连端口是否互通,互通说明配置正确

运营商路由器之间动态路由配置

电信和联通之间配置动态路由协议RIP,使得能够彼此学习到各自路由

电信RIP

1
2
3
4
5
6
[dianxin]rip
[dianxin-rip-1]version 2
[dianxin-rip-1]network 100.0.0.0 //宣告网络,RIP只能宣告主类网络
[dianxin-rip-1]network 12.0.0.0
[dianxin-rip-1]network 1.0.0.0
[dianxin-rip-1]

联通RIP

1
2
3
4
5
6
[liantong]rip 
[liantong-rip-1]version 2
[liantong-rip-1]network 100.0.0.0 //宣告网络,RIP只能宣告主类网络
[liantong-rip-1]network 23.0.0.0
[liantong-rip-1]network 2.0.0.0
[liantong-rip-1]

查看电信/联通路由表,已经通过RIP学习到路由

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
[dianxin]dis ip routing-table
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
Destinations : 15 Routes : 15

Destination/Mask Proto Pre Cost Flags NextHop Interface

1.1.1.0/24 Direct 0 0 D 1.1.1.1 LoopBack0
1.1.1.1/32 Direct 0 0 D 127.0.0.1 LoopBack0
1.1.1.255/32 Direct 0 0 D 127.0.0.1 LoopBack0
2.2.2.0/24 RIP 100 1 D 100.1.1.2 GigabitEthernet0/0/1 //RIP学习得到
12.1.1.0/24 Direct 0 0 D 12.1.1.1 GigabitEthernet0/0/0
12.1.1.1/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/0
12.1.1.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/0
23.1.1.0/24 RIP 100 1 D 100.1.1.2 GigabitEthernet0/0/1
100.1.1.0/24 Direct 0 0 D 100.1.1.1 GigabitEthernet0/0/1
100.1.1.1/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
100.1.1.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack0
127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack0
127.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0
255.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0

[dianxin]

电信路由器ping联通回环口也能够ping通,说明路由协议运行正常

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
[dianxin]ping 2.2.2.2
PING 2.2.2.2: 56 data bytes, press CTRL_C to break
Reply from 2.2.2.2: bytes=56 Sequence=1 ttl=255 time=20 ms
Reply from 2.2.2.2: bytes=56 Sequence=2 ttl=255 time=10 ms
Reply from 2.2.2.2: bytes=56 Sequence=3 ttl=255 time=20 ms
Reply from 2.2.2.2: bytes=56 Sequence=4 ttl=255 time=10 ms
Reply from 2.2.2.2: bytes=56 Sequence=5 ttl=255 time=30 ms

--- 2.2.2.2 ping statistics ---
5 packet(s) transmitted
5 packet(s) received
0.00% packet loss
round-trip min/avg/max = 10/18/30 ms

[dianxin]

出口路由器配置NAT

ACL过滤,配置需要转换的源地址

1
2
3
[router]acl 2000
[router-acl-basic-2000]rule 10 permit source 192.168.10.0 0.0.0.255
[router-acl-basic-2000]rule 20 permit source 192.168.20.0 0.0.0.255

直接在互联网出接口配置NAT的EasyIP,EasyIP没有地址池的概念,使用接口地址作为NAT转换的公有地址。

1
2
[router-acl-basic-2000]int g0/0/0
[router-GigabitEthernet0/0/0]nat outbound 2000 //将匹配ACL2000的地址转换成出口IP地址
1
2
[router-GigabitEthernet0/0/0]int g0/0/2
[router-GigabitEthernet0/0/2]nat outbound 2000 //将匹配ACL2000的地址转换成出口IP地址

核心交换机和出口路由器配置默认路由

此时,在PC上尝试ping互联网路由器的环回口IP地址,测试能否ping通:不通,因为核心交换机没有指向该目的地址的路由,一般地,我们在核心交换机上配置一条默认路由,指向网络出口即出口路由器。

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
[coresw]ip route-static 0.0.0.0 0 192.168.30.3 //配置静态路由条目
[coresw]dis ip routing-table
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
Destinations : 9 Routes : 9

Destination/Mask Proto Pre Cost Flags NextHop Interface

0.0.0.0/0 Static 60 0 RD 192.168.30.3 Vlanif30
127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack0
127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack0
192.168.10.0/24 Direct 0 0 D 192.168.10.254 Vlanif10
192.168.10.254/32 Direct 0 0 D 127.0.0.1 Vlanif10
192.168.20.0/24 Direct 0 0 D 192.168.20.254 Vlanif20
192.168.20.254/32 Direct 0 0 D 127.0.0.1 Vlanif20
192.168.30.0/24 Direct 0 0 D 192.168.30.254 Vlanif30
192.168.30.254/32 Direct 0 0 D 127.0.0.1 Vlanif30

[coresw]

再次在PC上尝试ping互联网路由器的环回口IP地址,测试能否ping通:不通,因为出口路由器并没有指向该目的地址的路由,一般地,我们在核心交换机上配置一条默认路由,指向运营商。

写两条默认路由,其中电信的优先级更高

1
2
[router]ip route-static 0.0.0.0 0 12.1.1.1 preference 50  //默认路由优先级均为60,欲使电信优先级更高,手动调高该条路由优先级
[router]ip route-static 0.0.0.0 0 23.1.1.2

查看路由表,注意电信/联通默认路由的优先级

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
[router]dis ip routing-table
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
Destinations : 16 Routes : 16

Destination/Mask Proto Pre Cost Flags NextHop Interface

0.0.0.0/0 Static 50 0 RD 12.1.1.1 GigabitEthernet0/0/0 //默认路由,指向电信
12.1.1.0/24 Direct 0 0 D 12.1.1.3 GigabitEthernet0/0/0
12.1.1.3/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/0
12.1.1.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/0
23.1.1.0/24 Direct 0 0 D 23.1.1.3 GigabitEthernet0/0/2
23.1.1.3/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/2
23.1.1.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/2
127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack0
127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack0
127.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0
192.168.10.0/24 OSPF 10 2 D 192.168.30.254 GigabitEthernet0/0/1
192.168.20.0/24 OSPF 10 2 D 192.168.30.254 GigabitEthernet0/0/1
192.168.30.0/24 Direct 0 0 D 192.168.30.3 GigabitEthernet0/0/1
192.168.30.3/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
192.168.30.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
255.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0

[router]

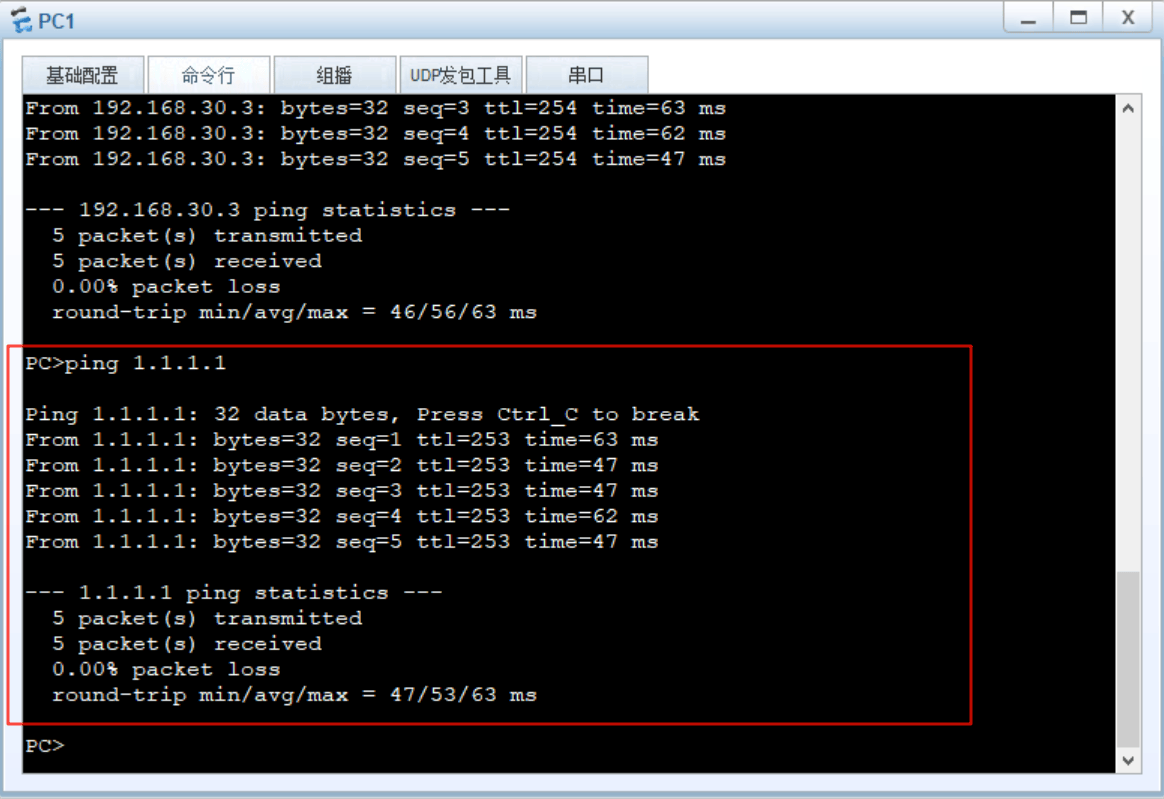
再次在PC上尝试ping互联网路由器的环回口IP地址,测试能否ping通:通了

image-20240514000606413

配置BFD

配置BFD,使得当电信路由器挂掉时,自动切换至联通

先删掉上述配置的电信静态路由(因为该静态路由要跟踪bfd)

1
[router]undo ip route-static 0.0.0.0 0 12.1.1.1

华为设备实际支持BFD单臂回声,即只在一端配置BFD监测对端状态,模拟器需要两端都配置BFD

配置BFD监测

出口路由器配置BFD

1
2
3
[router]bfd  //开启BFD
[router-bfd]bfd dianxin bind peer-ip 12.1.1.1 source-ip 12.1.1.3 auto //配置本条BFD策略名称、对端IP、源IP、其它参数自动协商
[router-bfd-session-dianxin]

电信路由器配置BFD

1
2
3
[dianxin]bfd
[dianxin-bfd]bfd dianxin bind peer-ip 12.1.1.3 source-ip 12.1.1.1 auto //配置本条BFD策略名称、对端IP、源IP、其它参数自动协商
[dianxin-bfd-session-dianxin]

上述配置后,查看bfd session是否正常

1
2
3
4
5
6
7
8
9
[dianxin]dis bfd session all
--------------------------------------------------------------------------------
Local Remote PeerIpAddr State Type InterfaceName
--------------------------------------------------------------------------------

8192 8192 12.1.1.3 Up S_AUTO_PEER - //状态UP,表示bfd已经正常运行
--------------------------------------------------------------------------------
Total UP/DOWN Session Number : 1/0
[dianxin]
配置静态路由跟踪BFD状态

出口路由器上配置指向电信路由器的默认路由,并且该条路由跟踪BFD状态

1
2
3
[router]ip route-static 0.0.0.0 0 12.1.1.1 preference 50 track bfd-session dianxin 
//该条默认路由跟踪BFD状态,如果dianxin这条BFD的session是UP状态,则路由生效;如果dianxin这条BFD的session是DOWN状态,则自动删除该条路由
[router]

查看路由表

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
[router]dis ip routing-table 
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
Destinations : 16 Routes : 16

Destination/Mask Proto Pre Cost Flags NextHop Interface

0.0.0.0/0 Static 50 0 RD 12.1.1.1 GigabitEthernet0/0/0 //电信默认路由
12.1.1.0/24 Direct 0 0 D 12.1.1.3 GigabitEthernet0/0/0
12.1.1.3/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/0
12.1.1.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/0
23.1.1.0/24 Direct 0 0 D 23.1.1.3 GigabitEthernet0/0/2
23.1.1.3/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/2
23.1.1.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/2
127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack0
127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack0
127.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0
192.168.10.0/24 OSPF 10 2 D 192.168.30.254 GigabitEthernet0/0/1
192.168.20.0/24 OSPF 10 2 D 192.168.30.254 GigabitEthernet0/0/1
192.168.30.0/24 Direct 0 0 D 192.168.30.3 GigabitEthernet0/0/1
192.168.30.3/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
192.168.30.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet0/0/1
255.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack0


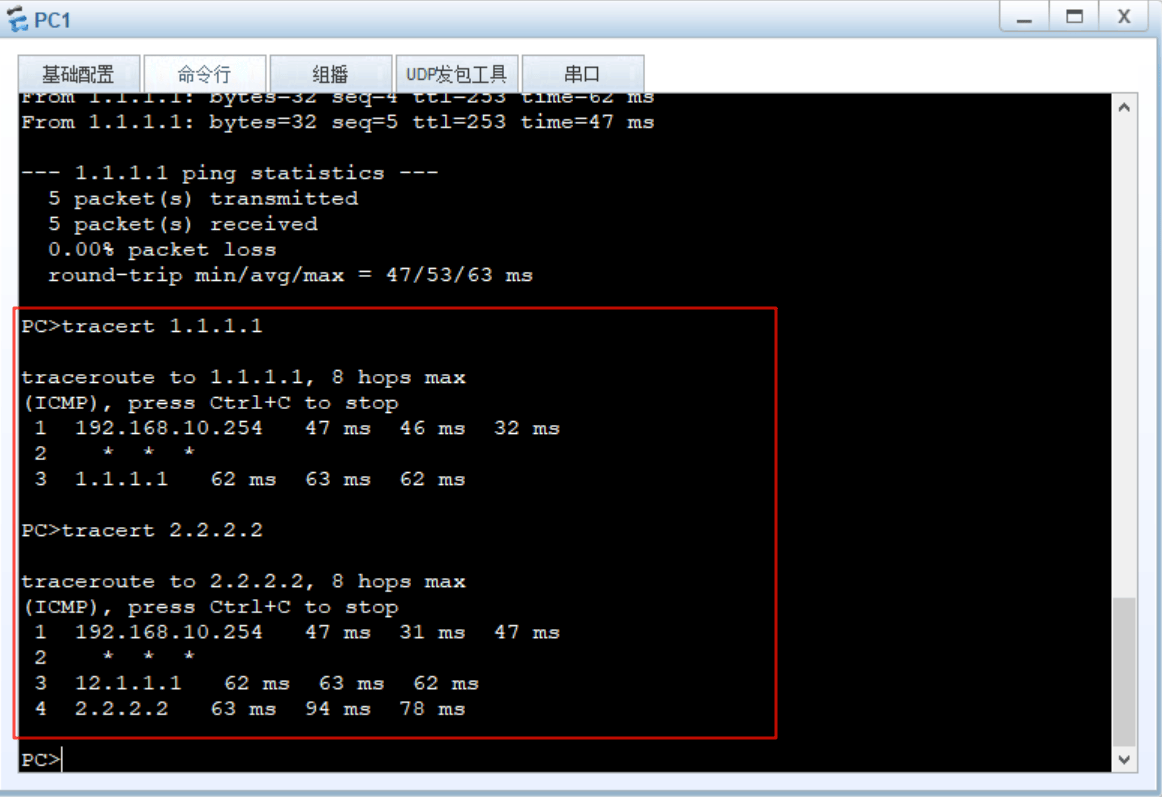
在PC上tracert,可知是从电信链路访问出去

image-20240514002517954

配置策略路由

场景 说明 配置方法 实现
1 所有流量默认走电信,如果电信出现故障,流量切换到联通。 浮动路由:一旦检测到故障就切换 已由上述BFD实现
2 宿舍楼走电信出口,教室楼走联通出口。 基于源地址的策略路由配置 下面策略路由配置Step展示实现
3 访问电信的服务器走电信出口,访问联通出口走联通出口。 基于目的地址的策略路由配置 略(与场景2类似)

策略路由的配置步骤

Step1:配置ACL,匹配流量
1
2
3
4
5
//配置两条ACL,分别匹配教学楼和宿舍楼的流量
acl number 2010
rule 10 permit source 192.168.10.0 0.0.0.255 //教学楼即VLAN10的出流量
acl number 2020
rule10 permit source 192.168.20.0 0.0.0.255 //宿舍楼即VLAN20的出流量
Step2:流分类

traffic classifier 是一种策略或者规则集,用于识别、区分并标记网络中的不同类型的数据包或流量流。

英语traffic classifier,可以译为:流量分类器。

1
2
3
4
5
//匹配到相应ACL的流量,将其分类为教学楼和宿舍楼的流量分类器
traffic classifier jiaoxue
if-match acl 2010 //若匹配到ACL2010,将其分类到jiaoxue
traffic classifier sushe
if-match acl 2020 //若匹配到ACL2020,将其分类到sushe
Step3:流行为

traffic behavior 是指定义了如何根据之前分类的网络流量(通过 traffic classifier)来处理这些流量的一系列动作或策略。简而言之,traffic classifier 负责识别流量,而 traffic behavior 则决定了识别后的流量应如何被系统处理。

1
2
3
4
traffic behavior re-dianxin  //定义重定向到电信的流量行为
redirect ip-nexthop 12.1.1.1 //将电信流量行为下一跳指向12.1.1.1
traffic behavior re-liantong //定义重定向到联通的流量行为
redirect ip-nexthop 23.1.1.2 //将联通流量行为下一跳指向23.1.1.2
Step4:流策略

流策略即将流分类和流行为绑定起来

1
2
3
traffic policy p
classifier jiaoxue behavior re-dianxin //将jiaoxue流分类和re-dianxin流行为绑定
classifier sushe behavior re-liantong //将sushe流分类和re-liantong流行为绑定
Step5:入接口应用策略路由
1
2
3
interfaceGigabitEthernet0/0/1
ip address 192.168.30.3 255.255.255.0
traffic-policy p inbound //GE0/0/1是出口路由器的下行接口,对出口流量来说,它是入接口,绑定时inbound

Step1:配置ACL,匹配流量

1
2
3
4
[router]acl 3010
[router-acl-adv-3010]rule 10 permit ip source any destination 1.1.1.0 0.0.0.255 //匹配任意源地址去往电信服务器1.1.1.1的流量
[router-acl-adv-3010]acl 3020
[router-acl-adv-3020]rule10 permit ip source any destination 2.2.2.0 0.0.0.255 //匹配任意源地址去往联通服务器2.2.2.2的流量

其他配置略,与上述实验一样。

补充1:无线WLAN技术与配置.PDF

补充2:以太网链路聚合与交换机堆叠、集群.PDF

重点1:ACL原理与配置

重点2:动态主机配置协议DHCP

重点3:网络地址转换NAT

站内搜索

没有找到内容!