局域网体系与拓扑结构
局域网体系架构
局域网标准由IEEE机构定义,一般数据链路层都是由IEEE进行规范,网络层则由RFC机构进行规范(RFC文档)
数据链路层的2个子层
早期将数据链路层划分为两个子层:
| 子层名称 | 缩写 | 主要功能 | 关联层 |
|---|---|---|---|
| 逻辑链路控制子层 | LLC | 建立、维护和释放逻辑链接,对接网络层,提供与上层的接口 | 网络层 |
| 媒体访问控制子层 | MAC | 负责封装/解封装帧,介质访问控制(如CSMA/CD),比特差错检测,MAC寻址 | 物理层 |
此表概括了数据链路层的两个关键子层及其基本职责,展示了LLC子层如何作为网络层与数据链路层之间的桥梁,而MAC子层则更紧密地与物理层交互,处理数据的物理传输细节。
早期局域网标准
最早的局域网有许多标准:
- 以太网
- 令牌总线
- 令牌环网
- 光纤环
- 无线局域网
- ……
时至今日,随着其他技术淘汰,最常用的就是802.3 CSMA/CD(即以太网)以及802.11 无线局域网(即无线局域网)
802.3与802.11标准的简要对比
以下是关于IEEE 802.3与802.11标准的简要对比表格:
| 标准 | 缩写 | 类型 | 介质访问控制 (MAC) | 适用场景 |
|---|---|---|---|---|
| IEEE 802.3 | 以太网 | 有线局域网 | CSMA/CD | 连接物理有线设备,如PC、交换机、路由器等 |
| IEEE 802.11 | 无线局域网 | 无线通信 | CSMA/CA | 提供无线连接,适用于移动设备、笔记本电脑、智能家居等 |
说明:
CSMA/CD (Carrier Sense Multiple Access with Collision Detection) 是IEEE 802.3以太网标准中采用的介质访问控制方法,适用于有线网络环境。该机制允许设备在发送数据前先监听线路是否空闲,并在检测到冲突时停止发送并等待随机时间重发。
CSMA/CA (Carrier Sense Multiple Access with Collision Avoidance) 是IEEE 802.11无线局域网标准中采用的介质访问控制方法,它在无线环境中由于无法可靠检测冲突,因此侧重于冲突的避免而不是检测。这包括发送前的信道监听、发送前的信号通知(RTS/CTS机制)等策略来减少数据包碰撞的可能性。
这两个标准分别定义了有线以太网和无线局域网的工作方式,是现代局域网通信的基础。
CSMA与监听算法
CSMA/CD简介
CSMA/CD:对总线型、星型和树型拓扑访问控制协议是CSMA/CD,中文译作载波监听多点接入冲突检测,CSMA/CD是**共享型网络中解决冲突的技术**
| 项目 | 内容 |
|---|---|
| 载波监听 (Carrier Sense) | 发送数据前,设备检测介质是否空闲,避免在已有传输时发送数据导致冲突。 |
| 多点接入 (Multiple Access) | 允许多个设备连接到同一物理介质上,并有机会发送数据。 |
| 冲突检测 (Collision Detection) | 在发送数据过程中,设备同时监听信号,一旦检测到信号冲突,立即停止发送,并执行退避算法等待随机时间后重试。 |
注意事项:仅适用于半双工通信,不适用于全双工模式,因为后者无需监听载波或检测冲突。
CSMA基本原理:发送数据之前,先监听信道上是否有人在发送。若有,说明信道正忙,否则说明信道是空闲的,然后根据预定的策略决定:
- (1) 若信道空闲,是否立即发送(不一定立即发送);
- (2) 若信道忙,是否继续监听;
如果连续发生16次碰撞后,认为网络繁忙有问题,就不再尝试发送。
CSMA/CD的3种监听算法(常考前两种)
非坚持型监听算法:后退随机时间
非坚持型监听算法:后退随机时间(发现厕所有人,我回去等半个小时再来)
由于随机时延后退,从而减少了冲突的概率。问题是因为后退而使信道闲置一段时间,这使信道的利用率降低,而且增加了发送时延。
1-坚持型监听算法:继续监听,不等待
1-坚持型监听算法:继续监听,不等待(发现厕所有人,就在厕所门口等着即监听厕所状态)
有利于抢占信道,减少信道空闲时间。信道空闲就马上发,但是多个站同时都在监听信道时必然会发生冲突。冲突概率和利用率都高(双高)
P-坚持型监听算法
P-坚持型监听算法:若信道空闲并不马上发,而是以概率P发送,以概率(1-P)延迟一个时间单位,P大小可调整。
3种监听算法对比
以下是三种监听算法(非坚持型、1-坚持型、P-坚持型)的对比表格:
| 监听算法类型 | 行为描述 | 优点 | 缺点 |
|---|---|---|---|
| 非坚持型 | 发现信道忙,后退随机时间再监听 | 减少冲突概率 | - 信道利用率低 - 增加发送时延 |
| 1-坚持型 | 发现信道忙,继续监听直至空闲立即发送 | - 减少信道空闲时间 - 快速响应空闲信道 |
- 冲突概率高 - 是多个站同时都在监听信道时必然会发生冲突。冲突概率和利用率都高(双高) - 信道利用率不稳定(可能很高也可能很低) |
| P-坚持型 | 信道空闲时以概率P发送,以概率(1-P)等待 | - 平衡冲突与利用率 - 灵活性高,通过调整P值优化性能 |
- 实现复杂度相对较高 - 需要合理设置P值以达到最佳效果 |
CSMA/CD的冲突检测机制(偶尔考察)
载波监听只能减小冲突的概率,不能完全避免冲突。当两个帧发生冲突后,若继续发送,将会浪费网络带宽。为了改进带宽利用率,发送站应采取边发边听的冲突检测方法,即:
==///////==
(1) 发送期间同时接收,并把接收的数据与站中存储的数据进行比较。
(2) 若比较结果一致,说明没有冲突,重复(1)。
(3) 若比较结果不一致,说明发生了冲突,立即停止发送,并发送一个简短的干扰信号(Jamming),使所有站都停止发送。
(4)发送Jamming 信号后,等待一段随机长的时间,重新监听,再试着发送。
==///////==
以太网帧结构与物理层
以太网的帧结构
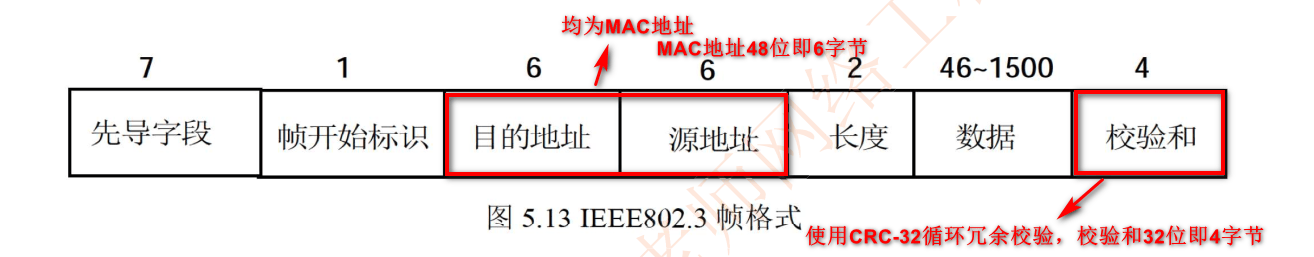
| 字段 | 大小(字节) | 描述 |
|---|---|---|
| 前导字段 (Preamble) | 7 | 56位,用于接收同步,不计入帧长 |
| 帧开始标识 (SOF) | 1 | 8位,帧起始标志,不计入帧长 |
| 目的MAC地址 (DMAC) | 6 | 接收方的物理地址 |
| 源MAC地址 (SMAC) | 6 | 发送方的物理地址 |
| 类型/长度字段 | 2 | - 指示上层协议类型或数据长度 - 作上层协议类型标识时,如0x0800表示IPv4,0x0806表示ARP |
| 数据字段 | 46-1500 | 封装的网络层数据包如IP数据包,少于46字节需填充 |
| 填充 (如果需要) | 可变 | 确保数据字段至少46字节 |
| 帧校验序列 (FCS) | 4 | CRC-32循环冗余校验,检测错误 |
| 最小帧长 | 64(6+6+2+46+4=64) | 包含所有计算在内的最小长度 |
| 最大帧长 | 1518(6+6+2+1500+4=1518) | 包含所有计算在内的最大长度 |
注释:
- 前导字段和帧开始标识虽然不计入帧长计算,但对帧的正确接收至关重要。
- 数据字段的长度必须满足最小46字节的要求,通过填充实现。
- 最大帧长限制了单个帧所能携带的数据量,以避免网络拥塞和效率降低。
- FCS提供了数据完整性检查,确保数据在传输过程中未受损。
以太网标准
以太网标准的命名规范
物理层介质命名规范: <传输速率Mbps><信号方式><最大传输距离(百米)或介质类型>
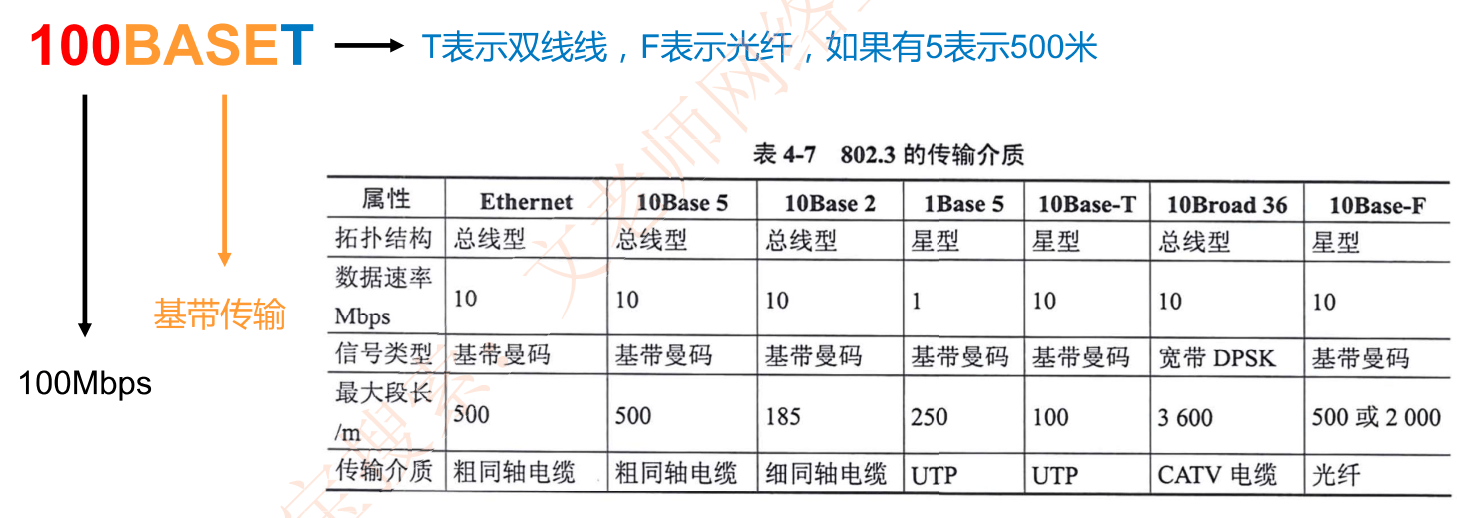
- 100:表示传输速率为100Mbps
- BASE:表示信号方式为基带传输,即传输的是数字信号。Broad为宽带传输,传输的是模拟信号
- T:若为字母表示介质类型,T为双绞线,F为光纤;若为数字表示传输距离,单位是[百米](上面表格中1Bases5是一个特例)。
虚拟局域网
虚拟局域网简介
- 虚拟局域网(Virtual Local Area Netwok,VLAN)
- 根据管理功能、组织机构或应用类型对交换局域网进行分段而形成的逻辑网络
- 虚拟局域网工作站可以不属于同一物理网段,任何交换端口都可以分配给某个VLAN,属于同一VLAN的所有端口构成一个广播域。
- 不同VLAN通信必须经过三层设备(路由器、三层交换机、防火墙等)
冲突域和广播域
VLAN的划分方式
| 划分方式 | 描述 |
|---|---|
| 基于端口 | 最简单直接的方式,根据交换机的物理端口来划分VLAN成员。同一VLAN内的端口共享一个广播域。 |
| 基于MAC地址 | 根据连接设备的MAC地址来划分VLAN,允许设备在物理位置变化时保持VLAN成员身份。 |
| 基于策略 | 依据网络策略或规则来划分VLAN,如安全策略、访问控制需求等,提供灵活的网络管理。 |
| 基于协议 | 按照网络层协议类型来组织VLAN,适用于希望根据特定应用或服务分离流量的网络环境。 |
此外,还有其他提及的划分方式,为了完整性,可以补充如下:
| 划分方式 | 描述 |
|---|---|
| 基于IP子网 | 利用设备的IP地址及其子网掩码来划分VLAN,适合IP地址规划与VLAN结构紧密结合的场景。 |
| 基于组播 | 依据IP组播组来定义VLAN成员,适用于需要支持多播服务且成员分布广泛的网络。 |
这些划分方式各有优势,选择合适的划分方式需根据实际的网络需求、管理便捷性以及安全考虑来决定。
VLAN的作用
| VLAN优势 | 描述 |
|---|---|
| 控制网络流量 | - 限制VLAN内广播通信跨VLAN传播,有效控制广播风暴。 - 减少冲突域,提升网络带宽的有效利用。 |
| 提高网络安全性 | - 通过VLAN间路由配置实施广播过滤,增强安全防护。 - 限制不同VLAN间的直接通信,为网络增加额外安全层。 - 便于实施流量控制策略,维护网络安全稳定。 |
| 灵活的网络管理 | - 允许根据管理需求灵活划分工作组,不局限于物理位置。 - MAC地址为基础的VLAN划分支持用户在任何接入点保持原有VLAN成员身份,促进移动办公。 - 简化网络结构调整,提升管理效率和响应速度。 |
交换机VLAN的划分
| VLAN划分方式 | 类型 | 描述 |
|---|---|---|
| 基于交换机端口 | 静态划分 | 最常用的VLAN划分方法,根据交换机物理端口分配VLAN,实现固定端口到VLAN的映射。适用于已知固定设备布局的网络环境。 (日常使用最多,比如将交换机的一些端口划分为一个VLAN) |
| 基于MAC地址 | 动态划分 | 根据设备的MAC地址自动将其加入相应的VLAN,支持用户在物理位置变动时保持VLAN成员身份不变,适合移动办公环境。 (提前录制好MAC地址,将张三、李四的MAC地址分别划分在不同VLAN) |
| 基于策略 | 动态划分 | 依据预设的网络策略(如安全策略、访问控制列表ACL)动态分配VLAN,适用于需要灵活策略控制的复杂网络,如校园网按用户角色划分VLAN。 (校园网常用如学生在一个VLAN,老师在一个VLAN) |
| 基于网络层协议 | 动态划分 | 按照设备使用的网络层协议(如IPv4、IPv6)来划分VLAN,适用于需要隔离不同协议流量的网络架构。 |
| 基于网络层地址(IP地址) | 动态划分 | 根据设备的IP地址及其子网划分VLAN,适合于IP地址规划与VLAN划分紧密结合的场景,提供更细致的网络分段。 |
交换机的端口类型
| 接口类型 | 描述 | 应用场景 |
|---|---|---|
| Access接口 | 仅允许单个VLAN的数据通过。 通常连接终端设备如PC、打印机、摄像头等。 |
终端设备接入层,确保设备只属于并能通信于单一VLAN。 |
| Trunk接口 | 允许多个VLAN的数据通过,携带所有VLAN信息或指定VLAN集。 主要应用于交换机间的连接,实现VLAN间通信。 |
交换机互联,构建多VLAN网络的主干链路。 |
| Hybrid接口 | 结合Access和Trunk特性,可灵活设置对特定VLAN的透传或 Untag处理。 提供比Access更灵活的VLAN策略控制。 |
需要更细致VLAN控制的网络环境,如同时连接终端与其它交换机。 |
注意:添加和删除VLAN标记VID的过程是由交换机中的专用硬件自动实现的,处理速度很快,不会引入太大的延迟。(如一个PC的流量进到交换机口要为该数据打上VLAN标签)
802.1Q VLAN标签的标准(重点,经常考)
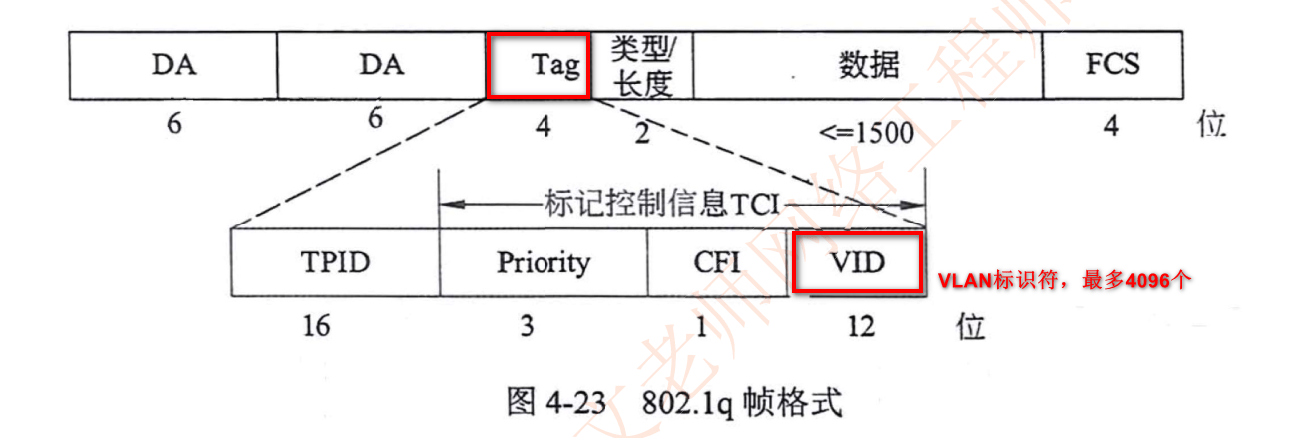
若交换机的一个接口被划入VLAN 10,那么该接口流量进入交换机时,接口为数据打上一个Tag标签,这个Tag称之为802.1Q,该标签有**4个字节(32位)**长度,具体内容如下表所示:
| Tag字段 | 长度(bits) | 描述 |
|---|---|---|
| TPID (Tag Protocol Identifier) | 16 | 协议标识符,固定值8100(十六进制),表示这是一个802.1Q标签帧。 |
| Priority | 3 | 优先级字段,用于QoS服务质量,共8个优先级等级(0-7),决定数据帧在网络中的传输优先权。 |
| CFI (Canonical Format Indicator) | 1 | 格式指示位,用于区分MAC地址的格式,0表示规范格式,1通常用于令牌环网络。 |
| VID (VLAN Identifier) | 12 | VLAN标识符字段,范围从1到4094,用于区分不同的VLAN,用户不可用VID为0和4095。 |
备注:
- VLAN ID的有效范围理论上为0-4095,但VLAN 0和VLAN 4095被保留,实际可用VLAN数量为4094个。
- VLAN 0通常保留用于默认VLAN或Native VLAN,VLAN 4095可能用于特殊协议或预留。
生成树协议
城域网基础
城域网技术是运营商搭建网络使用,考察较少
802.1ad QinQ技术
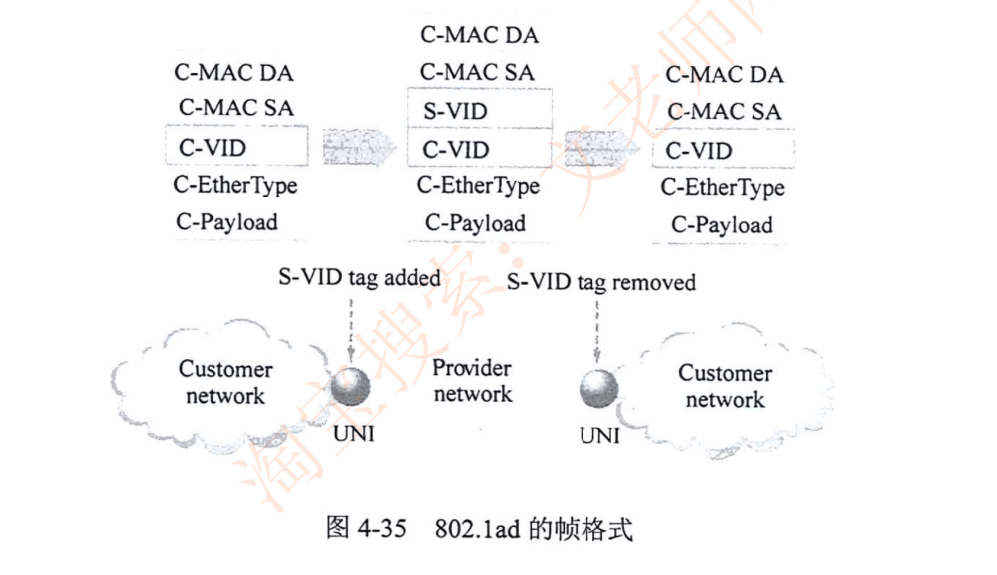
- E-LAN基本技术是802.1Q的VLAN帧标记,双层标记,打了两层VLAN标签,这种技术被定义为IEEE 802.1ad,也称为QinQ技术
- QinQ实际是把用户VLAN嵌套在城域以太网的VLAN中传送
如图所示
- C-VID即Customer-VID,客户端VLAN的ID
- S-VID即运营商VLAN的ID
- 图中两个用户相当于在同一个VLAN之下
802.1ah MAC-IN-MAC技术
- 另一种城域网技术IEEE802.1ah,也成为PBB,也叫MAC-IN-MAC技术,实际上是在用户的MAC地址之前,再封装一层MAC地址
章节总结
- 802标准:802.3以太网 802.11无线局域网WLAN
- CSMA/CD:以太网介质访问控制协议,原理:先听后发,边听边发,若有冲突,立即停止
- 监听算法:非坚持型,1-坚持型(双高),P-坚持型
- 最小帧长:$L_{min}=2R * \frac{d}{v}$
- MAC帧结构,以太网传输介质,VLAN技术,STP计算过程