网络安全基础
网络安全威胁类型
10种类型的网络安全威胁类型
- 被动攻击
- 窃听
- 流量分析
- 主动攻击
- 假冒:如跨站脚本攻击CSRF
- 重放:如Burp抓包修改重放。解决时可为数据包加入时间戳
- 数据完整性破坏:修改或破坏信息系统、数据
- 拒绝服务攻击:如DDOS、SYN-Flooding等
- 资源的非授权利用:即越权攻击
- 陷门和木马:
- 病毒:
- 诽谤:利用信息系统互联性,诋毁摸个对象的形象
网络攻击
被动攻击:
- 如窃听、流量分析
- 重点是预防
- 主要防范手段是加密
主动攻击:
- 如假冒、重放、欺骗、篡改、完整性破坏、拒绝服务攻击等
- 重点是检测
- 主要防范手段是防火墙、IDS等技术
基本安全技术
- 数据加密
- 数字签名
- 身份认证
- 防火墙
- 入侵检测
- 内容检查
现代加密技术
对称加密算法
| 算法 | 每个分组长度(bit) | 每个分组产生密文长度(bit) | 密钥长度(bit) | 模式 | 备注 |
|---|---|---|---|---|---|
| DES | 64 | 64 | 56 | 分组密码 | 每一个分组为64位,之后进行16轮迭代,产生一组 64位密文数据 |
| 3DES | 64 | 64 | 112 | 分组密码 | 使用2个密钥,累计执行3次DES算法,其中有两次使用的是同一个秘钥 |
| IDEA | 64 | X | 128 | 分组密码 | IDEA共使用52个16位的子密钥,由输入的128位密钥生成。 |
| AES | 128 | X | 128/192/256 | 分组密码 | 支持三种秘钥长度,最小128位,均为32的整数倍 |
| 流加密算法RC4 | X | X | X | 流加密算法 | 加密速度快,可以达到DES 10倍,WiFi常用 |
非对称加密算法
每个实体有两个密钥:公钥公开,私钥自己保存
公钥加密,私钥解密,可实现保密通信
私钥加密,公钥解密,可实现数字签名
典型的公钥加密算法:RSA
数字签名
数字签名用于确认发送者身份(身份验证、抗抵赖性)和消息完整性(验证比较哈希结果)
私钥签名,公钥验签
报文摘要/哈希/散列
哈希
哈希简介
哈希:将一段数据(任意长度)经过一道计算,转换为一段定长的数据
哈希的特性
- 不可逆性
- 无碰撞性:几乎没有可能找到一个y,使得y的Hash值等于x的Hash值
- 雪崩效应
哈希适用场景
- 发送文件的完整性确认
- 服务器中存储用户密码
HMAC简介
HMAC
- 盐+哈希 ,这个盐可以是时间戳
- 需要双方预先知道这个key
- HMAC能够消除中间人攻击(数字签名也能消除)
两种报文摘要算法简介
| 每个分组长度(bit) | 得到报文摘要长度 | 备注 | |
|---|---|---|---|
| MD5 | 512 | 128 | 无,安全性一般 |
| SHA-1 | 512 | 160 | 比MD5更安全,计算比MD5慢 |
数字证书与CA
数字证书简介
问:数字签名中使用“私钥签名,公钥验签”,公钥加密(验签)的关键在于怎么确定这就是Bob的公钥,如何避免他人伪造?
答:数据通信中,使用数字证书证明某个人的公钥确实属于该人,用CA的私钥为所有者的公钥进行签名
首先,有一个权威的证书签发机构,称为CA——全球就那么几个公司比较权威啦,这个机构,先用RSA产生一对公私钥。
私钥自己留着藏起来,你要是能偷到手就厉害了。
然后用自己的私钥对自己的公钥进行签名,生成所谓的数字证书。
这个过程大概是这样的:
先生成一个文件,文件内容大概是这样的:
- 公钥内容
- 签发者ID—-谁签发的证书
- Subject—-也就是这个证书签发给谁。这里subject和签发者ID相同。
- 有效期
- 其他信息
以上内容都是明文。我们称为内容P。
然后使用hash算法,对内容P进行hash计算,得到一个hash值H。
然后使用签发机构的私钥对H进行RSA加密,得到签名信息S。这个步骤称为签名,就是用私钥对某公开内容的hash值进行加密。
然后将P,S连成一个文件,这个文件就是所谓的数字证书了。所以数字证书里,包括证书持有者的身份信息,证书信息,证书持有人的公钥,以及签名信息。
现在假设某人得到了这个证书,如何确认这个证书属于谁的呢?
我们看数字证书里有些什么?可以得到P,可以得到P的哈希之后用私钥签名的S。
我们用同样的hash算法对P进行hash计算,得到一个hash值H1.
P里有公钥,签发者ID,Subject,有效期,及其他信息。我们用公钥解密S,得到了一个值H’。
这个H’,正常情况,或者说期望正常的话,应该就是制作数字证书的时候,用私钥对S加密的H。是否真如期望一样呢?比较一番就知道了。现在对比H’和H1是否相等,如果相等,那么就证明这个证书是有签发者签发给Subject的证书,就是符合期望了,也就是正常情况。否则就说明:
- 内容P被篡改过
- 证书不是由CA签发的。
这个是对自签发证书的验证过程。需要说明的是,这种自签发证书的验证不常使用,但如何验证证书的原理类似。
证书链及其表示
如果用户数量很多,通常有多个CA,每个CA为一部分用户发行和签署证书
如果有两个CA,X1和X2,假设用户A从CA机构X1获得了证书,用户B从X2获得证书。
即可如下符号表示:
| 符号 | 含义 |
|---|---|
| X1《A》 | 1、用X1私钥为A的公钥签名** 2、该证书封存着A自己的公钥,需要用X1的公钥解密得到 **3、用户A知道X1(即自己的所属的CA)的公钥 |
| X2《B》 | 1、用X2私钥为B的公钥签名** 该证书封存着B自己的公钥,需要用X2的公钥解密得到 **3、用户B知道X2(即自己的所属的CA)的公钥 |
如果A不知X2的公钥,他虽然能读取B的证书,但却无法验证用户B证书中X2的签名,因此B的证书对A来说是没有用处的。然而,如果两个证书发放机构X1和X2彼此间安全交换了公钥,彼此信任,那么他们的证书可以形成证书链,则A就可以通过以下过程获取B的公开密钥。
(1) A从公共目录中后去由X1签署的X2的证书X1《X2》,因为A知道X1的公开密钥,所以能验证X2的证书,并从中得到X2的公开密钥;(笔者注:即通过已知的公钥得到X2的公钥)
(2)A再从公共目录中获取由X2签署的B的证书X2《B》,并由X2的公开秘钥对此加以验证,然后从中得到B的公开密钥(笔者注:即通过X2的公钥得到B自己的公钥)
以上过程中,A是通过一个证书链来获取B的公开密钥的,证书链可表示为
$$
X1《X2》X2《B》
$$
类似的,B也能通过一个证书链来获取A的公开密钥的,证书链可表示为
$$
X2《X1》 X1《A》
$$
以上证书链中只涉及两个证书。同样,有N个证书的证书链可以表示为
$$
X1《X2》X2《X3》……XN《B》
$$
虚拟专用网VPN
VPN:概念和实现原理,PPP,LCP和NCP,PAP和CHAP(看课件)
VPN(Virtual Private Network,虚拟专用网络)是一个通过公共网络(如互联网)建立的安全通信隧道,使得远程用户或者分支机构能够安全地访问组织内部网络资源。它通过一系列技术手段,包括加密、身份验证和隧道技术,模拟了一个专用的、私有的通信环境。VPN的主要实现原理包括以下几个关键部分:
隧道技术:VPN通过隧道技术在公网上传输私有网络的数据包,即将一个网络的数据包封装在另一个网络的数据包中传输,这样即使数据在公网上传播也能保证数据的私密性和完整性。
加密技术:数据在经过VPN隧道时会被加密,常见的加密协议有SSL/TLS、IPsec等,以防止未经授权的第三方窃听和篡改。
身份验证和授权:用户和设备必须经过身份验证才能接入VPN,这通常涉及预共享密钥、证书或其他形式的身份验证机制。
关于PPP(Point-to-Point Protocol,点对点协议):
PPP 是一种广泛应用于点对点连接的网络层协议,特别是在拨号网络和VPN中。PPP 主要负责在两台设备之间建立、配置、维护和终止数据链路连接。
LCP(Link Control Protocol,链路控制协议):LCP 是 PPP 协议的一个组成部分,用于建立、配置、测试和终止物理链路。它处理诸如协商最大传输单元(MTU)、认证方法以及检测链路故障等问题。
NCP(Network Control Protocol,网络控制协议):NCP 是多个子协议的集合,每个子协议负责在已经由 LCP 建立和配置好的链路上建立和配置不同的网络层协议,如IPCP(Internet Protocol Control Protocol)用于配置和管理IP地址等参数。
另外,PPP 还支持多种认证协议以确保连接安全性:
PAP(Password Authentication Protocol,密码认证协议):简单明了的认证方式,明文发送用户名和密码进行验证,安全性相对较低。
CHAP(Challenge Handshake Authentication Protocol,挑战握手认证协议):比PAP更为安全,采用三次握手方式,服务器端向客户端发送随机数挑战,客户端用共享密钥加密这个随机数后再发送回去,服务器端解密验证。整个过程不需要直接传递密码,提高了安全性。
总结起来,PPP及其相关协议是构建VPN连接的基础组件之一,通过LCP和NCP分别管理和配置链路层及网络层参数,并通过PAP或CHAP等认证协议保证连接的安全性。
IPSec
网络层的安全协议——IPSec
IPSec(Intemet Protocol Security),是由IETF(因特网工程任务组)定义的一组协议,用于增强IP网络的安全性。IPSec本身是为IPv6设计,IPv6本身集成安全功能。由于IPv4使用多且IPv4本身使用明文传输,遂被引入到IPv4网络
IPSEC协议集提供以下4项安全服务
- 数据完整性(Data Integrity):完整性校验
- 认证(Autentication):认证算法灵活选择
- 保密性(Confidentiality):加密
- 应用透明安全性(Application-transparent Security):对上层应用是透明的,上层应用不用管网络层的IPSec
IPSec功能
IPSec功能分为以下3类:
| 缩写 | IPSec协议功能 | 功能描述 |
|---|---|---|
| AH | 认证头(AH,Authentication Header) | 提供数据完整性和数据源认证,但不提供数据保密服务,使用的算法是哈希如MD5、SHA |
| ESP | 封装安全负荷(ESP,Encapsulating Security Payload) | 提供数据加密功能,加密算法有DES、3DES、AES等 |
| IKE | Internet密钥交换协议(IKE,Internet Key Exchange) | 用于生成和分发秘钥,比如在上述两类功能ESP和AH中使用的密钥 |
IPSec的对AH头的两种封装模式
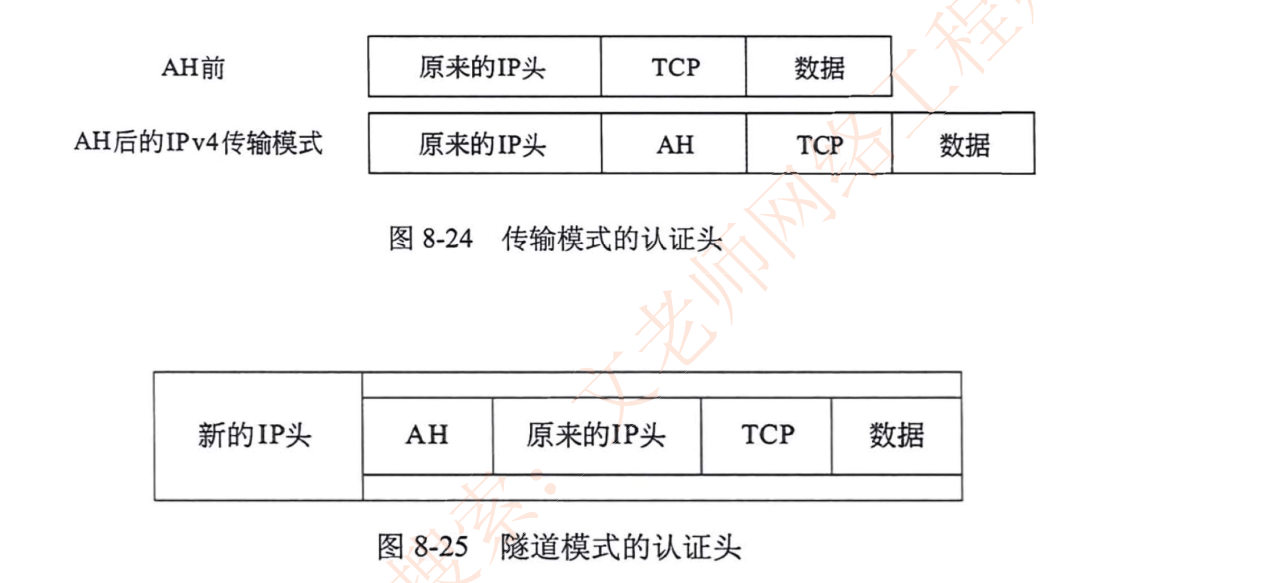
传输模式——原IP头中间插,不添加新的IP头
传输模式:在原来的IP报文中插入认证头,该认证头可以是AH(ESP、IKE),原来的IP报文格式不变
隧道模式——原IP头前面插,在添加一个新的IP头
隧道模式:原来的IP报文头不变,在原来的IP头前面插入AH(ESP、IKE),再在其前面添加一个新的IP头
IPSec(Internet Protocol Security)提供了两种封装模式来确保IP数据包的安全性:传输模式(Transport Mode)和隧道模式(Tunnel Mode)。
1. 传输模式 (Transport Mode)
在传输模式下,IPSec只对IP数据包的有效载荷(payload)进行保护,即加密和/或认证应用程序层数据,而不改变原始IP包的基本结构。具体操作如下:
- AH(Authentication Header)或ESP(Encapsulating Security Payload)头插入到了IP头与传输层协议头(如TCP或UDP头)之间。
- 原始IP头的源和目的IP地址保持不变,这使得IPSec保护的数据包可以直接到达最终的目的主机,而且网络中的中间设备如路由器仍然能看到未经加密的IP头信息,用于路由决策。
- ESP在传输模式下可以提供数据加密和完整性保护;AH则提供完整性保护和认证服务,但不加密数据。
2. 隧道模式 (Tunnel Mode)
在隧道模式下,整个原始IP数据包(包括IP头)都被一个新的IPSec头和尾部(如果是ESP的话还包括加密后的有效载荷)封装起来,形成一个新的IP数据包。这种模式下:
- 新的IP头包含了发起IPSec隧道的源IP地址和目标IP地址,通常对应两个参与IPSec通信的边界设备,如两个站点的VPN网关。
- 原始IP数据包的所有内容被当作新的IPSec数据包的有效载荷,因此它能够在公网上传输时得到加密和完整性保护。
- 隧道模式非常适合于创建虚拟专用网络(VPN),因为它可以在两个网络之间建立一条安全隧道,使内部网络的IP包仿佛是在一个受保护的私有通道中传输。
总结来说,传输模式适用于主机到主机之间的直接安全通信,而隧道模式更适合于网络到网络的连接,尤其是构建站点到站点的VPN连接场景。
SSL和HTTPS
传输层的安全协议——SSL、TLS和HTTPS
SSL——TLS——HTTPS
| 协议名称 | 发展历程 | 层次定位 | 端口号 | 关系说明 |
|---|---|---|---|---|
| SSL(Secure Socket Layer,安全套接层) | 1994年由Netscape公司开发 | 传输层(第4层)安全协议 | 443 | 提供基于TCP的安全通信,是HTTPS的基础 |
| TLS(Transport Layer Security,安全传输层协议) | 1999年由IETF制定,基于SSL 3.0 | 传输层(第4层)安全协议 | 443 | 是SSL的继承者和升级版,继续提供更安全的数据传输 |
| HTTPS(HyperText Transfer Protocol Secure) | 由HTTP + SSL演变而来,现使用TLS | 应用层协议,依赖于底层的TLS安全层 | 443 | HTTP协议与SSL/TLS协议相结合,实现加密和认证的Web通信 |
SSL和TLS尽管在概念上被视为“传输层”协议,但实际上它们位于应用层协议(如HTTP)之下,但在TCP/IP模型中,它们并不是严格意义上的传输层协议,而是作为应用层和传输层之间的一个附加安全层存在。
HTTPS实际上使用的是HTTP协议与TLS协议的组合,而不是SSL,但由于历史沿革和技术习惯,人们有时仍会将HTTPS与SSL联系在一起。在现代实践中,HTTPS实际上是指HTTP over TLS。
应用层的安全协议——S-HTTP和PGP
S-HTTP
对于一个不安全的HTTP,
打补丁的思路:HTTP头引入SSL,就成为了HTTPS;
重新开发的思路:HTTP重新开发协议,就成为S-HTTP
S-HTTP安全的超文本传输协议( Security HTTP)
S-HTTP语法与HTTP一样,而报文头有所区别,进行了加密
S-HTTP(Secure Hypertext Transfer Protocol)协议本身并不强制规定特定的端口号,理论上它可以使用与HTTP相同的端口号,即端口号80。然而,由于S-HTTP的设计意图是与HTTP共存并为HTTP增加安全功能,所以它可以与HTTP在同一个端口上进行操作,通过特定的请求指示来启用安全传输。
但实际应用中,特别是考虑到同时运行HTTP和S-HTTP服务的情况,可能会有不同的配置方案,一些部署可能选择使用非标准端口来避免混淆。不过,历史上和主流的应用中并未广泛采用S-HTTP,而是更多地采用了HTTPS(HTTP Secure),后者是基于SSL/TLS协议的HTTP,它通常使用标准端口号443。
PGP
PGP (Pretty Good Privacy)是一个完整的电子邮件安全软件包
PGP提供如下2种服务(功能):
- 数字签名:身份验证
- 数据加密:数据加密
- 完整性保护:消息摘要
PGP使用的认证、加密和完整性验证算法:
采用RSA公钥证书进行身份认证;
使用IDEA进行数据加密;
使用MD5进行数据完整性验证。(笔者注:可见PGP除了上述2种服务外,能够提供完整性验证)
PGP应用广泛的原因
支持多平台(Windows,Linux,MacOS)上免费使用,得到许多厂商支持
基于比较安全的算法((RSA,IDEA,MD5)
既可以加密文件和电子邮件,也可以用于个人通信,应用集成PGP,现在已经集成到很多软件当中去了
S/MIME,SET和Kerberos认证(了解)
S/MIME ( Security/Multipurpose Internet Mail Extensions )提供电子邮件安全服务,与PGP功能类似
SET ( Secure Electronic Transation )安全的电子交易,用于保障电子商务安全
Kerberos是用于进行身份认证的安全协议,支持AAA即认证、授权和审计。
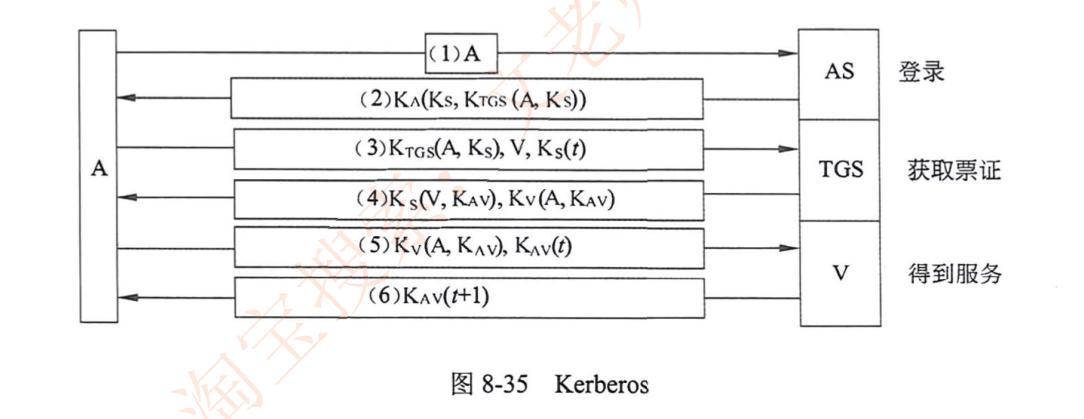
Kerberos 是一种网络认证协议,旨在为分布式计算环境提供强大而安全的身份验证服务。它最初由麻省理工学院(MIT)开发,现在已经成为企业网络、特别是Windows域环境中广泛采用的标准认证方案。Kerberos的设计目标是在不安全的网络环境下,确保用户能够安全地向远程服务器证明自己的身份,同时服务器也能够确认用户的身份真实性,以此实现双向身份验证。
Kerberos认证的核心组件包括:
客户端 (Client):网络中的实体,如用户、工作站或者服务,需要进行身份验证以便访问网络资源。
密钥分发中心 (Key Distribution Center, KDC):扮演着认证服务器和票证授予服务器的角色。KDC通常包含两个部分:
- 认证服务器 (Authentication Server, AS):负责验证用户的身份并发放初始票据授予票据(TGT)。
- 票证授予服务器 (Ticket Granting Service/Ticket-Granting Server, TGS):当客户端持有TGT后,向其请求特定服务的票证(Service Ticket),以便访问具体的服务端。
服务端 (Server):网络资源提供者,接受并验证客户端提供的经过KDC签发的服务票证。
Kerberos认证流程概括如下:
身份验证阶段:客户端向KDC的AS请求身份验证,提交其用户名和密码。AS核实密码正确后,会生成一个TGT,并使用服务端的密钥加密该TGT后发送给客户端。
获取服务票证阶段:客户端带着从AS得到的TGT,向KDC的TGS请求访问某个服务的权限。TGS解密TGT验证客户端身份,然后生成一个服务票证(ST),该票证包含了客户端的身份信息,并用服务端的密钥加密后发送给客户端。
服务访问阶段:客户端携带服务票证(ST)去联系服务端,服务端用自己的密钥解密ST,验证客户端的身份合法性以及服务权限,若验证成功,则允许客户端访问所需的服务。
通过这种方式,Kerberos认证系统实现了在无需在网络上明文传输密码的同时,保证了每次网络交互都有高度安全保障,防止中间人攻击、重放攻击等安全威胁,并支持单一登录(Single Sign-On, SSO),使用户只需一次认证就能访问多个网络资源。此外,Kerberos支持多种加密算法以适应不同的安全需求,并具有良好的扩展性和互操作性。
防火墙技术
防火墙:实现内部网络(信任网络)与外部不可信任网络(Internet)之间或是内部网络不同区域隔离与访问控制。
防火墙技术与分类(工作层次越高,越高级,安全性越高;工作层次越低,越低级,工作效率越高):
包过滤防火墙:即ACL访问控制列表,基于**五元组{源目IP地址、源目端口号、协议号}**等进行控制,一种较为基础的防火墙
状态化防火墙:基于TCP连接建立状态,可以读TCP连接建立状态,比包过滤略高级
应用层网关:一般是基于某个应用的防火墙,可以检测是某个应用
应用层检测DPI(Deep Package Inspection):深入包检测(Deep Package Inspection),把一个个的包拆开进入包的内部进行检测
计算机病毒与防护
病毒:指一段可执行的程序代码,通过对其他程序进行修改,可以感染这些程序使其含有该病毒程序的一个拷贝。
病毒四个阶段:潜伏——繁殖——触发——执行(千帆发行)
病毒分类与命名规则
病毒命名规则
病毒名称的一般格式:<病毒前缀(种类)>.<病毒名(家族)>.<病毒后缀(变种名)>
如:Worm.Sasser.b
| Worm | Sasser | b |
|---|---|---|
| 病毒种类:蠕虫病毒 | 病毒名(家族):震荡波家族 | 病毒变种b |
常见病毒类型
| 病毒类型 | 关键字 | 特征 | 代表 |
|---|---|---|---|
| 系统病毒 | 前缀为win32,win95,PE,W32,W95等 | 感染windows系统的exe或dll文件,并通过这些文件进行传播 | CIH病毒 |
| 蠕虫病毒 | 前缀为worm | 通过网络或者系统漏洞进行传播,可以向外发送带毒邮件或阻塞网络 | 冲击波(阻塞网络)、小邮差病毒(发送带毒邮件) |
| 木马病毒和黑客病毒 | 木马前缀为Trojan,黑客病毒前缀为Hack | 通过网络或漏洞进入系统并隐藏起来,木马负责入侵用户计算机,黑客通过木马进行远程控制。 | 游戏木马Trojan.Lmir.PSW60 |
| 脚本病毒 | 前缀是Script | 使用脚本语言编写,通过网页进行传播 | 欢乐时光病毒VBS.Happtime 红色代码Script.Redlof |
| 宏病毒 | 前缀是Macro | 特殊脚本病毒,感染word和excel | Macro.Word97 |
| 后门病毒 | 前缀为Backdoor | 通过网络传播,给系统开后门,给用户计算机代理安全隐患 | 入侵后添加隐藏账号 |
| 破坏性程序病毒 | 前缀为Harm | 本身具有好看的图标来诱惑用户点击,当用户点击,对计算机产生破坏。 | 熊猫烧香 |
| 捆绑机病毒 | 前为Binder | 将特定程序捆绑下载 | 下载大礼包或某些软件捆绑病毒 |
IDS与IPS
第一常用的安全设备:防火墙——门口保安
第二常用的安全设备:IDS IPS——巡逻人员
IDS入侵检测系统
入侵检测系统(Intrusion Detection System,简称“IDS”):IDS是防火墙之后的第二道安全屏障
公共入侵检测系统架构CIDF
美国国防部提出IDS的标准架构——公共入侵检测系统架构CIDF,如下图所示
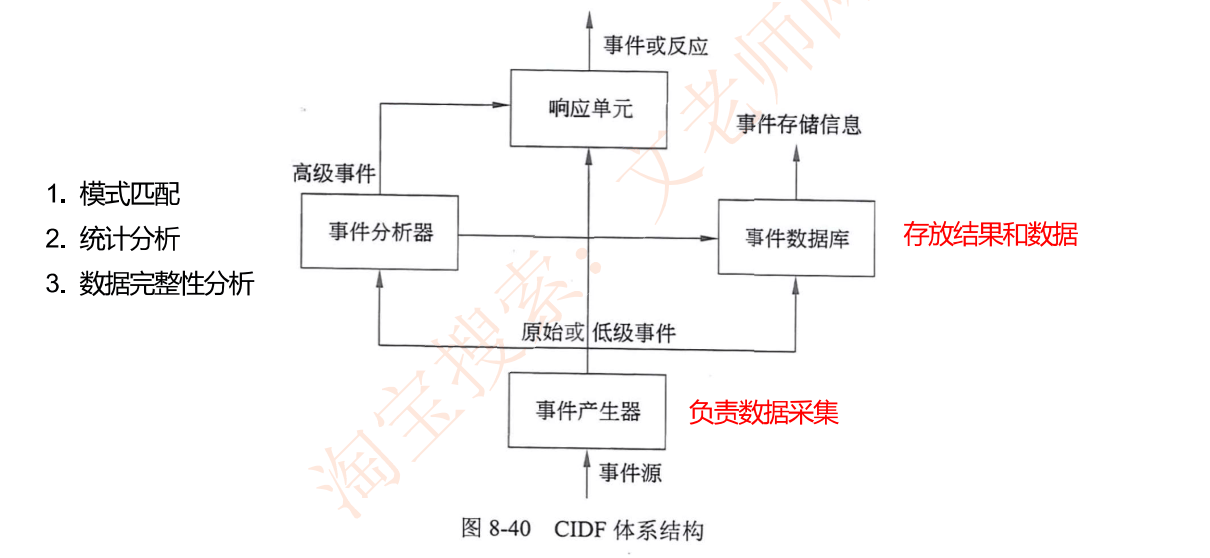
事件产生器:主要负责事件采集,对于原始、低级事件可以做出响应
事件分析器:有些事件不能马上判断,需要事件分析器进行分析,有三种技术:
模式匹配:跟以往的事件库进行对比
统计分析:跟日常情况对比,判断是否反常,如CPU利用率激增
数据完整性分析:系统文件、对象是否被修改,一般用于事后审计
响应单元:事件分析完成之后就进行响应
事件数据库:事件分析器的分析结果产生的数据、结果存放在事件数据库当中
IDS的数据来源
IDS的数据来源如下:
- 操作系统审计记录/操作系统日志
- 网络数据:
- 核心交换机镜像:对于核心交换机、汇聚交换机、接入交换机这种架构,可以将IDS旁挂在核心交换机上,通过镜像核心交换机的流量来进行分析检测
- 服务器接入交换机镜像:如果几个服务器接在一个服务器接入交换机上,也可以将IDS旁挂在该交换机,通过镜像该交换机的流量来进行分析检测
一般的,入侵检测系统都是通过旁路部署的
入侵检测系统的分类
按信息来源分:
- HIDS:主机入侵检测系统,数据来源来自于PC、服务器
- NIDS:网络入侵检测系统,数据来源来自交换机、路由器等网络设备,主要是交换机
- DIDS:分布式入侵检测系统,一个网络中部署多台IDS,小弟IDS把数据发给大哥IDS
按响应方式分:实时检测和非实时检测
按数据分析技术和处理方式分:(重点)
- 异常检测:建立并不断更新和维护系统正常行为的轮廓,定义报警阈值,超过阈值则报警
能够检测从未出现的攻击,但误报率高 - 误用检测:对已知的入侵行为特征进行提取,形成入侵模式库,匹配则进行报警
已知入侵检测准确率高,但对于未知入侵检测准确率低,高度依赖特征库,这是目前主流方案。误用检测又分为两类:- 专家系统:依赖专家库进行匹配
- 模式匹配:匹配关键字
- 混合检测:以上2种的混合
- 异常检测:建立并不断更新和维护系统正常行为的轮廓,定义报警阈值,超过阈值则报警
IPS入侵防御系统
入侵防御系统(Intrusion Prevention System,简称“IPS”):入侵防御系统是一种抢先的网络安全检测和防御系统,能检测出攻击并积极响应。
IPS不仅具有入侵检测系统检测攻击行为的能力,而且具有拦截攻击并阻断攻击的功能。
IPS不是IDS和防火墙功能的简单组合,IPS在攻击响应上采取的是主动的全面深层次的防御。
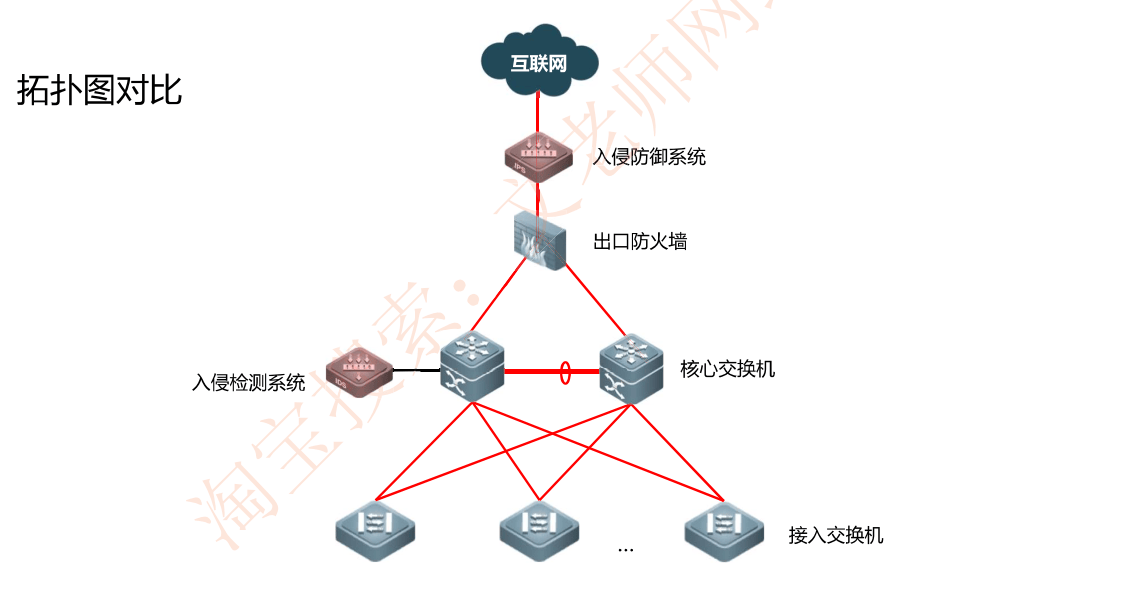
IPS和IDS对比
| 特性 | IDS(入侵检测系统) | IPS(入侵防御系统) |
|---|---|---|
| 部署位置 | 旁路部署(非串行) | 串行部署(在线部署,直接接在网络中) |
| 作用方式 | 监控网络流量和系统行为 | 监控并实时分析网络数据包 |
| 入侵响应 | 记录日志、发出警报(被动监测) | 能够检测入侵并主动采取行动 |
| 阻断能力 | 不能主动阻断恶意流量 | 可以实时中断恶意通信 |
章节总结
网络攻击分类:主动(拒绝服务、重放等)攻击和被动(流量监听、流量分析等)攻击
- 注意:被动攻击只有1种 就是流量分析
加密技术:
对称:DES、3DES、IDEA、AES、RC4
非对称:RSA
数字签名原理
散列(哈希):验证数据完整性,防止非法篡改 MD5、SHA、HMAC(基于MD5和SHA,在两者基础上加入Key,这个key一般是时间戳)
| 协议 | 分组长度(bit) | 散列值(bit) | 安全性 |
|---|---|---|---|
| MD5 | 512 | 128 | 一般 |
| SHA | 512 | 160 | 高 |
数字证书:CA用自己的私钥签名,证明主体的公钥,证书链
秘钥管理:PKI
VPN:概念和实现原理,PPP,LCP和NCP,PAP和CHAP(看课件)
IPSec
协议 功能 AH 数据完整性和源认证 ESP 数据加密 IKE 密钥生成和分发 隧道模式 封装一个新IP头 传输模式 在原IP报头后面插入AH或ESP封装 SSL 传输层安全协议,端口TCP 443 HTTPS 基于SSL的应用层协议 病毒:
蠕虫病毒-前缀为worm;
宏病毒-前缀为macro,感染excel或word
IDS:收集信息并进行分析,发现违反安全策略的行为或攻击。IDS是被动监听设备,一般旁挂部署;IDS的数据分析技术和处理方式有以下几种
异常检测:既能对已知的攻击进行检测,也能检测未出现过的攻击,缺点是误报较多。
误用检测:对已知入侵行为检测准确率高,漏检率低,缺点是未知入侵检测准确率低。
IPS:主动安全设备,一般串行部署。
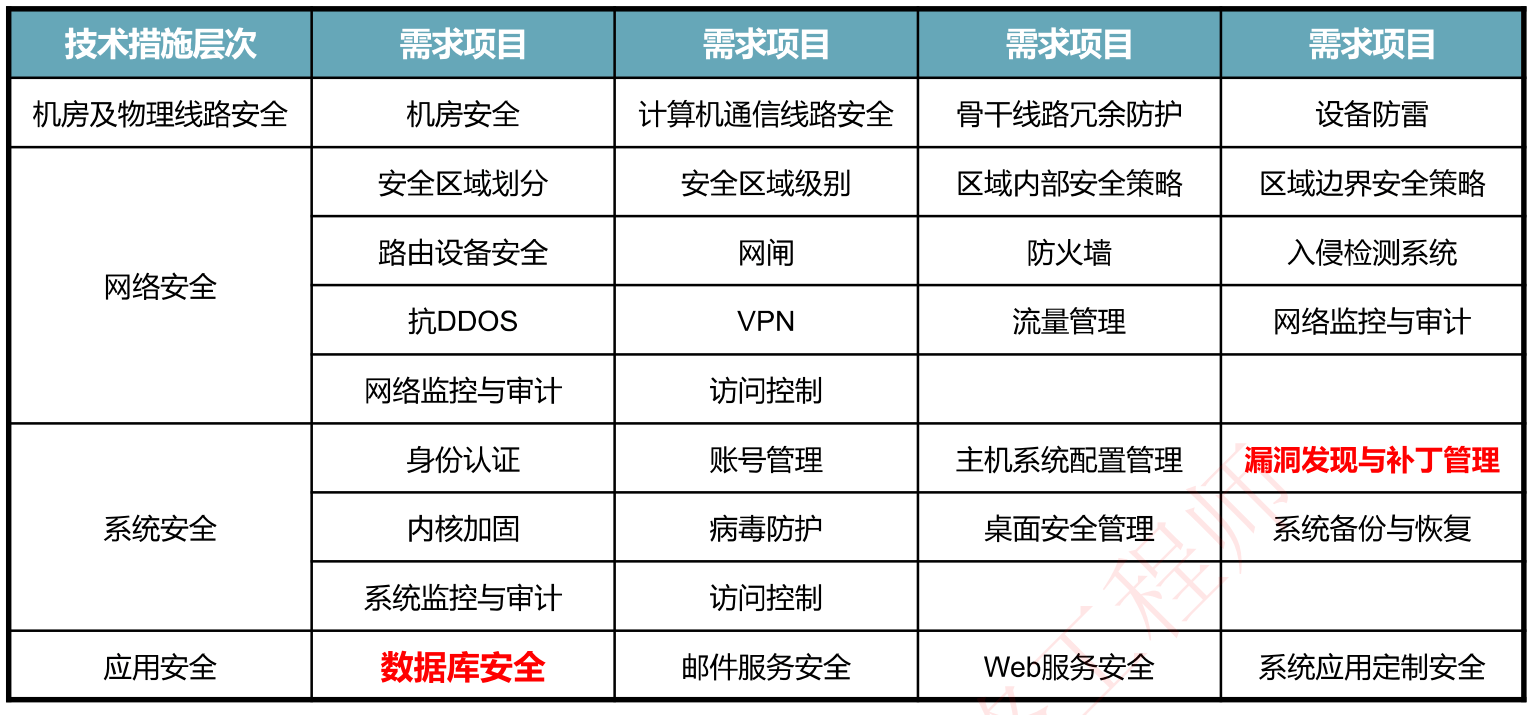
补充:网络安全技术措施表(老三级等保要求)