9-4 活动目录(重点,非常重要)
工作组模式和域模式
网络中计算机逻辑组织的两种模式︰工作组模式和域模式(活动目录AD )。
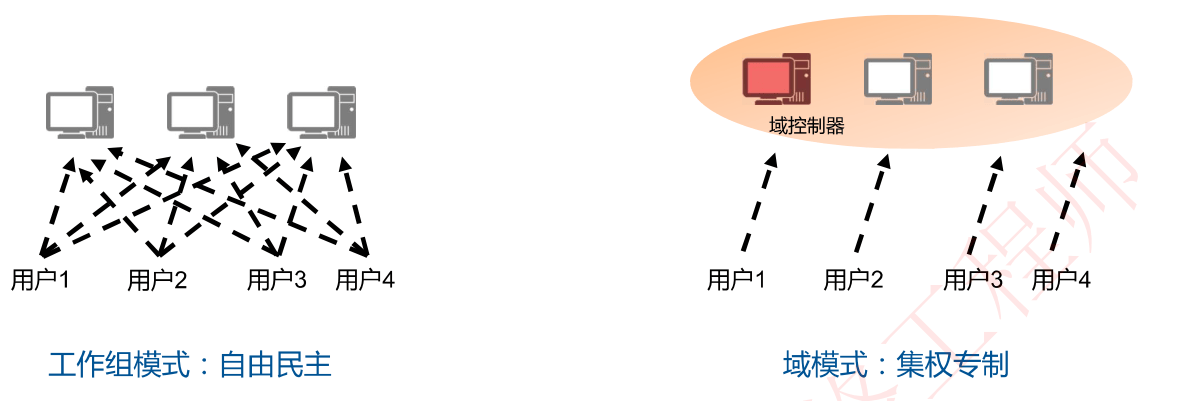
工作组模式:每台计算机都拥有自己的本地安全账户管理数据库SAM(Security Account Manager),每台计算机保存其上所有用户的数据如账号密码信息。用户需要使用某台计算机就登录该台计算机使用
域模式:用户信息存储在域控制器,用户可以在域中漫游,访问域中任意一台服务器上的资源
工作组模式:用户直接访问目标服务器开展认证等工作
域模式:域控制服务器上存放所有用户名和密码,用户登录认证找域控制器即可
活动目录(Active Directory,AD)
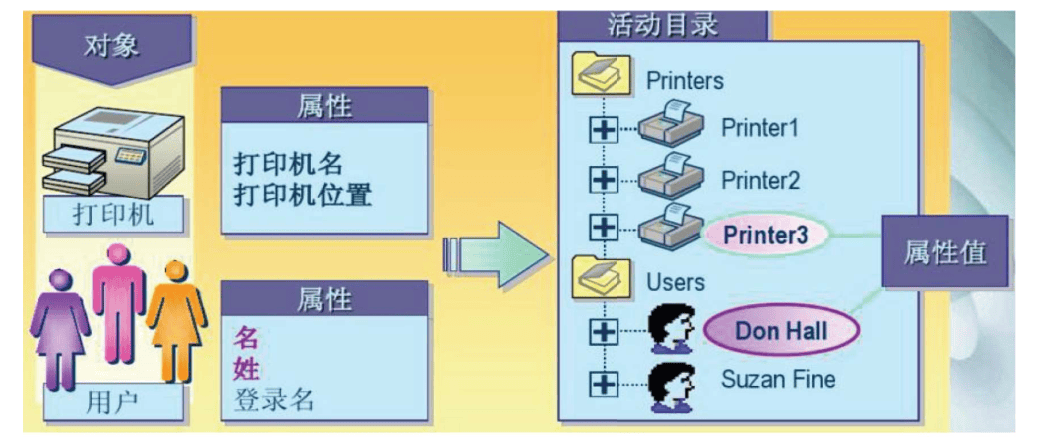
活动目录:对域中的账户和资源对象进行存放并集中管理——笔者注:活动目录是一个文件系统,不是目录
活动目录是一个动态的分布式文件系统(分布式,一个域当中不止1台域控制器),包含了存储网络信息的目录结构和相关目录服务(高度依赖DNS服务)
域控制器(Domain Controller,DC):域中安装了活动目录的计算机
使用dcpromo命令(即DC Promote,promote提升、晋升)用来把为一台服务器安装活动目录,即将这台服务器提升为域控制器
活动目录AD存储的用户信息,分散在多个域控制器DC,操作系统对信息进行备份和选择性复制,维护信息一致性,提供容错能力
活动目录中,对象的名字采用DNS域名结构,所以安装AD必须先安装DNS组件,活动目录高度依赖于DNS
活动目录的安装
活动目录必须安装在NTFS分区,同时必须安装DNS服务器(而安装DNS服务又有一个限制,就是必须配置静态IP才可以安装DNS服务)。
- 命令安装∶开始→运行→dcpromo.exe命令,启动安装向导
- 图形化安装︰管理服务器→添加服务器角色
域的逻辑结构(了解)
活动目录(Active Directory,简称AD)是微软为Windows服务器环境提供的一种目录服务。它是一个用于存储组织信息(如用户账户、计算机、打印机、组织单元等)的分层数据库,并提供了一种机制来管理和组织网络资源。活动目录是Windows Server操作系统的核心组件之一,广泛应用于企业网络环境中,用于实现用户认证、授权、资源管理、策略实施等功能。
活动目录的主要功能包括:
用户和资源管理:AD允许管理员创建和管理用户账户、计算机账户以及其他资源,如打印机和文件服务器。
认证和授权:AD提供了一种安全机制,用于验证用户身份(认证)并控制对网络资源的访问(授权)。
组策略管理:通过组策略,管理员可以为用户和计算机设置统一的配置,如安全设置、软件安装、桌面设置等。
网络服务集成:AD与DNS(域名系统)、DHCP(动态主机配置协议)等服务紧密集成,提供网络地址解析、IP地址分配等功能。
域(Domain):在活动目录中,域是一组逻辑上组织在一起的网络对象,它们共享同一个活动目录数据库。域是网络的基本组织单元,它定义了用户和计算机的安全边界。在一个域中,所有用户和计算机都受到统一的策略和权限管理。
域的主要特点包括:
集中管理:域允许管理员集中管理网络中的用户和资源,而不需要在每台计算机上单独配置。
安全性:域提供了一种安全框架,包括用户账户控制、权限分配和加密通信等,以保护网络资源。
策略应用:域策略可以确保网络中的所有用户和计算机都遵循相同的配置和安全标准。
信任关系:域之间可以建立信任关系,允许用户在不同域之间无缝地访问资源。
灵活性:域可以根据组织的需求进行扩展,支持从小型办公室到大型企业的各种规模的网络环境。
总的来说,活动目录为Windows网络提供了一种强大的管理工具,使得网络资源的管理变得更加高效和安全。而域则是活动目录中用于组织和管理用户和资源的基本单位。
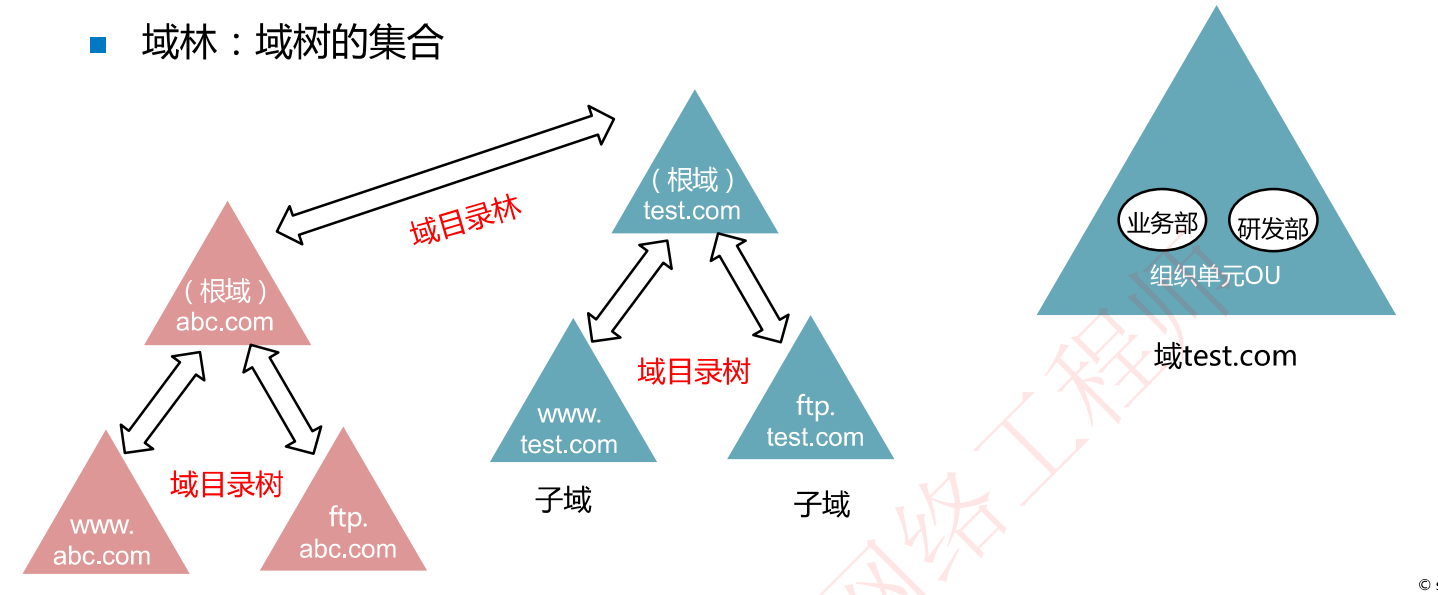
组织单元OU:在域的内部来划分组织单元,组织单元是一组管理对象的容器,只能管理一个域中某些对象
域树:域的集合,多个域统一管理
域林:两棵或多棵域树的集合
活动目录工作组分类(重点考点)
活动目录中也有组的概念,分为以下三个组,组的名字和能够访问的目的地相关
记住组的名字,记住来自什么地方,能够访问什么地方即可
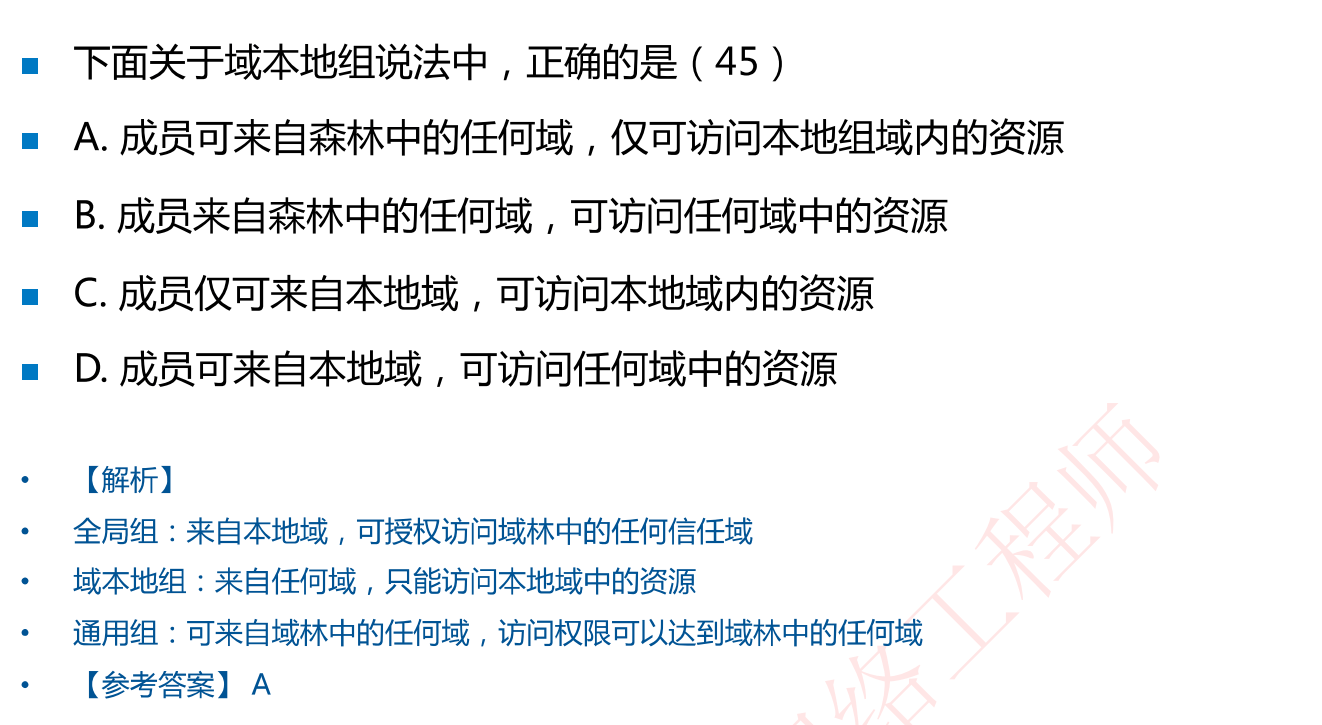
全局组(G)(Global):全局组的用户来自本地域,可授权访问域林中的任何信任域
域本地组(DL)(Domian Local):来自任何域,只能访问本地域中的资源
通用组(U):可来自域林中的任何域,访问权限可以达到域林中的任何域
在Windows活动目录(Active Directory,简称AD)中,组(Group)是一个非常重要的概念,它用于组织和管理用户账户、计算机账户和其他资源。组可以用来简化权限分配和管理,因为你可以一次性为组内的多个成员设置相同的权限,而不是单独为每个成员设置。以下是一些关于AD中组的基本信息:
组类型:
- 安全组(Security Group):这是最常用的组类型,用于控制对网络资源的访问。安全组可以包含用户、计算机和其他安全组。它们可以进一步分为:
- 域本地组(Domain Local Group):只能在其所在的域中使用,不能包含其他域的成员。
- 全局组(Global Group):可以在域内任何地方使用,但通常用于组织用户和资源,而不是直接分配权限。
- 通用组(Universal Group):可以在多个域中使用,适用于跨域的权限分配。
- 分发组(Distribution Group):这种组类型不用于访问控制,而是用来发送电子邮件给一组用户。分发组可以包含用户、安全组和外部联系人。
组作用域:
- 域内(Domain-Local Scope):组权限仅在本地域内有效。
- 域内和信任域(Domain and Trusted Scope):组权限在本地域和所有信任的域中有效。
- 全局(Global Scope):组权限在全局目录中有效,适用于跨域的权限分配。
组策略(Group Policy):
- 组策略是AD中用于管理用户和计算机设置的工具。通过组策略,管理员可以为特定的用户组或计算机组设置策略,如安全设置、软件安装、脚本执行等。
组的使用:
- 在AD中,组可以用来管理用户对文件、文件夹、打印机、网络共享等资源的访问权限。
- 组策略可以应用于组,以实现对组内所有成员的统一管理。
组的创建和管理:
- 组可以在AD用户和计算机管理控制台(Active Directory Users and Computers)中创建和管理。
- 管理员可以添加成员、设置组策略、更改组类型和作用域等。
在实际的企业环境中,合理地使用组可以大大提高网络管理的效率和安全性。通过将用户和计算机分门别类地组织到不同的组中,管理员可以更容易地实施和维护访问控制策略。
组策略(要记住)
A-G-DL-P策略:
用户组1中的用户A访问用户组2中的资源
第一步A-G:把用户组1中的账号A放入一个全局组,全局组能够访问任何信任域
第二步DL:在用户组2中创建一个域本地组(来自任何域,访问本地域),并且把G纳入本地域DL中
第三步:对DL组中的用户进行授权P,使得DL组中所有用户都能访问本地域中的资源
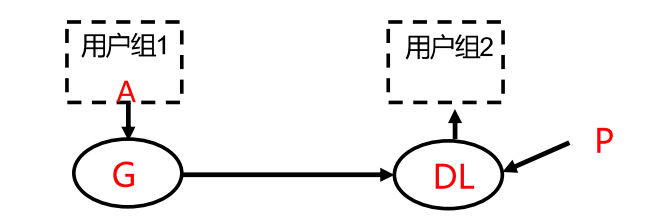
这样就实现了用户组1中的用户A访问用户组2中的资源
比如1000个用户组1中的账户访问用户组2的内容,就不能直接赋用户权限
A-G-G-DL-P策略
无
前面策略理解即可,考试要考的是下面表示:记住:
**A(Account)表示用户账号 **
**G表示全局组 **
**U表示通用组 **
**DL表示域本地组 **
P表示资源权限
https://blog.51cto.com/terryli/141686
题目